

ceasta
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
169
 gaasedelen/lighthouse
面向逆向工程师的覆盖率浏览器
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 akatorich/kernelflirt
Windows 内核级调试器,具有 OllyDbg/IDA 风格的 UI、软件和硬件断点、PDB 符号、反编译器,以及 17 个用于在虚拟机中进行逆向工程和恶意软件分析的插件。
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…

 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 icsharpcode/ilspy
.NET 反编译器,支持PDB生成、ReadyToRun、元数据(及更多)——跨平台!
 konloch/bytecode-viewer
一个 Java 8+ Jar 和 Android APK 逆向工程套件(反编译、编辑、调试等功能)
 skylot/jadx
命令行和GUI工具,用于将Android Dex和APK文件反编译为可读的Java源代码,支持资源解码、反混淆和Smali调试功能。

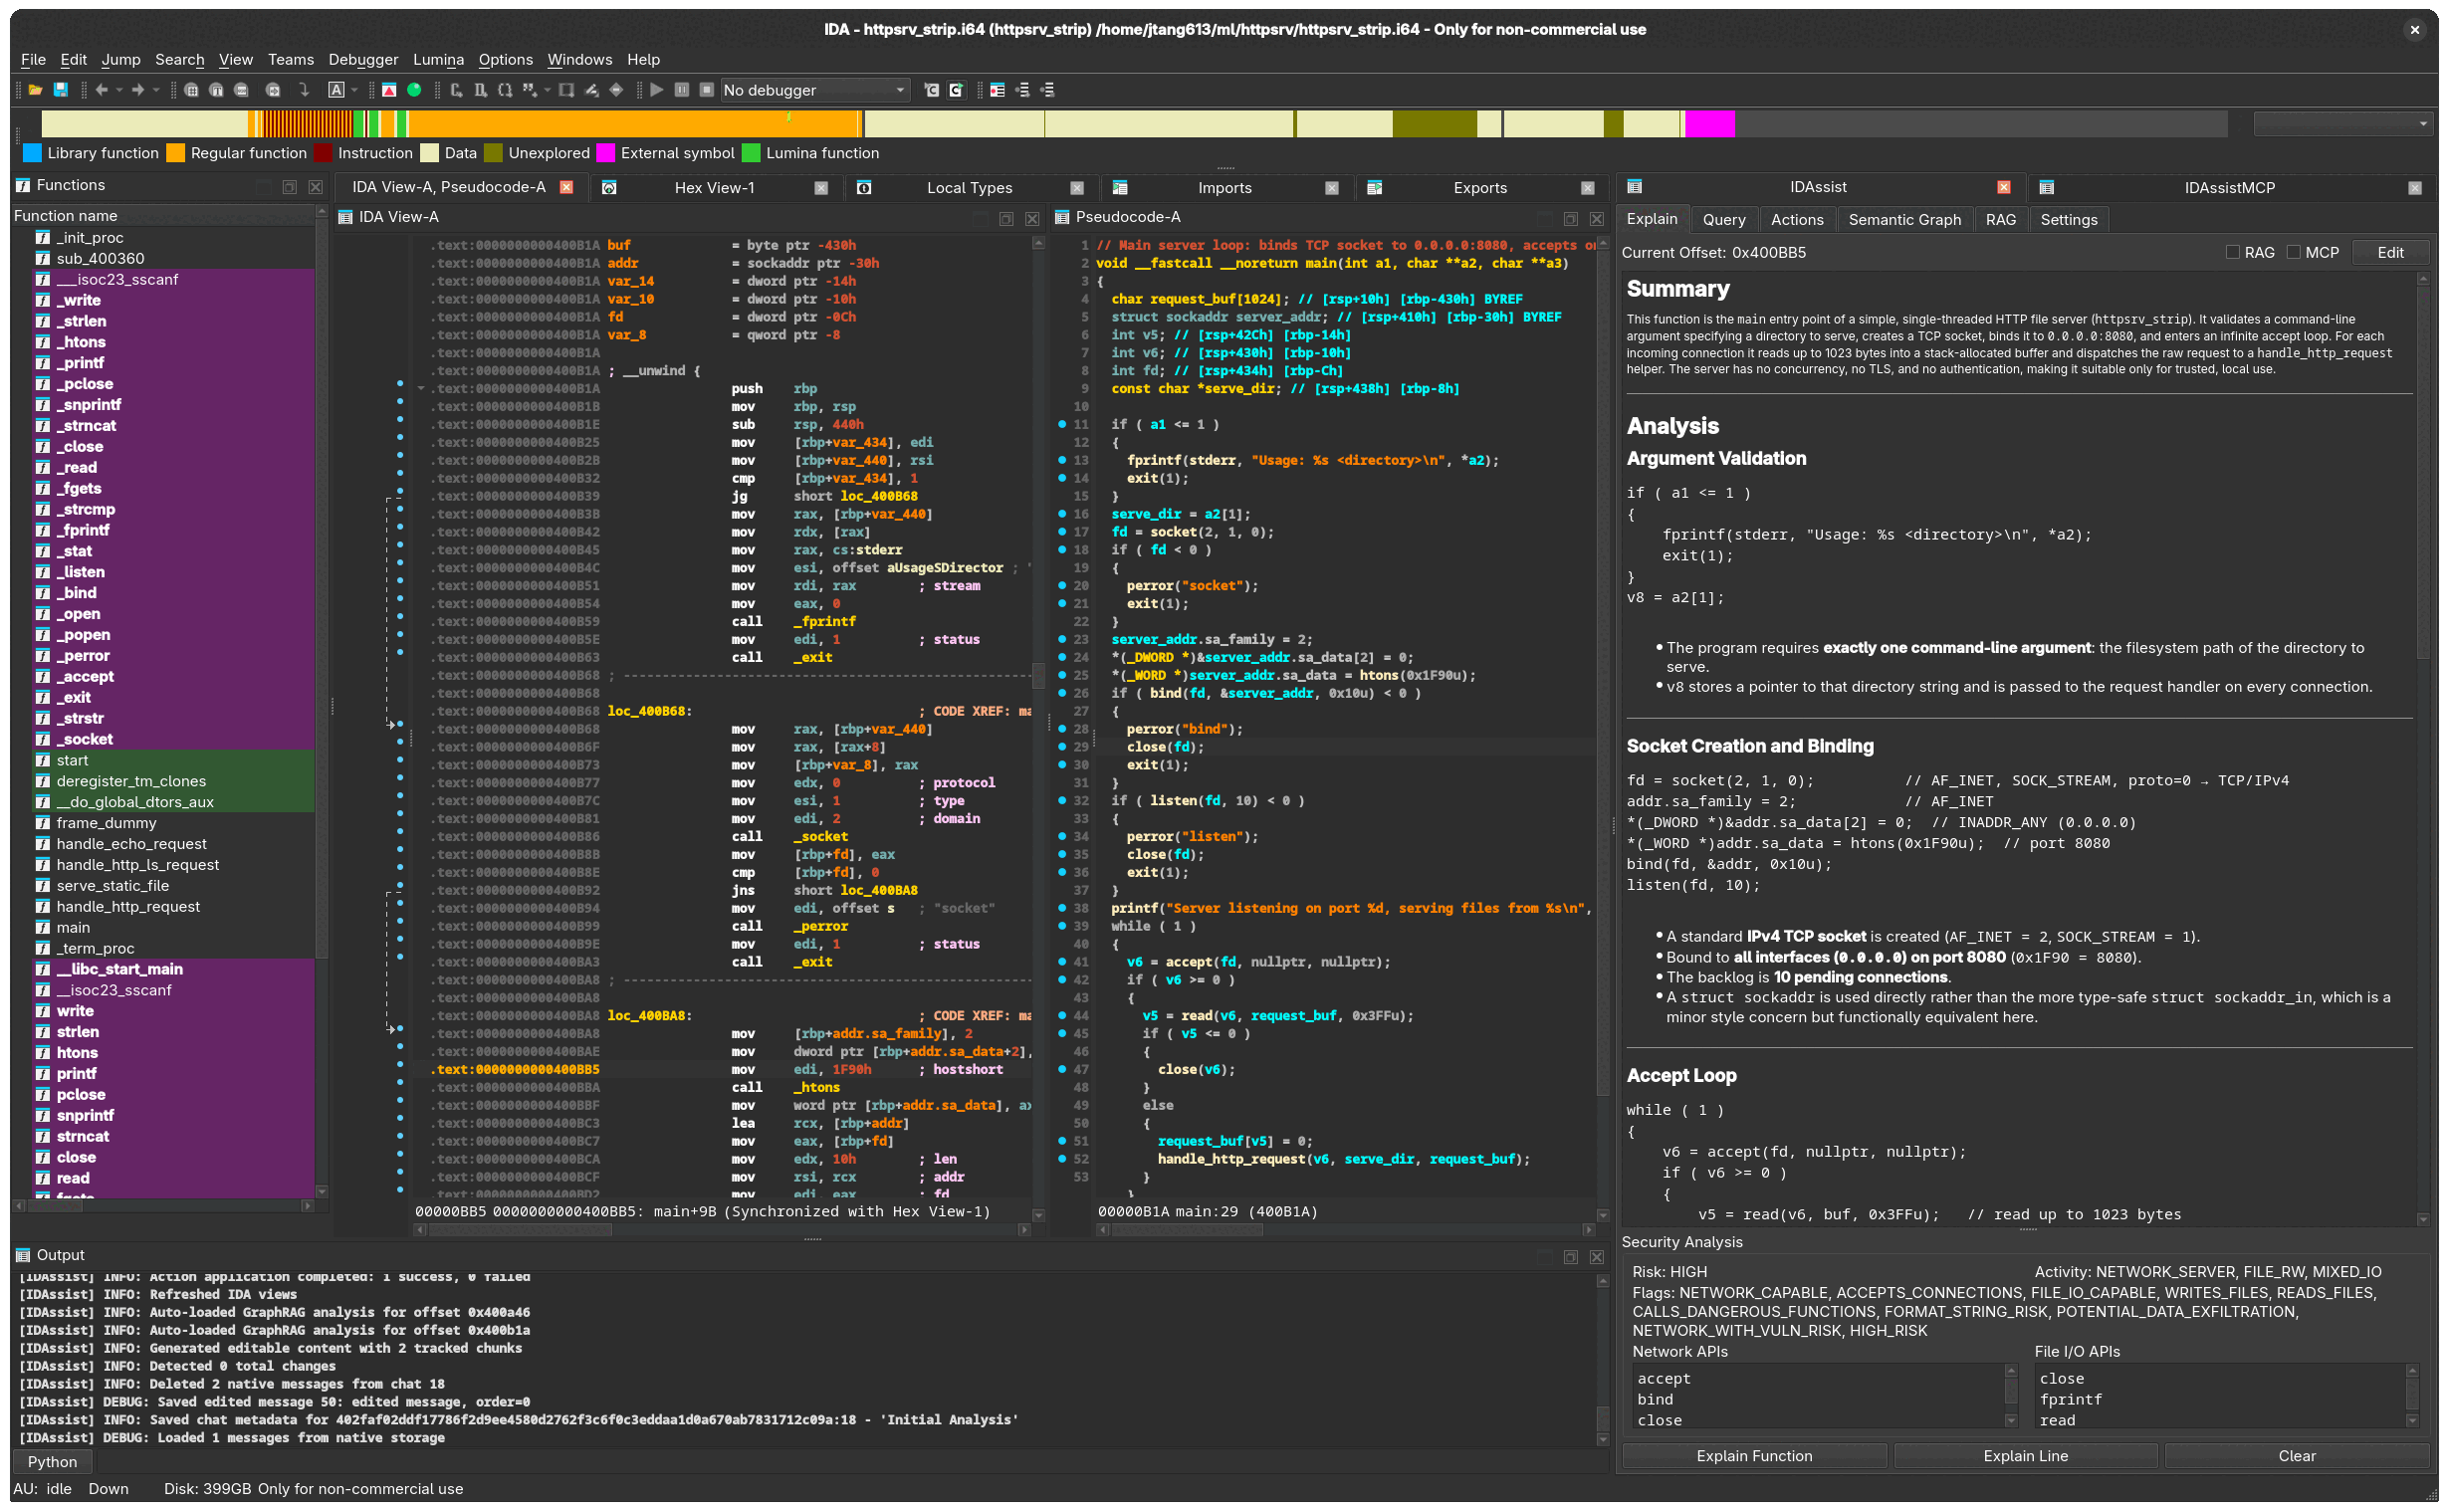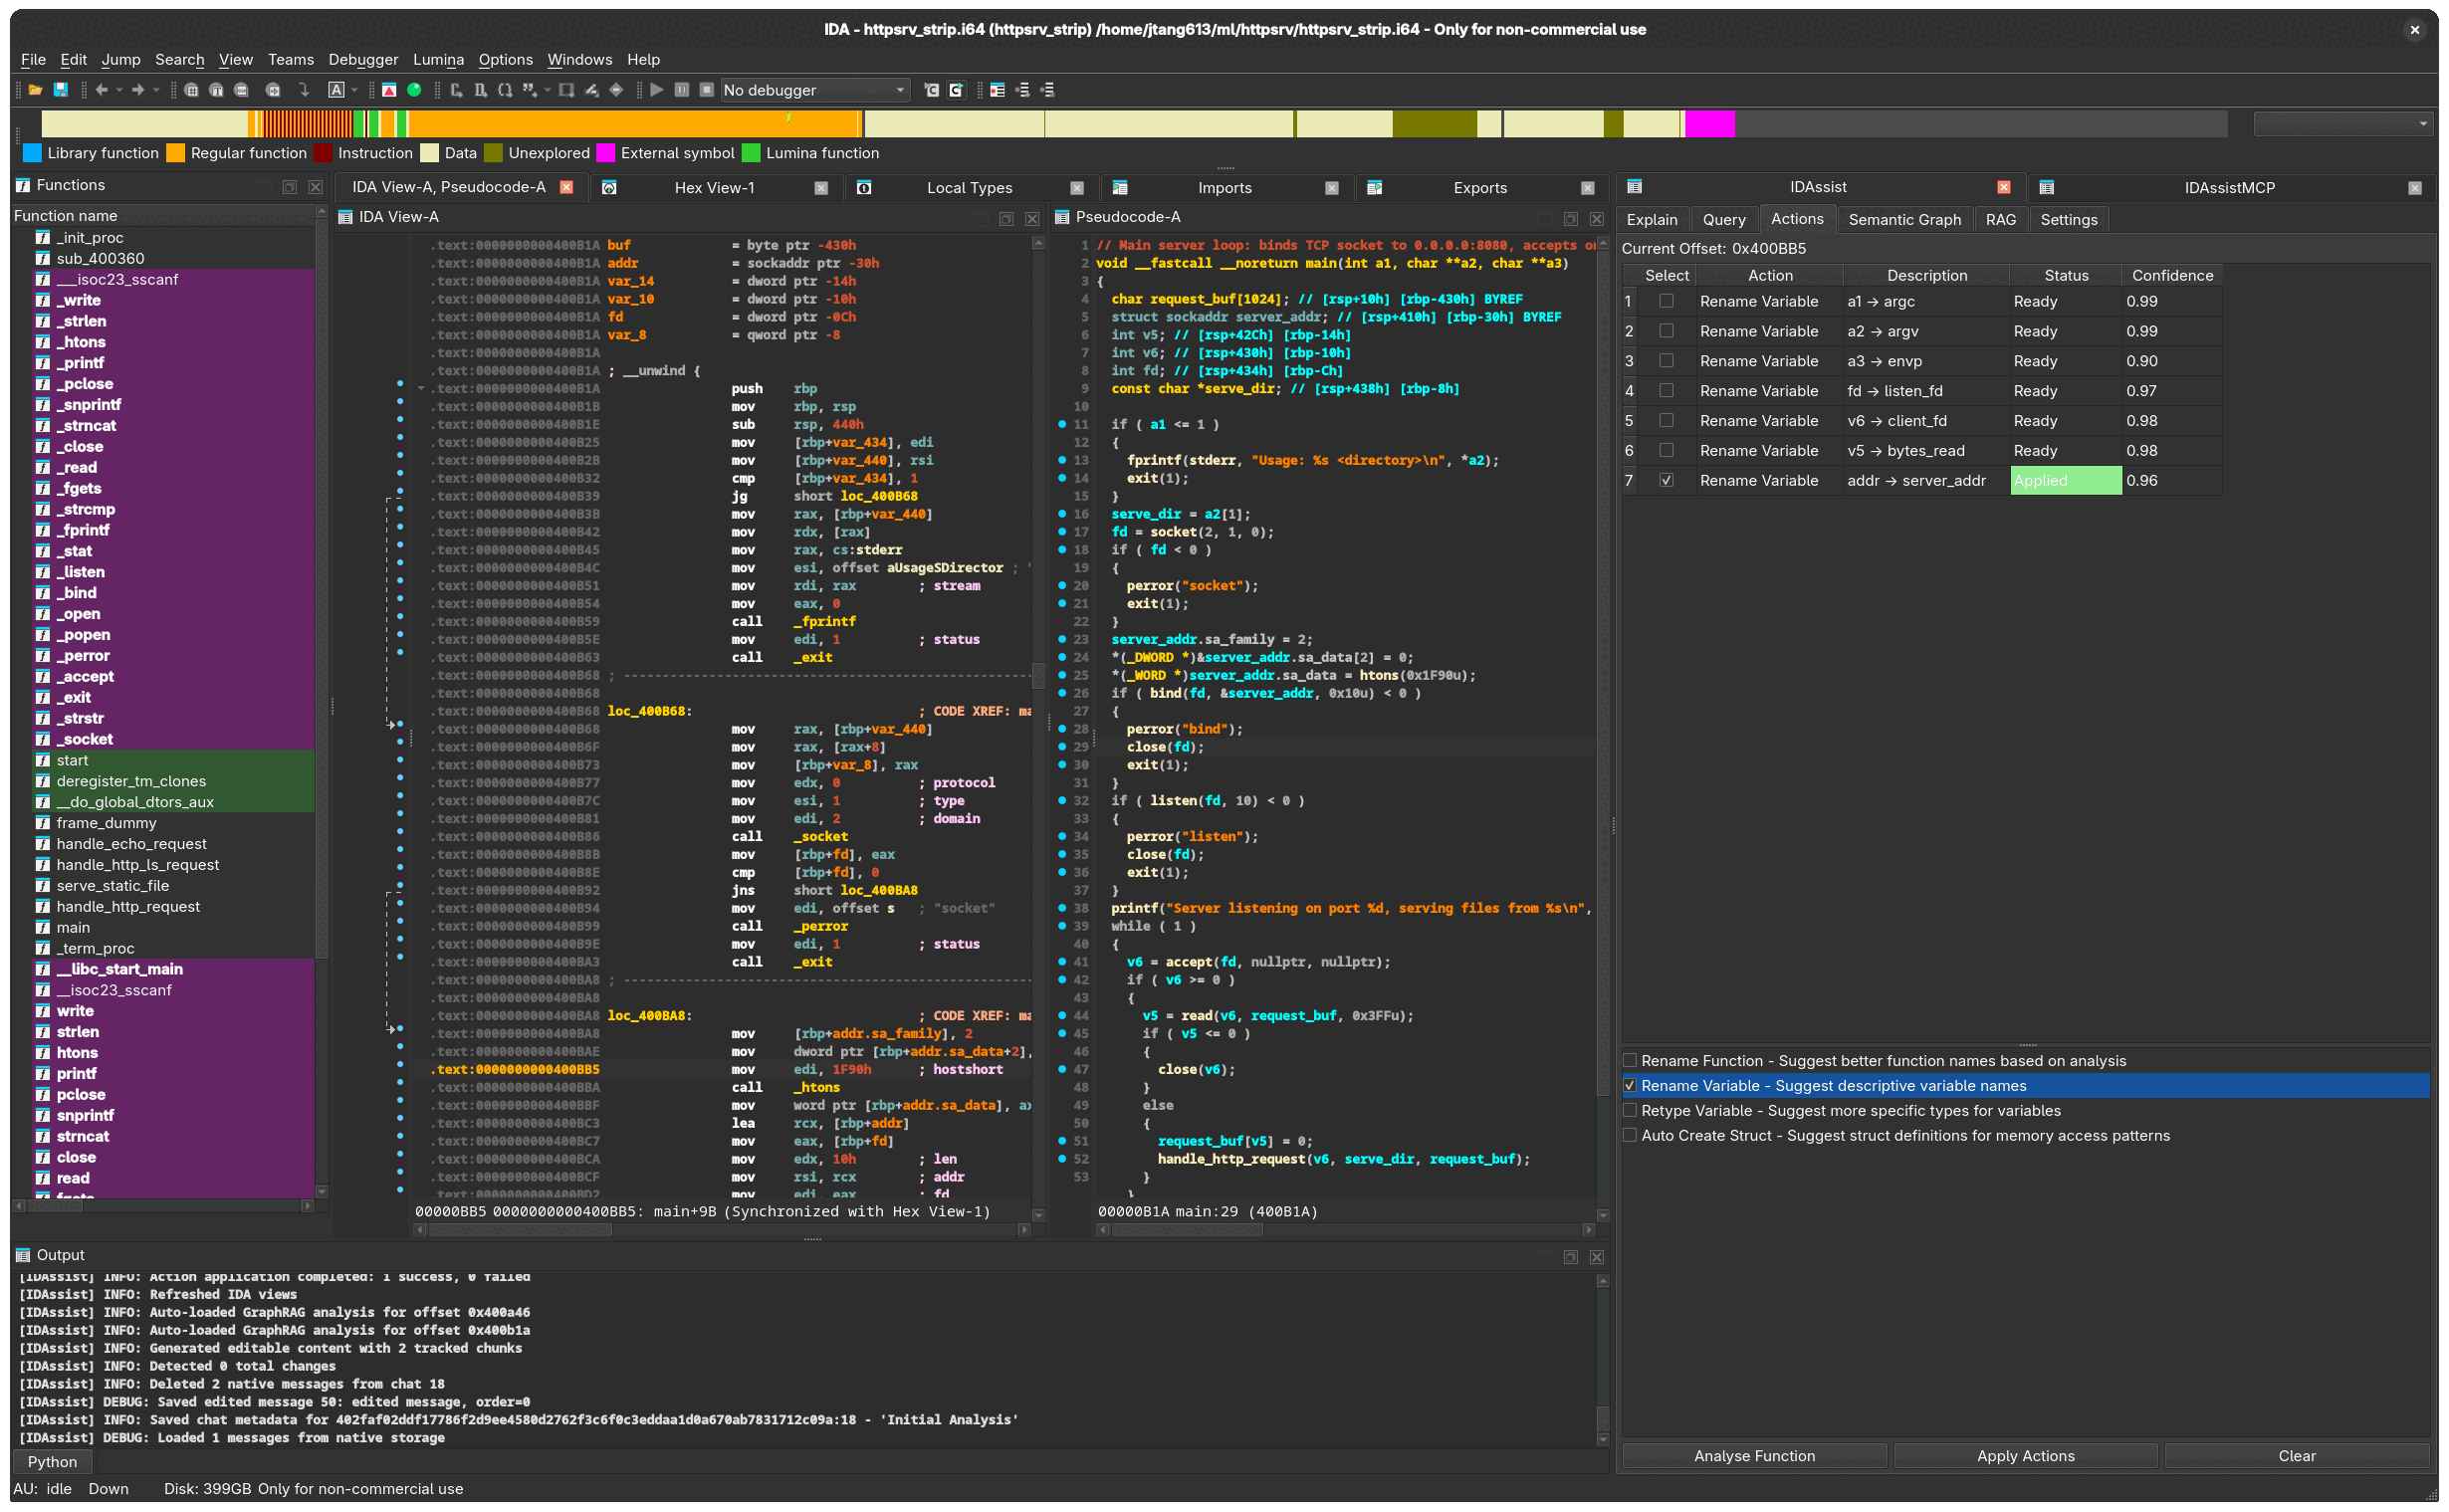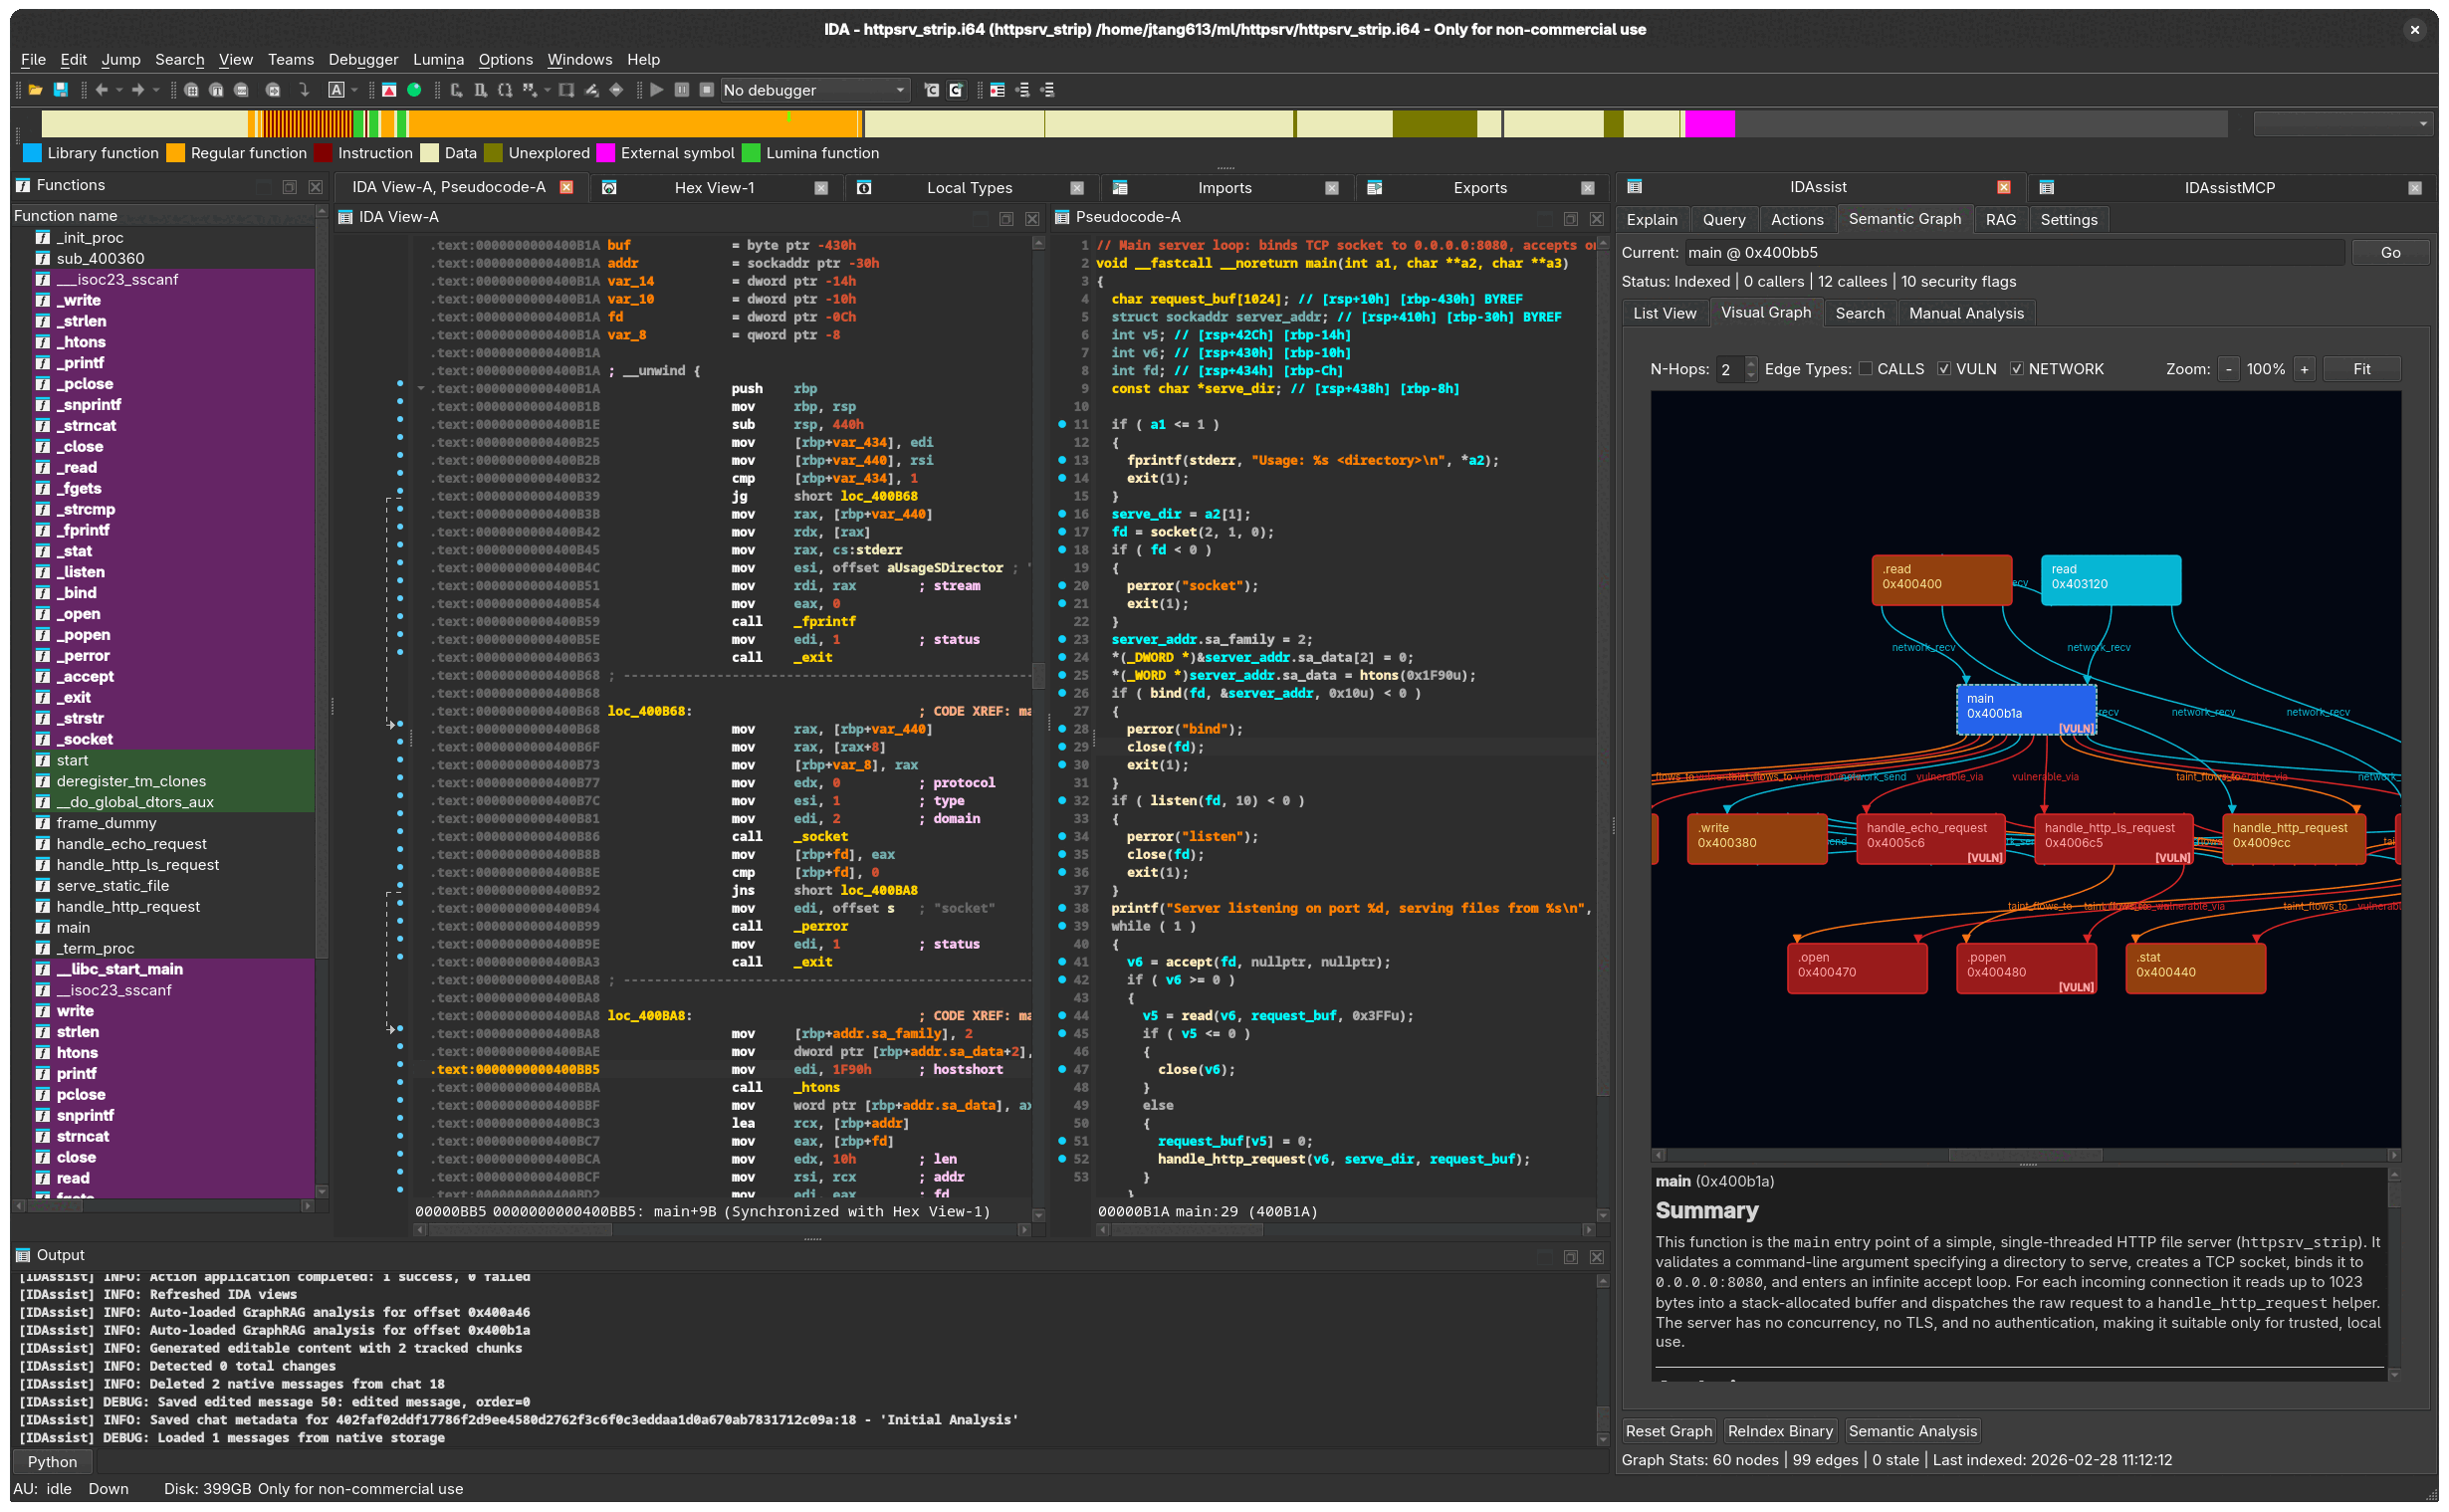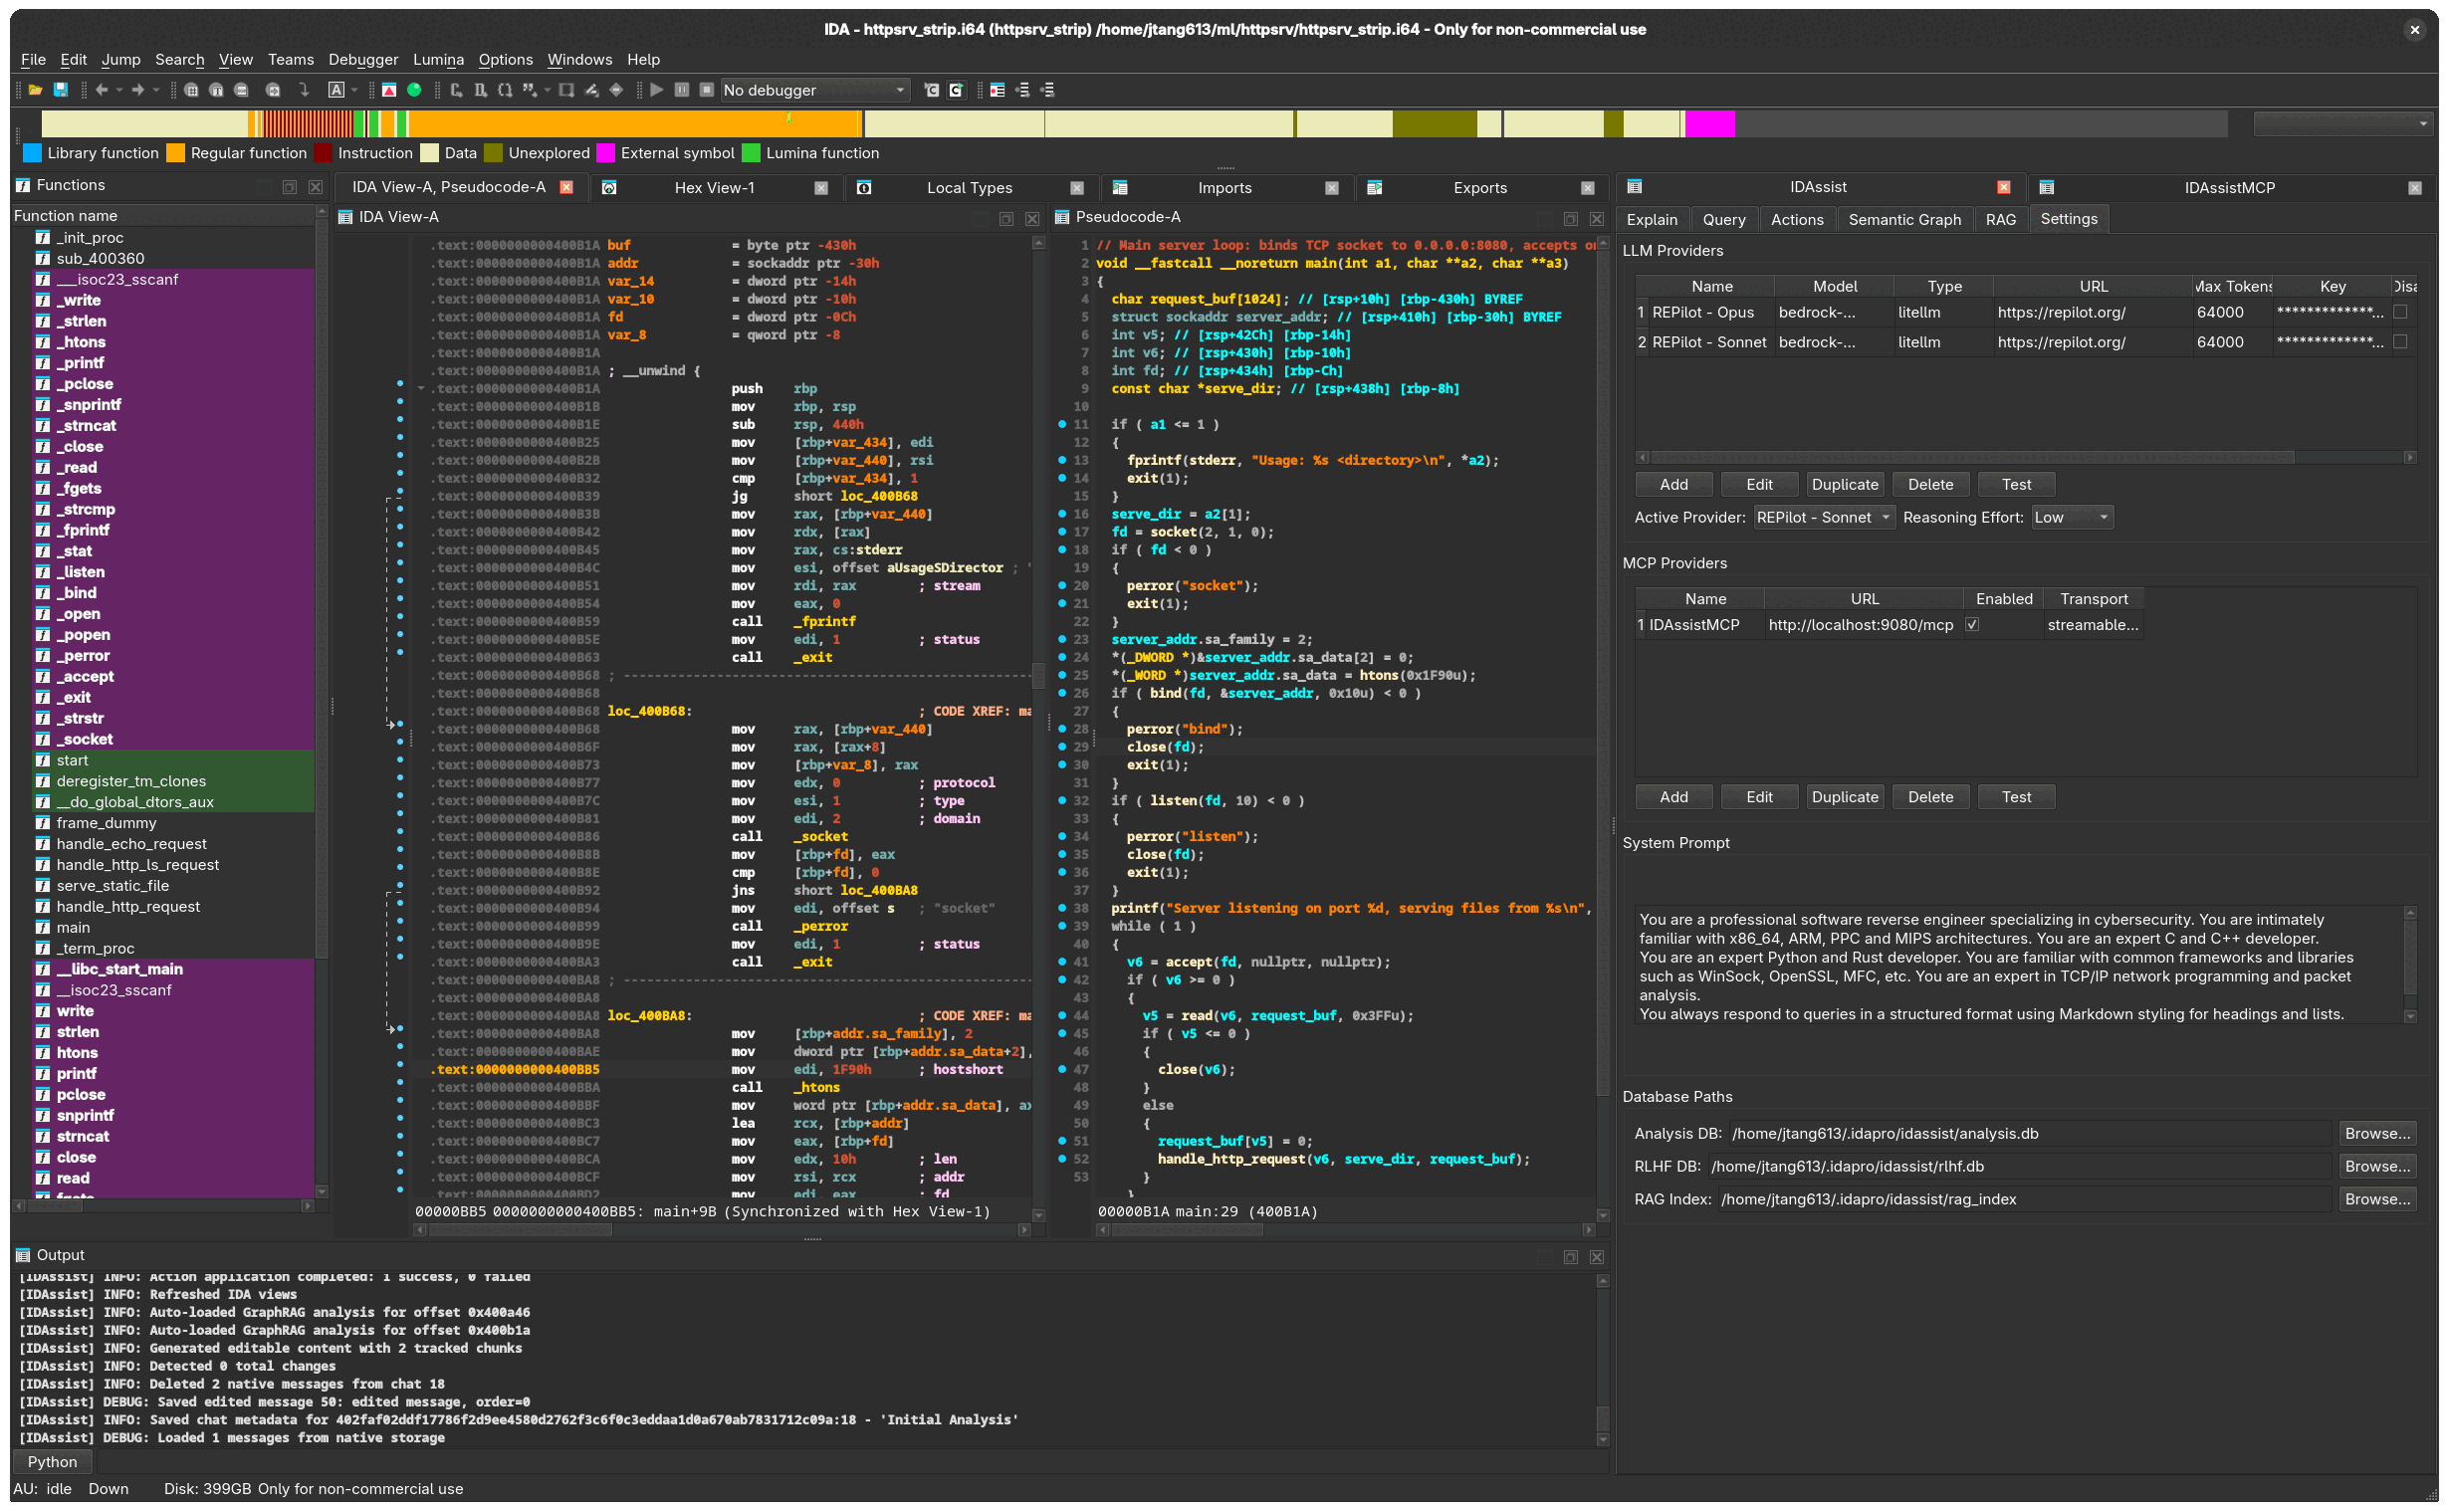
 winsiderss/systeminformer
实时Windows系统监控工具,具备高级进程、网络和磁盘分析,堆栈跟踪调试,恶意软件检测以及服务管理功能。便携且免费。
 x64dbg/x64dbg
一个开源的Windows用户模式调试器。针对逆向工程和恶意软件分析进行了优化。
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
 whatswrongandwhy/ptrace
基于ptrace的Linux进程跟踪和调试工具,用于检查系统调用、内存和程序执行流。
 pdb333/cortex
一个Windows运行时分析工具包,结合了内存扫描、调试、自动化和AI友好的API。
 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。