
Shadowbroker
 bigbodycobain/shadowbroker
实时地理空间开源情报平台,聚合60多个公共遥测数据源(ADS-B、AIS、卫星、CCTV)到统一地图,配备服务器端侦察工具包、AI智能体通道和去中心化网状通信。
osintreconnaissancenetwork-mapping+7
10.7k4小时25分前
bigbodycobain/shadowbroker实时地理空间开源情报平台,聚合60多个公共遥测数据源(ADS-B、AIS、卫星、CCTV)到统一地图,配备服务器端侦察工具包、AI智能体通道和去中心化网状通信。
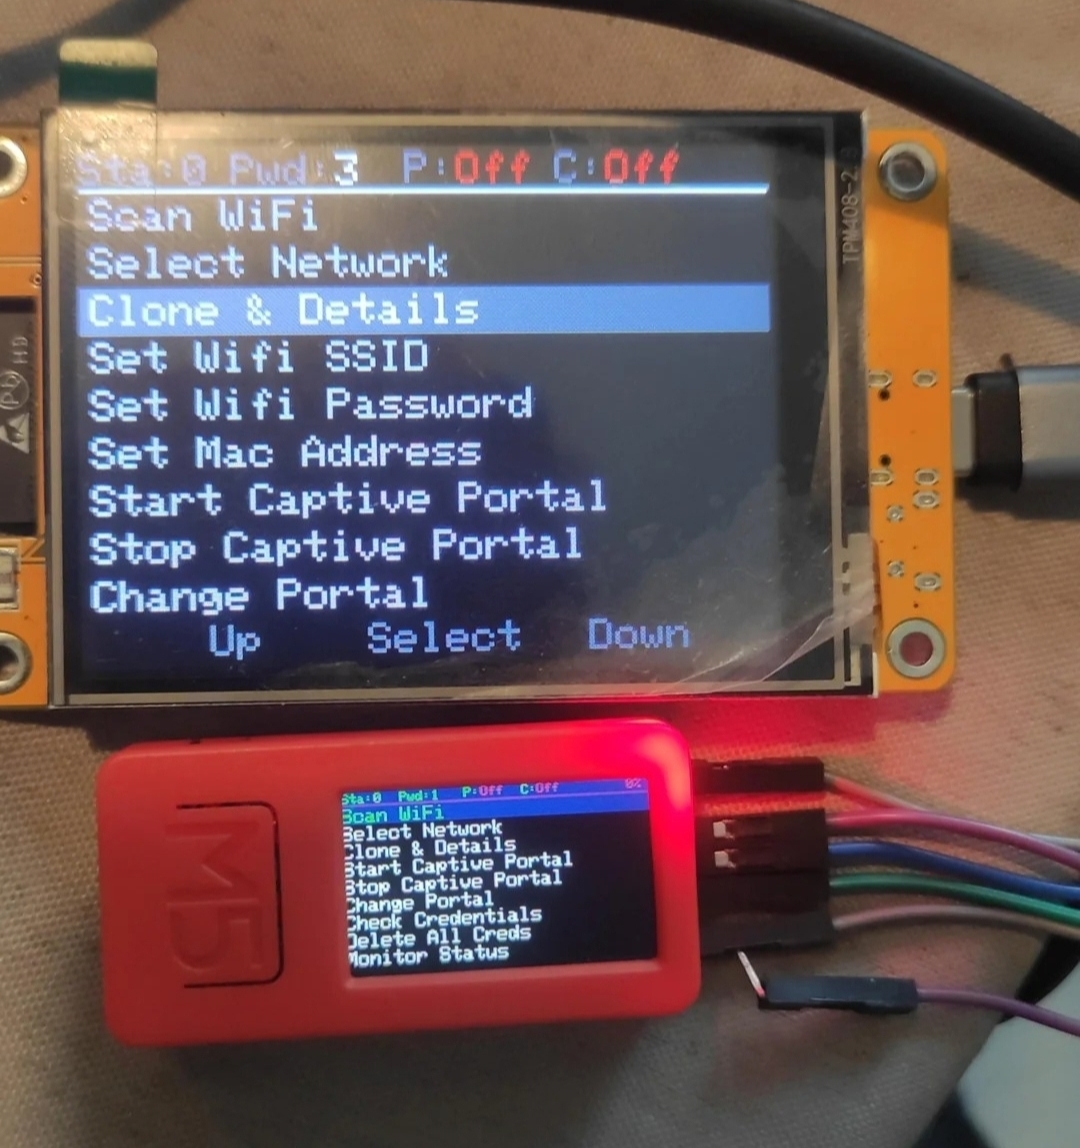 7h30th3r0n3/evil-m5project
多用途WiFi渗透测试工具包,适用于M5Stack设备。可执行网络扫描、邪恶双胞胎攻击、去认证攻击、 captive portal钓鱼、握手包捕获以及BLE攻击,用于安全教育和红队评估。
 yaklang/yakit
集MITM代理、Web模糊测试、反向连接处理程序和插件系统于一体的渗透测试平台,用于自动化安全测试与利用。
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 grisuno/lazyown
红队框架与多操作员C2平台,具备AI代理、可塑植入物、rootkit、钓鱼引擎以及覆盖完整攻击杀伤链的741条CLI命令。
 pennyw0rth/netexec
后渗透框架,用于自动化的网络认证测试、凭证收集以及在Windows/AD环境中的横向移动,具有模块化协议支持。
 node9-ai/node9-proxy
AI 代理的访问控制。设定 Claude Code、Codex、Gemini、Cursor 以及任何 MCP 服务器被允许执行的操作,在风险操作运行前进行审查,并记录每一项操作。
 vulncheck-oss/go-exploit
基于Go的漏洞利用开发框架,内置了目标验证、版本扫描、利用和后门(C2)等多个阶段。支持多种载荷、协议助手,并与Metasploit等工具集成。
 capesandbox/cape-parsers
CAPE 核心与社区解析器
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 manuelschipper/nah
a guard that blocks catastrophic agent actions

 kamalx06/tornadoc2
基于拉取的 C2 框架,具有十种原生传输方式、并发多配置文件处理器、ECDSA 签名的任务下发,以及带 RBAC 和 Qt/CLI 控制台的多操作员团队服务器。

 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 oyesanyf/oshoosiclaw
自主 Rust 端点安全代理,结合 Ring-0 Windows 驱动与 Linux eBPF 执行前阻断、YARA 检测、MITRE ATT&CK 映射以及 P2P 网状威胁共享。
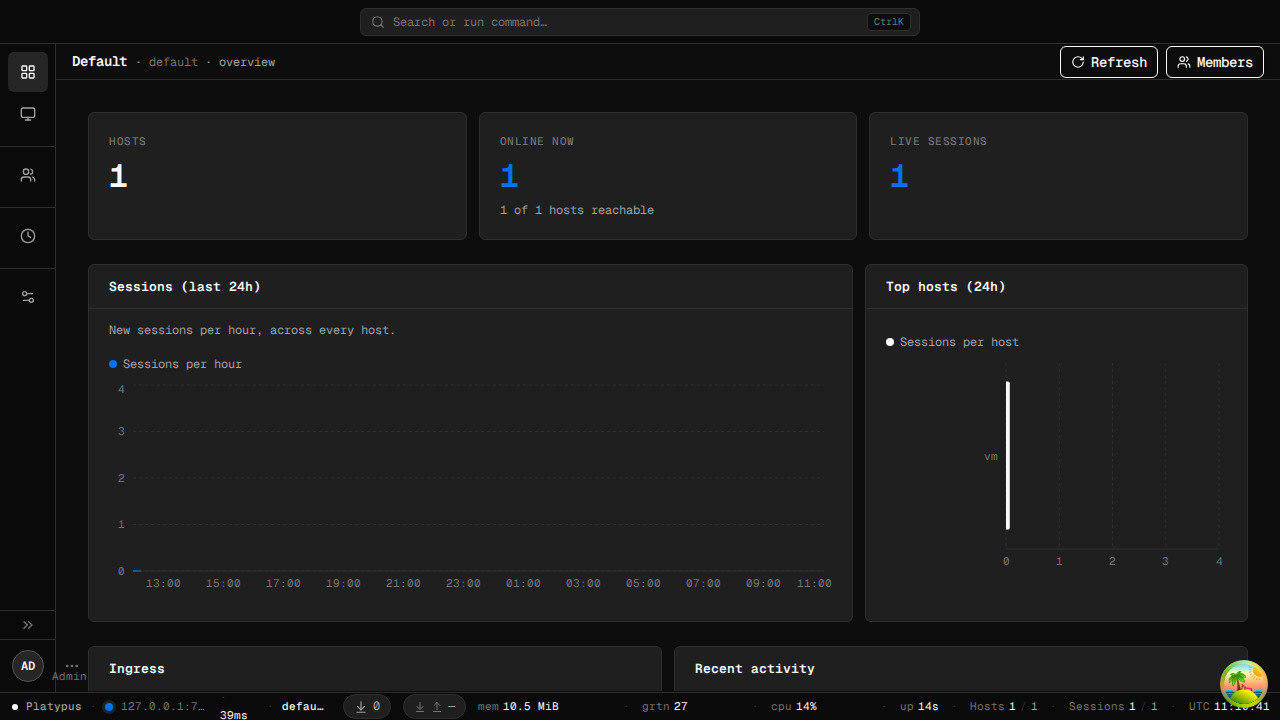 wangyihang/platypus
:hammer: 一个现代的、跨平台的机器管理器