
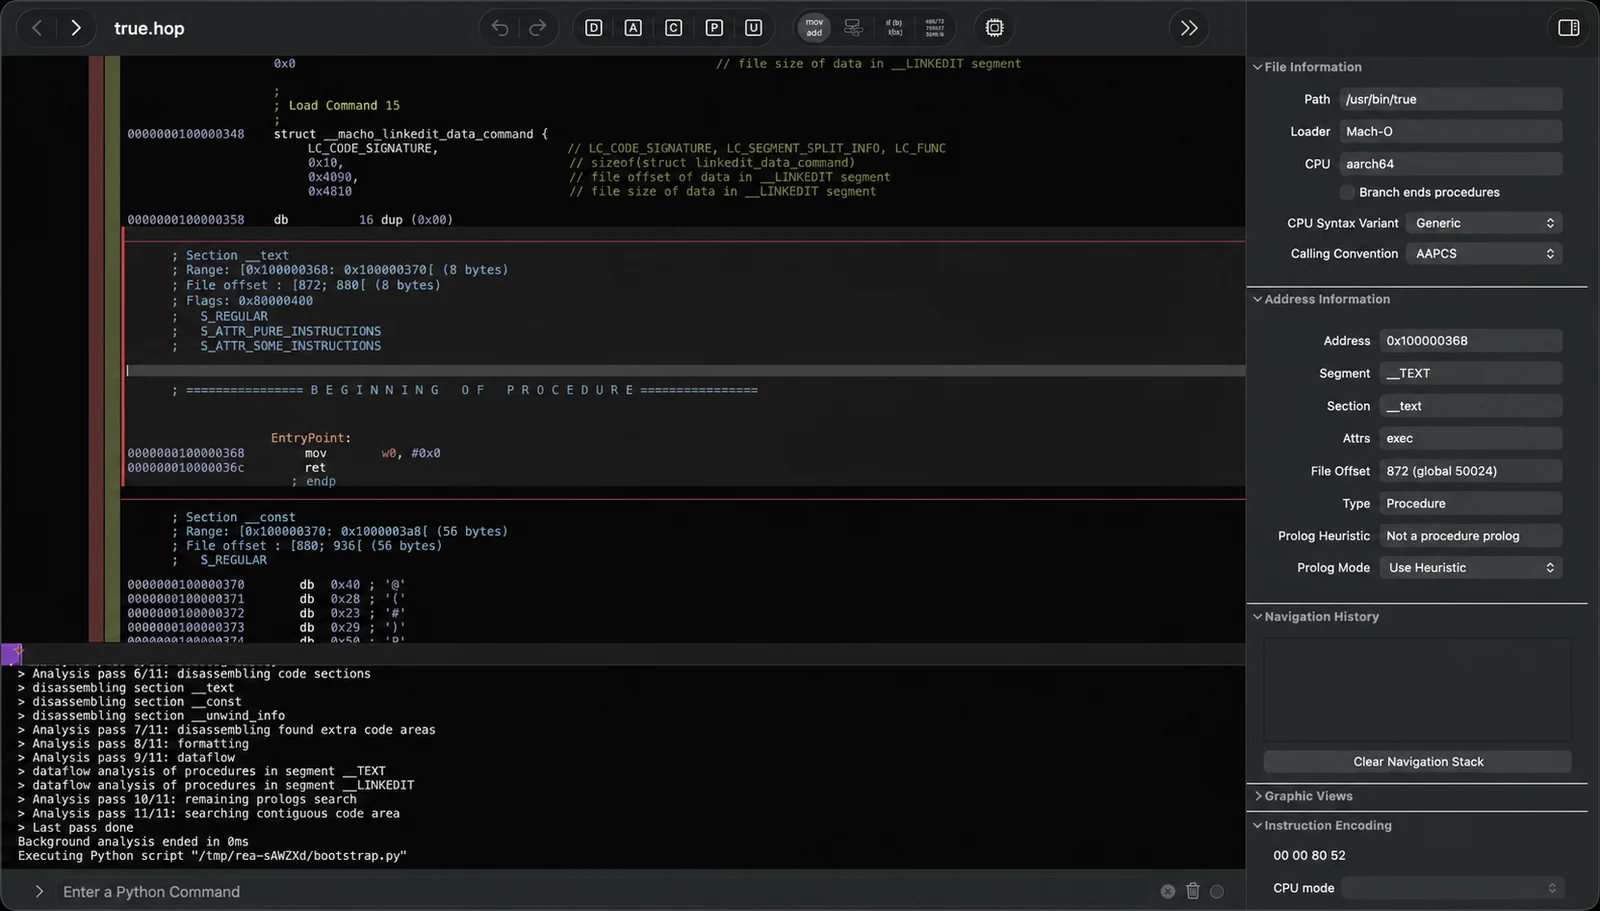
rea
 morluto/rea
使用智能体对任何事物进行逆向工程,从应用行为到原生二进制文件。
static-analysisdynamic-analysis-sandboxingcode-analysis+5
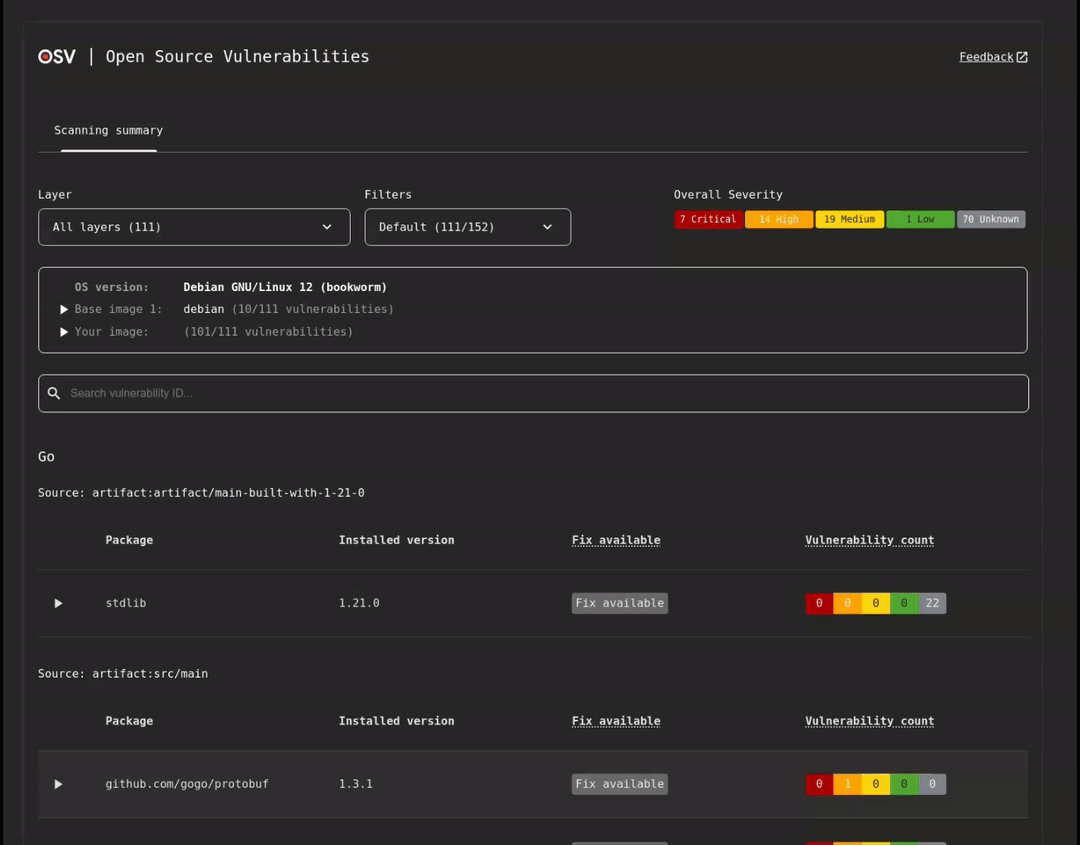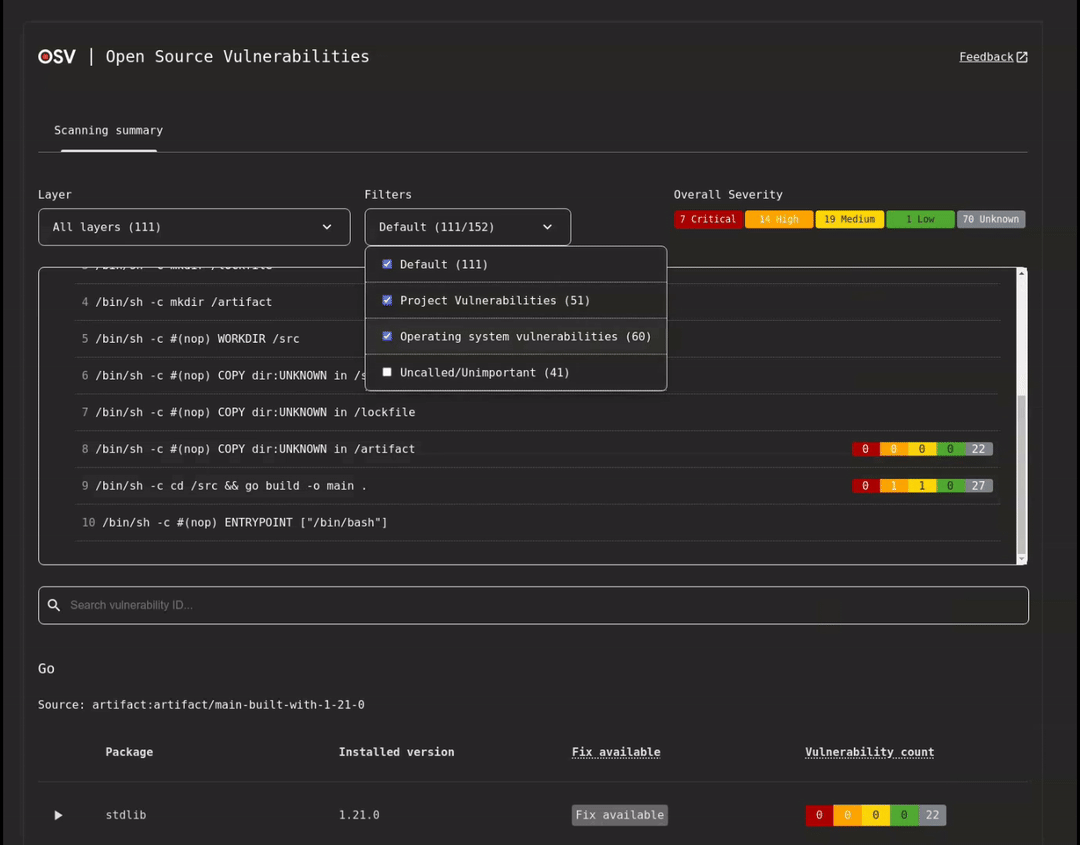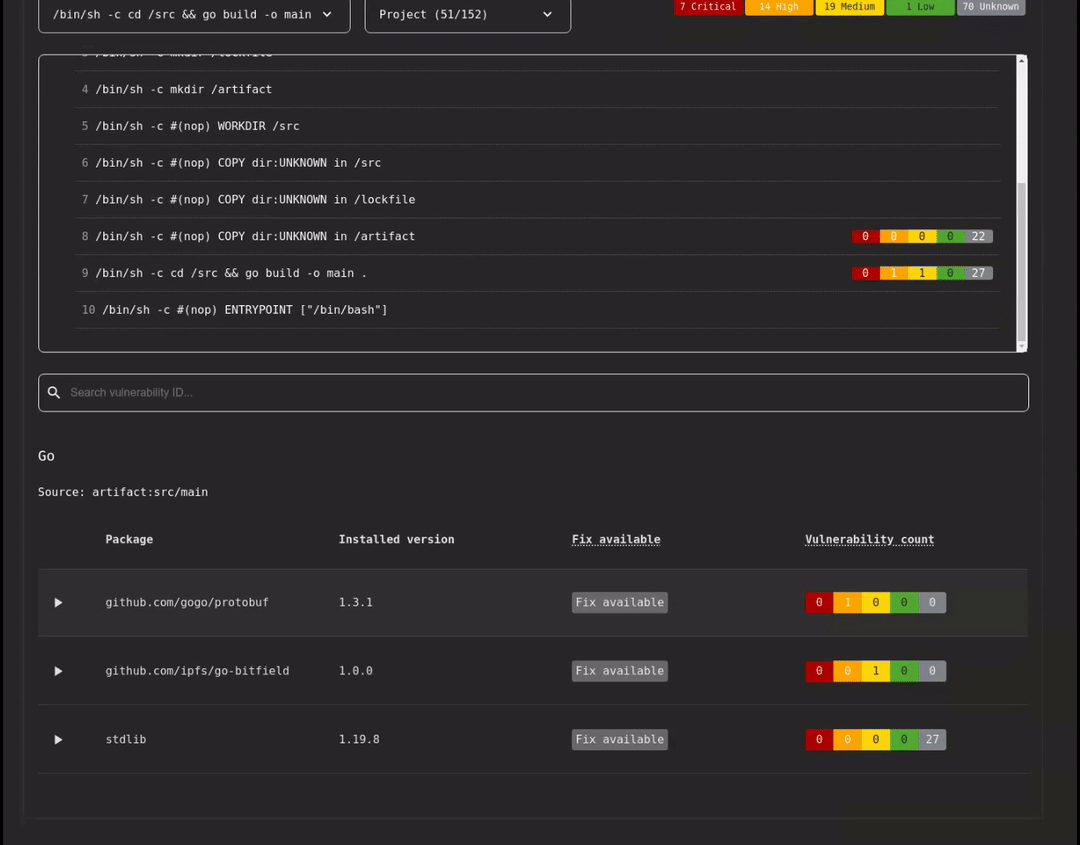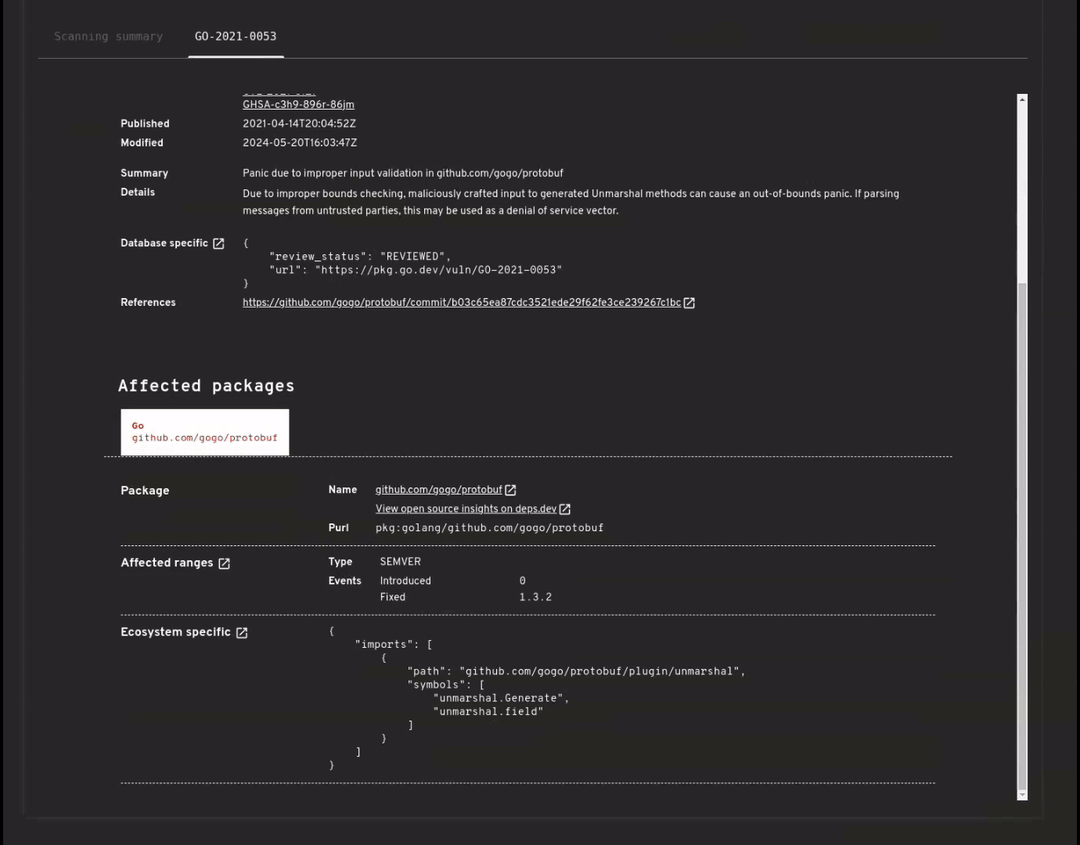 google/osv-scanner
用 Go 编写的漏洞扫描器,使用 https://osv.dev 提供的数据
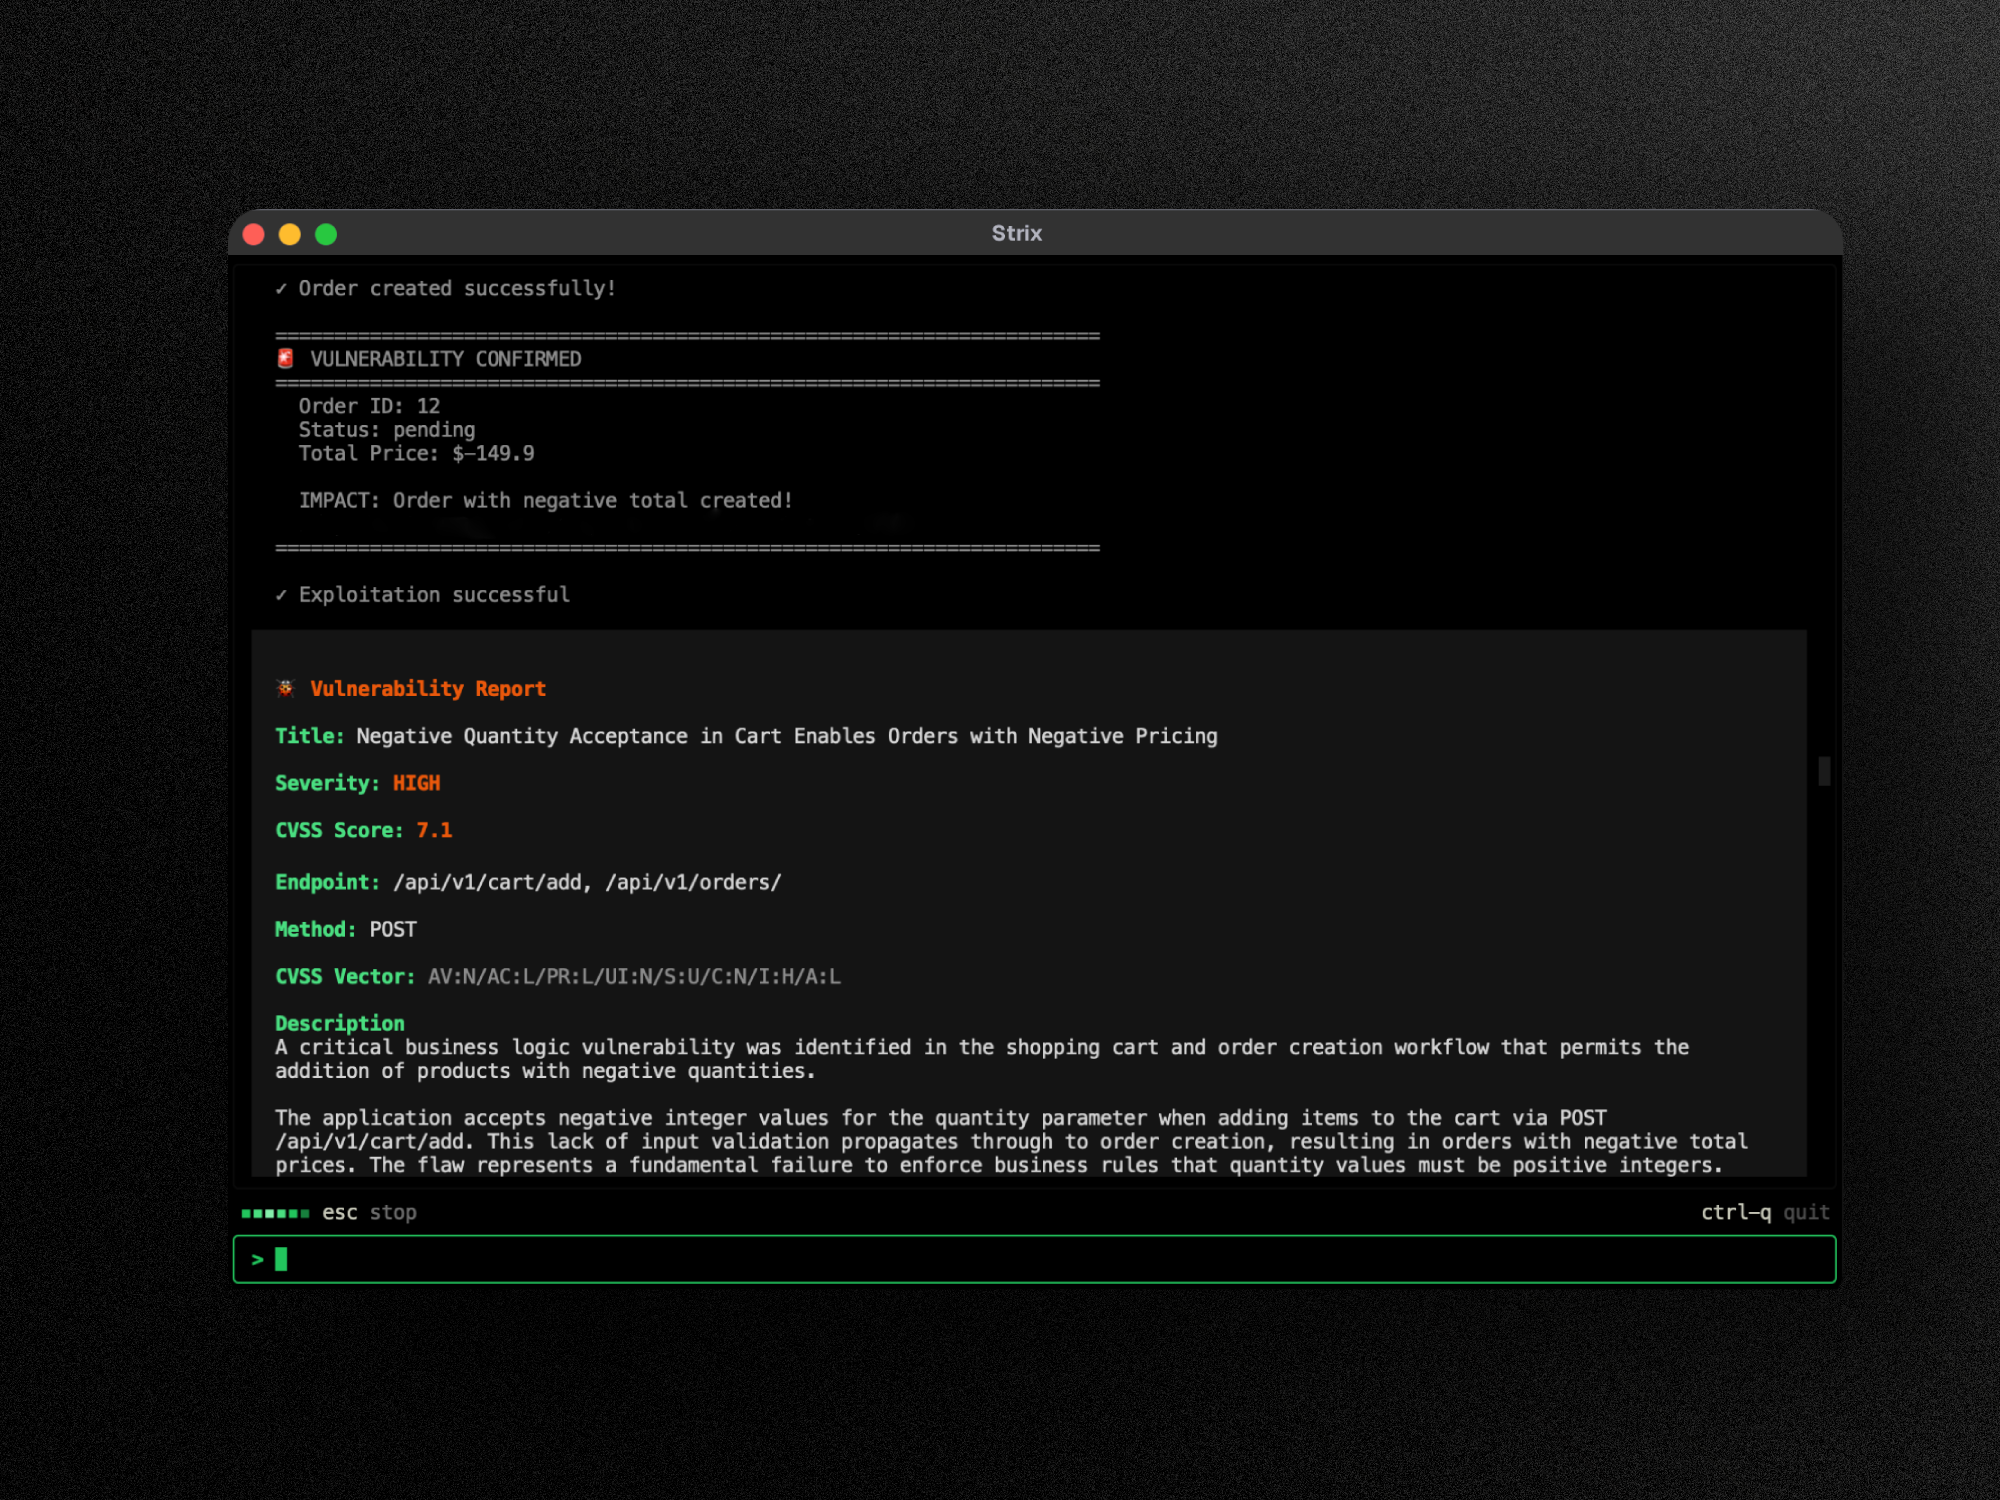 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
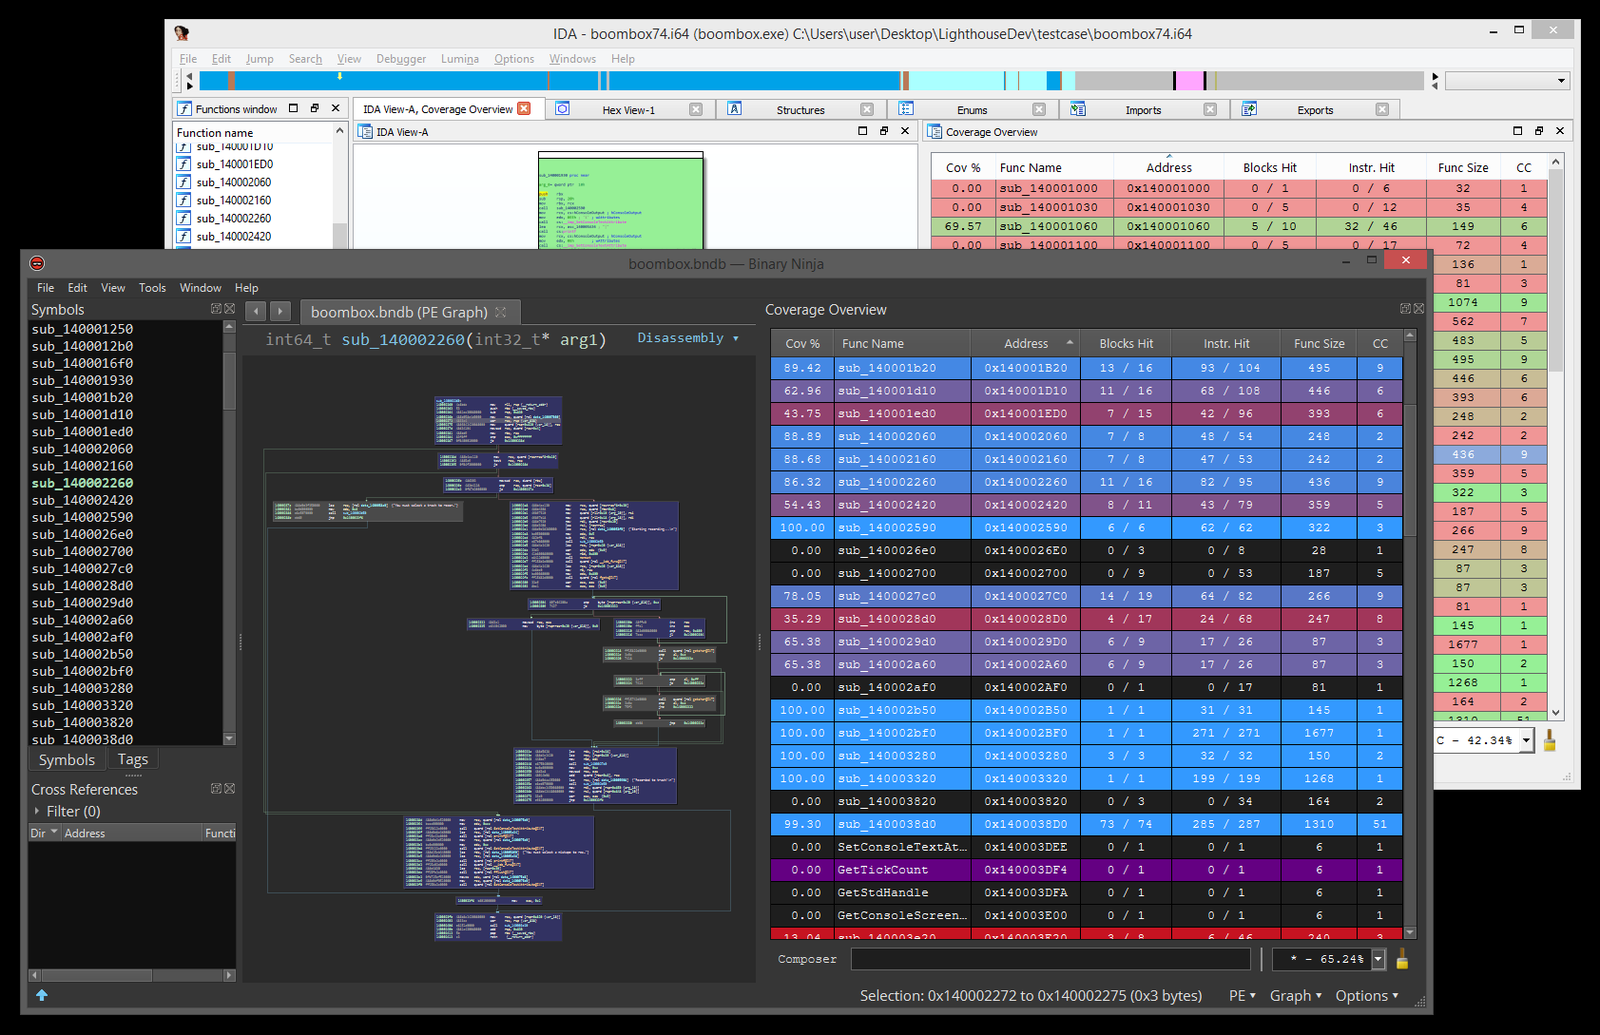 gaasedelen/lighthouse
面向逆向工程师的覆盖率浏览器
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 tekkenbugattii/linusware-source-code-internal
逆向工程的 Roblox/Luau 运行时引擎,具备 VM 挂钩、操作码重映射、能力提升以及 UNC 脚本环境,用于执行任意脚本。
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
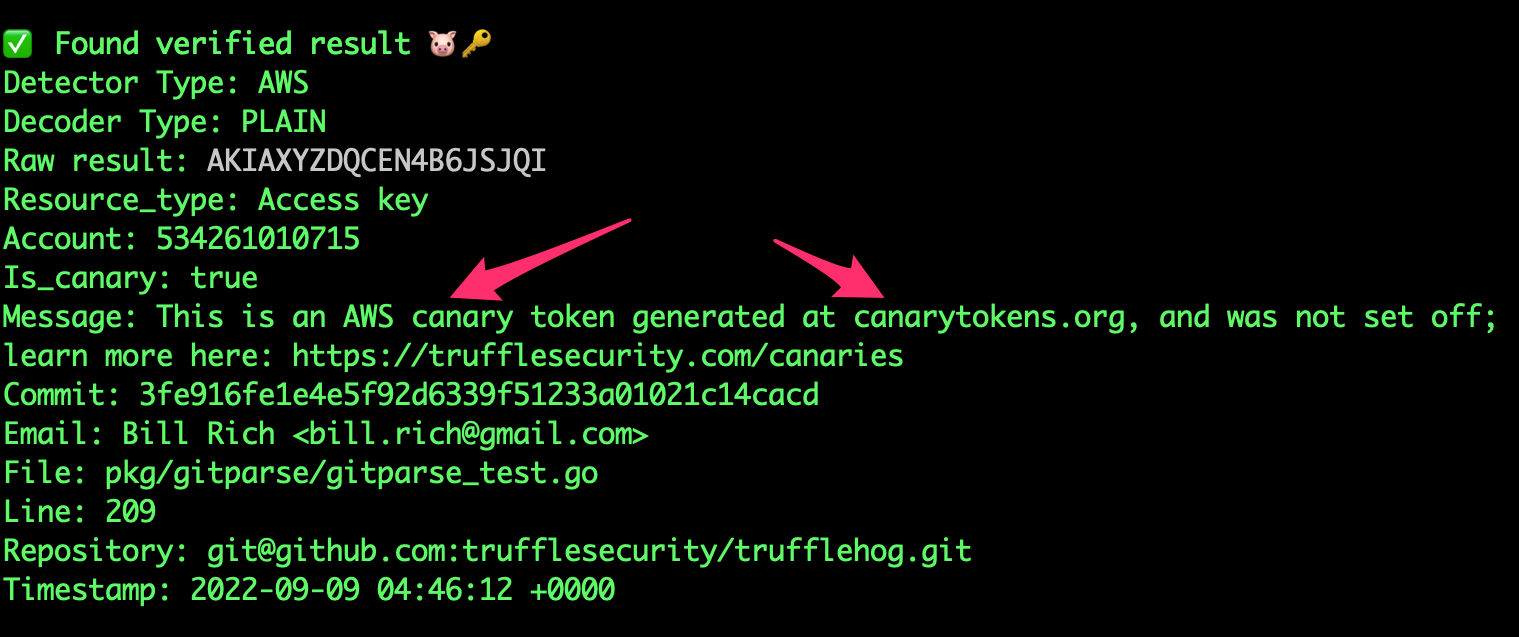 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
 nealbridges/vulnhunter
Agentic AI 安全扫描器,能够像攻击者一样对源代码进行推理,通过可执行的 PoC 确认可利用漏洞,并通过 hunt、fix 和 verify 技能推动测试优先的修复。
 projectdiscovery/nuclei-templates
社区策划的用于 nuclei 引擎寻找安全漏洞的模板列表。
 pycqa/bandit
Bandit 是一款用于发现 Python 代码中常见安全问题的工具。
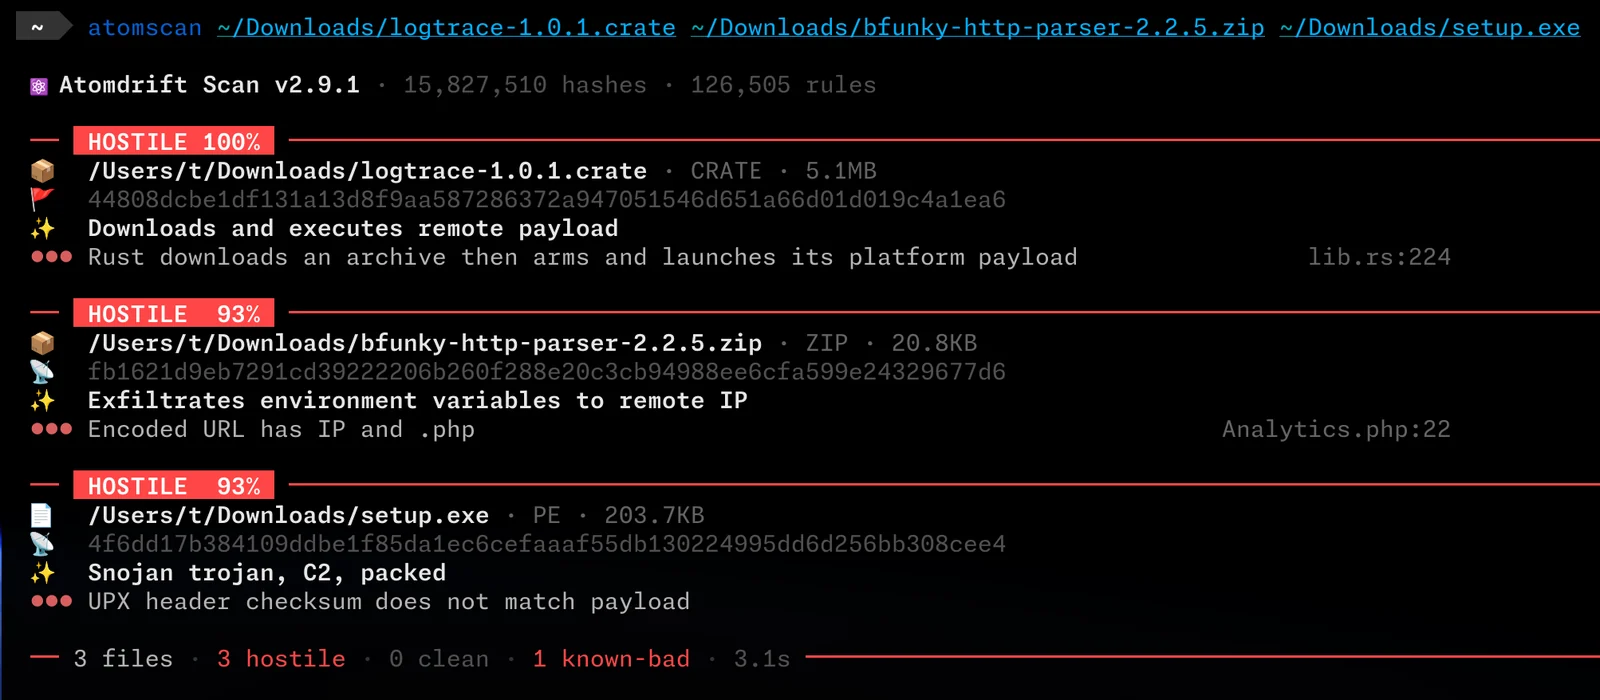 atomdrift-project/scan
针对二进制文件、源代码和脚本的0-day恶意软件检测(真正好用的)
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
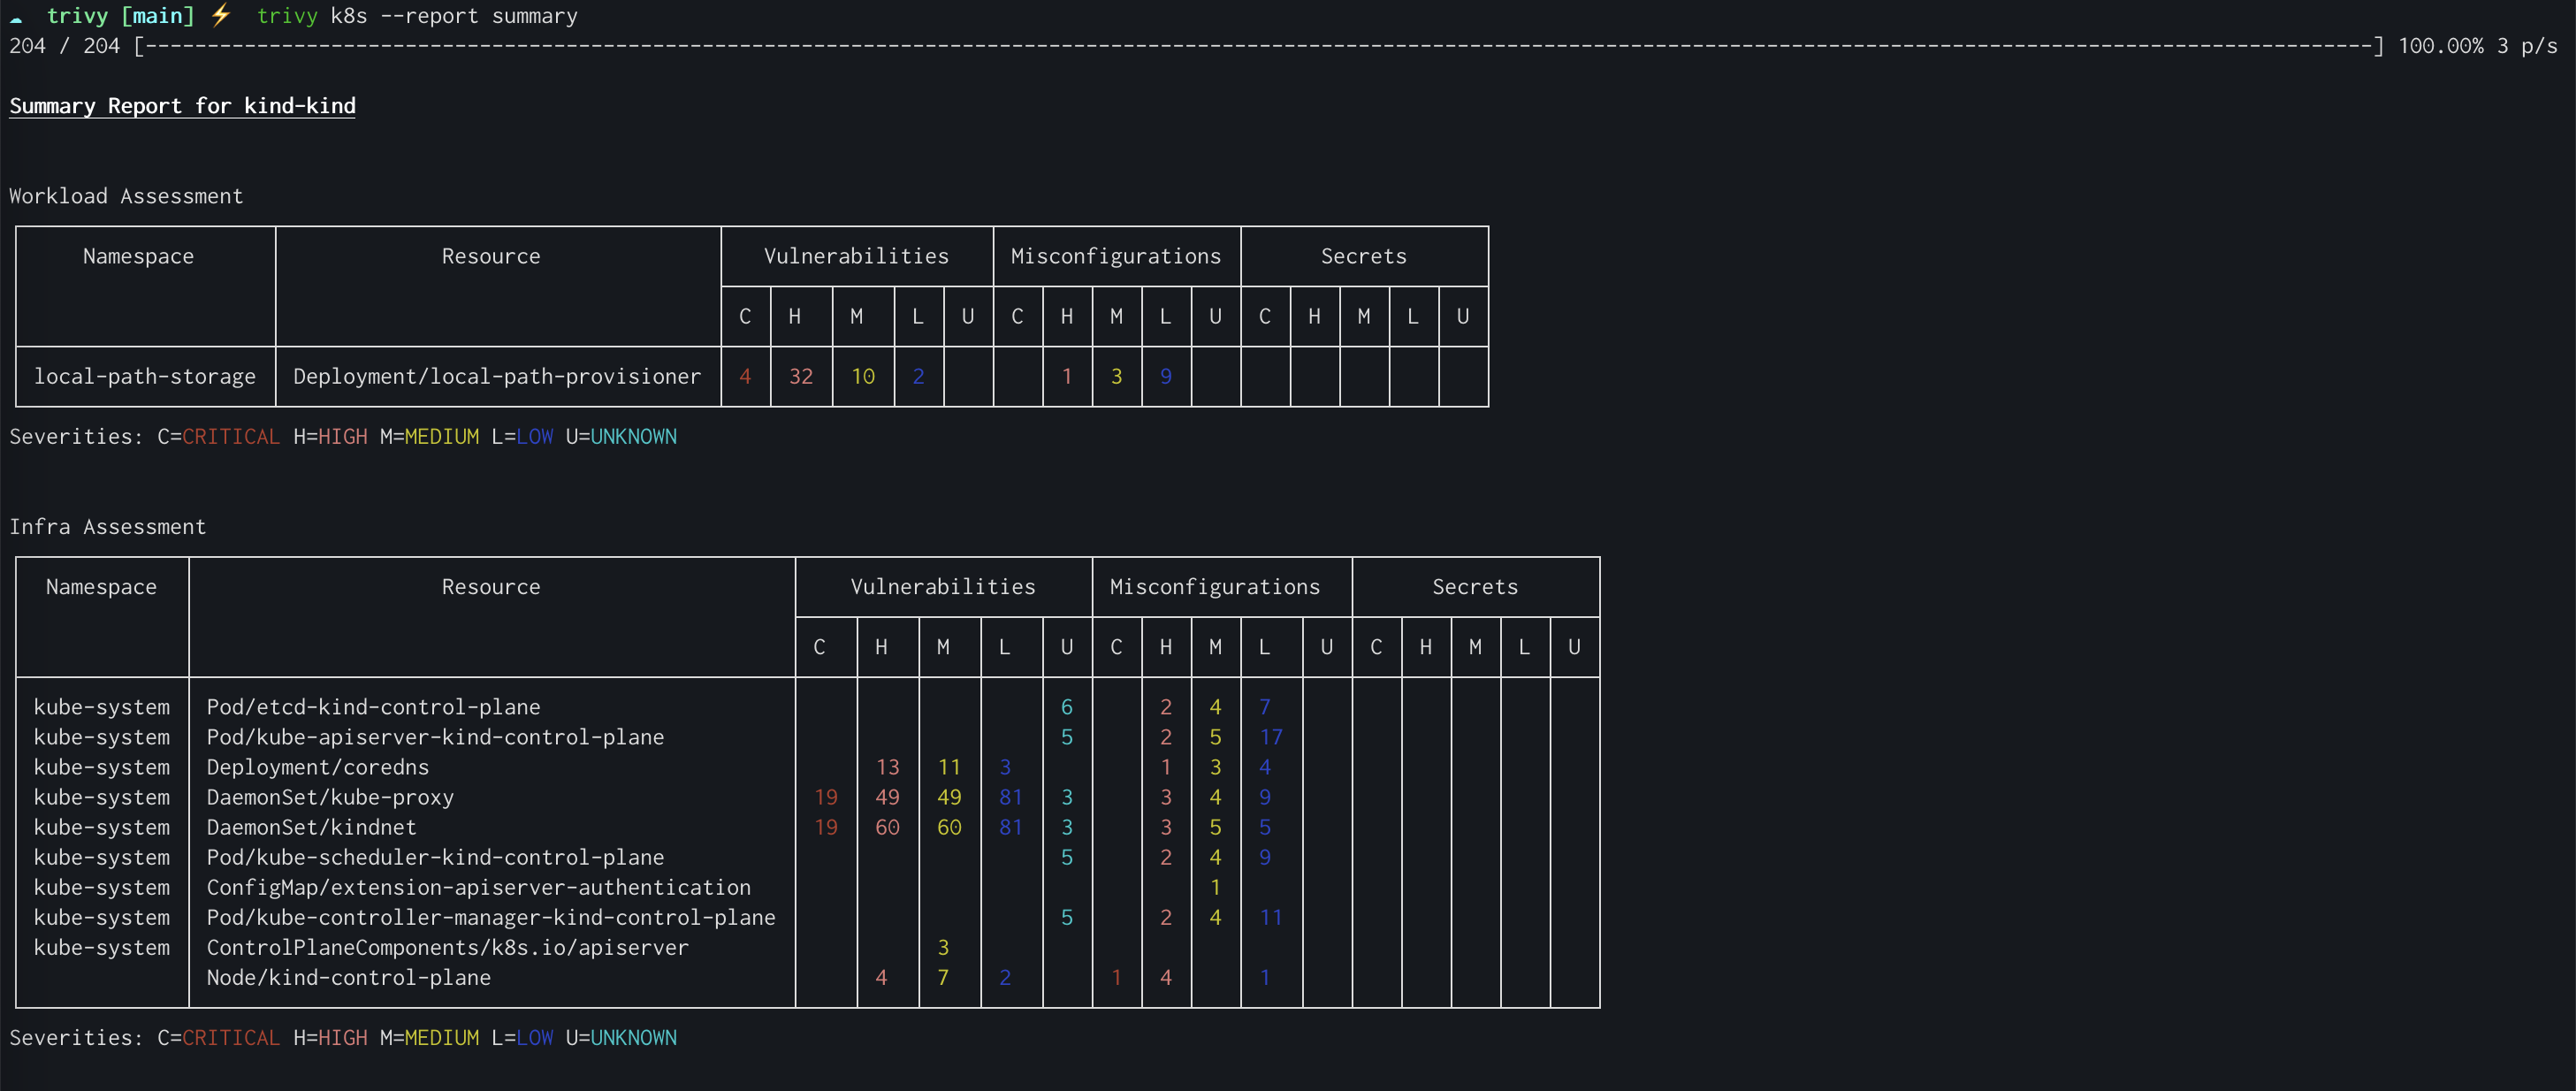 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM