
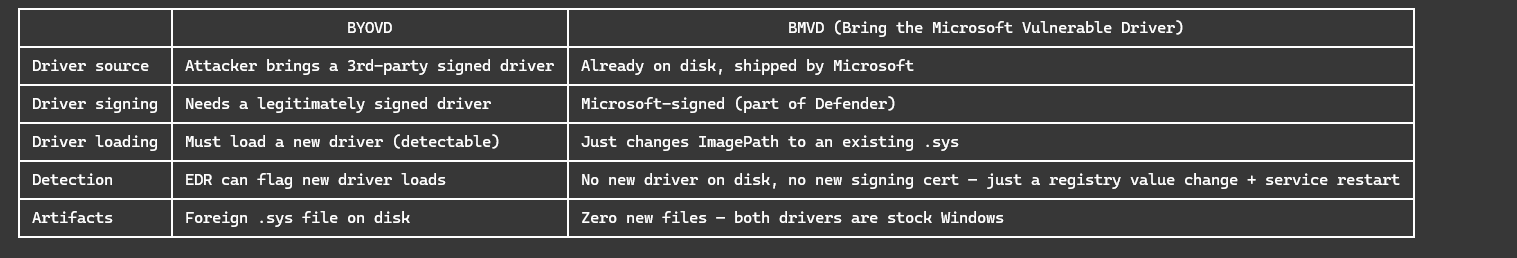
KslDump
 andreisss/ksldump
KslDump — 既然Defender已经在厨房里留了刀,何必还要自己带?
privilege-escalationvulnerability-analysisexploitation+3
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
 binarygolf/bggp
年度小型文件竞赛仓库,提供二进制高尔夫挑战,涵盖多格式文件、崩溃、自复制和下载等主题,收录按年份排序的精选作品。
 giancarlolelli/quantum
此仓库包含QDay奖品挑战的代码和提交详情,由https://www.projecteleven.com/提供。
 opa334/darksword-kexploit
用 Objective-C 重新实现的 iOS <=26.0.1 DarkSword 内核漏洞利用
 d4em0n/exrop
面向x86-64二进制文件的自动化ROP链生成器,使用符号执行。支持寄存器/内存写入、函数调用、系统调用、坏字符规避、栈迁移以及使用retpoline重写的内核模式。
 anasrami12/cve-2025-5548
漏洞分析和利用开发的方法论,涵盖静态/动态分析、模糊测试、补丁比较和 0day 研究,并附有实践实验室。
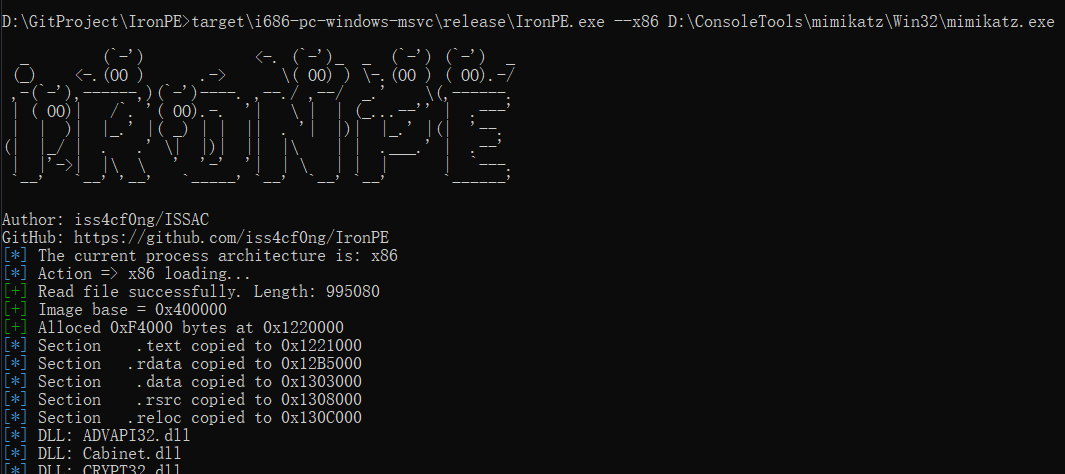 iss4cf0ng/ironpe
基于 Rust 的 Windows PE 手动加载器,可从内存映射并执行 x86/x64 可执行文件,展示内部加载器行为和 PE 结构,用于教育研究。
 gmh5225/keypatchx
KeyPatch Enhanced — IDA Pro plugin for symbol-aware x86/x64 assembly patching, powered by Keystone Engine. Fork of Keypatch with automatic IDA symbol…
 thoxy67/zig-pe
用Zig编写的反射式PE加载器。直接从内存加载并执行本机PE和.NET PE文件。
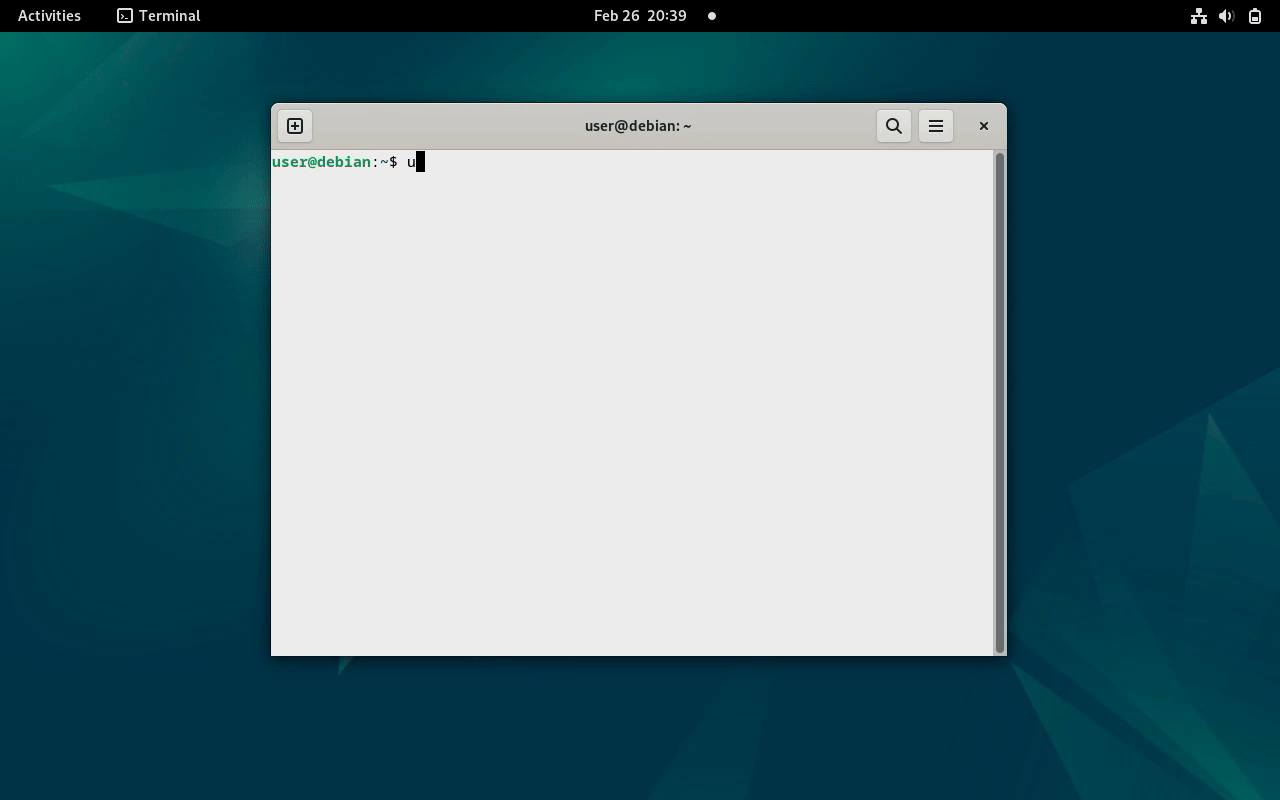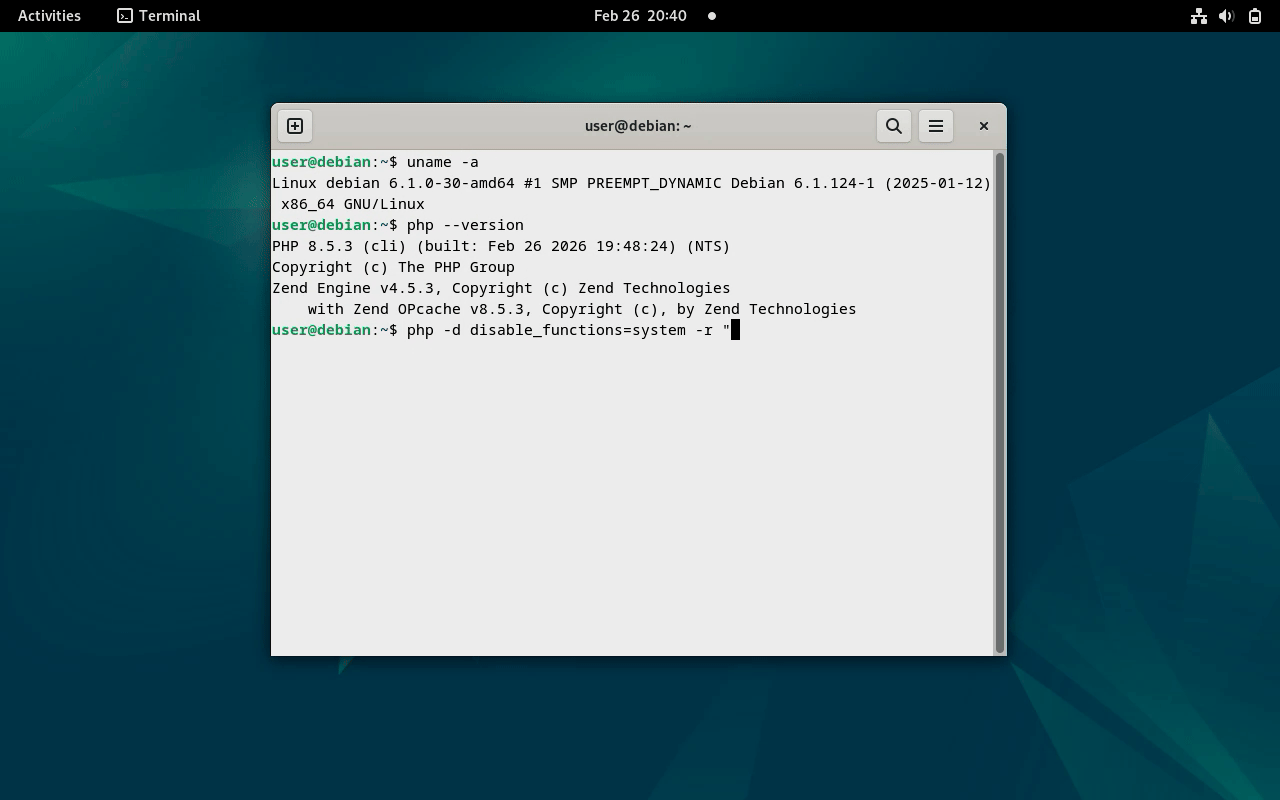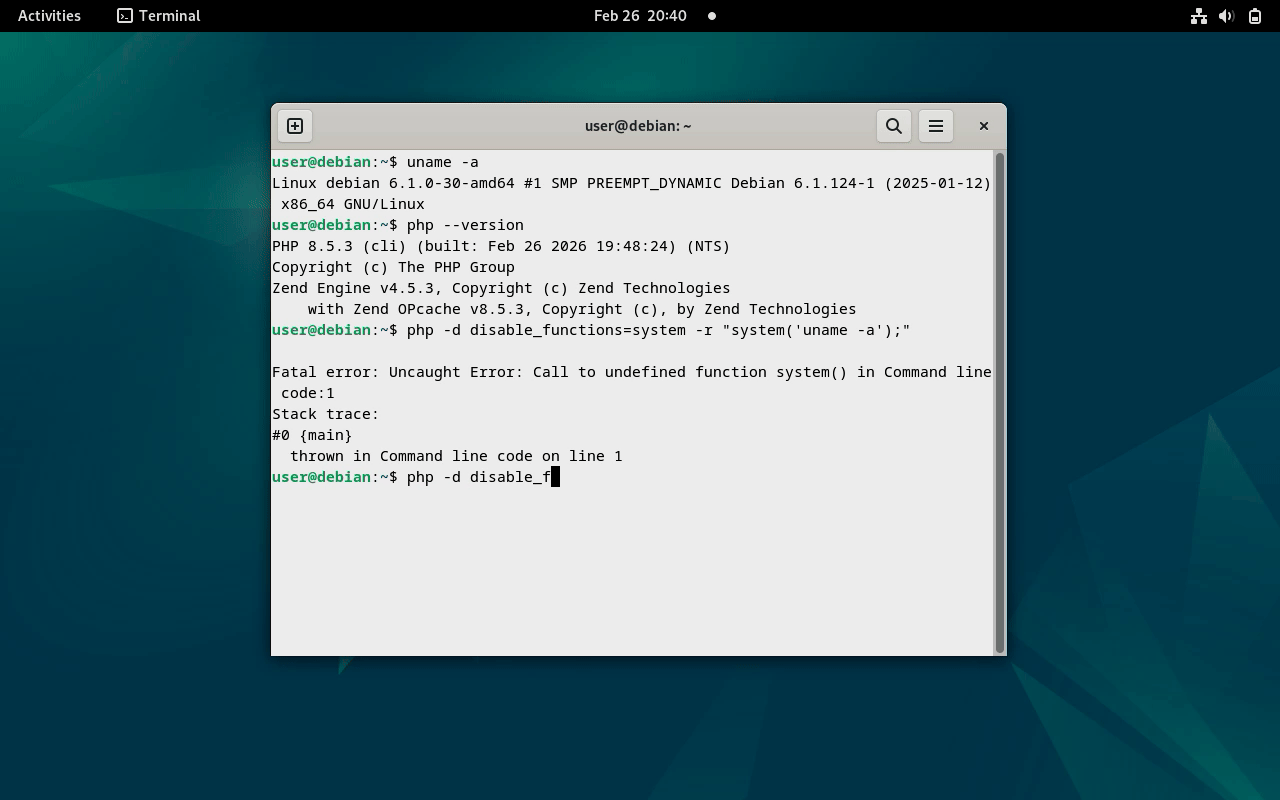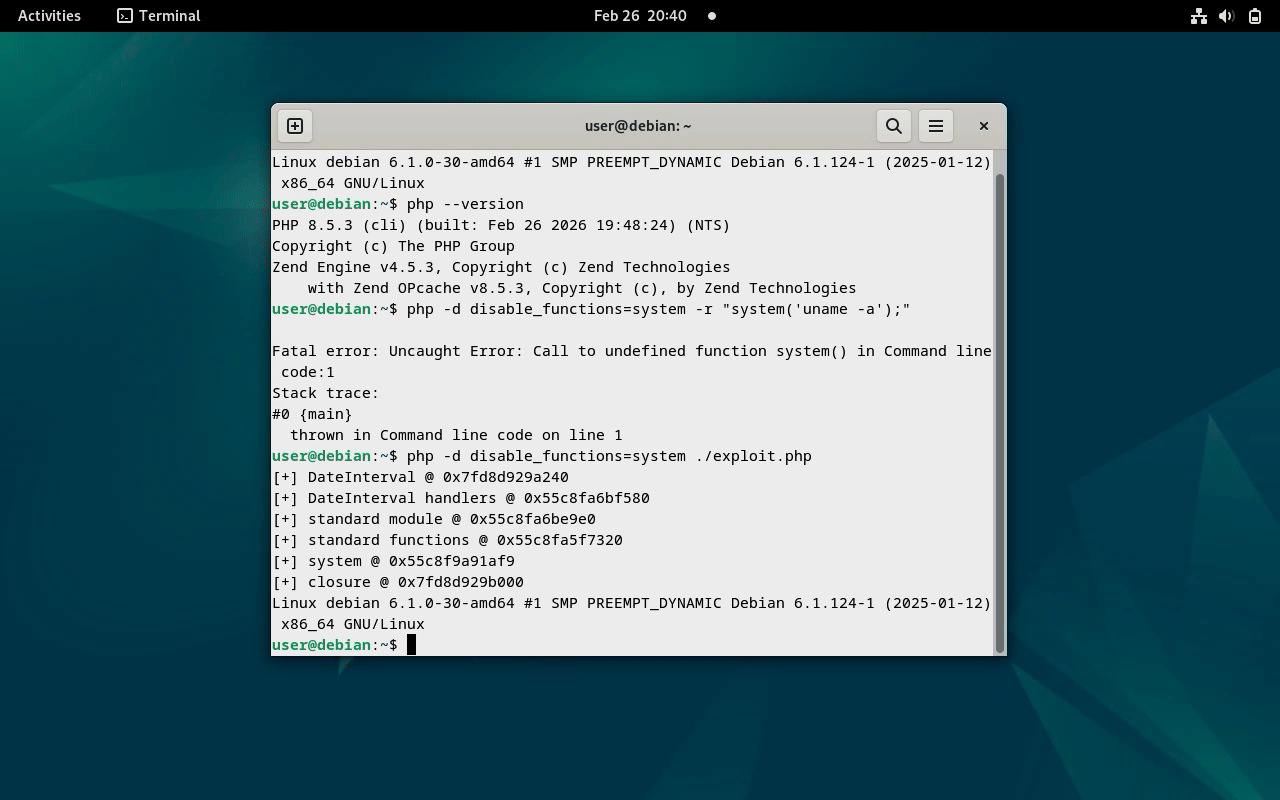 m0x41nos/timeafterfree
Proof-of-concept PHP 8 沙箱逃逸,利用一个释放后使用漏洞绕过 disable_functions 并在类 Unix 系统上执行系统命令。
 shard77/blackpill
一个使用自定义类型2虚拟机监控器、eBPF XDP和TC程序的Rust编写的Linux内核rootkit。
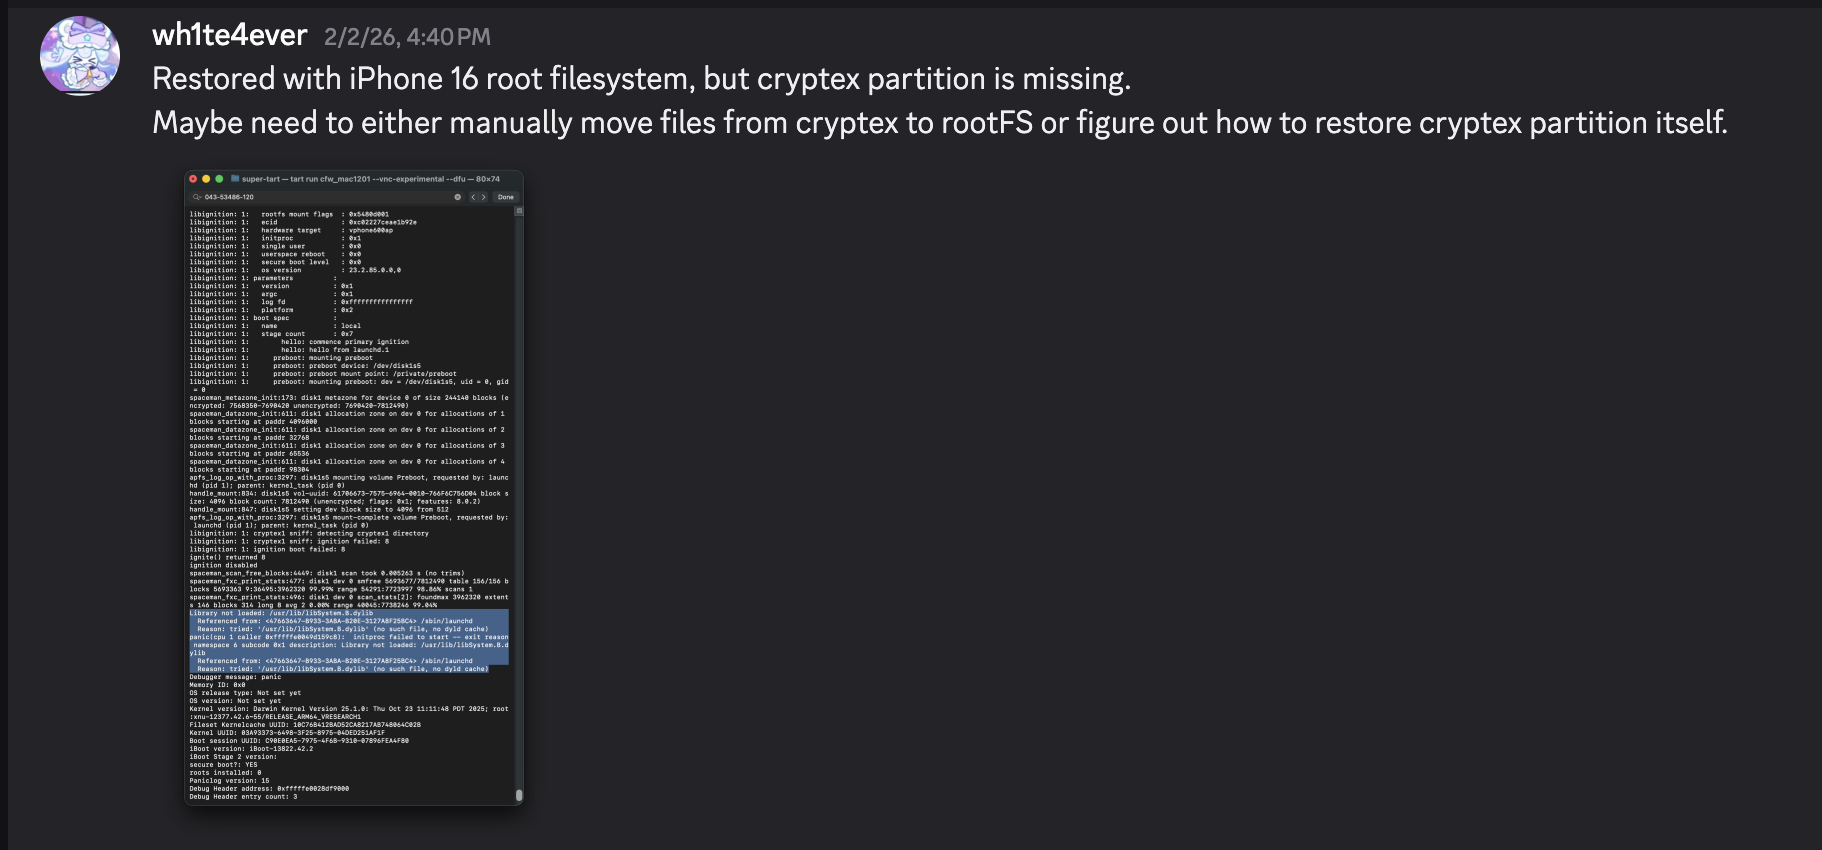 wh1te4ever/super-tart-vphone-writeup
使用 Apple PCC 固件中的 VPHONE600AP 组件构建虚拟 iPhone 的指南,涵盖固件修补、启动链修改及内核调试,用于 iOS 安全研究。
 unicorn-engine/unicorn
独角兽CPU仿真器框架(ARM,AArch64,M68K,Mips,Sparc,PowerPC,RiscV,S390x,TriCore,X86)
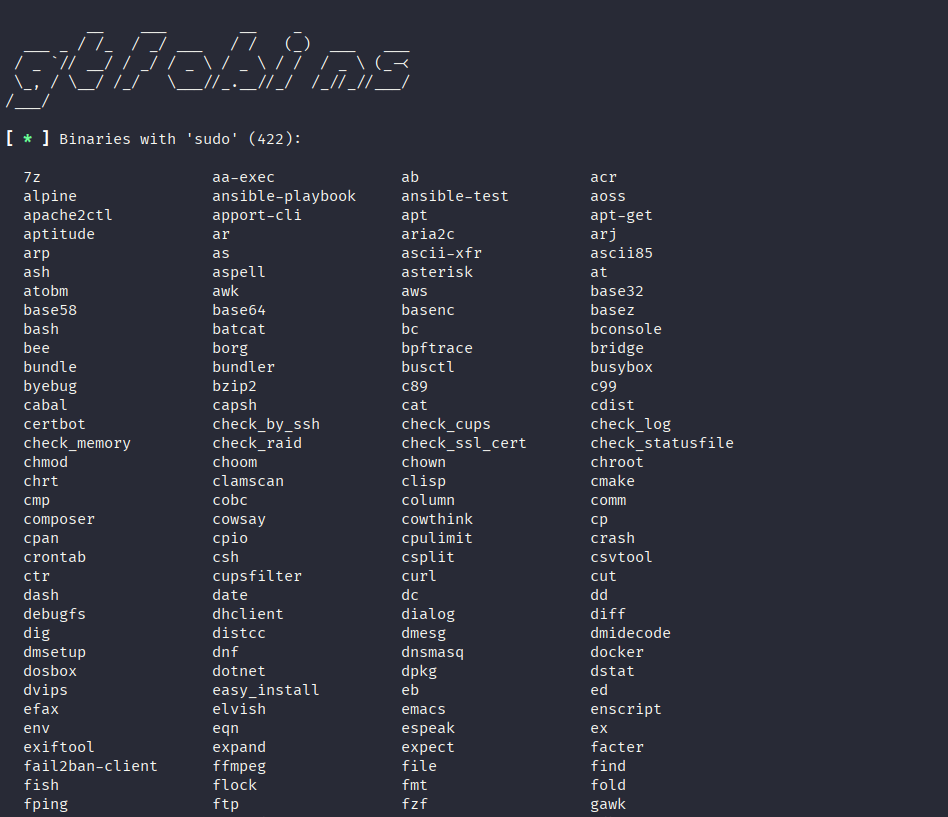 t0thkr1s/gtfobins-cli
搜索可被利用以绕过系统安全限制的Unix二进制文件。