Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
IronPE — 基于 Rust 的 Windows PE 手动加载器,可从内存映射并执行 x86/x64 可执行文件,展示内部加载器行为和 PE 结构,用于教育研究。 | Kitploit
工具/GitHubGitHub/iss4cf0ng/ironpe
内存取证漏洞利用逆向工程Shellcode二进制分析学习与教育Payload 开发二进制利用
GitHubiss4cf0ng/ironpe

IronPE

基于 Rust 的 Windows PE 手动加载器,可从内存映射并执行 x86/x64 可执行文件,展示内部加载器行为和 PE 结构,用于教育研究。

查看仓库
12419227个月前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
网站

IronPE - 用 Rust 编写的最小 Windows PE 手动加载器。

Rust PE 加载器 / 手动映射实现
status language license Release

IronPE 是一个用 Rust 编写的最小 Windows PE 手动加载器,支持 x86 和 x64 PE 文件。

该项目是我之前项目 dotNetPELoader 的 Rust 重实现,该项目用 C# 实现了一个手动 PE 加载器。

IronPE 的目标是探索 Windows 内部如何加载可移植可执行文件 (PE),并演示如何用 Rust 实现这一过程。

Waaaahhhhhhh!

如果您觉得这个项目有用或有趣,欢迎点个 ⭐!

免责声明

本项目仅用于 教育和研究目的。

旨在帮助理解:

  • Windows PE 内部机制
  • 手动加载技术
  • 逆向工程概念

特性

  • 手动 PE 加载
  • 节区映射
  • 基址重定位
  • 导入解析
  • 从内存执行 PE
  • 支持 x86 和 x64 PE

背景

该项目受我之前实现的启发:

  • dotNetPELoader (C#)

在那个项目中,我使用 .NET 和 WinAPI 实现了一个 PE 加载器。
IronPE 用 Rust 重写了相同的概念,Rust 提供了更好的内存安全性,同时仍然允许低层 Windows API 访问。

本项目的目的是 教育性的,目的是更好地理解:

  • PE 文件结构
  • Windows 加载器行为
  • 手动 PE 映射技术

工作原理

IronPE 执行以下步骤从内存中执行 PE 文件:

  1. 将 PE 文件读入内存
  2. 解析 PE 头
  3. 使用 VirtualAlloc 分配内存
  4. 复制 PE 头和节区
  5. 应用 基址重定位
  6. 使用 LoadLibrary 和 GetProcAddress 解析 导入
  7. 转移执行到 原始入口点 (OEP)

这个过程模拟了 Windows PE 加载器的行为。

x64 PE 不能被 x86 加载器加载,反之亦然。

构建

要求:

  • Rust (cargo, rustc)
  • Windows

构建项目:

cd IronPE
build.bat

用法

IronPE.exe --coffee
IronPE.exe --x86 <x86_pe_file>
IronPE.exe --x64 <x64_pe_file>

示例:

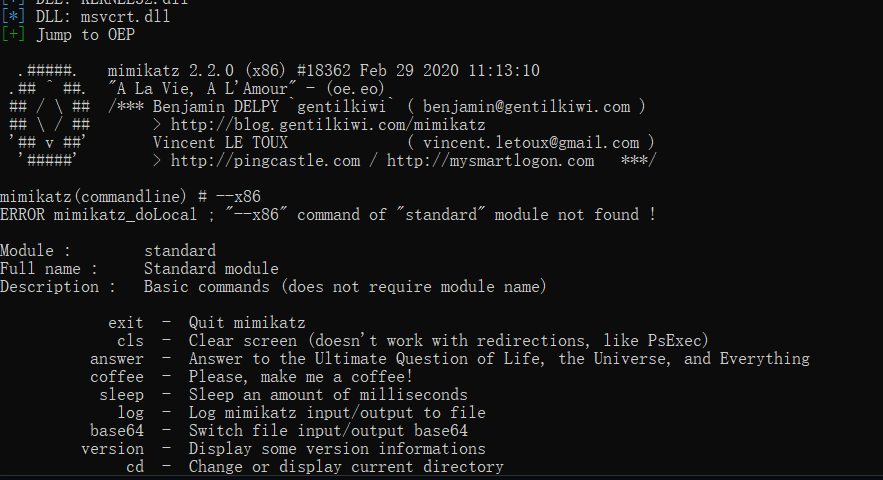
IronPE.exe --x86 Win32\mimikatz.exe
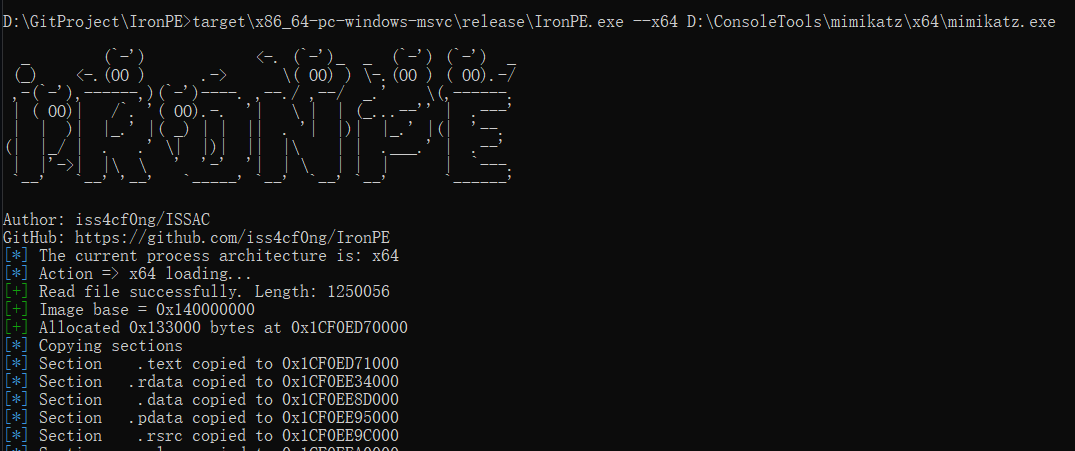
IronPE.exe --x64 x64\mimikatz.exe
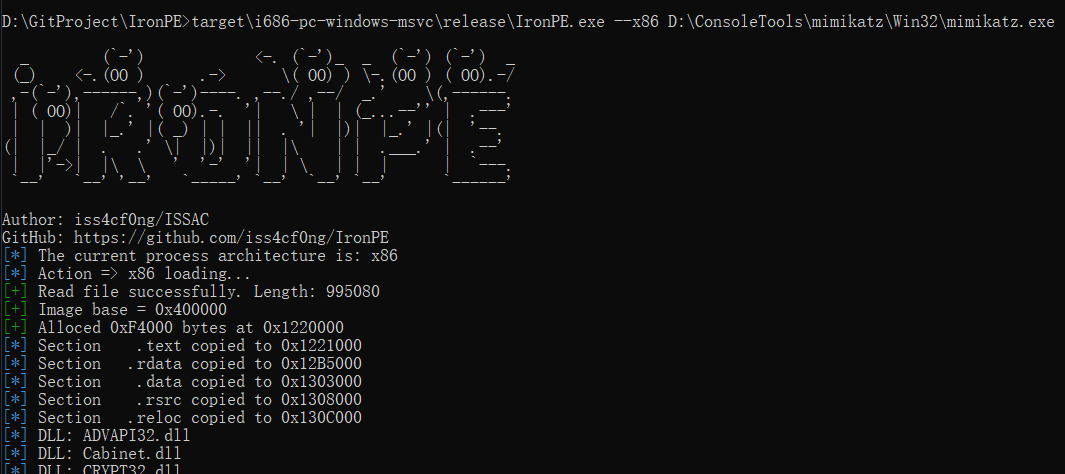
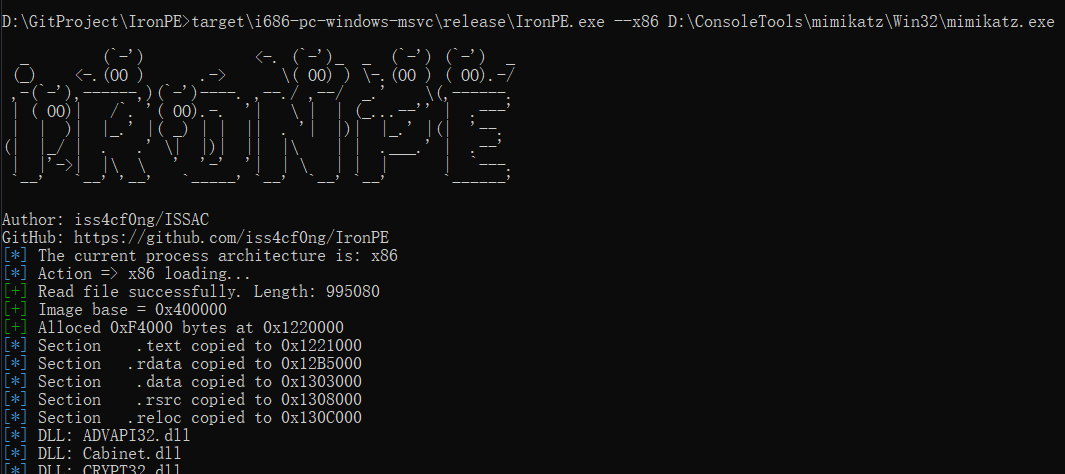
演示 (运行 mimikatz)

x86


x64


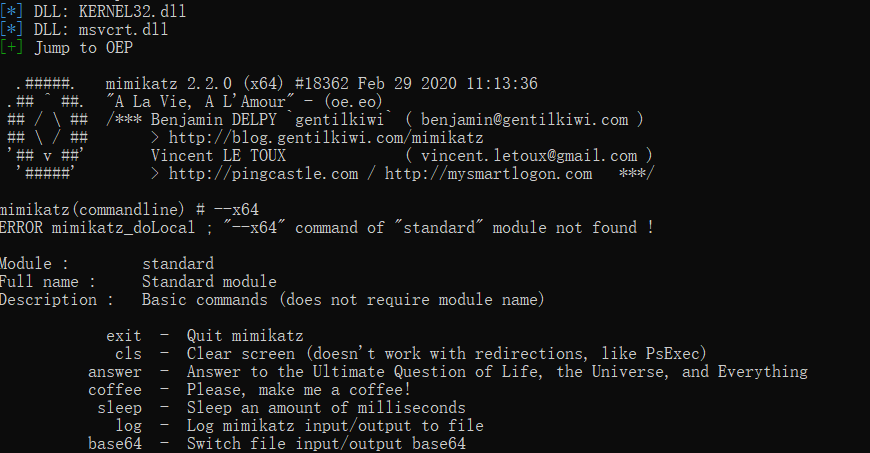
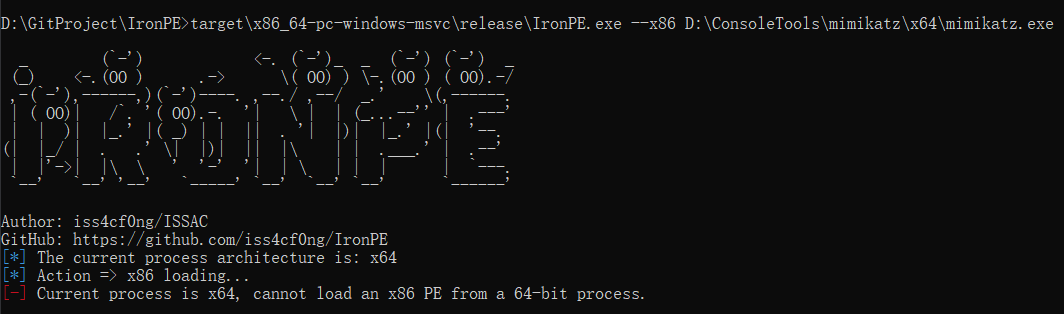
加载器与 PE 架构不匹配 (错误)

下载工具