

lacuna-rs
 karkas66/lacuna-rs
用于Windows x64上的幽灵帧调用栈欺骗、运行时间接系统调用和APC注入的Rust crate。提供SSN解析、JIT存根生成和基于VEH的参数加密,用于绕过EDR。
shellcodepost-exploitationred-teaming+2
 veridiff/veridiff
用于原生代码的动态分支分歧查找器——跟踪两次 Frida 执行并找出它们发生分歧的确切指令。
 habanada/nativepe
Object Pascal (Delphi) 库,用于解析、映射、加载和转储 Windows PE 文件,支持重定位、导入、TLS 以及远程进程内存读取。
 sunblaze-ucb/exploitgym
ExploitGym 是一个大规模、真实的基准测试,基于真实世界漏洞构建,旨在评估 AI 智能体开发漏洞利用程序的能力。
 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 zx41r/awesome-reverse-engineering-and-malware-analysis
一份经过验证的逆向工程与恶意软件分析地图。涵盖反汇编器、脱壳、漏洞利用开发、模糊测试、DFIR,以及其他列表遗漏的深度技术文章。
 mfthomps/labtainers
Labtainers:一个基于Docker的网络实验室框架
 mrphrazer/binary-cartography
关于逆向工程、恶意软件分析和软件保护的技术网络研讨会。
 tihanyin/rex-skill
REx@Skill - 面向二进制漏洞发现的智能体逆向工程执行技能
 elttam/publications
进攻性安全研究枢纽,聚合来自各种产品审计的原创漏洞公告、CVE 概念验证漏洞利用、会议演讲和内部工具。
 xairy/linux-kernel-exploitation
与Linux内核安全与利用相关的链接集合
 rurixis/msrkit
一种将 ROP 链与 WRMSR 原语结合使用以调用内核函数,并通过 BYOVD(AmdTools64.sys)映射未签名驱动程序的概念
 youssefnoob003/sindrikit
一个用于构建操作可信进攻能力的基础C语言库
 nu11secur1ty/windows11exploits
Windows 11 利用概念验证及漏洞演示合集,用于安全研究与渗透测试。
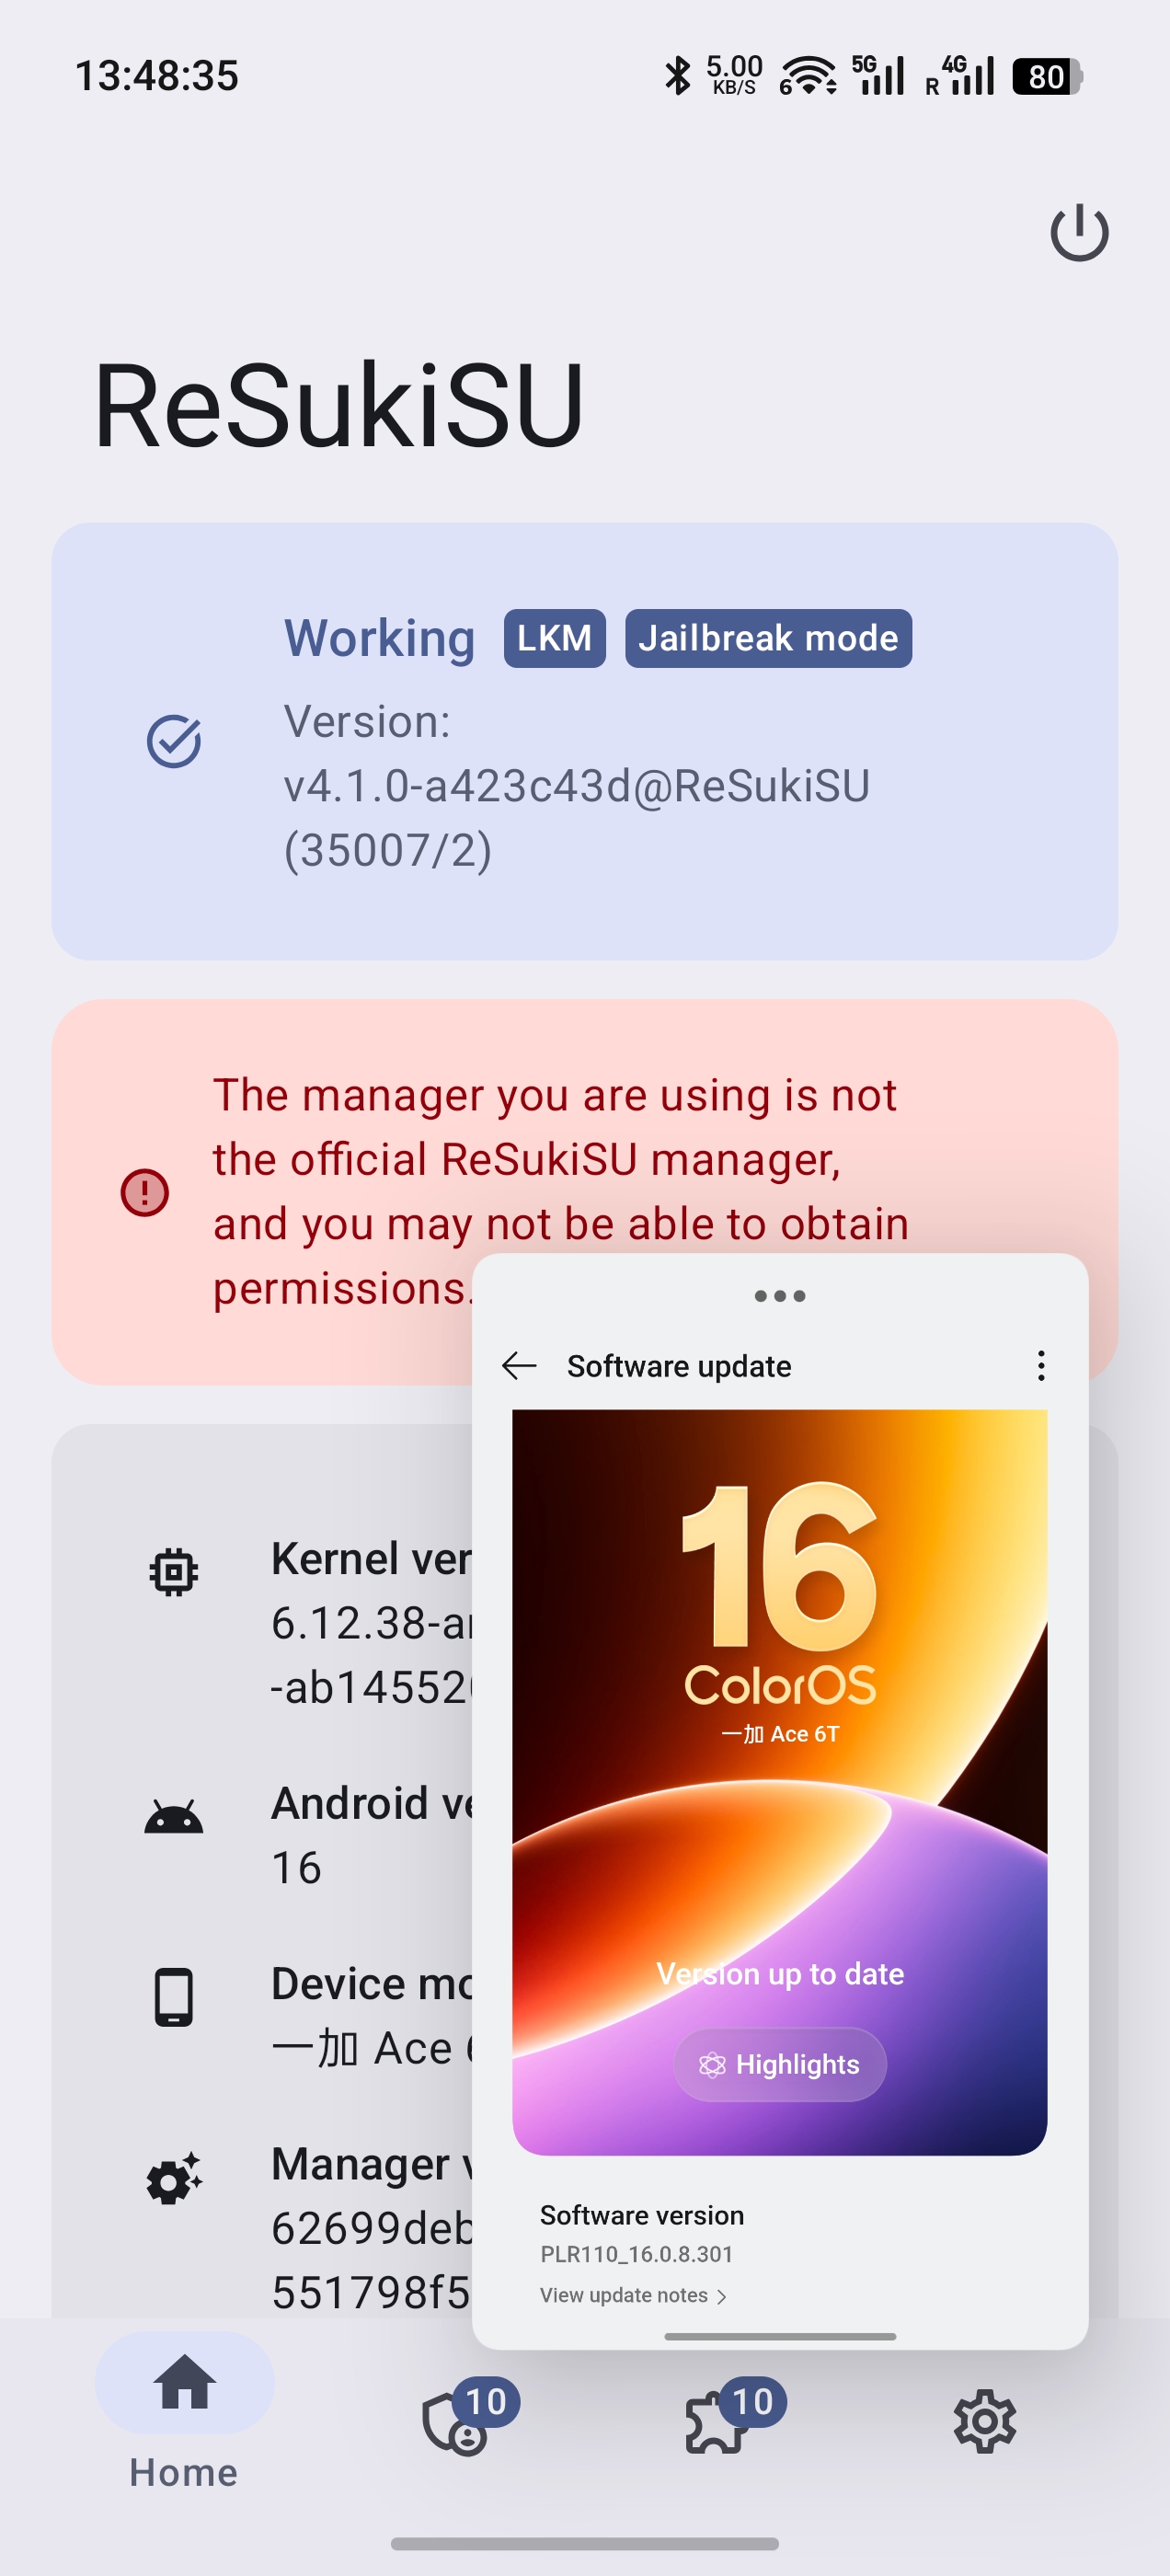 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader

 edwardzpeng/presentations
来自安全研究的幻灯片和会议演讲,涵盖 Windows、虚拟化、Web 和区块链漏洞利用技术,曾在 Black Hat、DEF CON、USENIX 及类似会议上展示。