

OpenShell
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
authentication-authorizationdefensive-toolscontainer-security+7
16.2k
 oauth2-proxy/oauth2-proxy
一个反向代理,提供使用 Google、Azure、OpenID Connect 以及更多身份提供商的认证。
 zitadel/zitadel
开源身份与访问管理平台,为开发人员和企业提供 SSO、MFA、通行密钥、OIDC、SAML、SCIM 及多租户访问控制。
 paramiko/paramiko
领先的原生 Python SSHv2 协议库。
 dexidp/dex
OpenID Connect (OIDC) 身份与 OAuth 2.0 提供程序,支持可插拔连接器
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 ory/hydra
经 OpenID 认证的 OAuth 2.0 和 OpenID Connect 提供方,通过无头 API 为云原生应用提供令牌颁发、客户端管理、JWKS 及登录/同意流程编排。
 nearai/ironclaw
安全、私密的AI代理操作系统,具有本地加密存储、OAuth/SSO认证、基于策略的访问控制,以及可扩展的工具构建框架,适用于个人和生产部署。
 ory/kratos
API优先的身份和用户管理系统,适用于云原生应用。处理登录、注册、多重身份验证(MFA)、账户恢复和个人资料管理,支持OIDC、SAML和社交登录。
 firezone/firezone
基于WireGuard的零信任访问平台,为企业网络提供安全的点对点远程访问,具备精细的策略控制、SSO身份验证和审计日志功能。
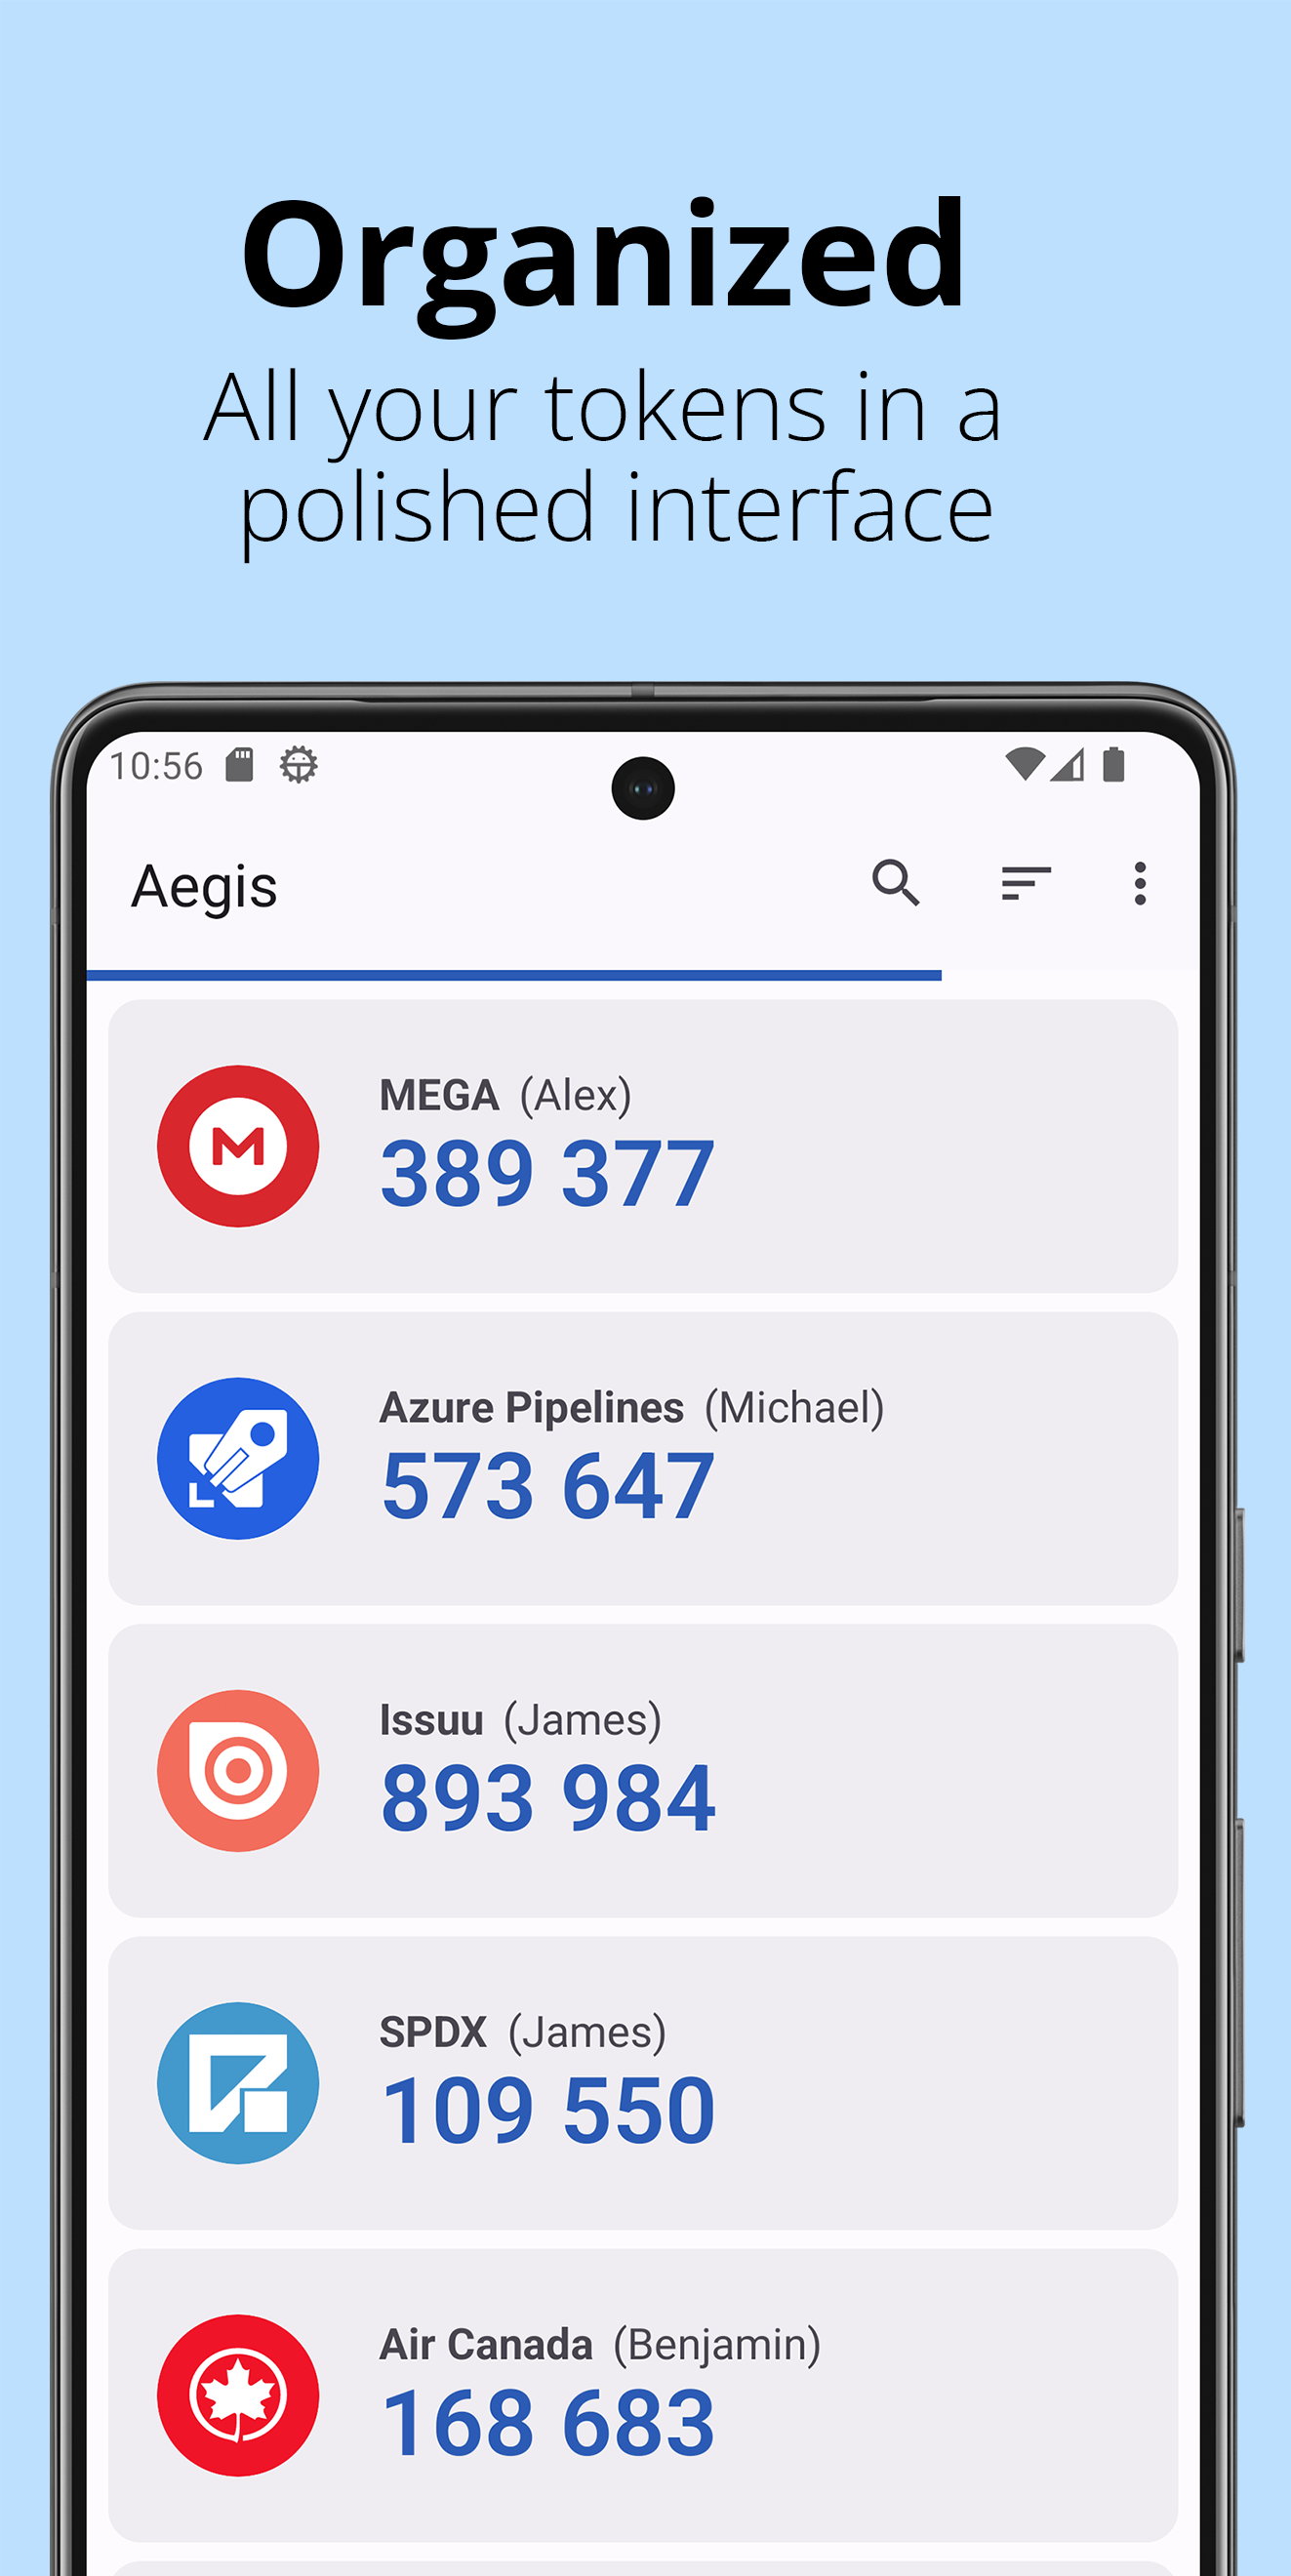 beemdevelopment/aegis
一款免费、安全且开源的Android应用,用于管理你的两步验证令牌。
 warp-tech/warpgate
全透明的 SSH、HTTPS、Kubernetes、数据库及 RDP/VNC 堡垒机/PAM,无需额外客户端软件
 sigstore/cosign
容器和二进制的代码签名与透明度
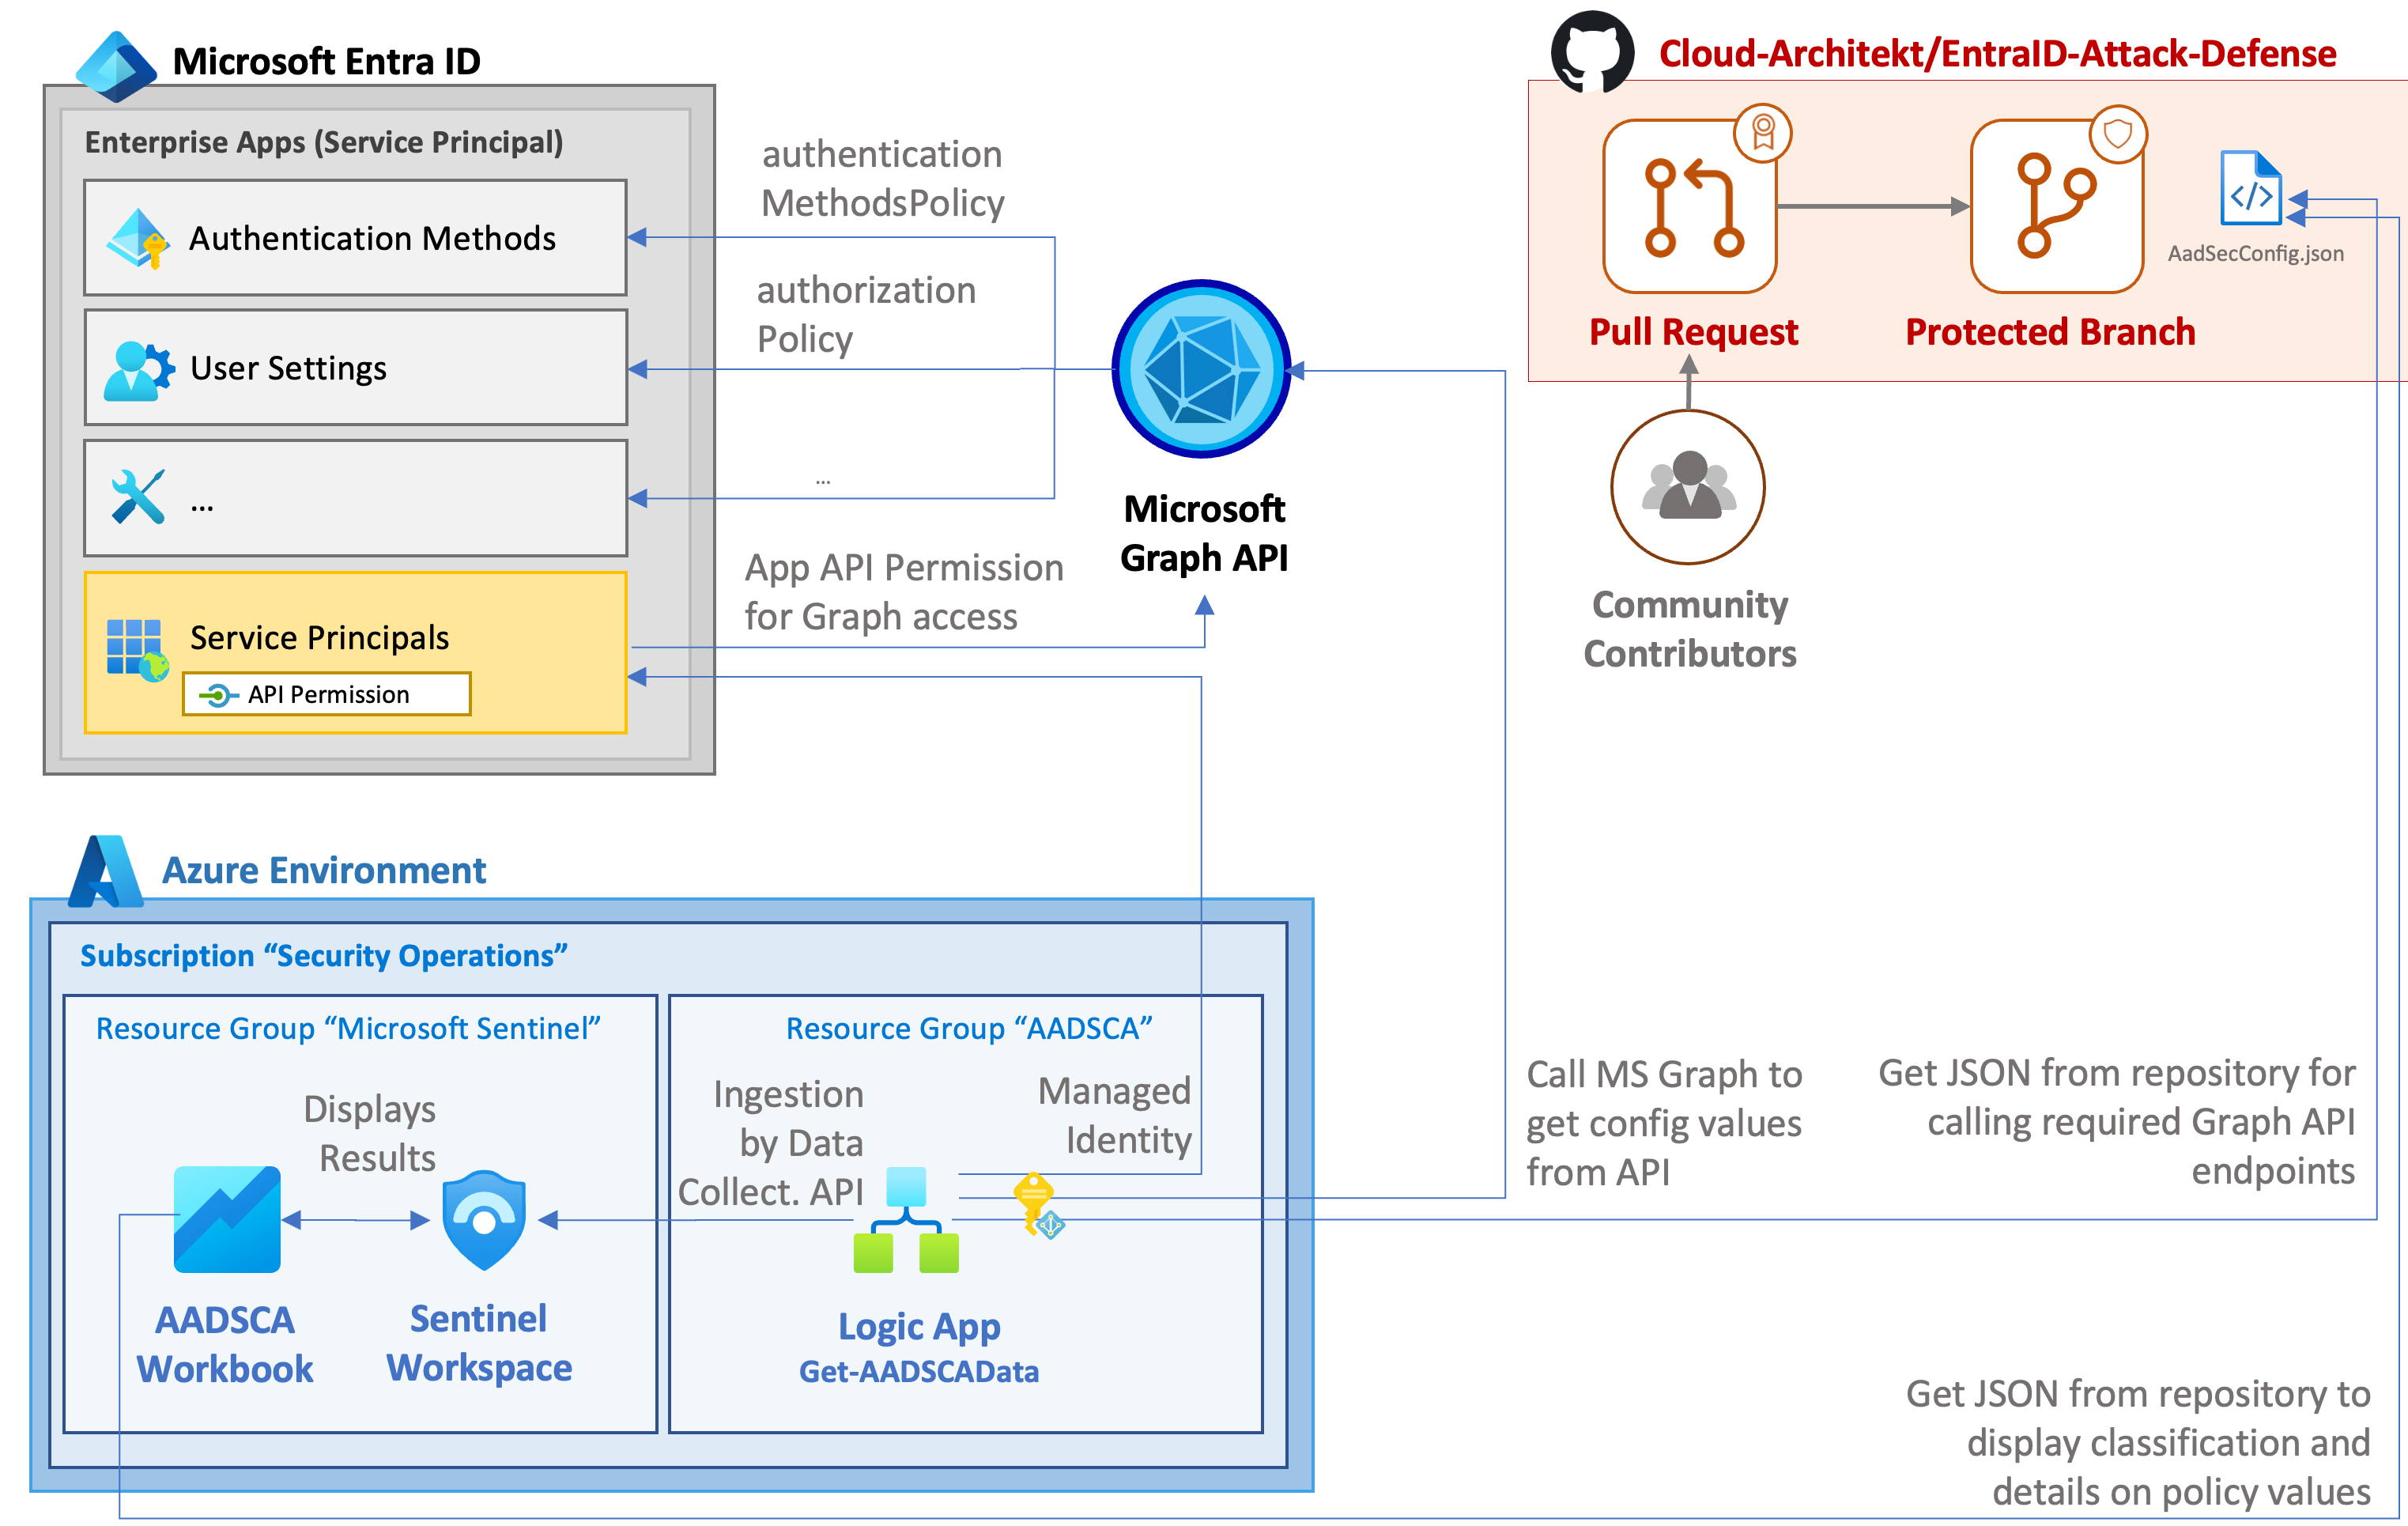 cloud-architekt/azuread-attack-defense
本出版物汇集了针对 Microsoft Entra ID(原 Azure Active Directory)的各种常见攻击场景,以及如何缓解或检测这些攻击。
 kanidm/kanidm
自托管身份管理平台,提供 WebAuthn 通行密钥、OAuth2/OIDC 单点登录、SSH 密钥分发、RADIUS 和 LDAP 集成,用于现代身份验证。
 pomerium/pomerium
身份感知反向代理,通过上下文感知策略、持续验证且无需 VPN,为内部应用和服务提供零信任访问。
 strongswan/strongswan
strongSwan - 基于IPsec的VPN
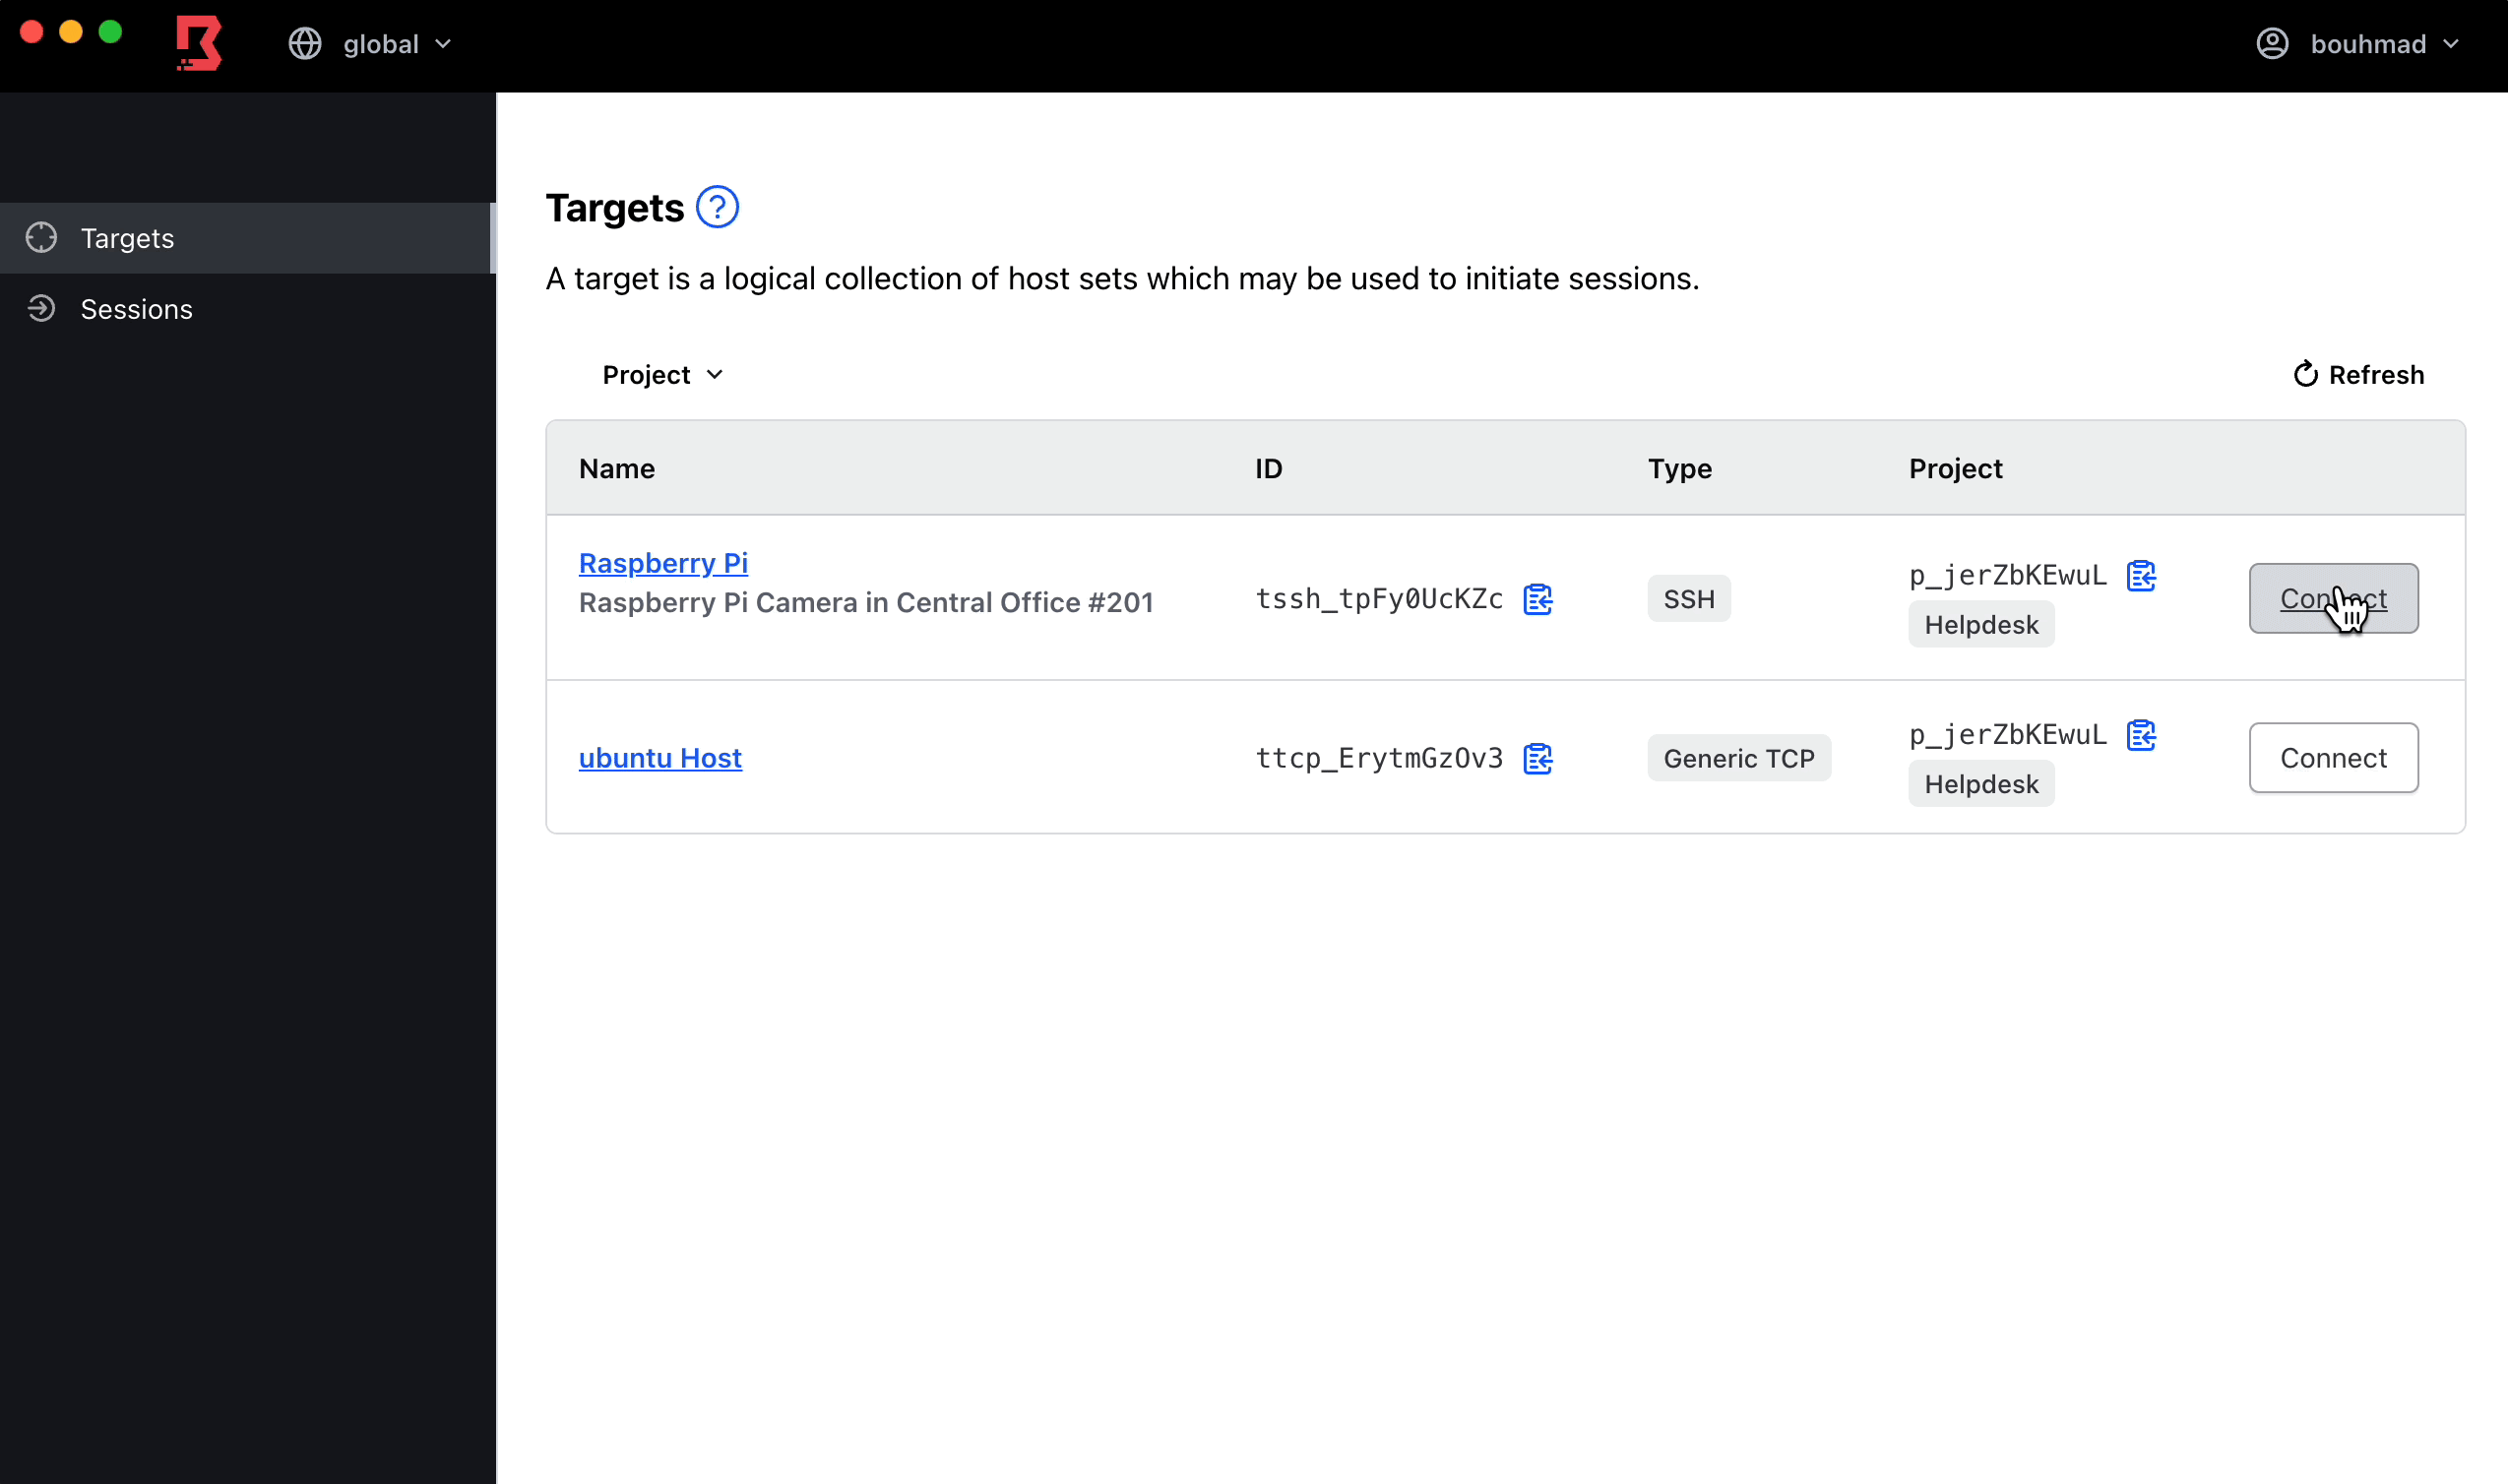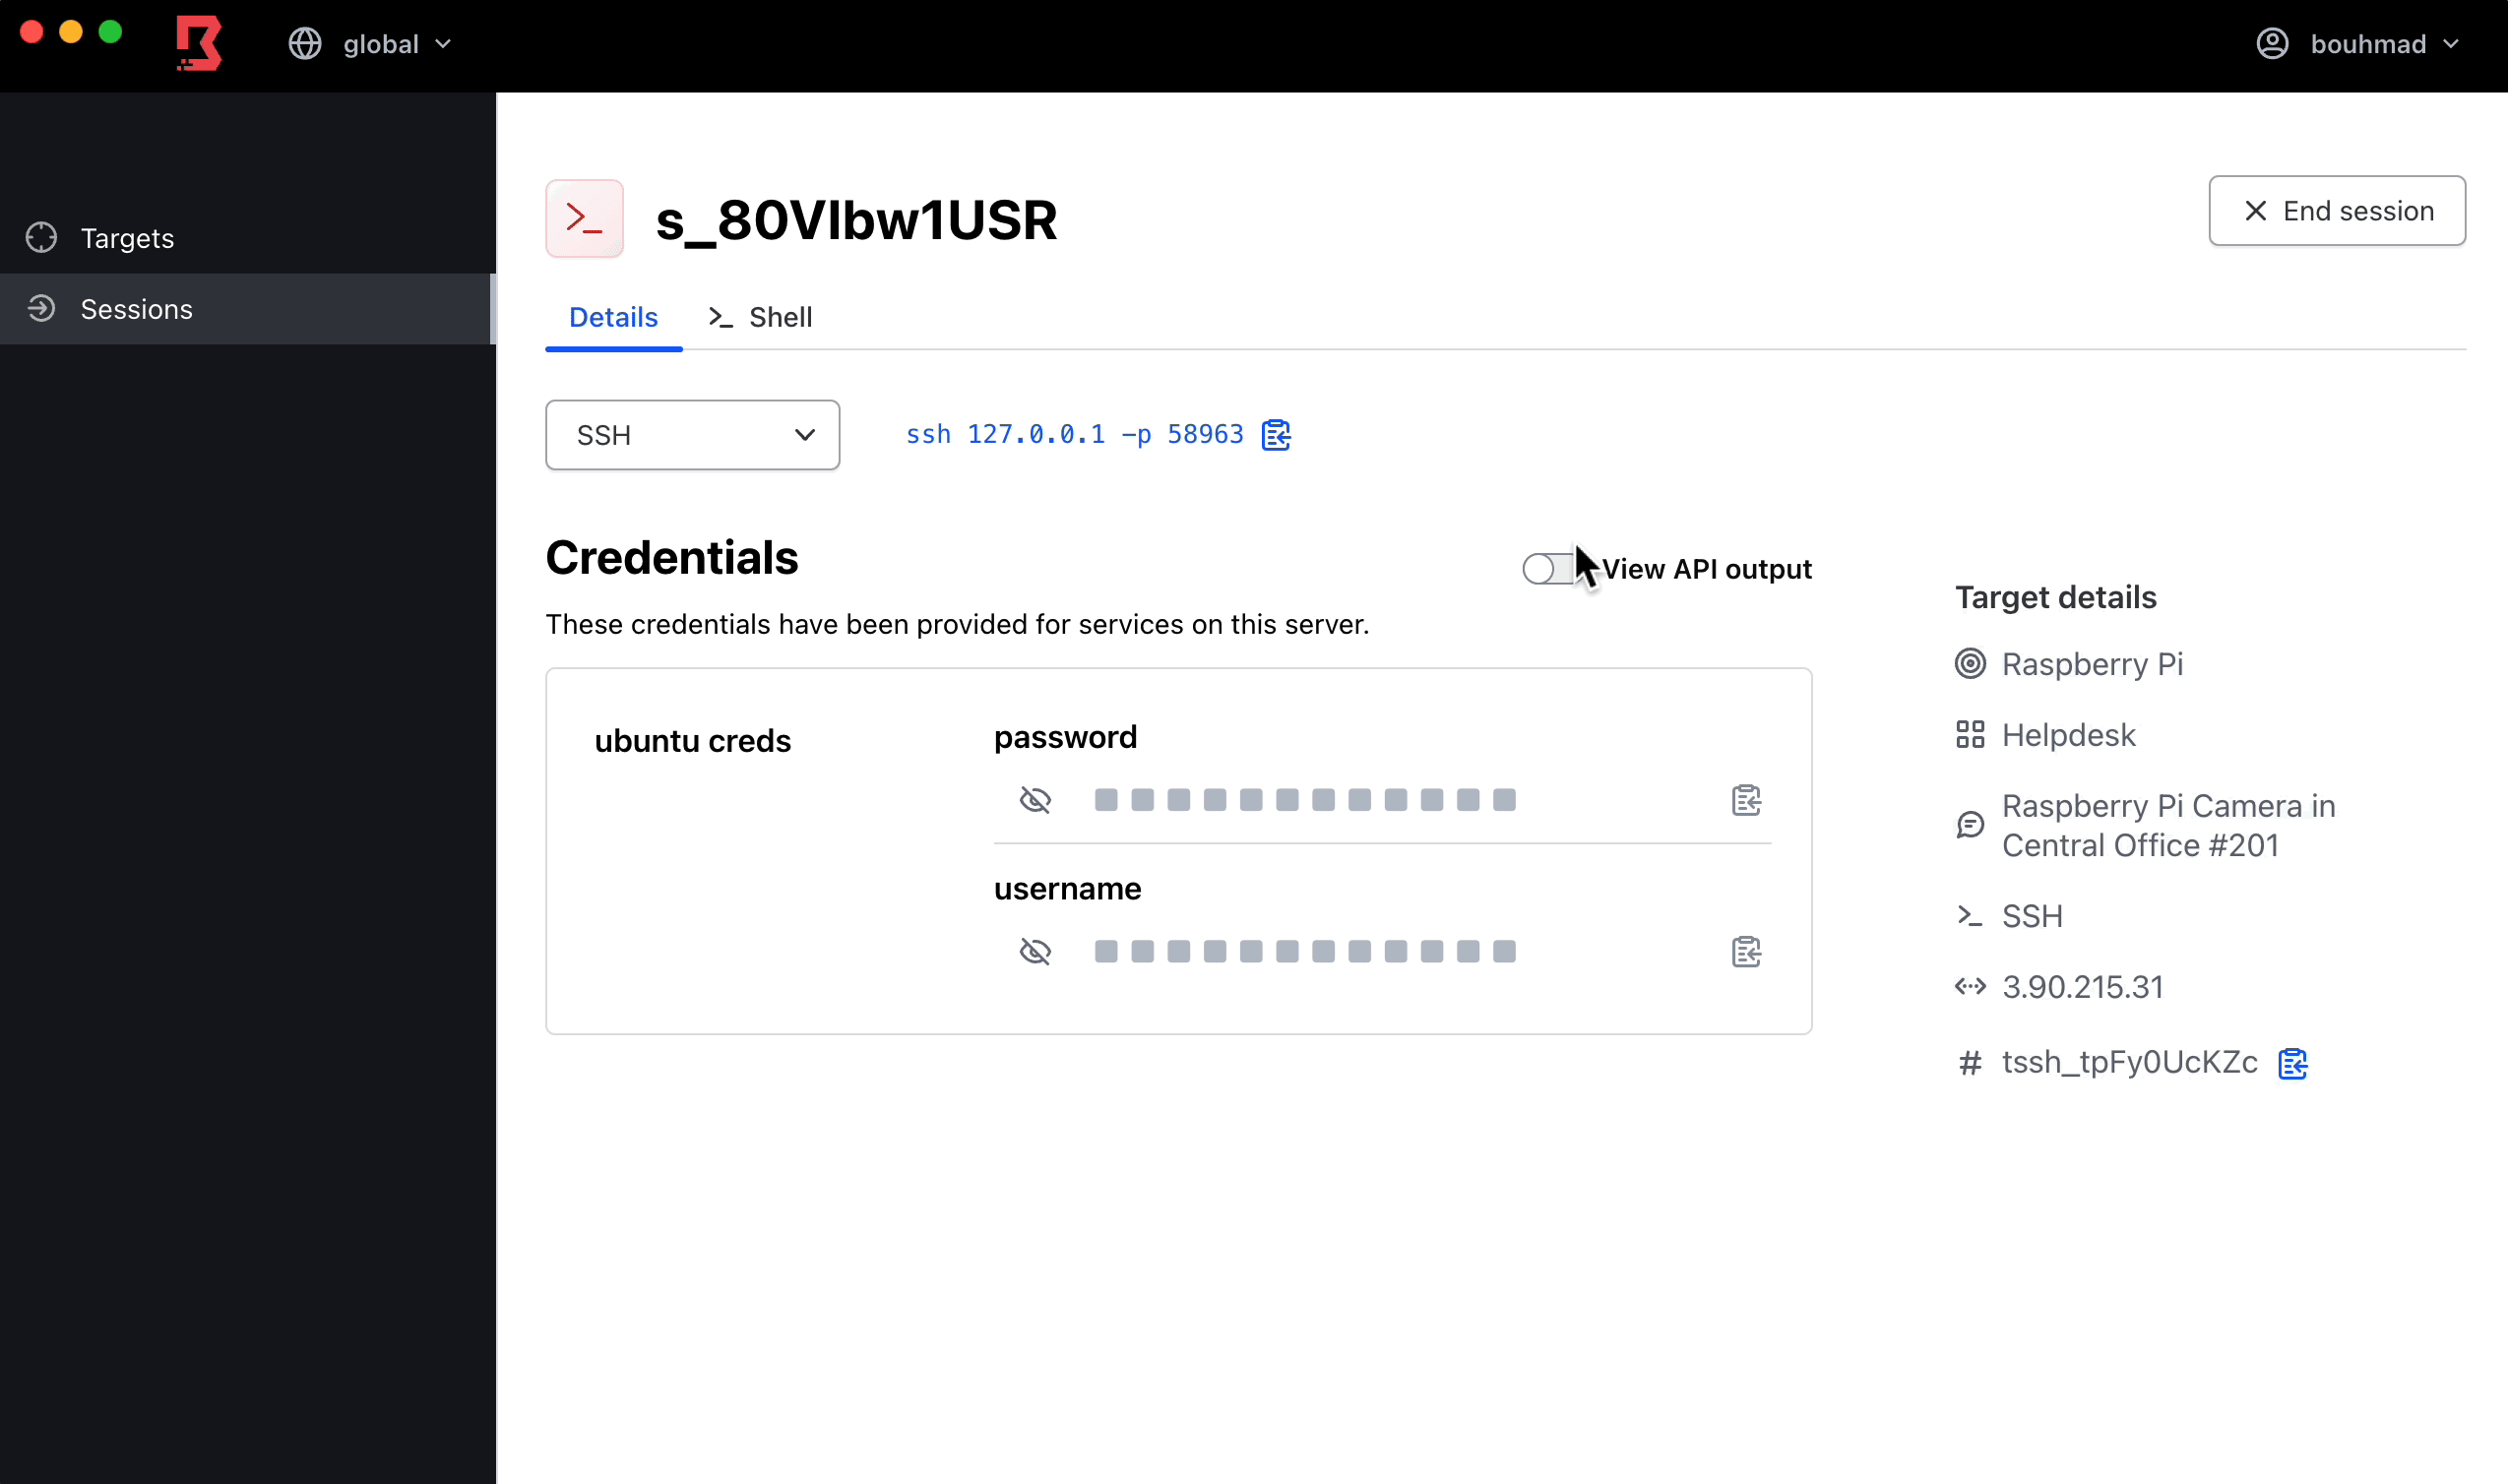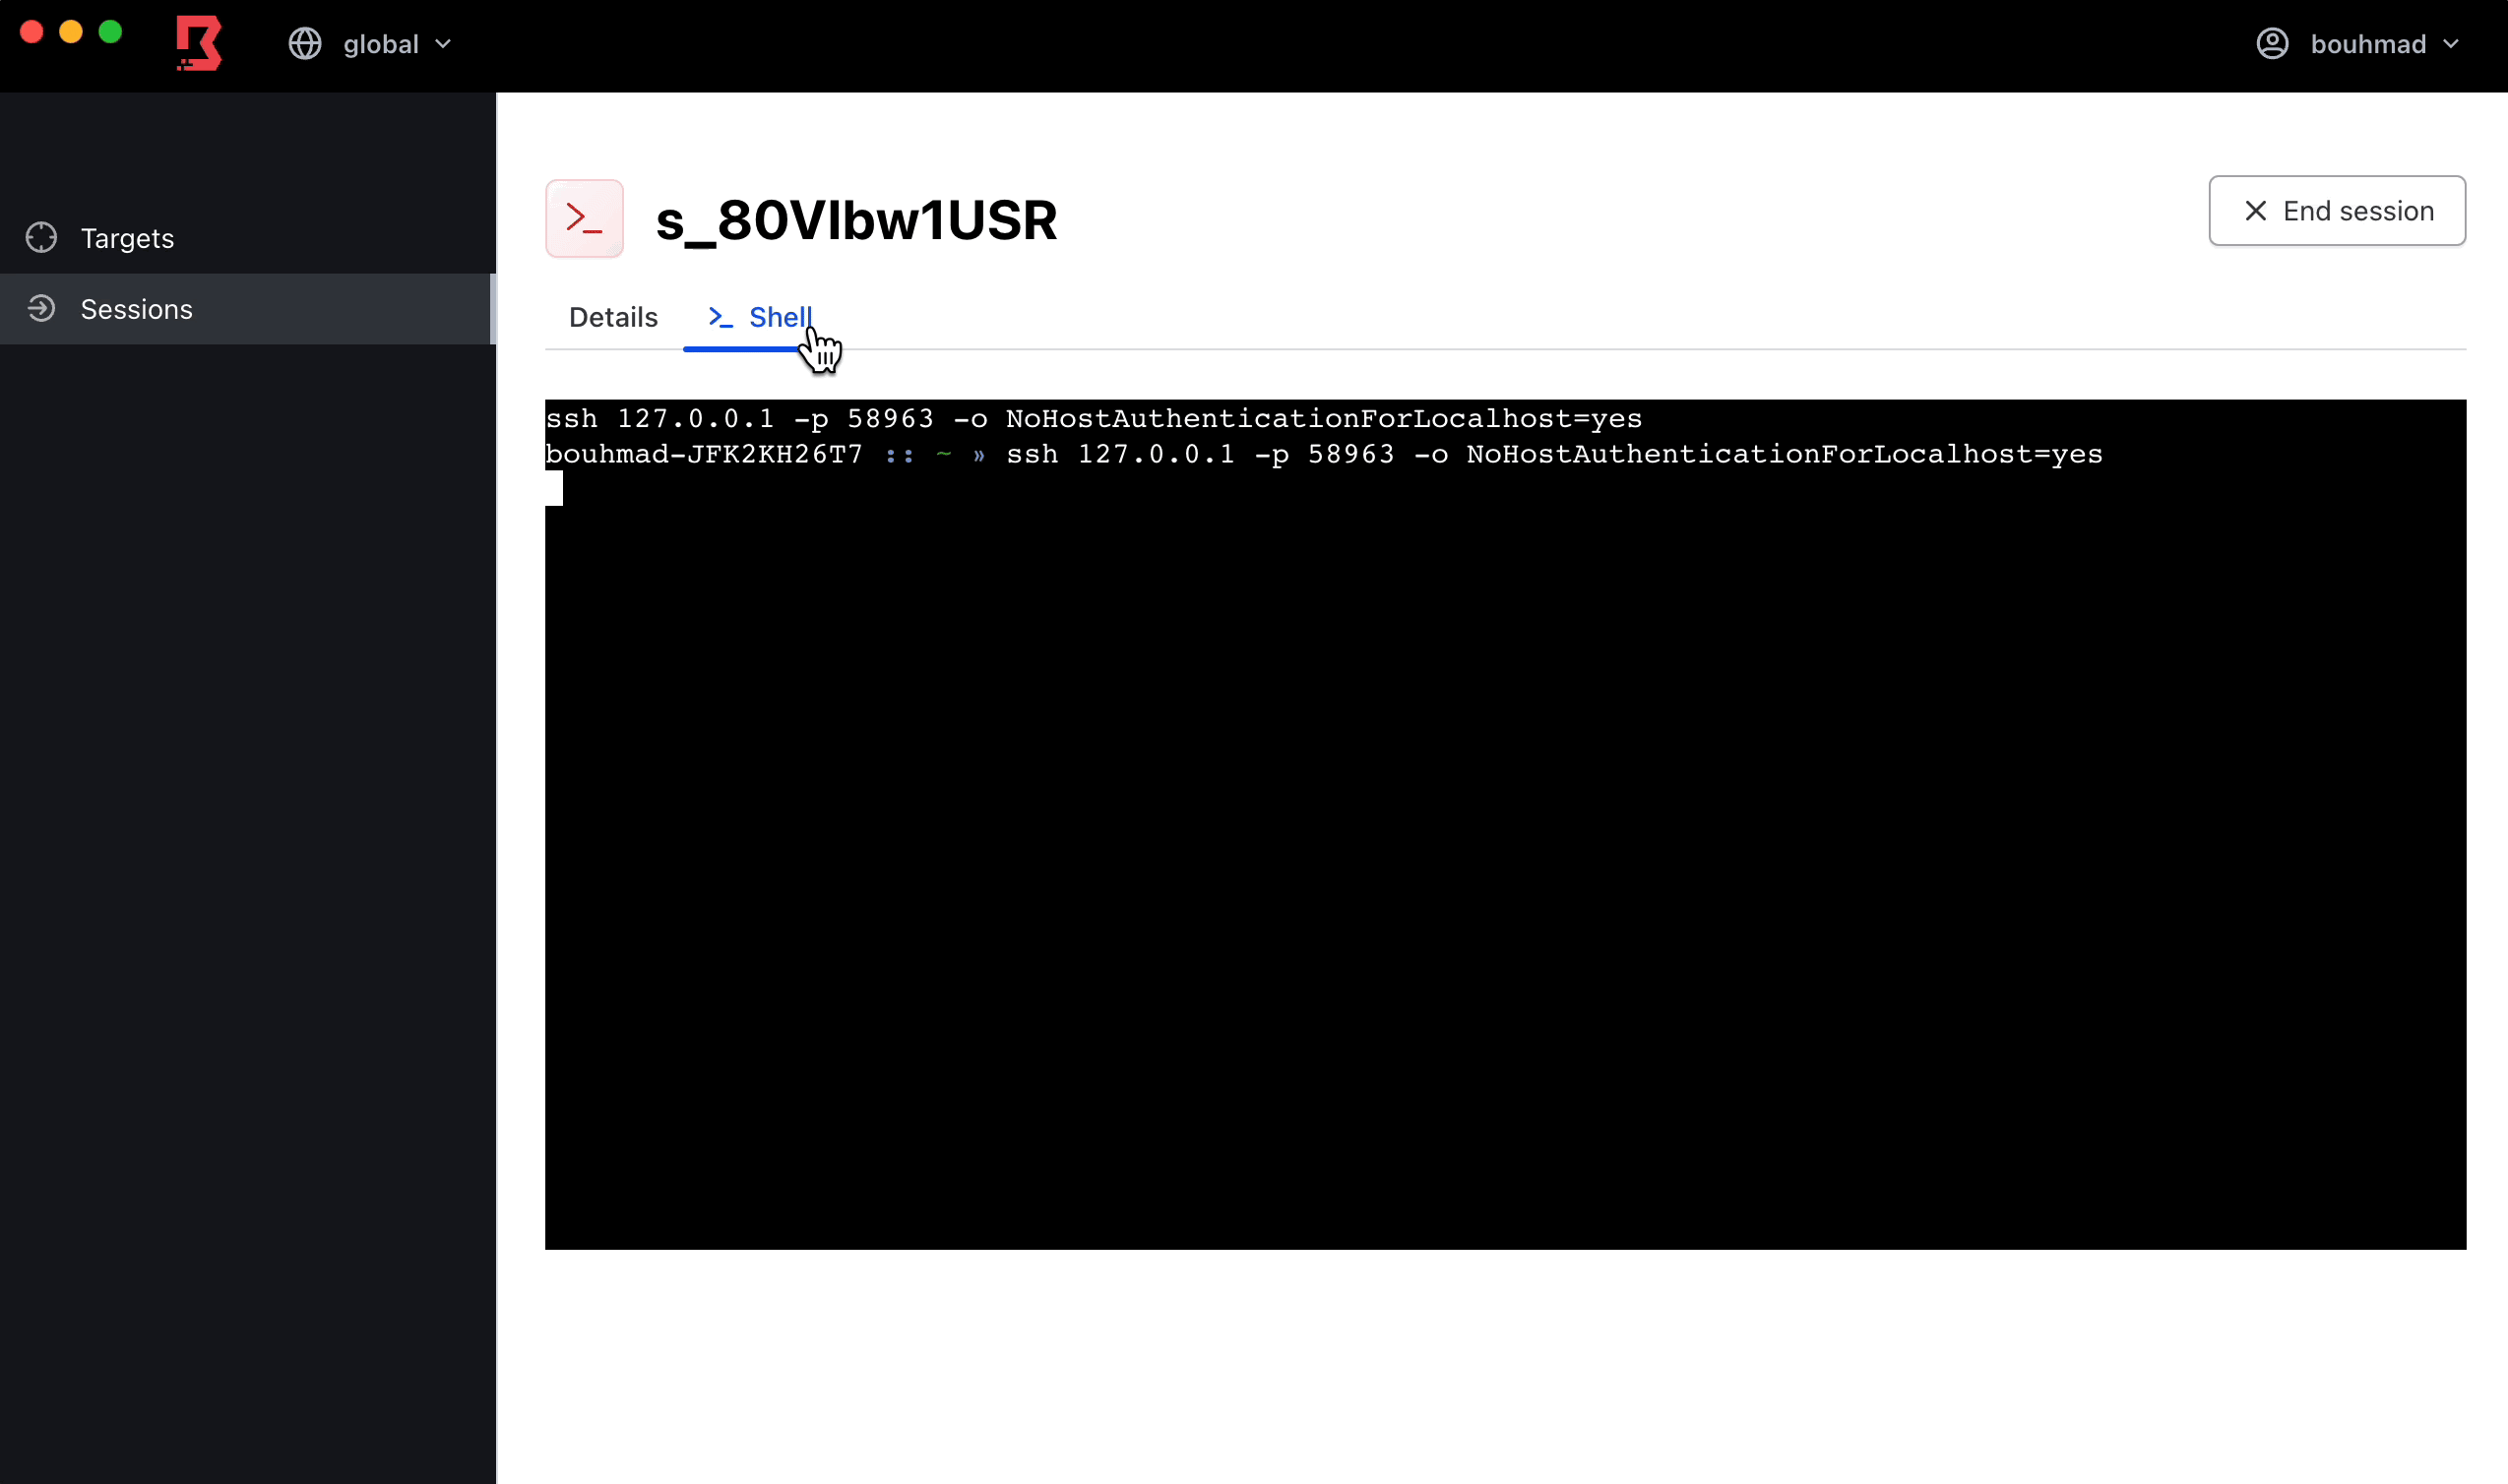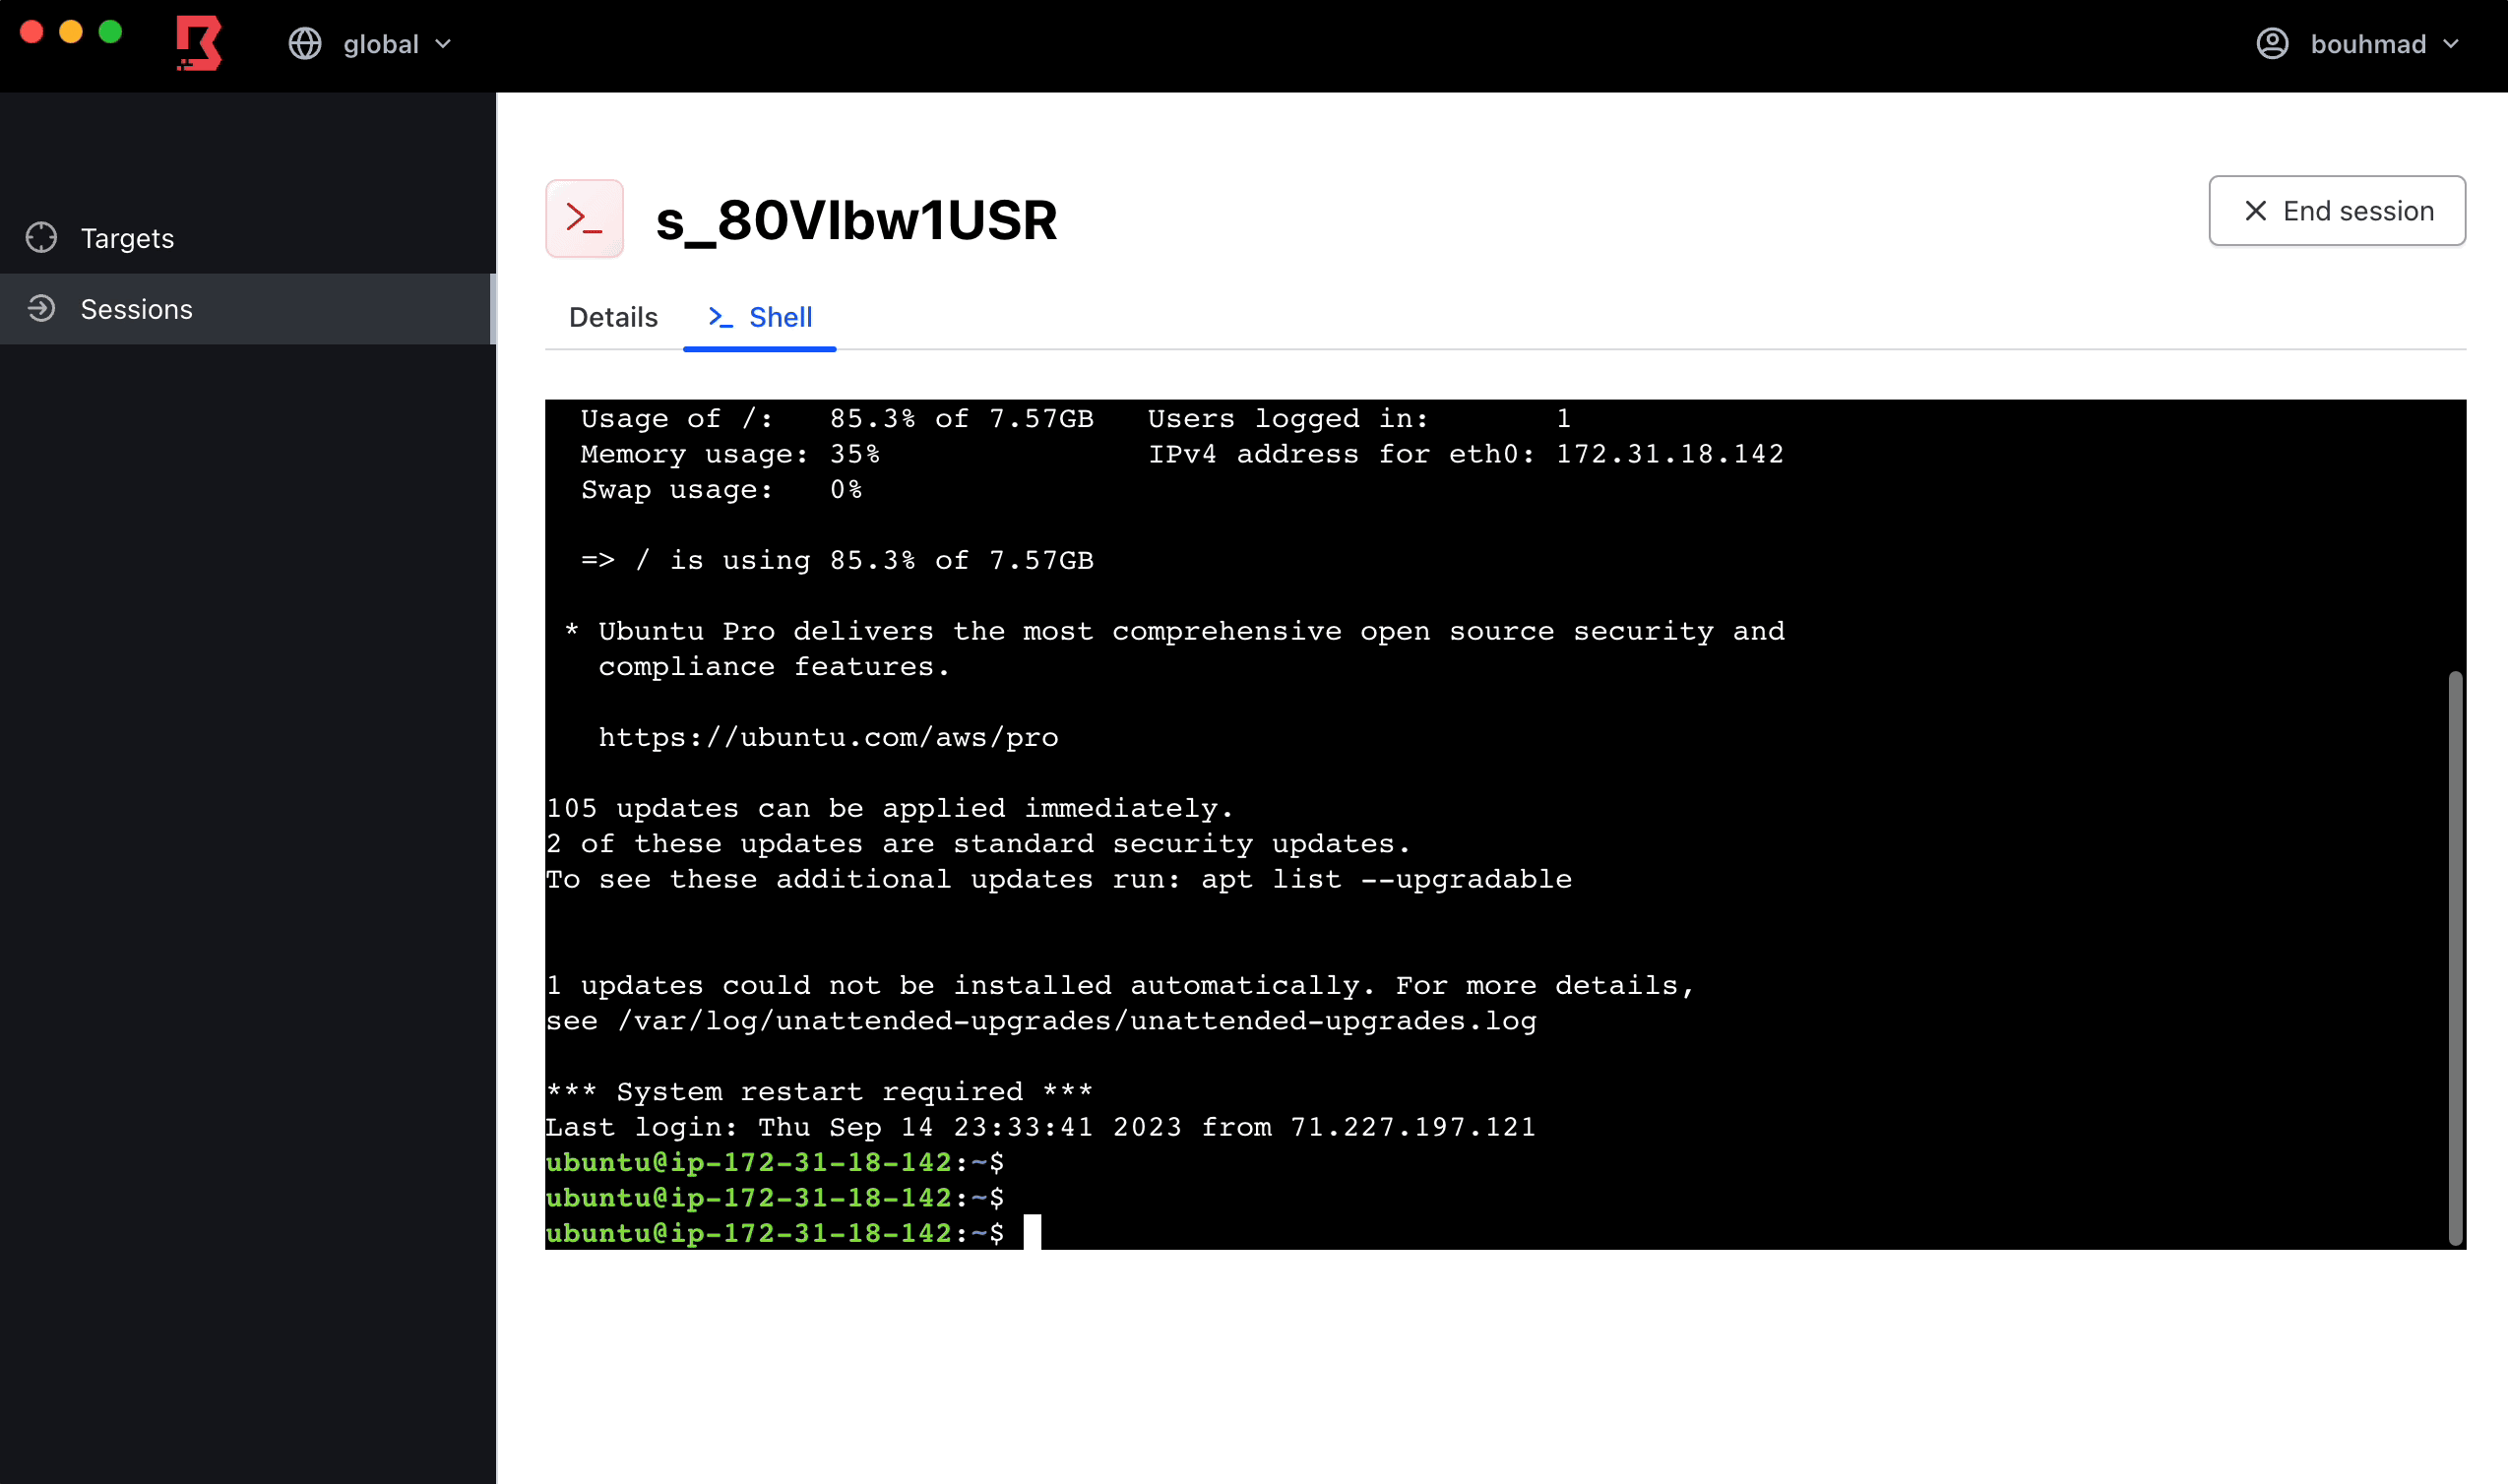 hashicorp/boundary
Boundary 为动态基础设施提供基于身份识别的访问管理。