
carbon-identity-framework
 wso2/carbon-identity-framework
身份与访问管理的核心框架,为企业应用提供身份验证、授权和身份治理能力。
authentication-authorizationidentity-managementcloud-security+2
137
wso2/carbon-identity-framework身份与访问管理的核心框架,为企业应用提供身份验证、授权和身份治理能力。
 goauthentik/authentik
提供开源SSO和身份提供商功能,支持SAML、OAuth2/OIDC、LDAP和RADIUS,用于集中式身份验证、授权与访问管理。
 freerdp/freerdp
FreeRDP 是一个免费的远程桌面协议库和客户端
 freeradius/freeradius-server
面向 RADIUS、DHCPv4/v6、DNS、TACACS+ 和 VMPS 的高性能多协议 AAA 服务器,集中处理网络认证、授权和计费。
 cerbos/cerbos
用于上下文感知访问控制的授权引擎,支持 YAML 策略、RBAC/ABAC、check/plan API 以及 GitOps 友好的部署。
 authelia/authelia
# 面向 Web 应用的单点登录多因素门户。已获 OpenID 认证™,并已为后量子密码学做好准备。
 sigstore/fulcio
颁发与 OpenID Connect 身份绑定的短期代码签名证书的证书颁发机构,支持可验证的软件供应链签名。
 jumpserver/jumpserver
JumpServer是一个开源的特权访问管理(PAM)平台,为DevOps和IT团队提供通过Web浏览器按需安全访问SSH、RDP、Kubernetes、数据库和RemoteApp端点的能力。
 lore-hex/quill-router
TrustedRouter.com 仓库,用于安全的 LLM 代理
 better-auth/better-auth
最全面的认证框架
 firezone/firezone
基于WireGuard的零信任访问平台,为企业网络提供安全的点对点远程访问,具备精细的策略控制、SSO身份验证和审计日志功能。
 kanidm/kanidm
自托管身份管理平台,提供 WebAuthn 通行密钥、OAuth2/OIDC 单点登录、SSH 密钥分发、RADIUS 和 LDAP 集成,用于现代身份验证。
 agentrust-io/cmcp
cMCP: Confidential MCP Gateway. Hardware-attested policy enforcement for MCP tool calls.
 radicle-dev/heartwood
点对点代码协作与发布堆栈,具有安全、去中心化的协议、CLI工具和网络守护进程,用于主权代码锻造。
 franc-pentest/ldeep
深度LDAP枚举工具
 openvpn/openvpn
实现VPN协议的安全隧道守护进程,支持TLS加密、证书认证以及私有网络的路由/防火墙配置。
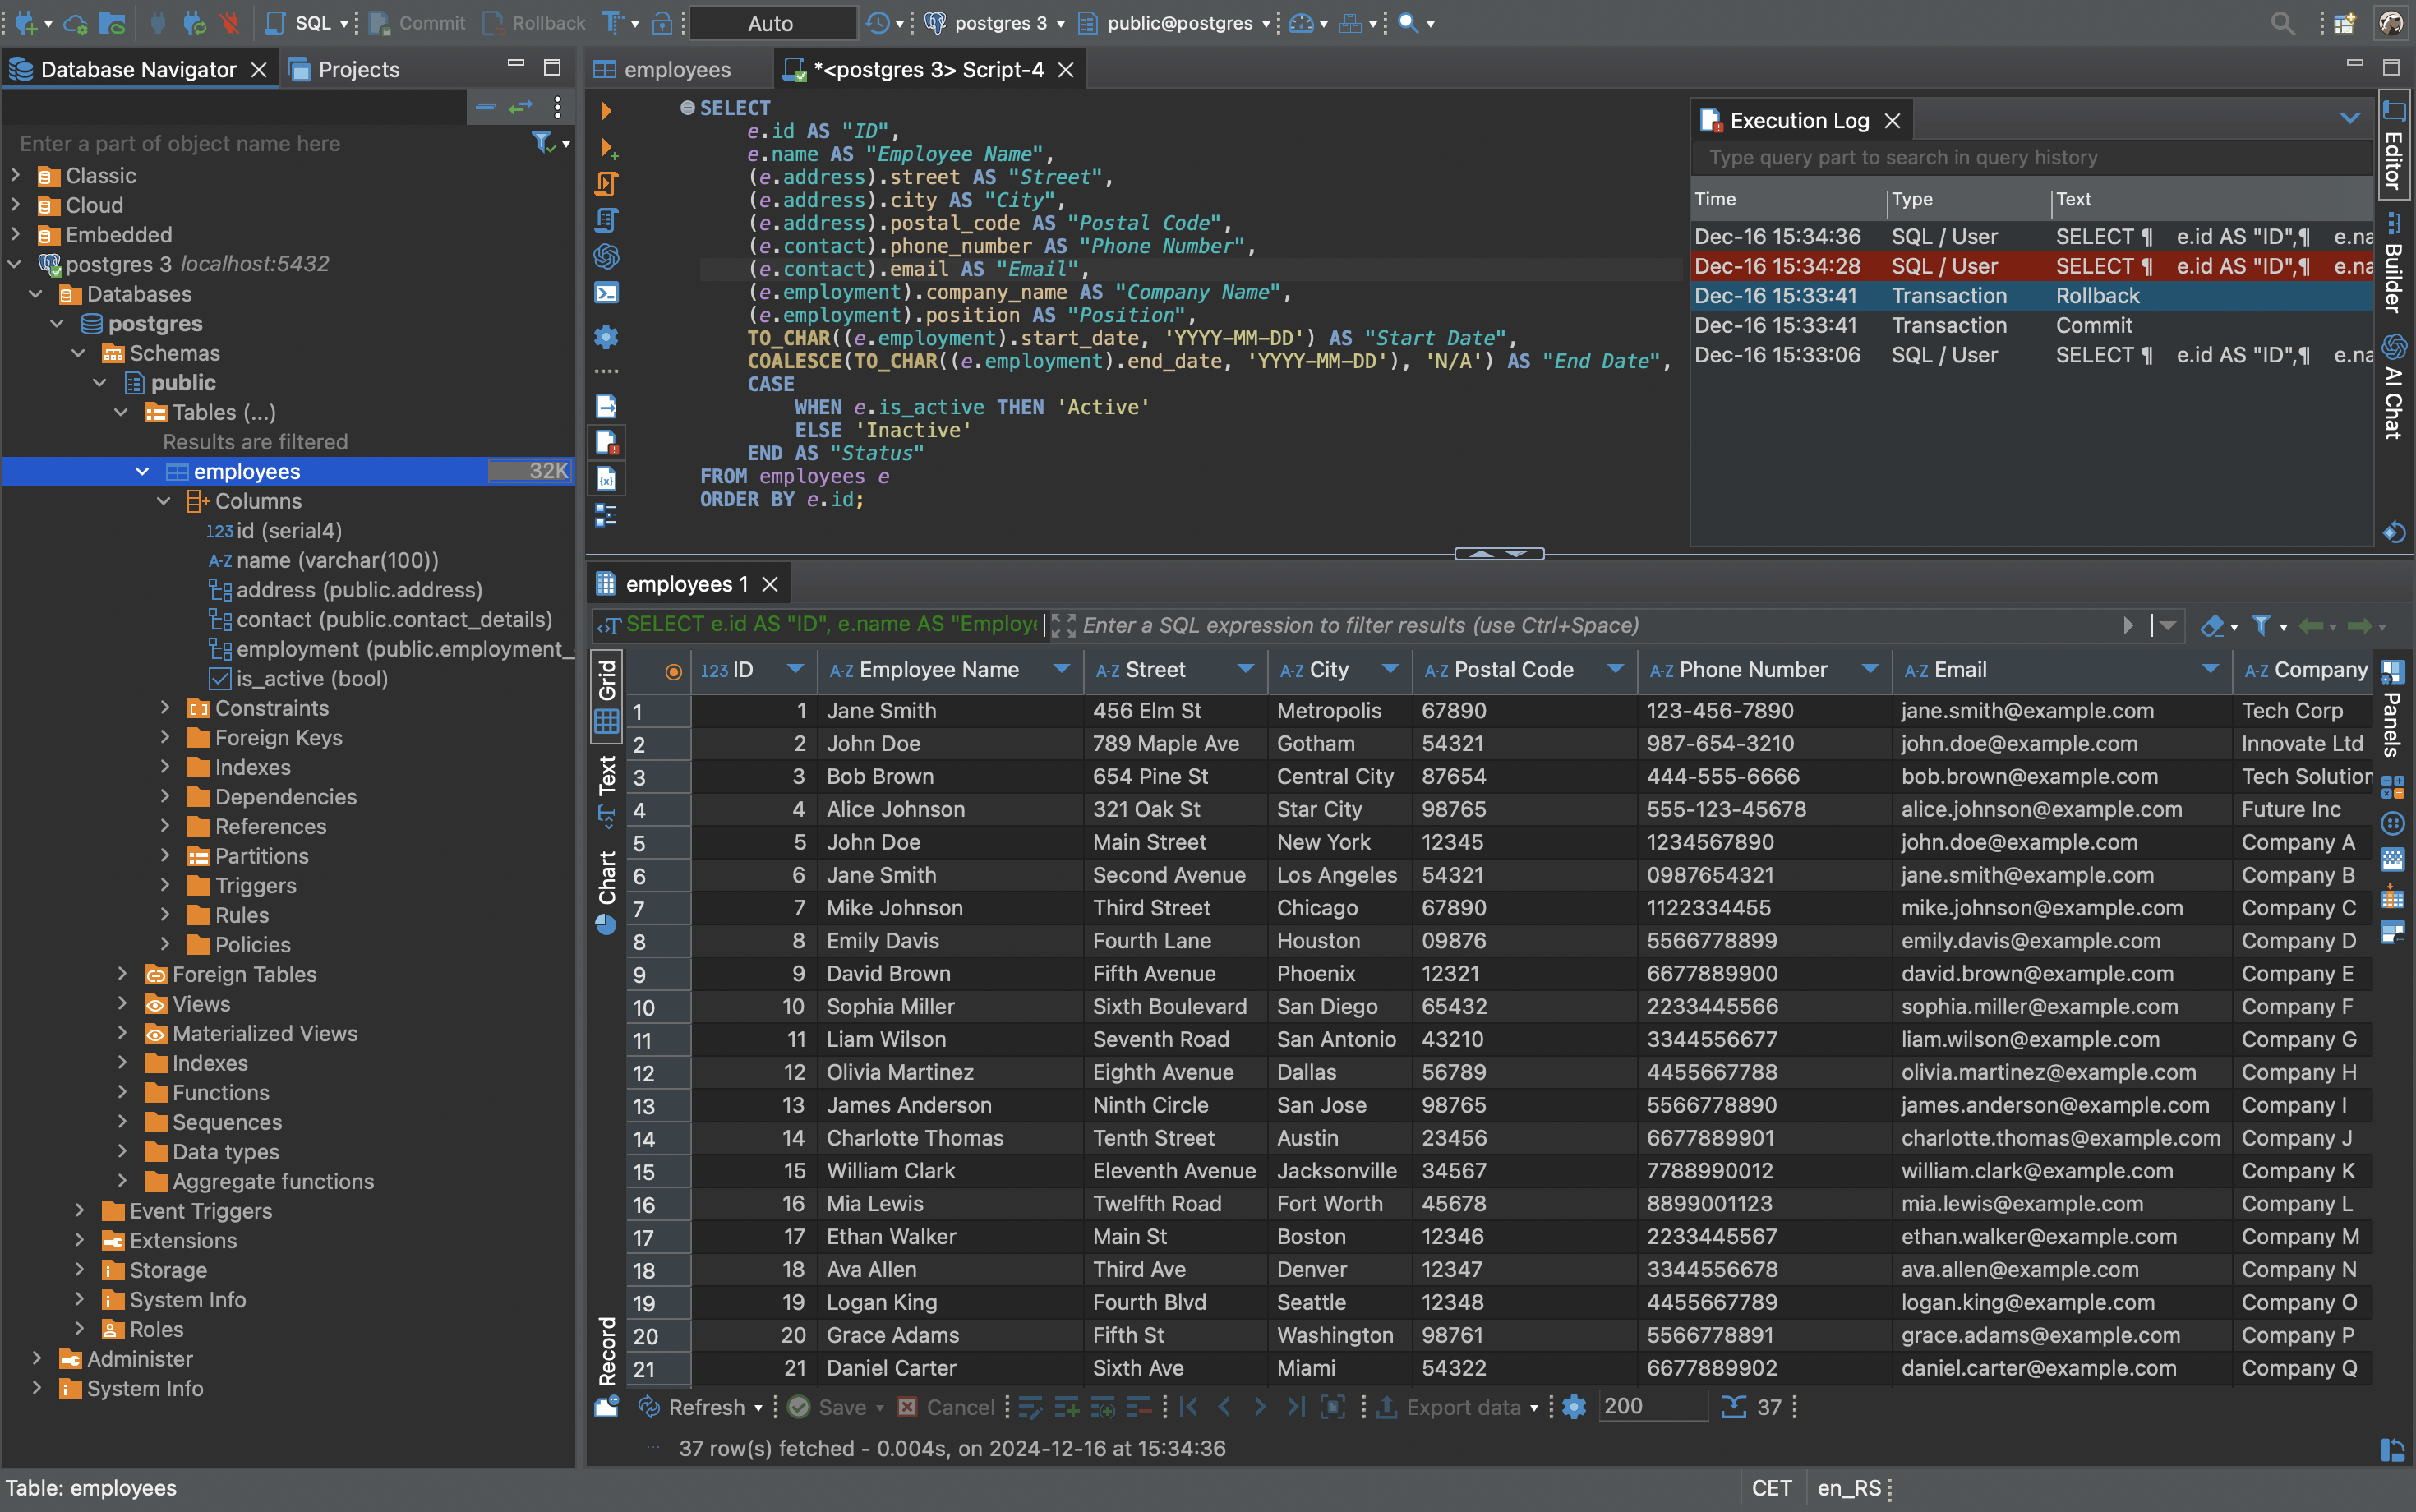 dbeaver/dbeaver
免费通用数据库工具及 SQL 客户端
 moltis-org/moltis
一个用Rust编写的安全持久个人代理服务器。单一二进制文件,沙箱执行,多提供商LLM,语音,记忆,Telegram,WhatsApp,Discord,Teams和MCP工具。设计安全,运行在您的硬件上。