hibernate__hibernate-validator_CVE-2019-10219_6-0-17-Final

Bean Validation 2.0(JSR-380)的参考实现,提供基于注解驱动的元数据模型和API,用于JavaBean与方法验证,并支持XML描述符。

Bean Validation 2.0(JSR-380)的参考实现,提供基于注解驱动的元数据模型和API,用于JavaBean与方法验证,并支持XML描述符。

自动化数据流处理与分发系统,具备安全配置、来源追踪及可扩展的插件架构,适用于网络安全、可观测性和事件流管道。

PHP 8.4+ 安全库(镜像)

通过Microsoft Graph API进行Cobalt Strike HTTPS信标通信

适用于 LLM 应用的提示注入防护栏。紧凑型模型,性能优于更大的开源防护方案。无需正则表达式,无需签名。演示:anton.securelayer7.net

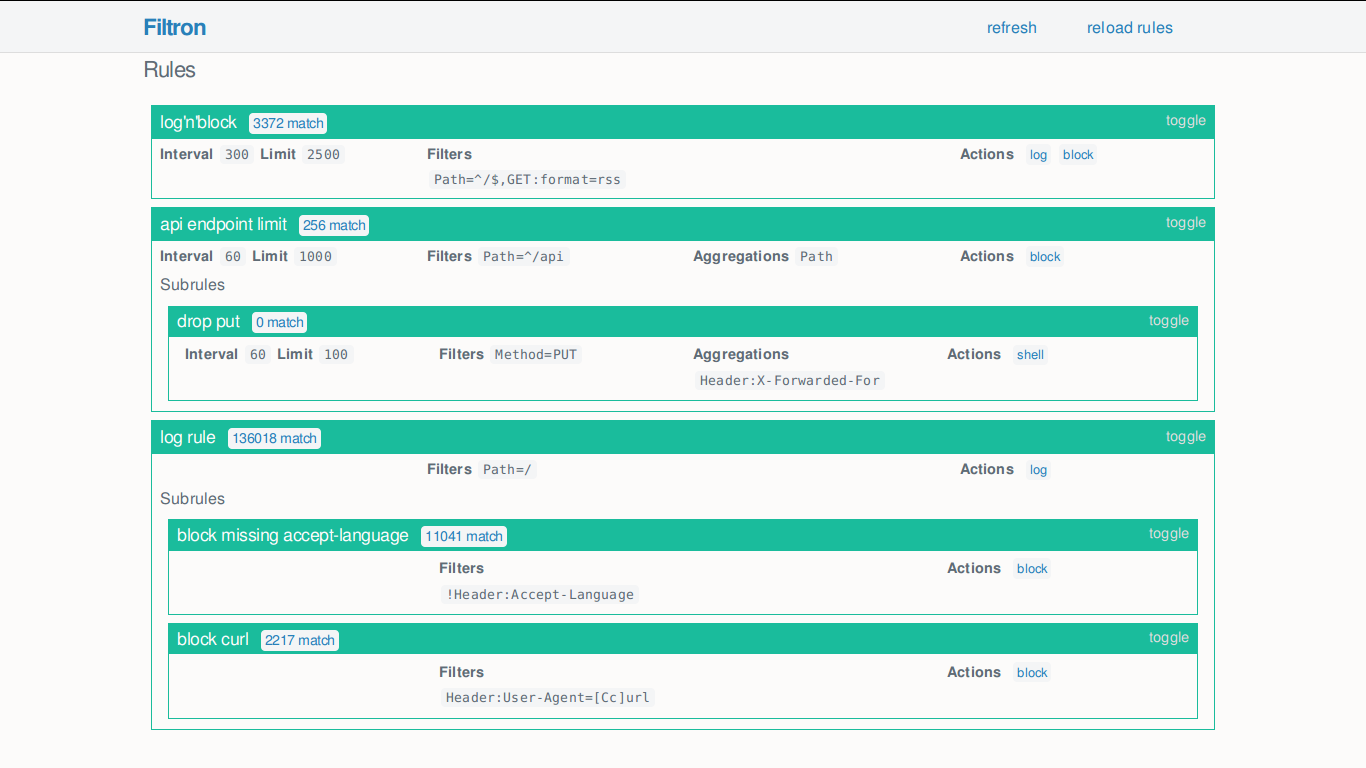
扫描基础设施即代码中常见漏洞的服务

用于构建和开发 SOAP、RESTful 和 CORBA 服务的 Web 服务框架,支持 WS-Security、WS-Trust 以及 JAX-WS/JAX-RS API。

开源集成框架,用于通过领域特定语言(Java、XML、YAML)定义路由和中介规则,以连接各种消费或产生数据的系统。

Startklar Elementor Addons的安全分支。已修补CVE-2024-5153和文件上传漏洞。

Crowdsignal Forms 的一个安全强化分支。修复了 CVE-2025-69015(访问控制缺陷),针对 PHP 8.2+ 进行了现代化改造,并强制执行严格的授权检查。

IaC威胁建模工具,采用STRIDE、MITRE ATT&CK和PASTA框架。支持REST API、GraphQL和Docker,适用于Terraform、CloudFormation和Kubernetes。

一个用于快速、可配置的HTML净化库,处理不受信任的来源。采用策略驱动的扫描来移除恶意JavaScript和CSS,防止Web应用程序中的XSS攻击。

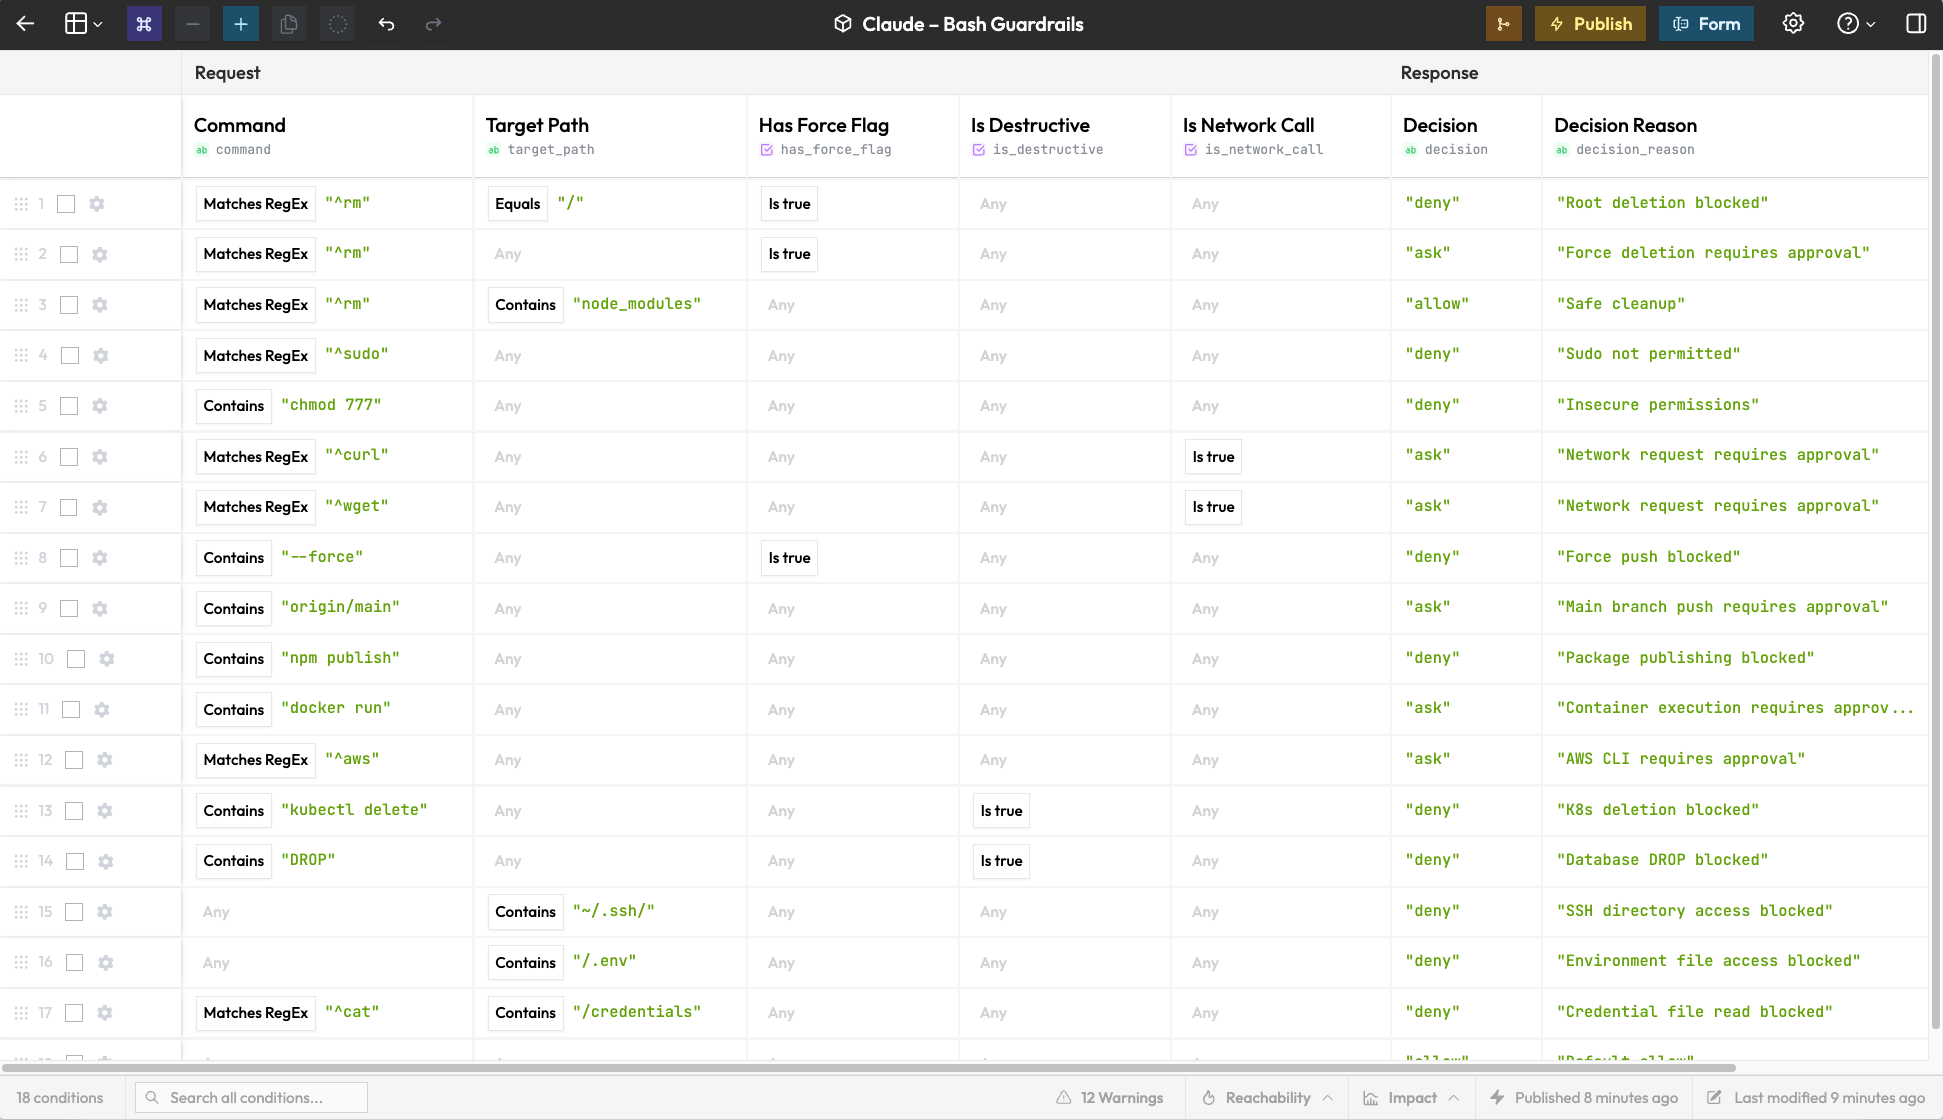
实时防护栏用于 Claude Code 工具调用。

一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。

快速、可配置的 HTML 净化库,用于防止来自不可信用户输入的 XSS 和恶意代码注入。提供策略驱动的 API,在持久化之前清理 HTML、CSS 和 JavaScript。

一个使用 mcp-go 实现的易受攻击的 MCP 服务器