Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
claude-code-guardrails — 实时防护栏用于 Claude Code 工具调用。 | Kitploit
工具/GitHubGitHub/rulebricks/claude-code-guardrails
防御工具配置审计事件响应API 安全AI 安全日志分析
GitHubrulebricks/claude-code-guardrails

claude-code-guardrails

实时防护栏用于 Claude Code 工具调用。

查看仓库
778399个月前Kitploit 审核通过
分享

我们后来构建了一个专用产品,帮助开发者更好地管理AI权限,我们打算将其开源。请访问 stoplight.ai 查看。
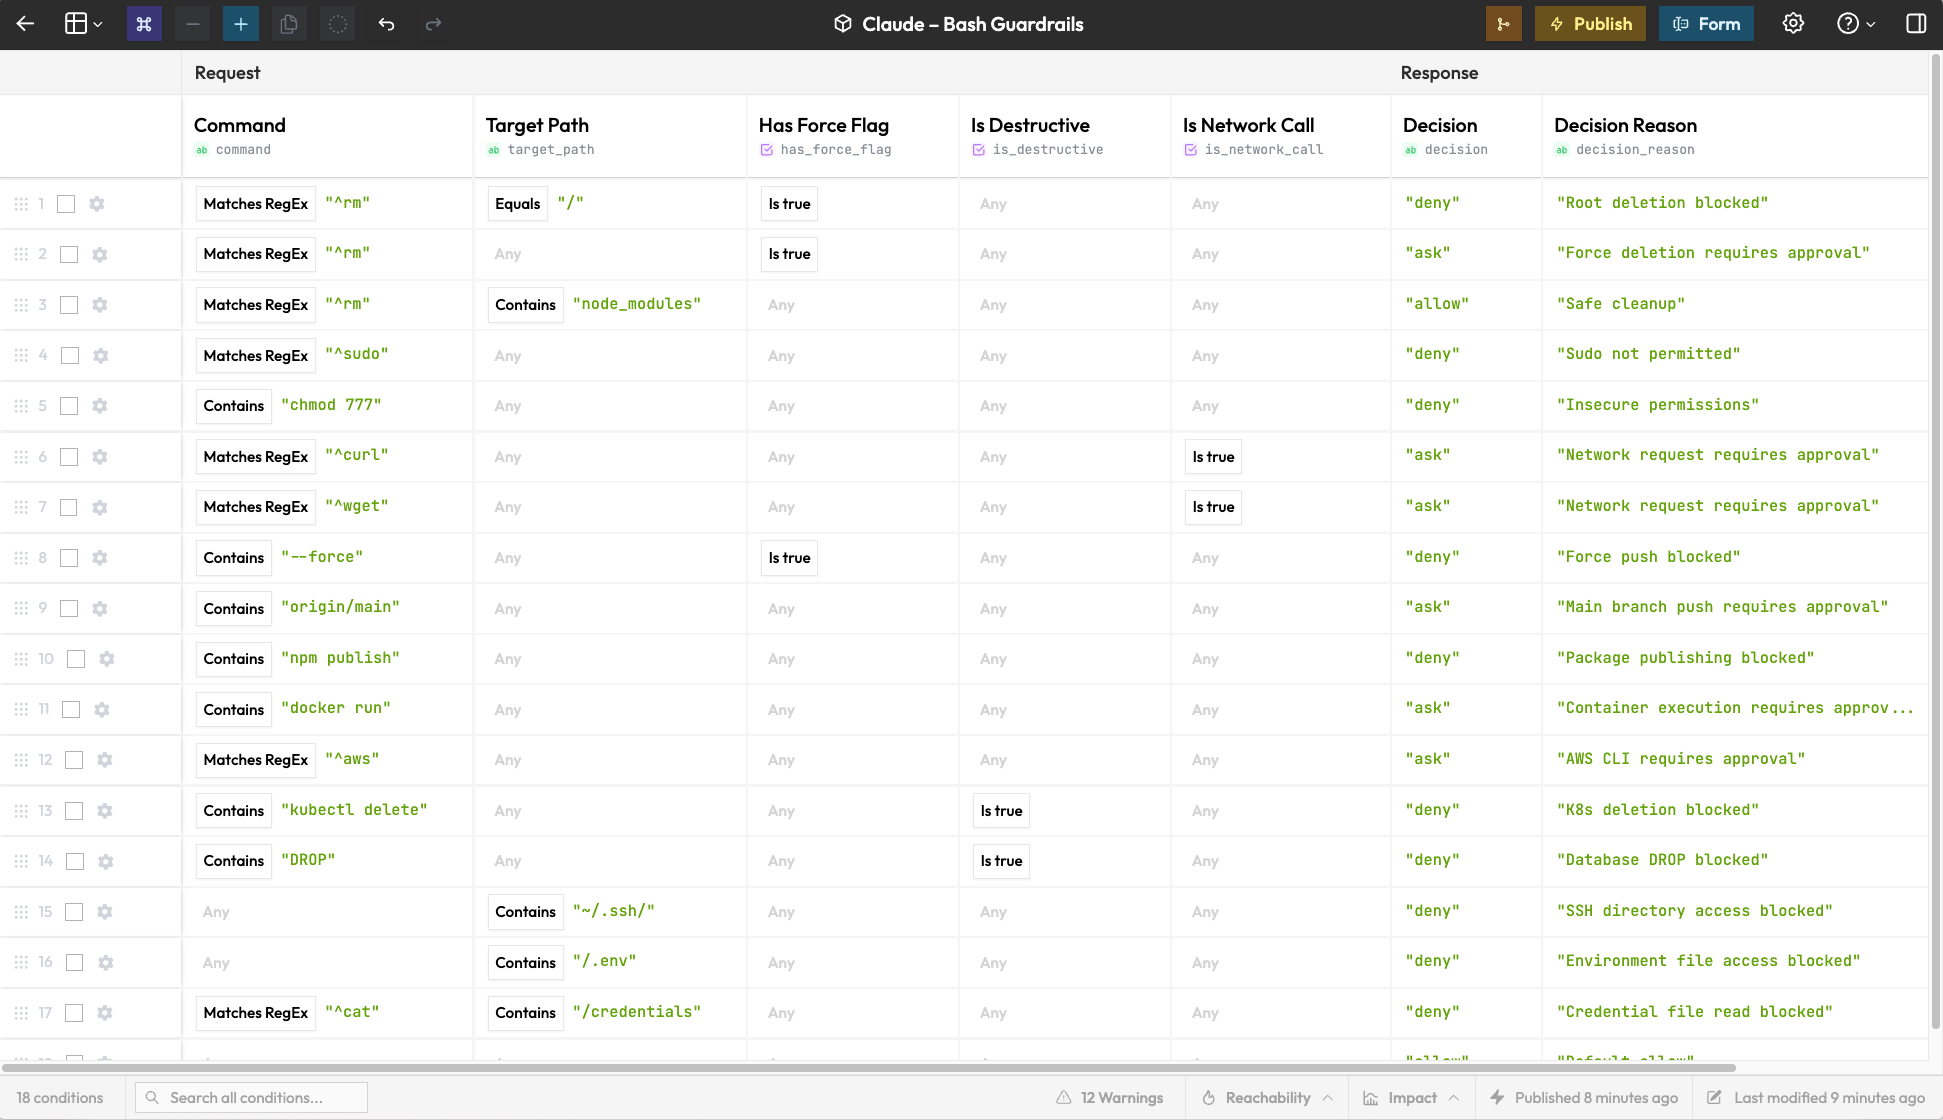
Claude Code 护栏

Example Table

settings.json 在以下情况下有效:

  • 你愿意手动编辑 JSON 并在每次策略变更时终止并重启 Claude Code 会话
  • 你的安全团队对提交 PR 感到满意
  • 你不需要知道什么被阻止、何时、对谁
  • 像 Bash(rm:*) 这样的基本模式匹配满足你的需求

在以下情况下使用本方案:

  • 策略变更需要立即在整个团队生效——无需 git pull,无需重启
  • 安全/合规团队需要清晰的审计跟踪,记录每条被阻止的命令
  • 你需要条件逻辑:允许 rm -rf 在 node_modules 上执行,其他地方禁止
  • 非工程师需要编辑规则而无需触碰配置文件
Rulebricks 提供一个钩子实现即时治理。
Claude Code → PreToolUse hook → Rulebricks API → allow / deny / ask

设置(5分钟)

1. 创建规则

  1. 前往 rulebricks.com 创建账号
  2. 从"AI Agents"分类中复刻以下模板之一:
    • Claude – Bash Guardrails — 控制 shell 命令
    • Claude – File Access Policy — 控制文件读/写/编辑
    • MCP Tool Governance — 控制 MCP 服务器操作
  3. 为你的团队自定义规则
  4. 发布规则
  5. 从 API 选项卡中复制 API 密钥

2. 安装

自动检测你的规则

git clone https://github.com/rulebricks/claude-code-guardrails
cd claude-code-guardrails
./install.sh

Claude 将检测你已发布的规则并连接相应的钩子。

3. 重启 Claude Code

完成。

检查的内容

模板匹配器控制内容
Bash Command GuardrailsBashShell 命令
File Access PolicyRead|Write|Edit文件操作
MCP Tool Governancemcp__*MCP 服务器调用

配置

在 ~/.claude/settings.json 中的环境变量:

{
  "env": {
    "RULEBRICKS_API_KEY": "your-api-key",
    "RULEBRICKS_VERBOSE": "1"
  }
}
变量描述
RULEBRICKS_API_KEY你的 Rulebricks API 密钥(必填)
RULEBRICKS_VERBOSE设为 1 以将决策记录到 stderr

更新规则

编辑你的决策表格并发布新版本。更改立即生效——无需重启,无需重新部署。

查看历史记录

在日志选项卡中查看被阻止命令的历史记录。你可以按工具、审批决策等进行查询。此数据还有其他有价值的用途,例如找出哪个工具被阻止最多。
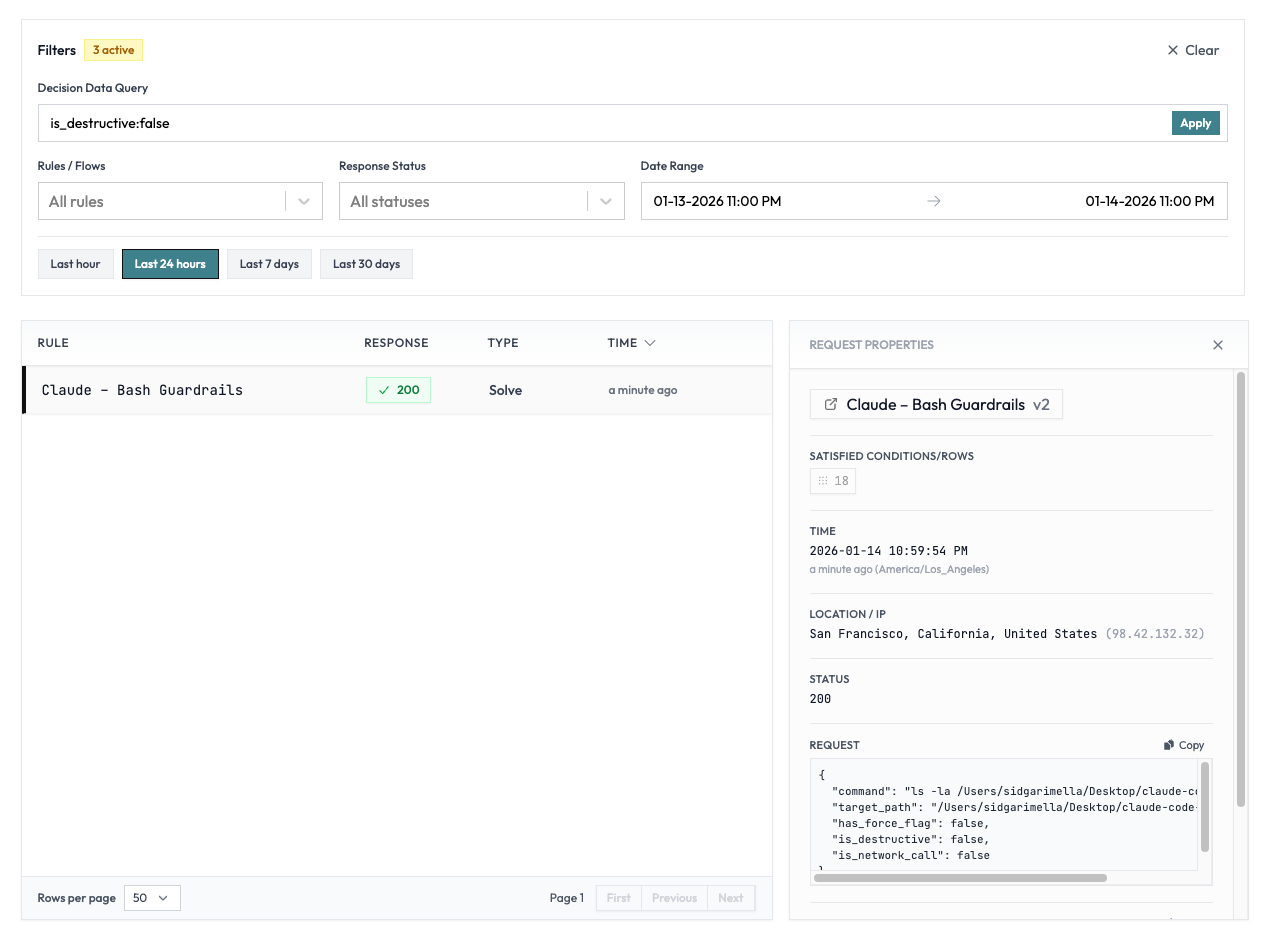
Example Logs

数据隐私

你完全可以自由编辑护栏,以便在数据到达我们平台之前对敏感数据进行脱敏处理。

此外,虽然本方案适用于我们的云环境,但你也可以在私有基础设施上运行,使用你自己的日志提供程序。如果对此感兴趣,请联系我们。

卸载

# Remove hook script
rm ~/.claude/hooks/guardrail.py

# Remove from settings.json (manual)
# Edit ~/.claude/settings.json and delete:
#   - hooks.PreToolUse entry
#   - env.RULEBRICKS_* variables

或者,使用以下一行命令移除钩子和设置:

rm ~/.claude/hooks/guardrail.py && python3 -c "
import json
p = '\$HOME/.claude/settings.json'.replace('\$HOME', '\$HOME')
s = json.load(open(p))
s.get('hooks', {}).pop('PreToolUse', None)
for k in list(s.get('env', {}).keys()):
    if k.startswith('RULEBRICKS_'): s['env'].pop(k)
json.dump(s, open(p, 'w'), indent=2)"

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    383
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    327
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →








