
vulhunt
 vulhunt-re/vulhunt
Binarly 的 REsearch 团队打造的漏洞检测框架
static-analysisvulnerability-scannersvulnerability-analysis+4

 416rehman/deepzero
在你睡觉时发现零日漏洞。DeepZero 是一个自动化漏洞研究框架,它使用 AI 代理原生解析、反编译和分析数千个 Windows 内核驱动程序中的可利用 IOCTL。
 clearbluejar/pyghidra-mcp
Python 命令行 Ghidra MCP
 radareorg/r2ai
Radare2 AI 插件,使用本地或远程 LLM 进行反编译、函数解释、漏洞检测、重命名和脚本化逆向工程。
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
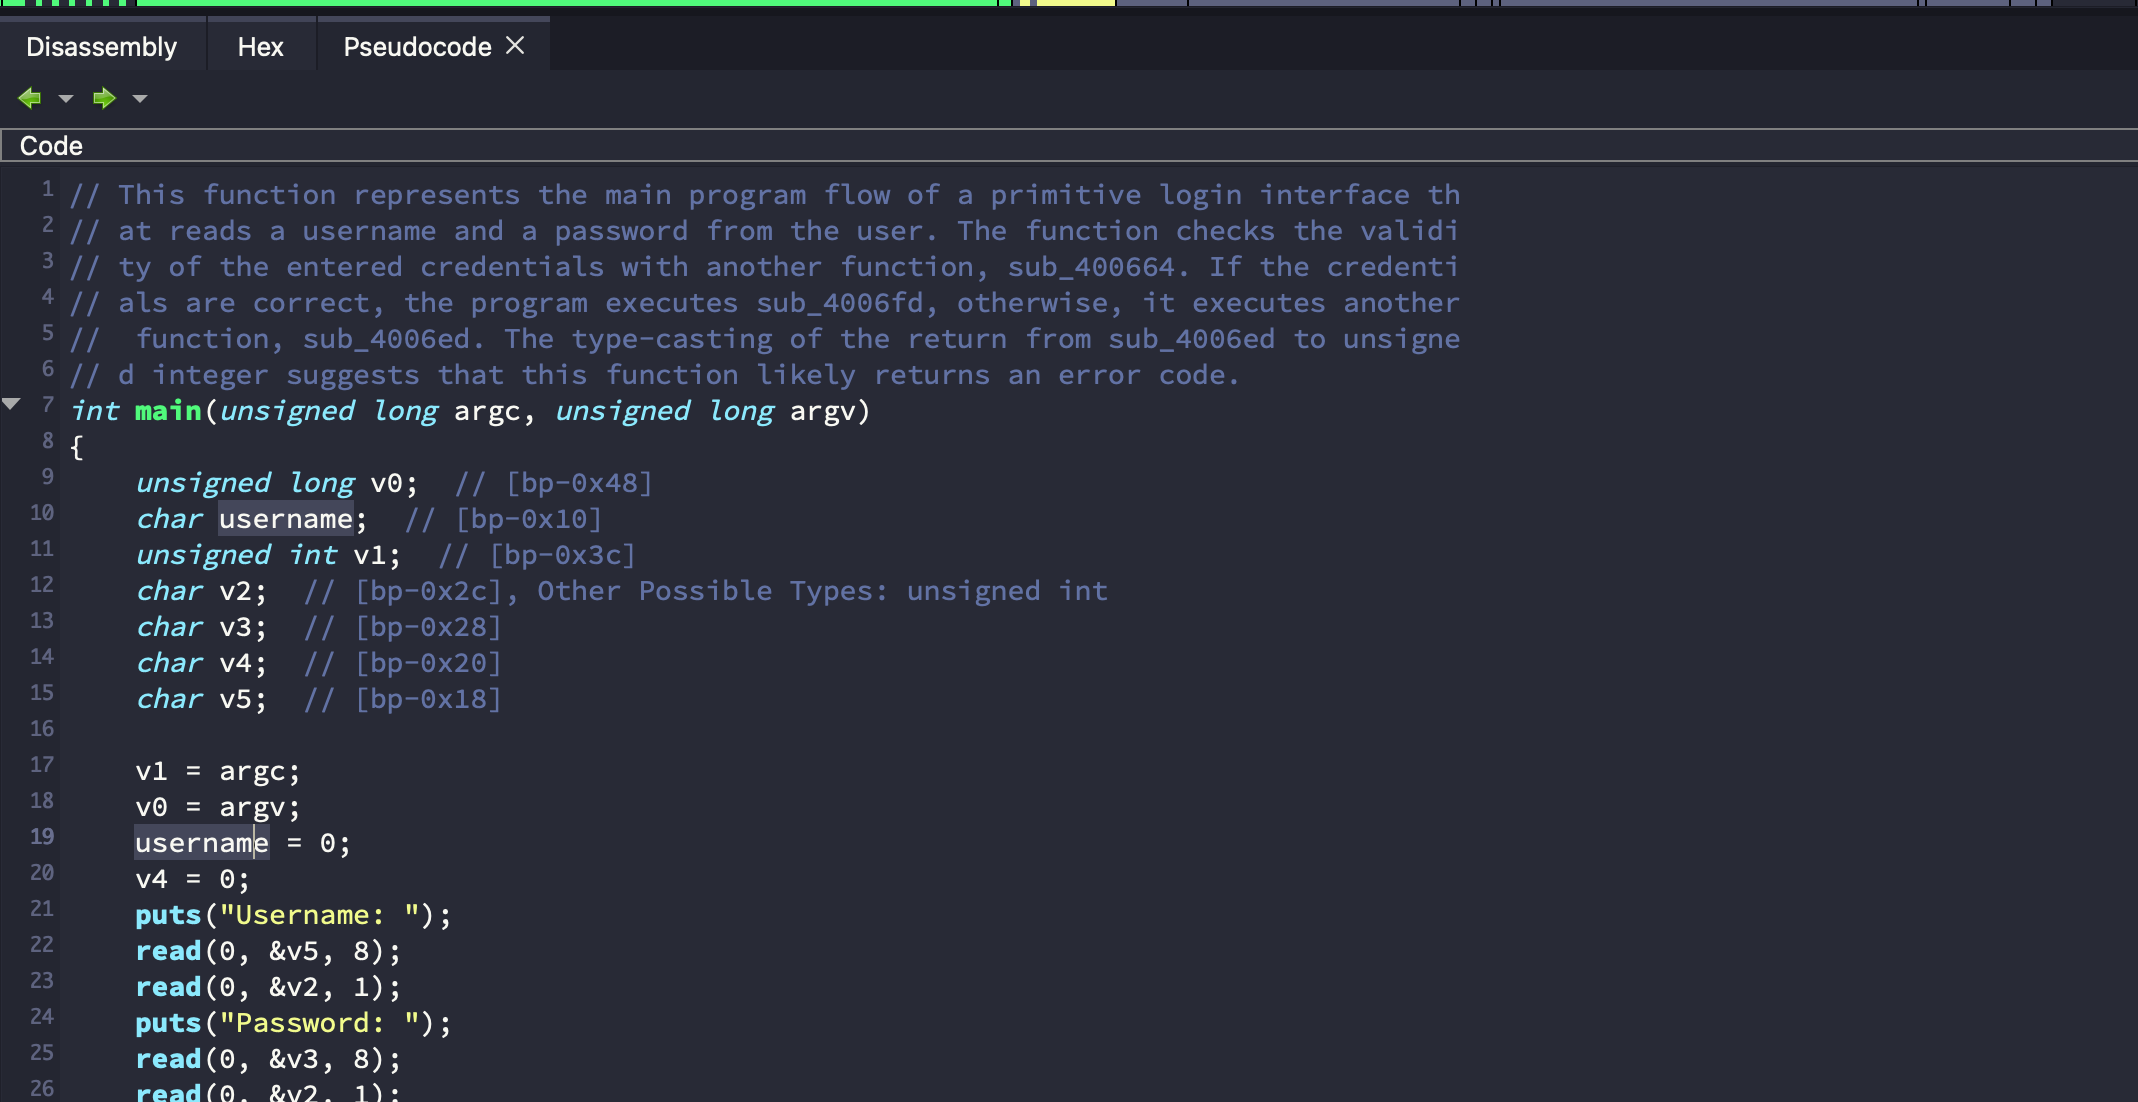 mahaloz/daila
一个与反编译器无关的插件,用于在反编译器中与 AI 交互。支持 GPT、Claude 和本地模型!
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 allthingsida/idasql
用 IDA Pro 进行 Vibe 逆向工程:通过实时虚拟表在 SQL 中操作 IDA 的接口。别被表象迷惑!:)
 githubsecuritylab/seclab-taskflow-agent
支持MCP的多智能体框架,用于声明式YAML驱动的智能体工作流,结合CodeQL集成,应用于AI辅助代码审计、漏洞分类和安全研究。
 mrphrazer/binary-ninja-headless-mcp
无头 Binary Ninja MCP 服务器 — 通过 180 个工具赋予 AI 代理深度逆向工程能力。
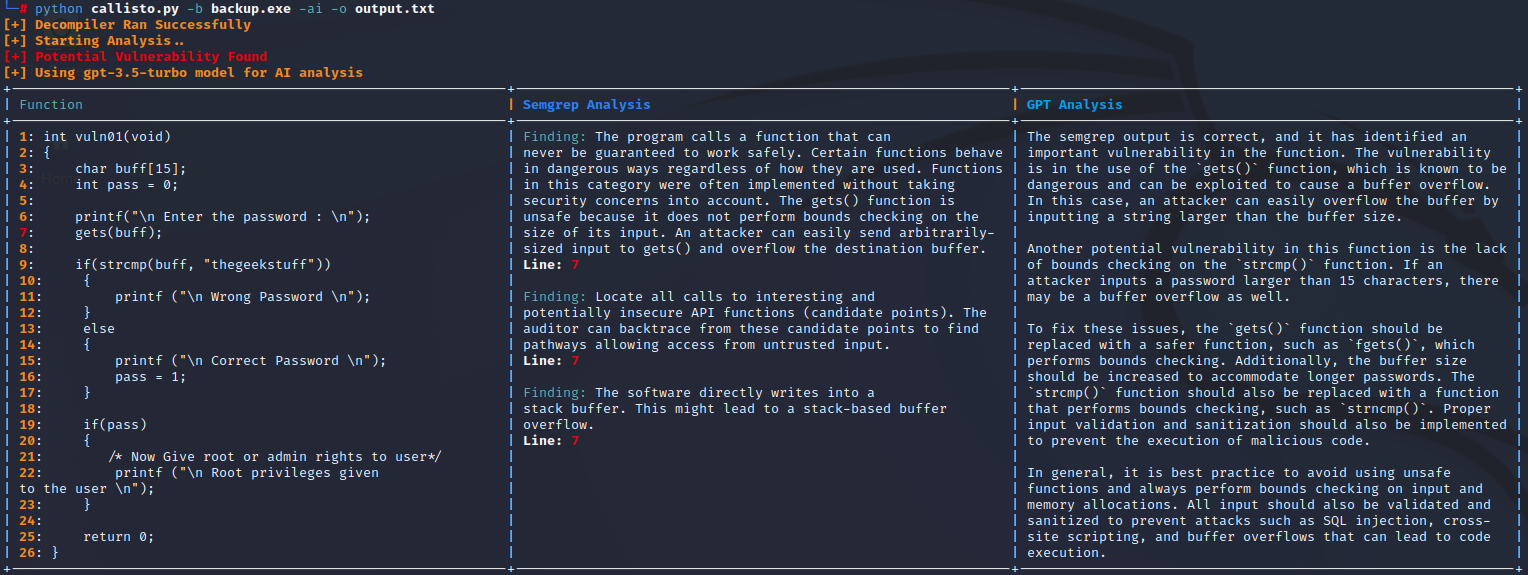 jetp1ane/callisto
自动化二进制漏洞分析工具,通过Ghidra反编译可执行文件,使用Semgrep扫描伪C代码,并利用GPT-3.5-Turbo验证发现以减少误报。
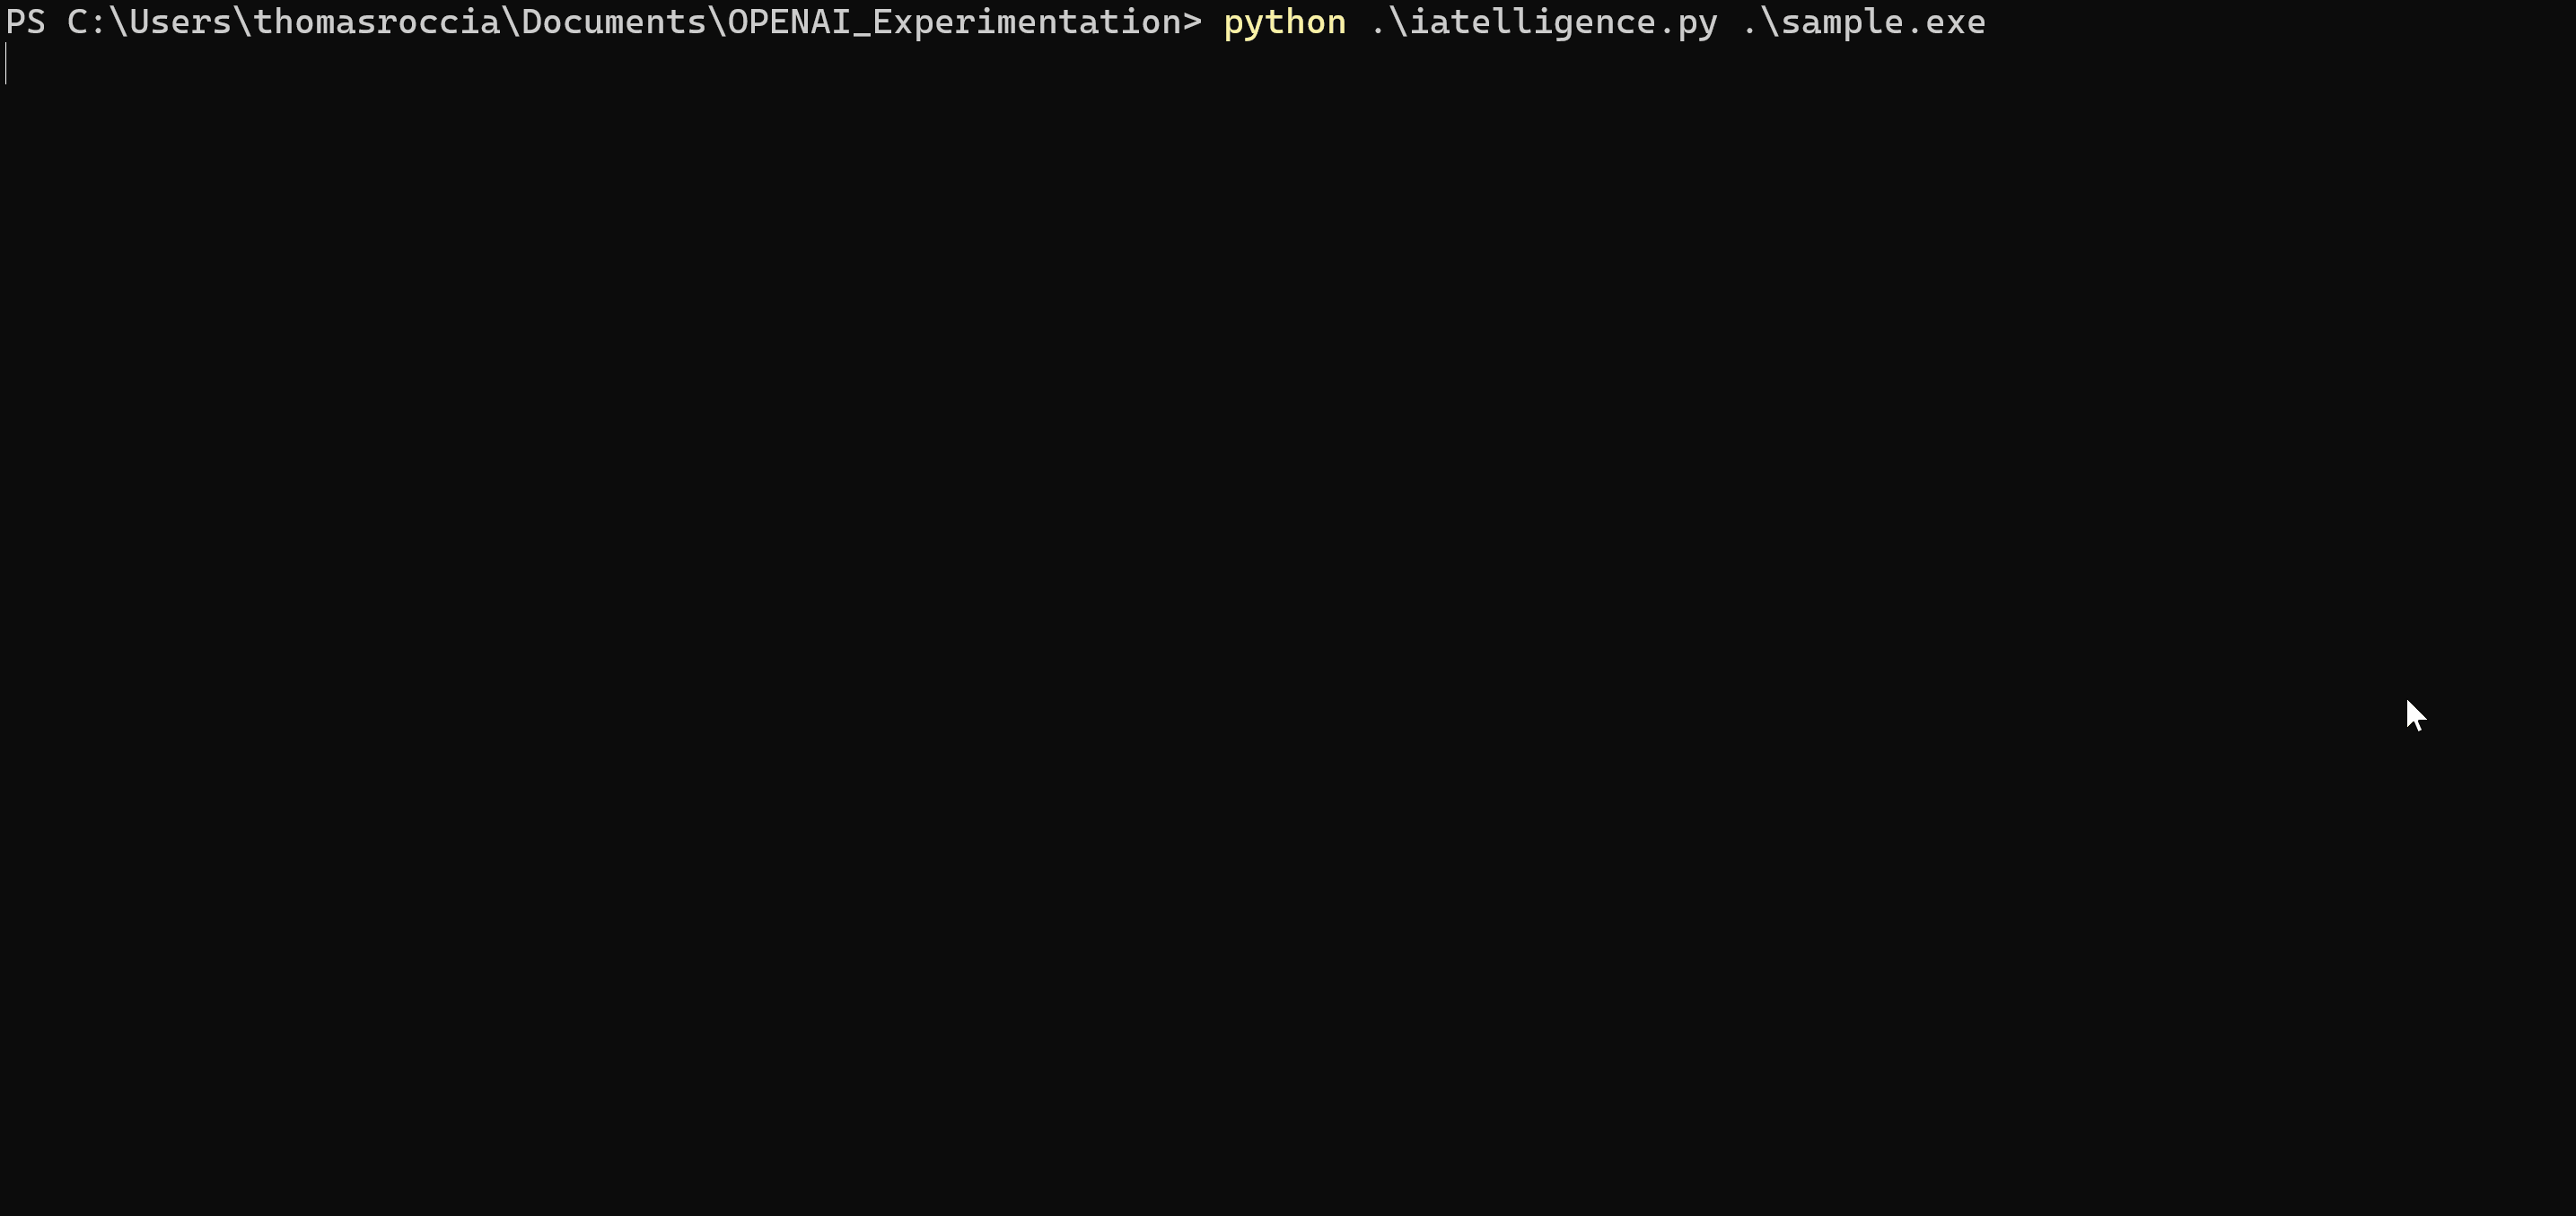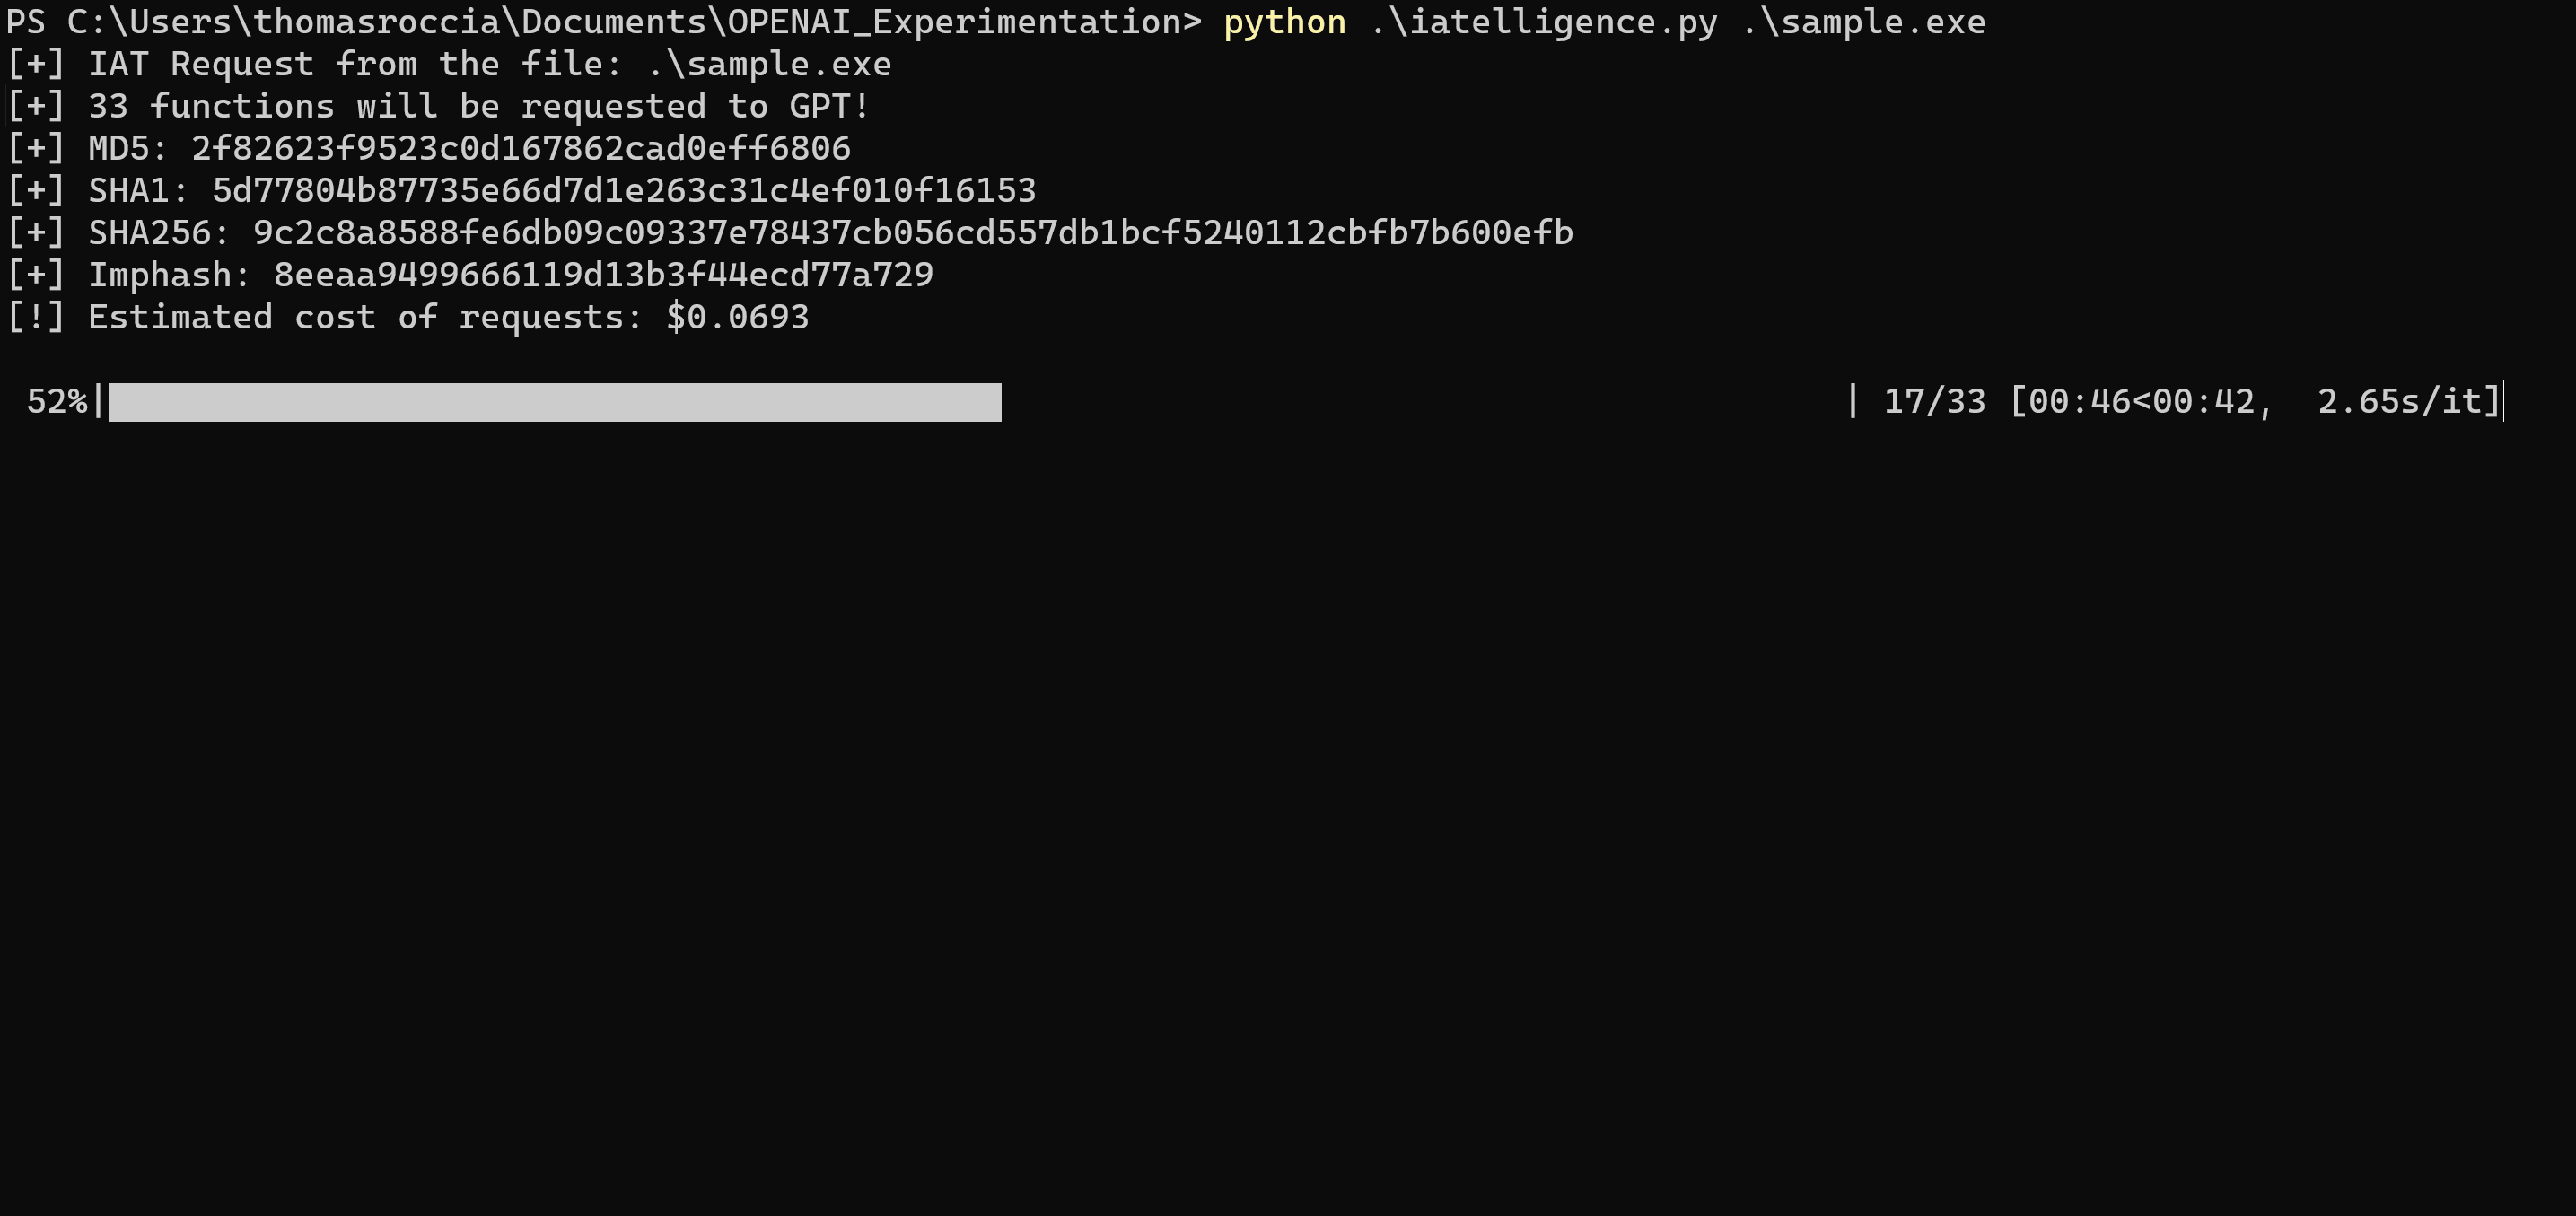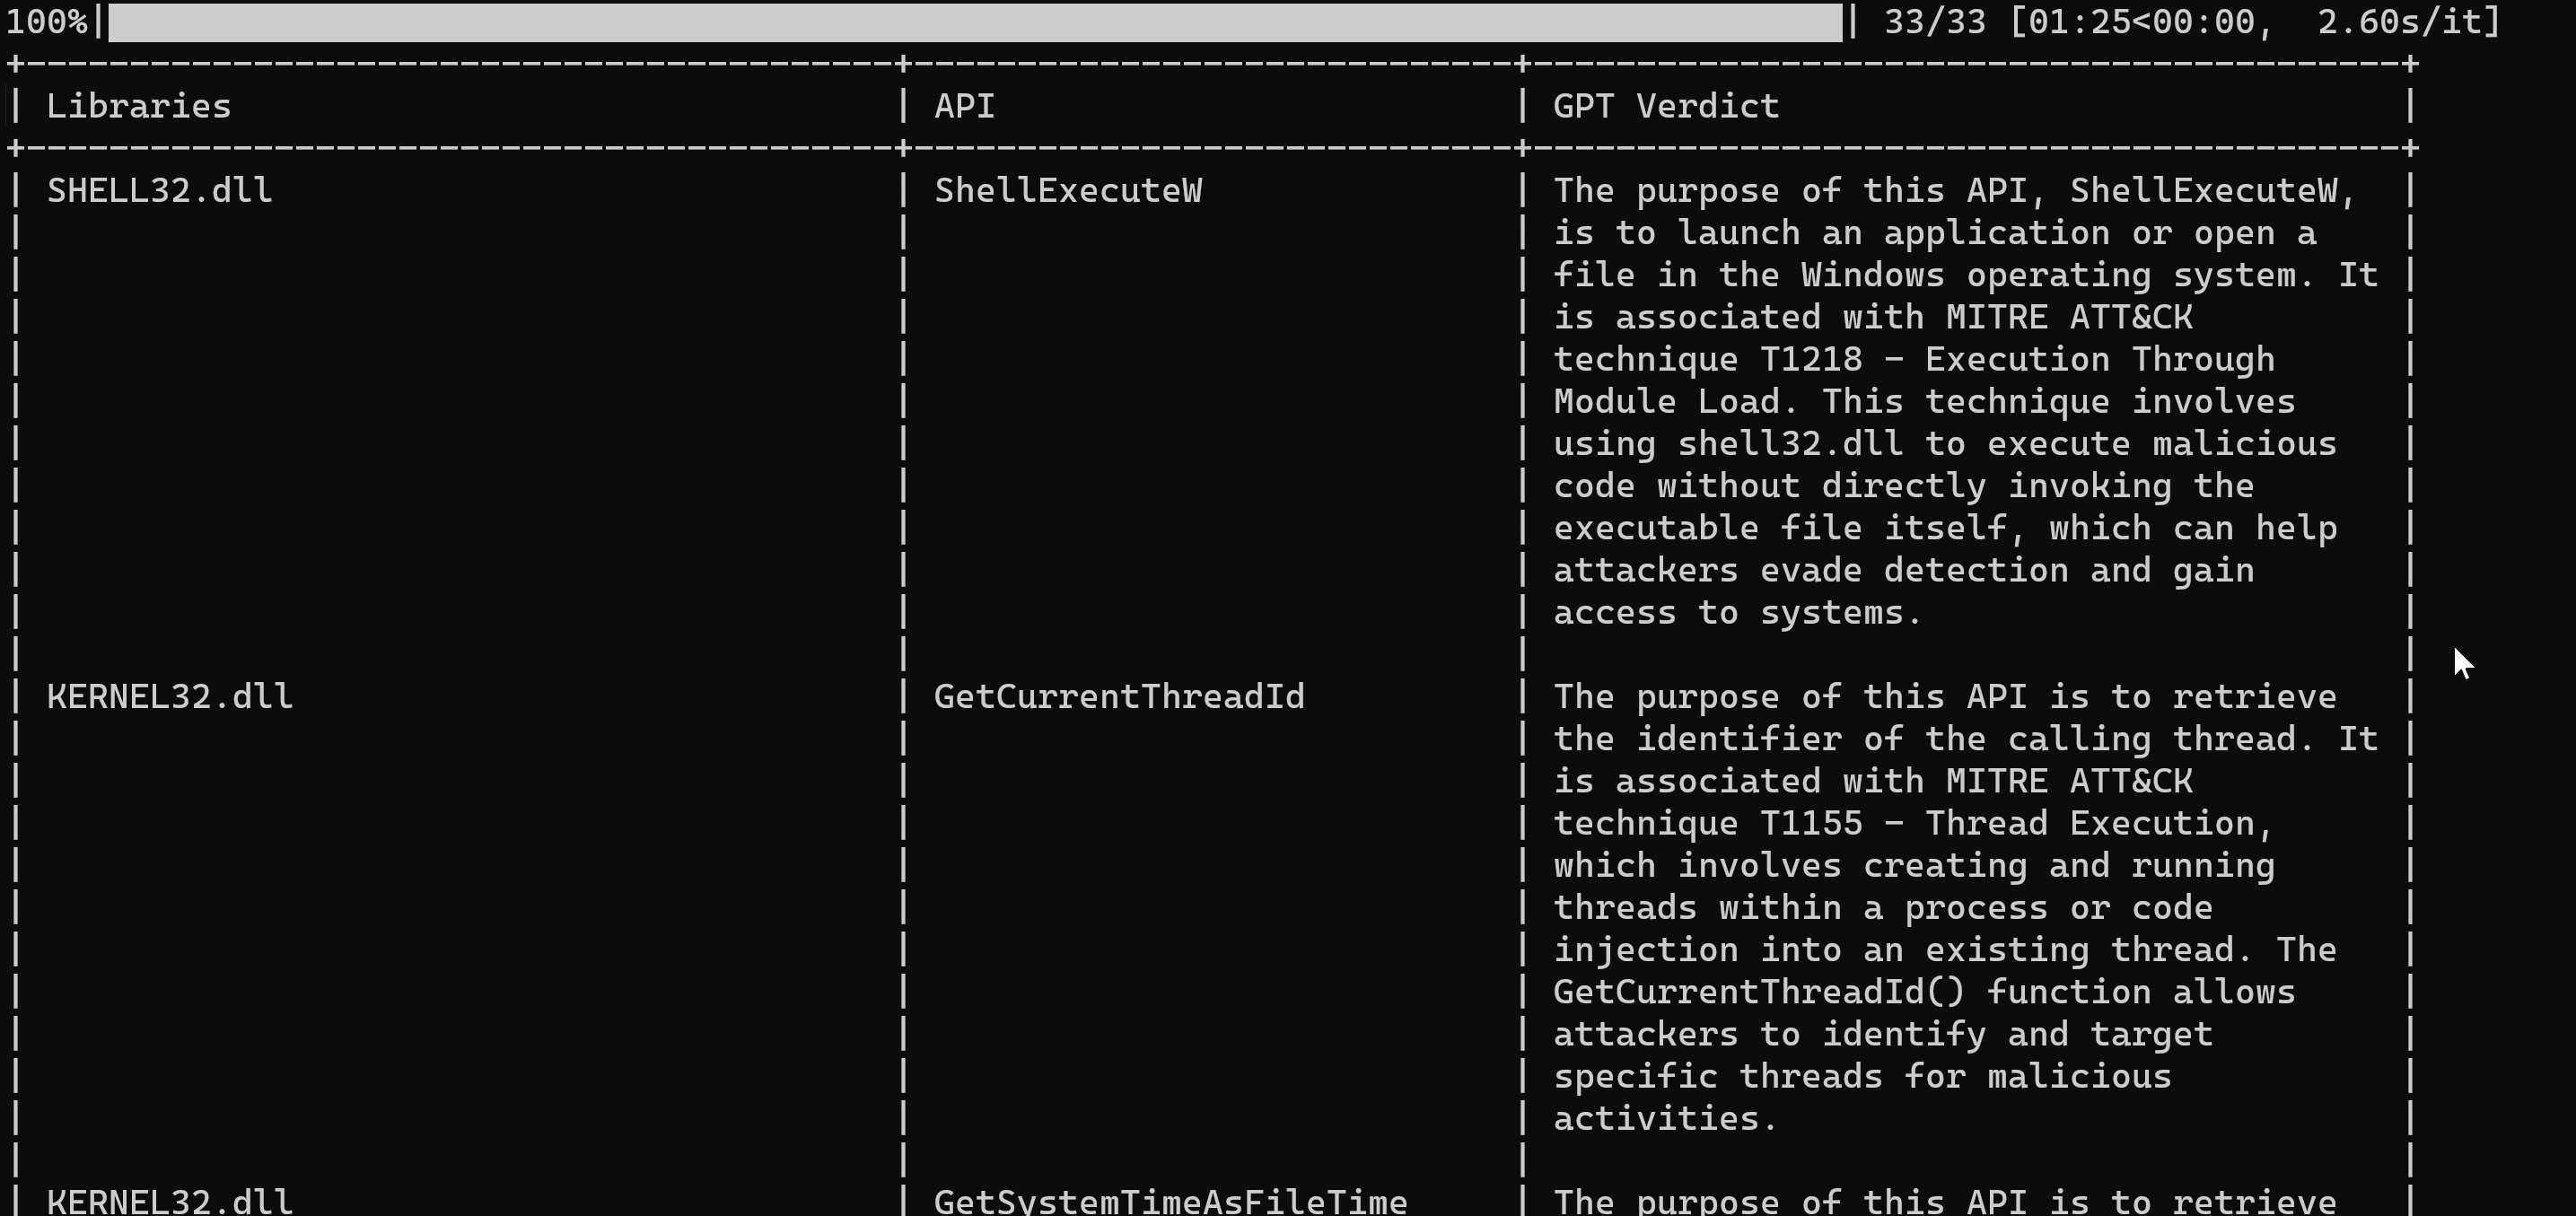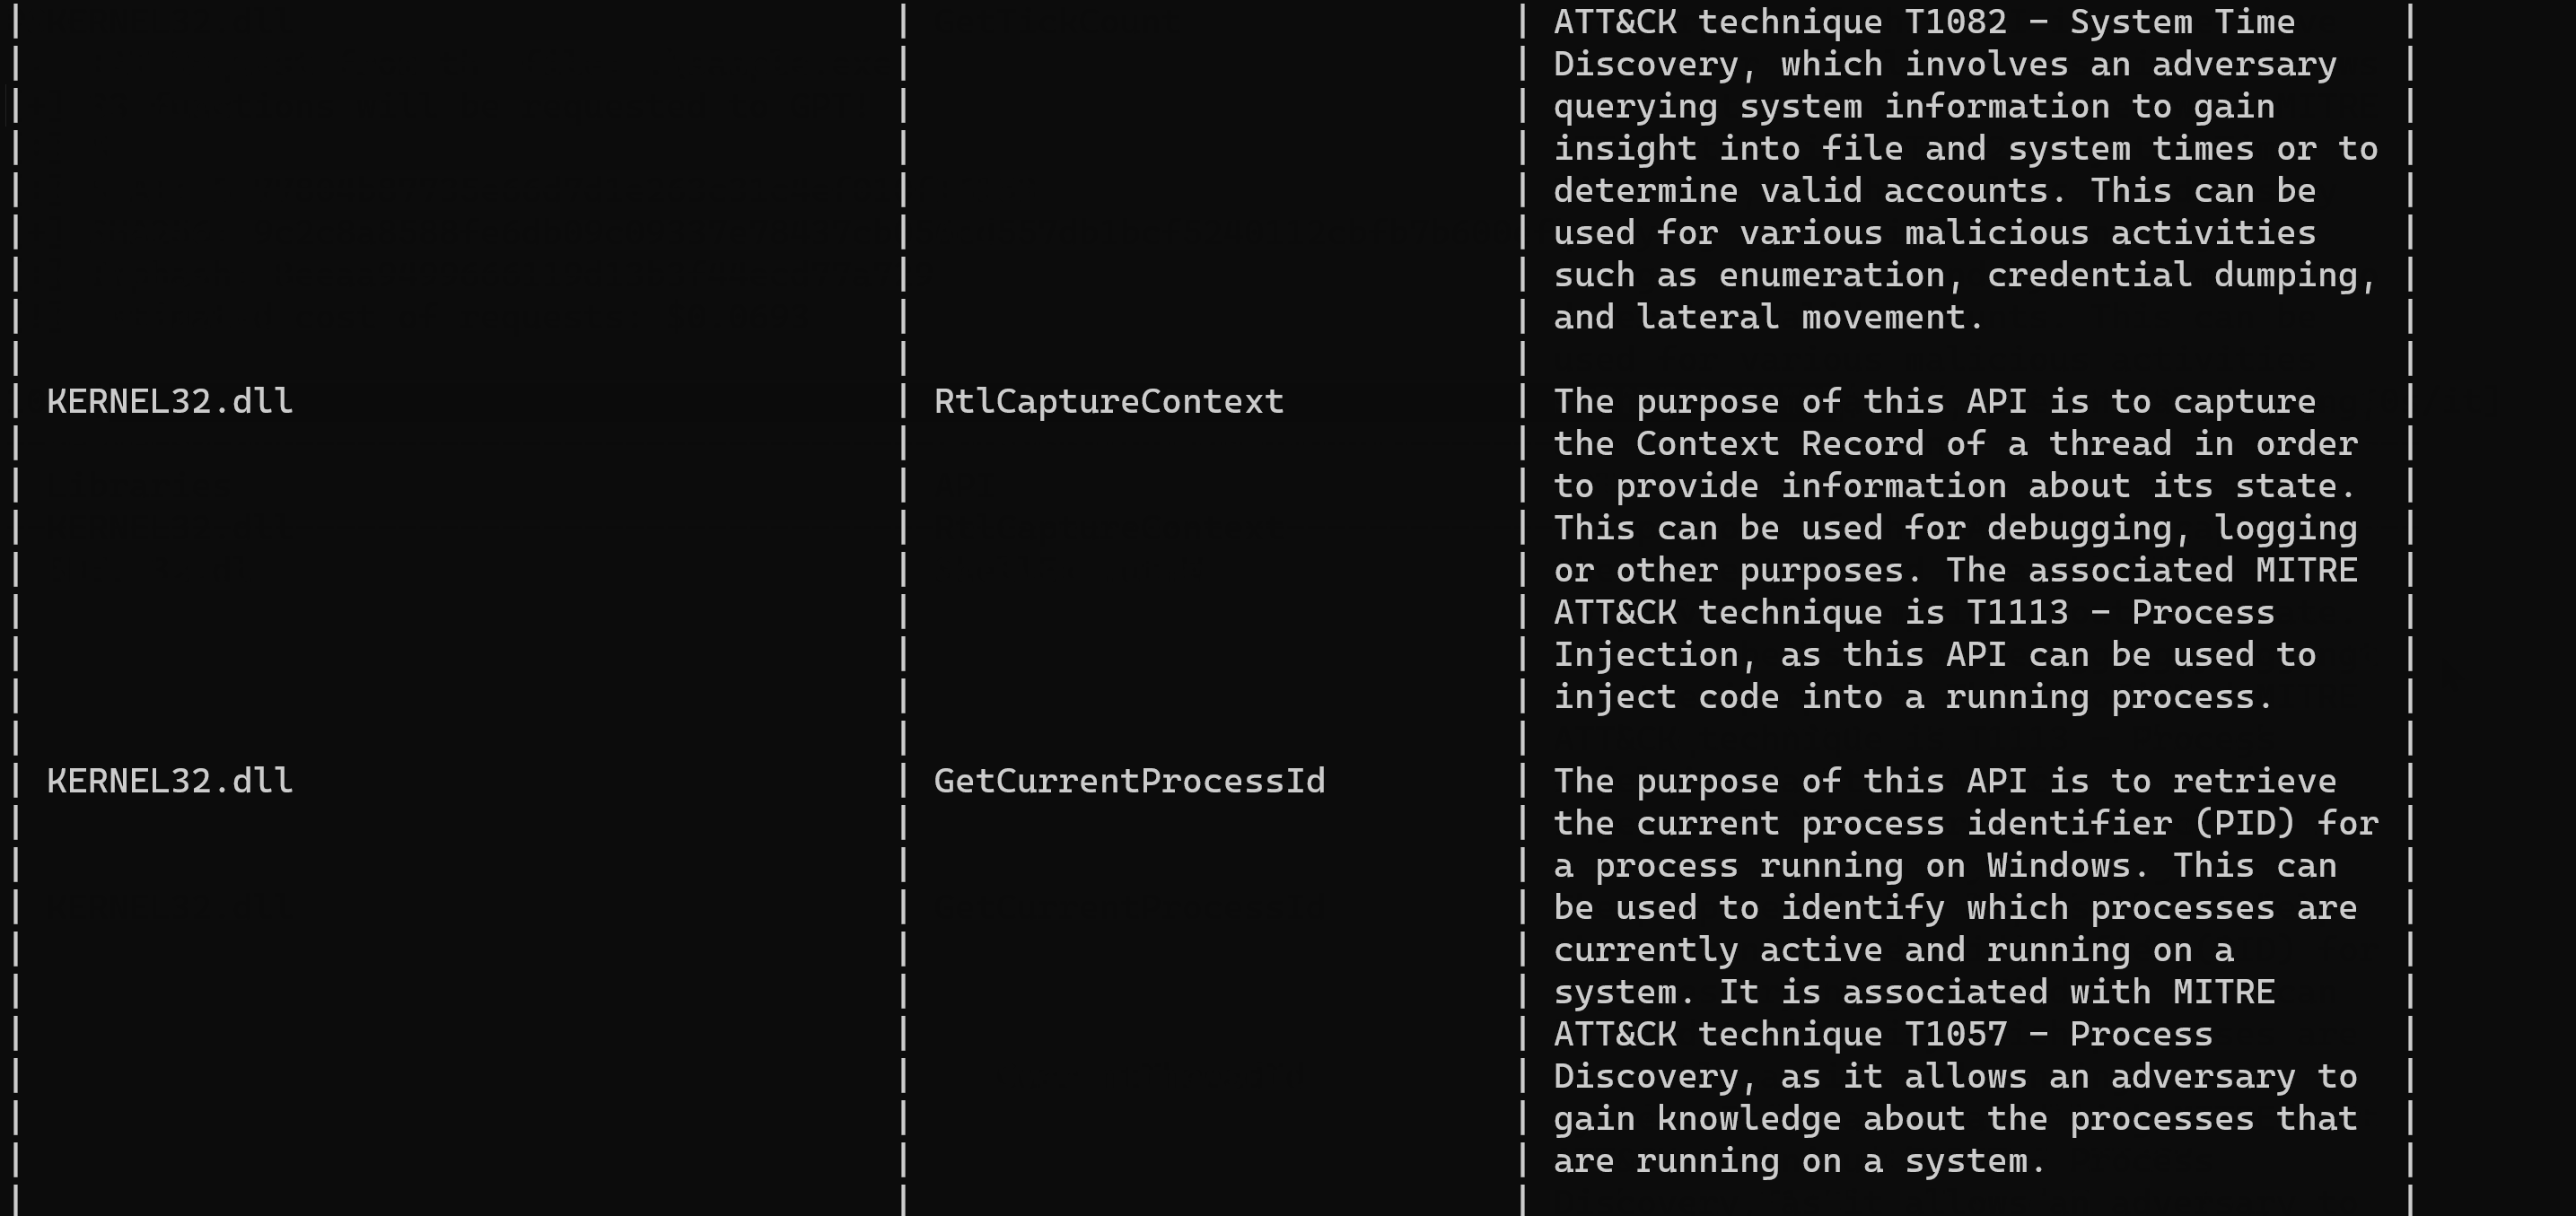 fr0gger/iatelligence
IATelligence 是一个 Python 脚本,用于提取 PE 文件的 IAT,并请求 GPT 获取有关 API 及相关的 ATT&CK 矩阵的更多信息。
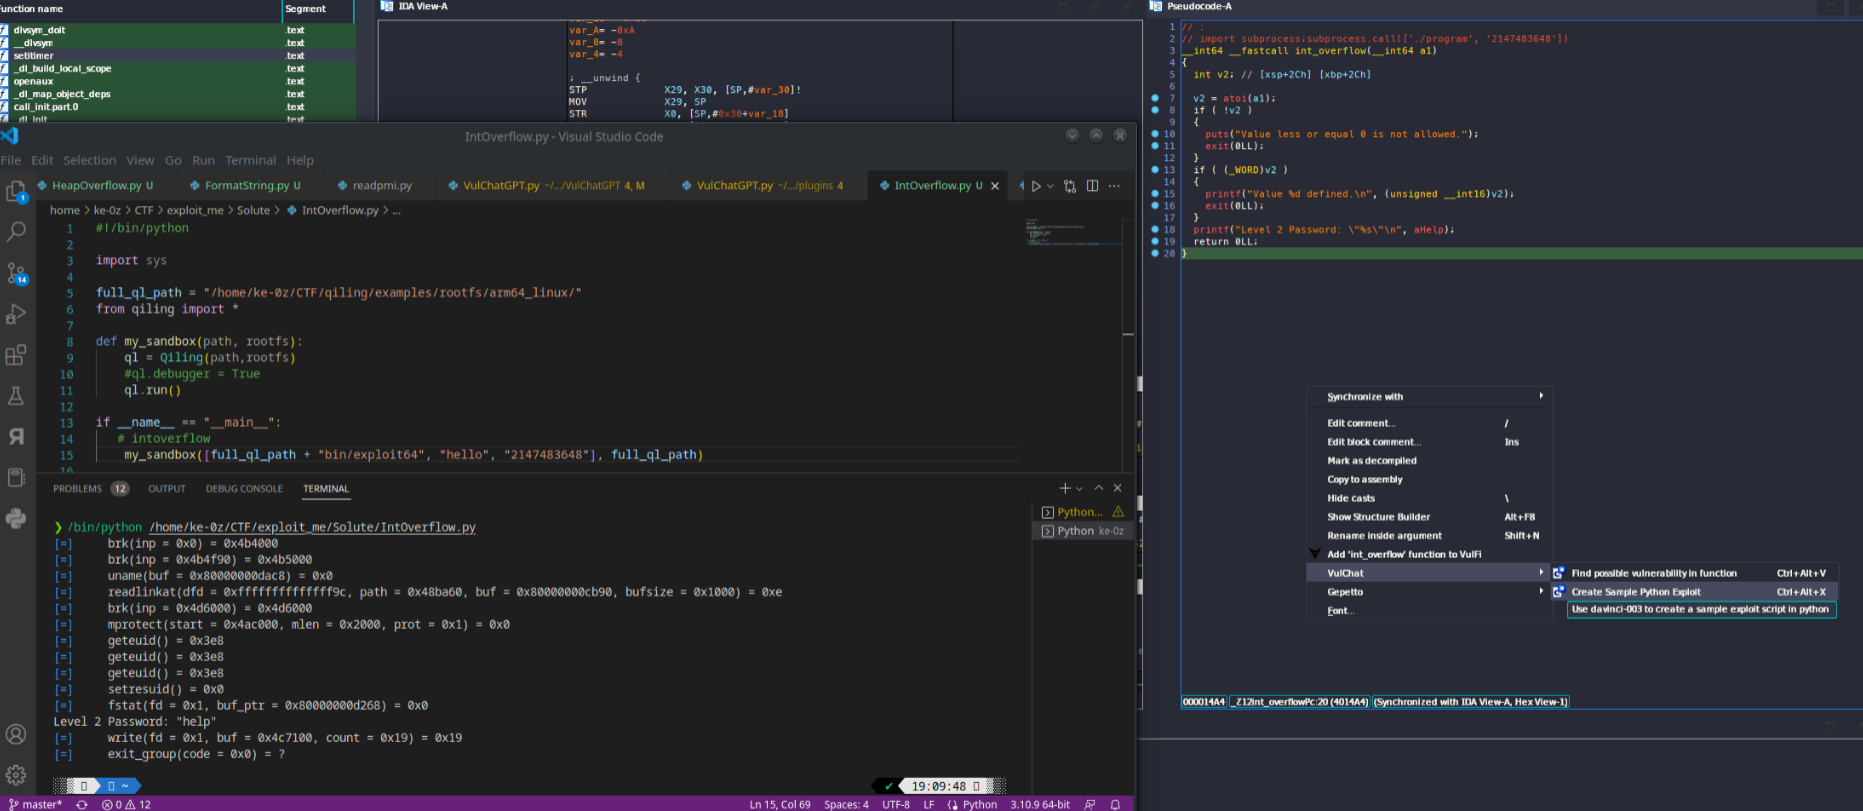 ke0z/binaivulhunter
使用 IDA PRO HexRays 反编译器与 OpenAI(ChatGPT) 来发现二进制文件中可能存在的漏洞
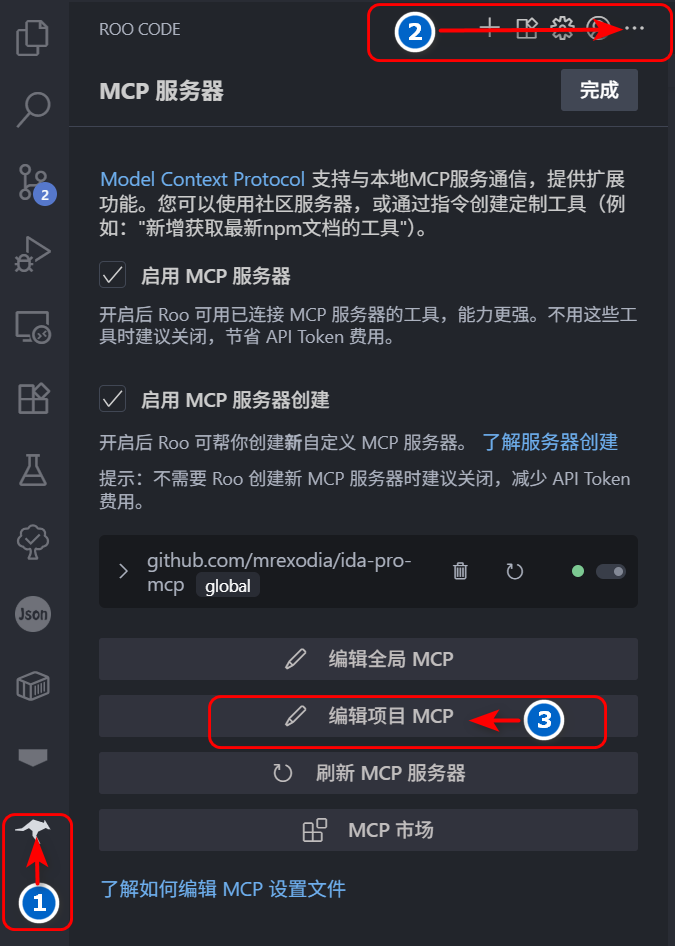 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。
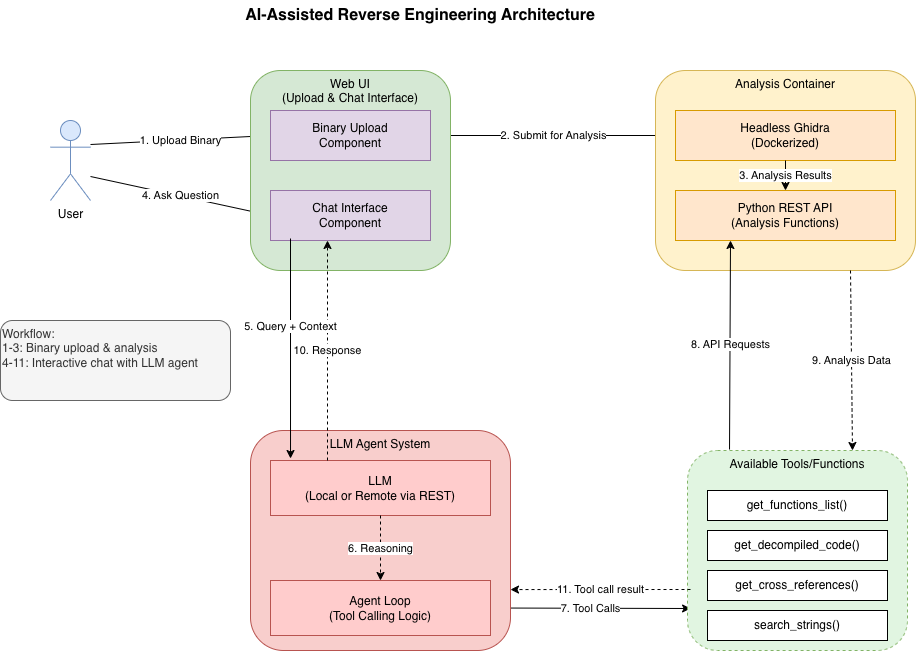 biniamf/ai-reverse-engineering
使用Ghidra进行AI辅助逆向工程
 idamcp/idamcp
将 IDA Pro 与 AI 智能体集成的 MCP 服务器,具备用于多会话管理的无状态网关、用于二进制分析的关系型 SQL 查询引擎,以及架构无关的反汇编与补丁工具。