针对公共 Wi-Fi 中 Evil Twin 攻击的实用防御指南——完整研究流程:威胁分析、隔离实验室模拟(Kali Linux / airgeddon)以及 6 条规则防护框架

个人研究项目。 俄罗斯秋明市第16中学(MAOU Gymnasium №16)(2026年) 作者:Saveliy Golubev | 指导教师:Yulia Myshko,信息学教师
在罗蒙诺索夫读书会研究会议(МАОУ Гимназия №16,秋明,2026年)上荣获三等奖
本项目围绕 Evil Twin 攻击开展了一项完整的研究工作,该攻击是公共 Wi-Fi 环境中最常见且最被低估的威胁之一。本项工作将严谨的理论分析与隔离实验室中的动手模拟相结合,最终形成了一套面向普通用户的实用防御指南。
核心假设: 对 Evil Twin 攻击进行实时、受控的演示,能够产生比纯理论分析更有效、更深入人心的安全指南。
| 奖项 | 个人研究项目三等奖 |
| 活动 | 罗蒙诺索夫读书会(Ломоносовские чтения),学校研究会议 |
| 机构 | 俄罗斯秋明市第16中学(MAOU Gymnasium №16) |
| 年份 | 2026 |
| 类别 | 信息学 |
该项目因将针对 802.11 漏洞的严谨理论分析与完全可复现的实验室模拟以及面向用户的实用防御框架相结合,架起了学术研究与应用数字安全教育之间的桥梁,而获得会议评审团的认可。
公共 Wi-Fi 网络(咖啡馆、机场、大学)已成为标准基础设施。其首要优势——开放的可访问性——同时也是其最大的安全弱点。Evil Twin 攻击正是利用这一点,通过以下方式实施:
该攻击不需要高级技能。 现成工具可在几分钟内自动化完成每个阶段。正是这种低门槛使其具有危险性,并值得开展公众教育。
| 章节 | 重点 |
|---|---|
| 1. 理论分析 | 802.11 架构漏洞、攻击机制(5 阶段模型)、与其他 Wi-Fi 攻击的比较、法律与伦理框架 |
| 2. 实验室模拟 | 隔离的 VirtualBox 环境、airgeddon v11.22 框架、强制门户机制、WPA2 共享密钥攻击变体 |
| 3. 防御指南 | 6 条规则防护框架、技术检测方法、VPN 与 Tor 与热点的比较、厂商/ISP 的责任 |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
完整的攻击链在从虚拟机启动到凭据捕获的 约 15 分钟 内被复现:
Free_Public_Lab 的恶意 AP,禁用加密aireplay-ng 解除认证数据包迫使受害设备与合法 AP 断开连接test_user / Sup3rSecret!)立即显示在攻击者终端中扩展场景: 该攻击还针对具有共享密码(PublicPassword123)的 WPA2 网络进行了验证,确认知道网络密码并不能提供针对邪恶双胞胎的保护。
所有实验均仅在物理和逻辑隔离环境中、由研究人员拥有的设备上进行,且仅使用测试凭据。在任何时候都没有拦截真实用户数据。
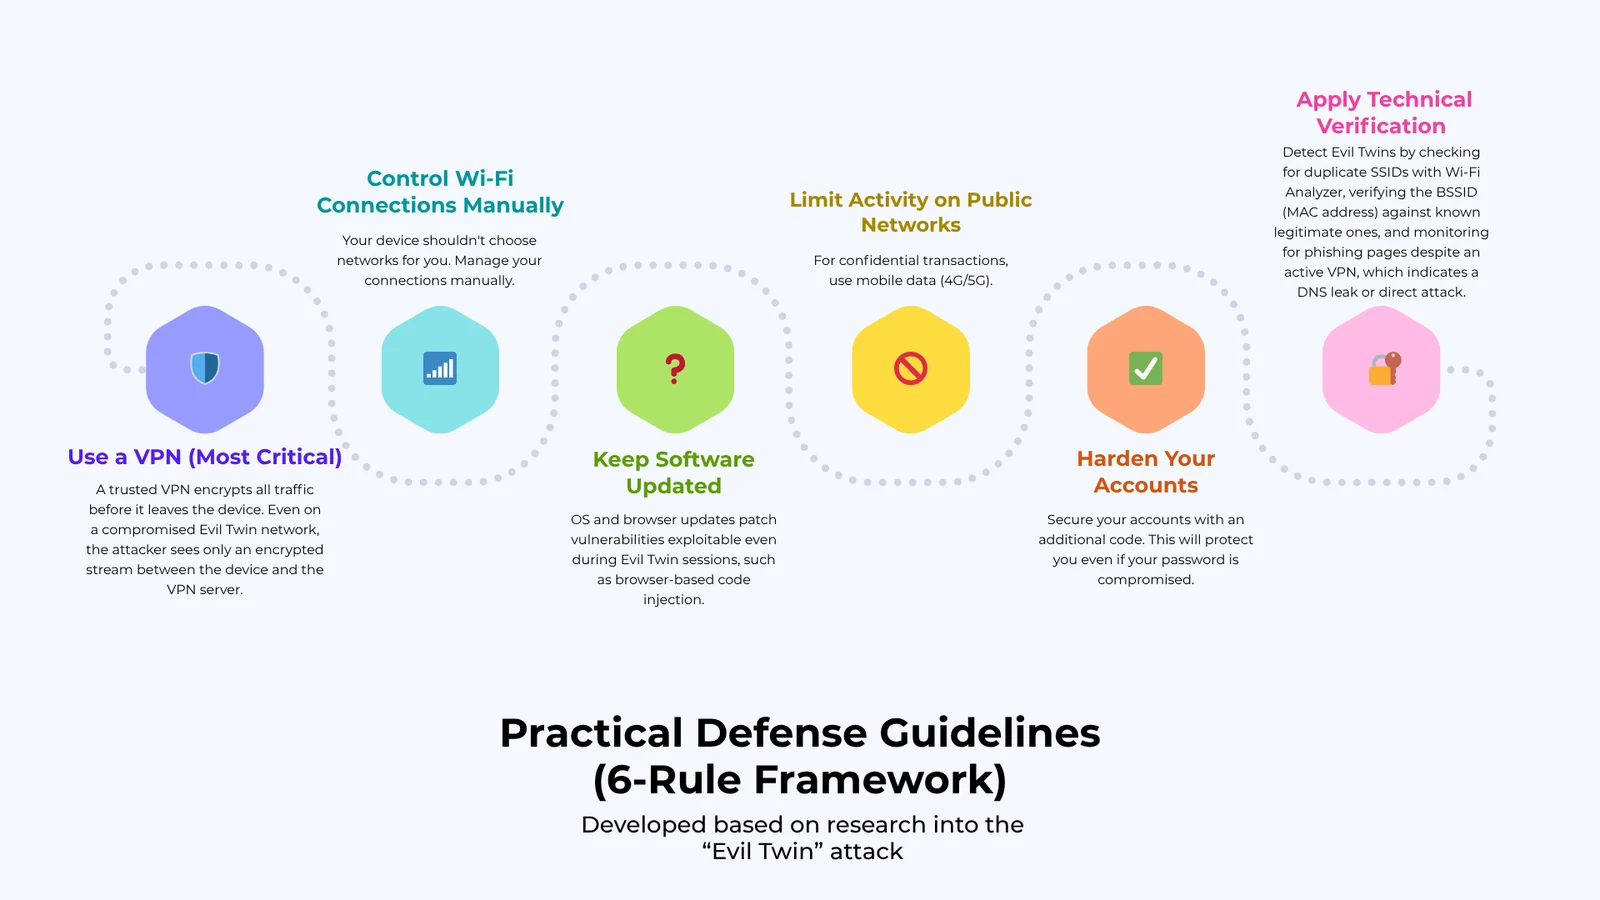
可信的 VPN 在流量离开设备之前对其进行加密。即使在受感染的邪恶双胞胎网络上,攻击者也只会看到设备与 VPN 服务器之间的加密流。
Starbucks_Free 与 Google Starbucks)| 指标 | 方法 | 工具 |
|---|---|---|
| 重复 SSID | 扫描两个名称相同、BSSID 不同的 AP | Wi-Fi Analyzer(Android/iOS) |
| 信号异常 | 来自“已知”网络的可疑强信号 | Wi-Fi Analyzer |
| BSSID 不匹配 | 将 MAC 与场所公布的 AP 信息进行比较 | 设备 Wi-Fi 设置 |
| DNS 泄漏 | VPN 活动但钓鱼页面加载 | DNS 泄漏测试网站 |
| 方法 | 有效性 | 速度 | 可访问性 |
|---|---|---|---|
| VPN(WireGuard/OpenVPN) | ★★★★★ | ★★★★☆ | ★★★★☆ |
| 个人热点(4G/5G) | ★★★★★ | ★★★★★ | ★★★☆☆ |
| Tor 浏览器 | ★★★★☆ | ★★☆☆☆ | ★★★☆☆ |
| 仅 HTTPS | ★★☆☆☆ | ★★★★★ | ★★★★★ |
| 禁用自动连接 | ★★★☆☆ | ★★★★★ | ★★★★★ |
研究的主要交付成果存储在 materials/ 目录中。
| 文档 | 语言 | 位置 |
|---|---|---|
| 完整研究论文(约 21 页) | 俄语 | materials/ru/research-paper-ru.pdf |
| 会议演示文稿 | 俄语 | materials/ru/presentation-ru.pdf |
| 会议演示文稿 | 英语 | materials/en/presentation-en.pdf (准备中) |
| 扩展摘要 | 英语 | materials/en/extended-abstract-en.pdf (准备中) |
| 获奖证书(2026 年罗蒙诺索夫读书会三等奖) | 俄语 | materials/diploma.pdf |
| 执行摘要(2 页) | 英语 | docs/executive-summary.md |
致国际审阅者: 原始研究以俄语撰写并答辩,用于 罗蒙诺索夫读书会 学校研究会议。英语入口(本 README 和
docs/executive-summary.md)提供了方法论、研究发现和答辩框架的完整概述。俄语原件作为权威的一手来源予以保留。
evil-twin-defense-framework/
│
├── README.md                        ← This file (project overview, EN)
├── docs/
│   └── executive-summary.md         ← 2-page summary for non-technical audience (EN)
├── guidelines/
│   └── security-rules.md            ← Standalone printable security checklist
├── diagrams/
│   ├── attack-flow.md               ← 5-stage attack chain (Mermaid)
│   ├── lab-architecture.md          ← Isolated VirtualBox lab setup (Mermaid)
│   ├── defense-layers.md            ← 3-layer defense model (Mermaid)
│   └── screenshots/                 ← Lab experiment screenshots
└── materials/
    ├── README.md                    ← Materials index & language note
    ├── ru/                          ← Original Russian paper & presentation
    ├── en/                          ← English translations (in preparation)
    └── diploma.pdf                  ← Conference award certificate
所有研究均严格遵循道德黑客原则进行:
未经授权部署 Evil Twin 攻击属于俄罗斯联邦刑法典第 272 条和第 273 条规定的犯罪行为。本项目旨在教育与防御,而非助长攻击。