Forge:AES/DES CBC 和 ECB 解密中不完整的 PKCS#7 填充验证
| 字段 | 值 |
|---|---|
| CVE ID | CVE-2026-118776 |
| 状态 | 已发布 |
| 分配者 | GitHub_M |
| 保留日期 | 2026-10-28T19:20:05.018Z |
| 发布日期 | 2026-10-29T18:37:32.362Z |
| 更新日期 | 2026-10-29T18:37:32.362Z |
Forge(也称为 node-forge)是 JavaScript 中传输层安全性的原生实现。在 1.4.1 之前,受影响的实现使用 decipher.finish()、CBC 和 ECB 模式、PKCS#7 填充来处理相关输入或安全决策。node-forge 在 CBC 和 ECB 解密期间仅验证 PKCS#7 填充的最后一个字节,并接受零、过大或不匹配的填充字节。因此,格式错误的密文可能被接受,最多四个明文块可能被静默移除,从而导致将成功解密视为有效填充证明的应用程序出现完整性故障。此问题已在 1.4.1 版本中修复。
| 供应商 | 产品 | 版本 |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
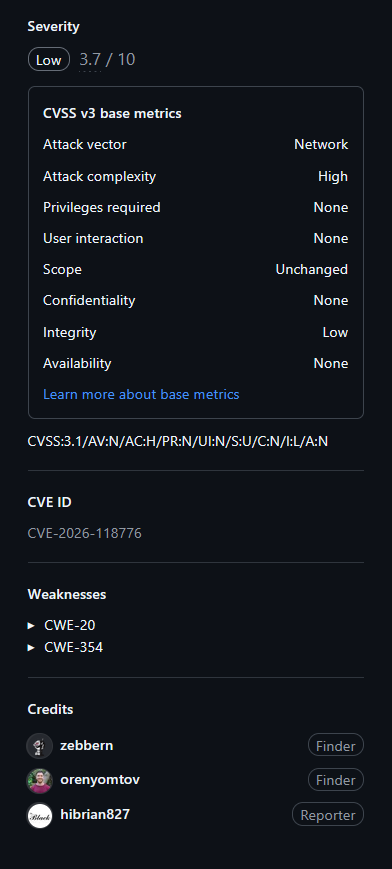
Oren Yomtov(@orenyomtov,Fireblocks)、@zebbern 和 Brian Lee(@hibrian827,Georgia Tech SSLab,Team Atlanta)。
概念验证
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
直接来说,1.4.0 上的 unpad() 也会接受以 03 02 01 04 结尾的最终块(移除 4 个字节)以及在 16 字节块上计数为 0x20 的情况(移除 32 个字节)。
回归测试位于 tests/unit/aes.js(“PKCS#7 padding checks”)。
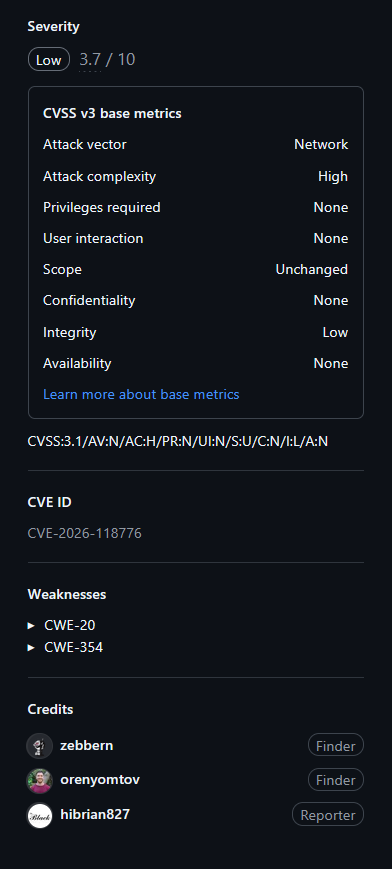
在 CBC 或 ECB 模式下解密 AES 或 DES 数据,并使用 decipher.finish() 的结果来判断数据是否有效的应用程序,可能会接受格式错误的密文,并移除最多四个块的尾部明文。这也会影响 PKCS#7 EncryptedData/EnvelopedData 解密、PKCS#12 和加密私钥。由于没有 MAC 的 CBC 和 ECB 是可延展的,攻击者获得的额外能力很小。不存在机密性或可用性影响。