此仓库包含一个安全的概念验证(PoC),用于检测受CVE‑2025‑52691影响的SmarterMail易受攻击版本。该脚本仅执行版本检测,不利用漏洞。
CVE-2025-52691 – SmarterMail版本检测PoC 📌 描述
此仓库包含一个针对CVE‑2025‑52691的Python检测概念验证(PoC),该漏洞是一个影响SmarterMail Build 9406及更早版本的关键漏洞。
⚠️ 此PoC仅执行检测 不上传文件,不利用漏洞,不执行代码。
🛑 漏洞概述
CVE ID:CVE‑2025‑52691
产品:SmarterMail
受影响版本:Build 9406及更早版本
影响:任意文件上传 → 潜在远程代码执行
认证:不需要
如果目标存在漏洞,未经认证的攻击者可以将任意文件上传到邮件服务器上的任何位置。
🔍 此PoC如何工作?
该脚本通过识别应用程序并提取其版本/构建号来检测易受攻击的SmarterMail实例。
检测逻辑
向常见的SmarterMail端点发送HTTP GET请求:
/ /interface/ /interface/login /interface/root
通过以下方式检测SmarterMail存在:
在响应正文中搜索字符串"SmarterMail"
或在HTTP头或HTML内容中检测版本模式
提取版本/构建号
使用正则表达式识别版本字符串
从最后一个版本段提取构建号
漏洞检查
如果构建号 ≤ 9406 → 易受攻击
如果构建号 > 9406 → 不易受攻击
🧪 示例检测逻辑(简化) 检测到的版本:17.6.9406 构建号:9406 结果:易受攻击
检测到的版本:17.7.9412 构建号:9412 结果:不易受攻击
🚀 如何运行 要求
Python 3.x
requests库
安装依赖:
pip install requests
单目标 python3 CVE-2025-52691POC.py -u http://target.com
多目标 python3 CVE-2025-52691POC.py -l targets.txt
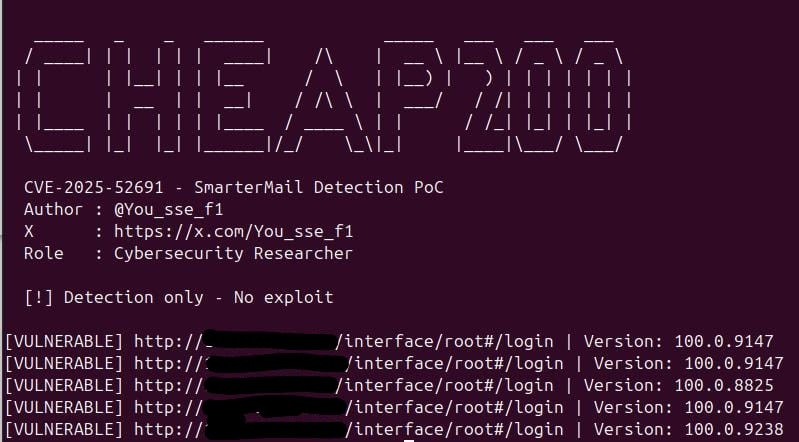
🖥 示例输出 [VULNERABLE] http://example.com | Version: 17.6.9406
[NOT VULNERABLE] http://example.com | Version: 17.7.9412
[UNKNOWN] http://target.com | SmarterMail not detected
📎 参考
CSA新加坡建议: https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124
SmarterMail官方网站: https://www.smartertools.com/smartermail
⚠️ 免责声明
此脚本仅用于教育和防御安全目的。
仅扫描您拥有或获得明确授权测试的系统。
作者对任何滥用或非法活动概不负责。
📜 许可证
MIT许可证
👤 作者
研究人员:@You_sse_f1
X (Twitter):https://x.com/You_sse_f1
角色:网络安全研究员
ℹ️ 关于
针对CVE‑2025‑52691的Python检测PoC 标签:
cve · detection · smartermail · cybersecurity · poc









