Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
RemoteRecon — 远程侦察与数据收集 | Kitploit
工具/GitHubGitHub/xorrior/remoterecon
Payload生成后渗透利用渗透测试红队远程访问工具
GitHubxorrior/remoterecon

RemoteRecon

远程侦察与数据收集

查看仓库
46196228年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

RemoteRecon

远程侦察与收集

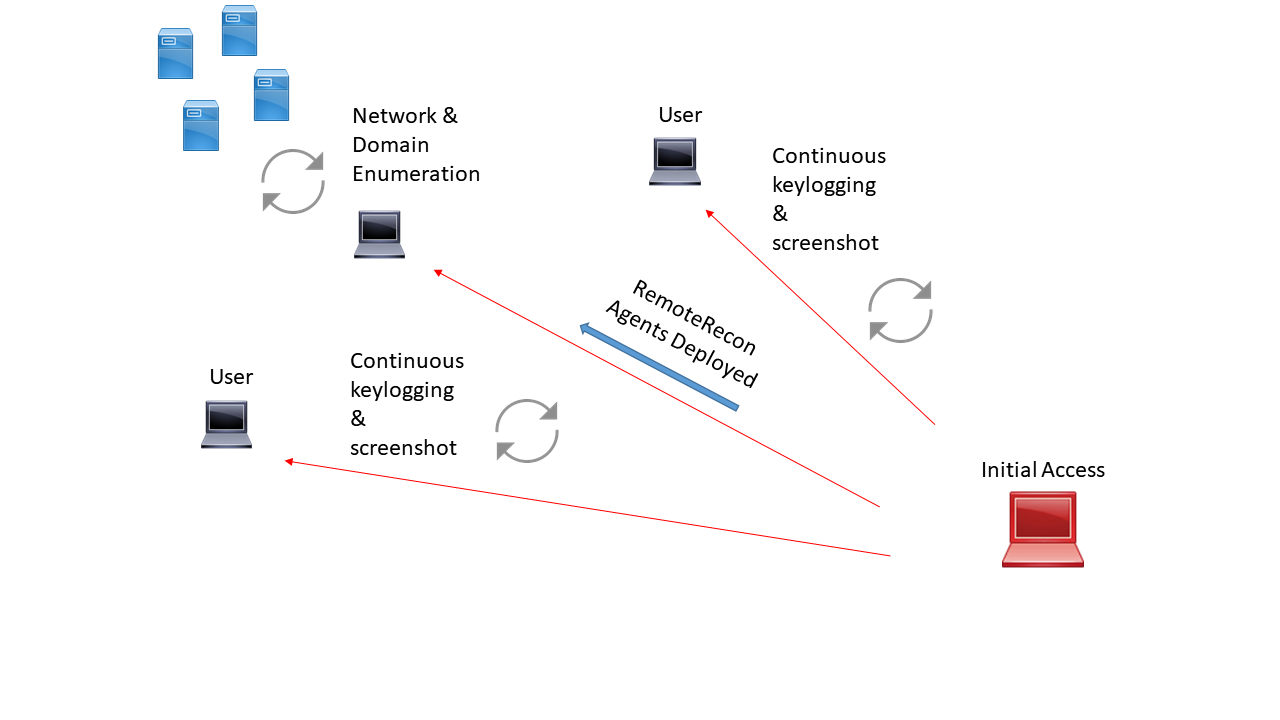
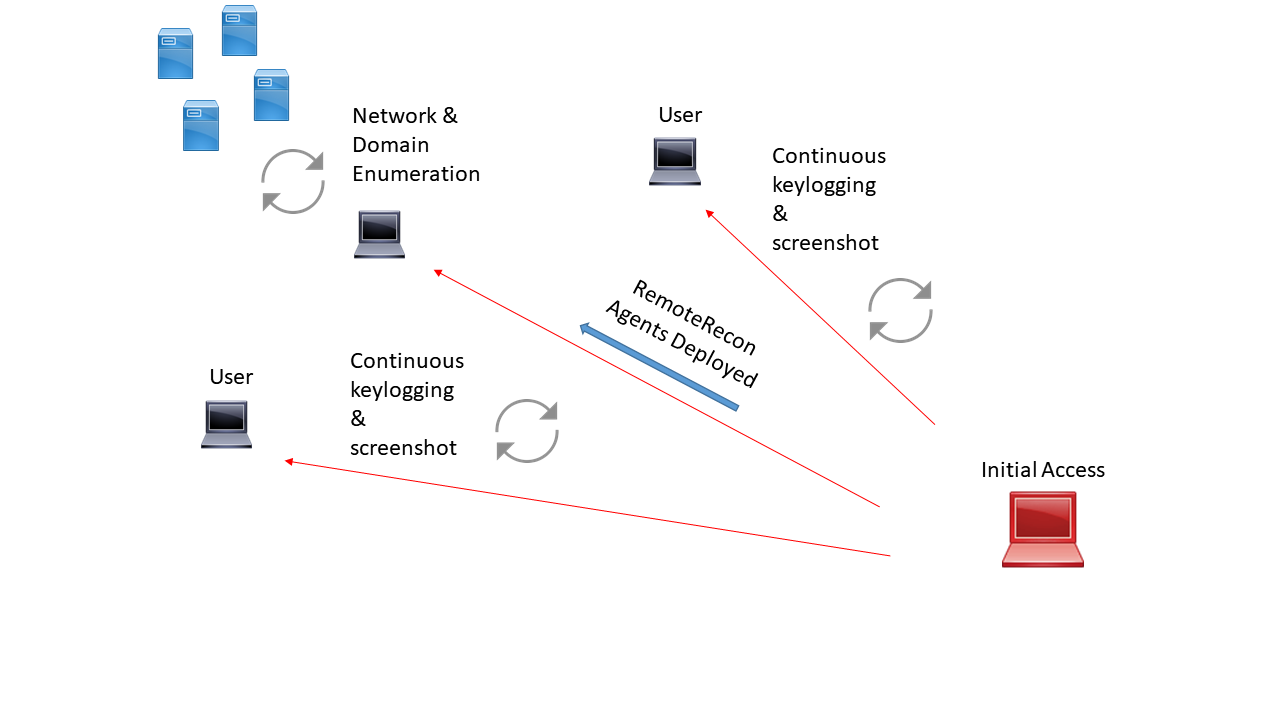
RemoteRecon 提供对远程主机执行后渗透利用能力的功能,而无需暴露您的完整工具包/代理。作为操作者,我们常常需要入侵一台主机,仅仅是为了对目标人员/主机进行键盘记录或截屏(或其他微小的任务)。为什么您必须将 Beacon、Empire、Innuendo、Meterpreter 或自定义 RAT 推送到目标上?这会增加您在目标环境中的足迹,暴露您的代理中的功能,以及您的 C2 基础设施。一种替代方案是向感兴趣的目标部署次要代理并收集情报。然后将这些数据存储起来,供您自行决定检索。如果这些受感染端点被 IR 团队发现,您会丢失这些端点以及已收集的信息,但仅此而已。以下是我设想攻击者如何利用此工具的直观表示。
Remote Recon

RemoteRecon 利用注册表进行数据存储,并使用 WMI 作为内部 C2 通道。所有命令以异步、推拉方式执行。这意味着您将使用 PowerShell 控制器发送命令,然后通过注册表检索该命令的结果。所有结果将显示在本地控制台中。

当前能力

PowerShell

截屏

令牌模拟

注入 ReflectiveDll(必须导出 Stephen Fewer 的 ReflectiveLoader 函数)

注入 Shellcode

键盘记录

改进、新增、待办事项:

动态加载并执行 .NET 程序集

支持非反射 DLL 进行注入

构建依赖项

RemoteRecon.ps1 脚本已包含一个完全武器化的代理 JS 负载。该负载将仅随代码库的更改而更新。

如果您希望自行更改代码库,需要以下依赖项。

  1. Visual Studio 2015+
  2. Windows 7 和 .NET SDK
  3. Windows 8.1 SDK
  4. mscorlib.tlh(此文件已包含在项目中,但在某些情况下 IntelliSense 似乎找不到它[耸肩])
  5. .NET 3.5 和 4
  6. James Forshaw 的 DotNetToJScript 项目
  7. Fody/Costura Nuget 包。打包并嵌入 .NET 中的任何额外依赖项。

致谢

感谢以下人员通过代码或知识做出的贡献 :)

ambray

tifkin

mattifestation

subtee

harmj0y

有关简短设置指南,请访问 wiki

下载工具