这是 BuSung-dev/Root-My-Galaxy 的一个分支, 采用 Apache License 2.0 许可——参见 LICENSE 和 Credits。
Root My Device 是一个针对明确支持的固件版本的一键安装工具。应用程序本身与设备偏移量、原生漏洞利用载荷以及 KernelSU 构建产物保持分离。
设备源和原生载荷维护在
Root-My-Device-Payloads 中。
每次向其 main 分支推送都会构建载荷,并以该次运行独有的标签将其发布为
GitHub release。应用会解析该仓库的 releases/latest,从中读取 targets-v2.json 资源,并
下载其中列出的每一个产物——因此它安装的载荷集合一旦发布便不可更改,且不会有任何二进制文件被提交。
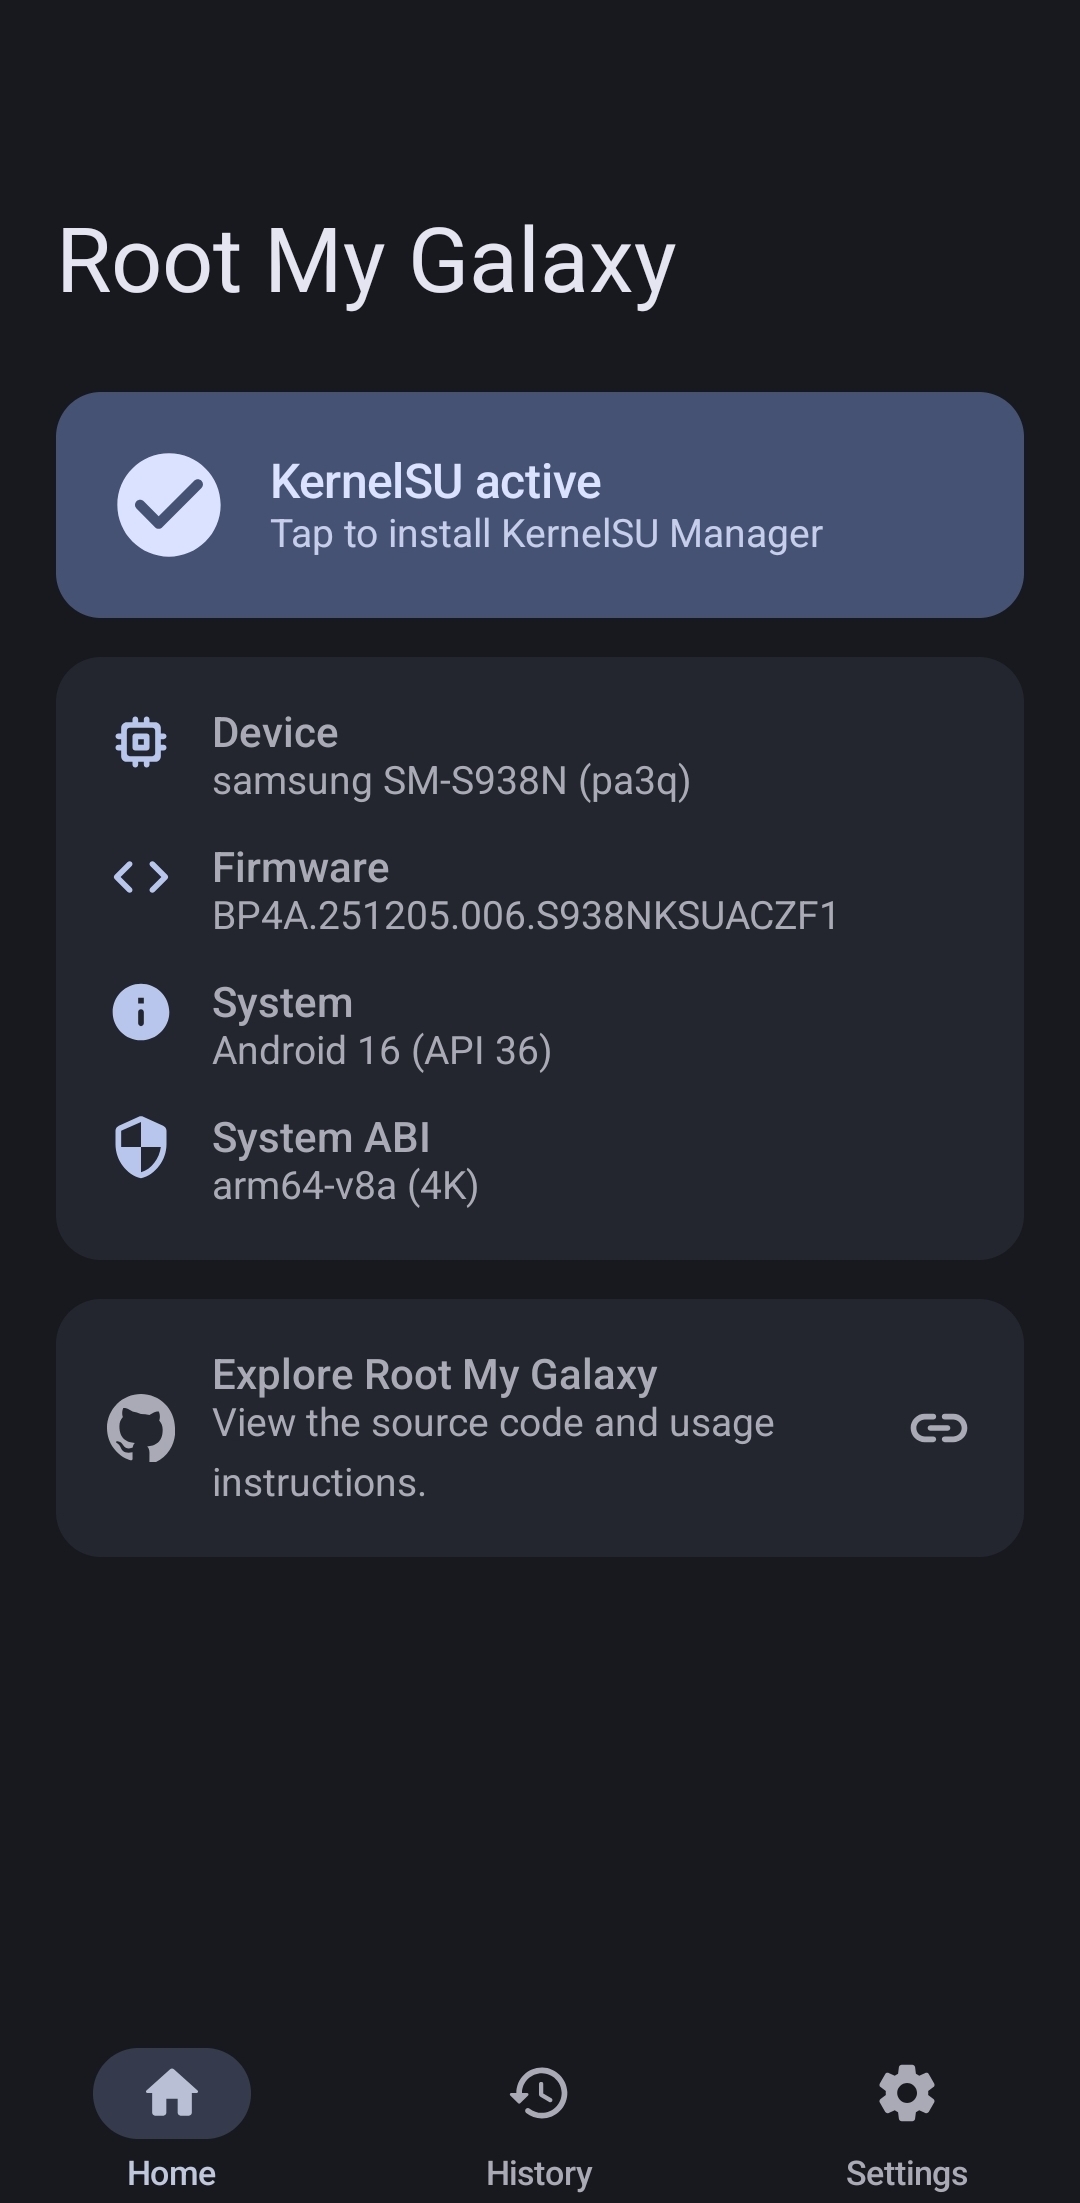
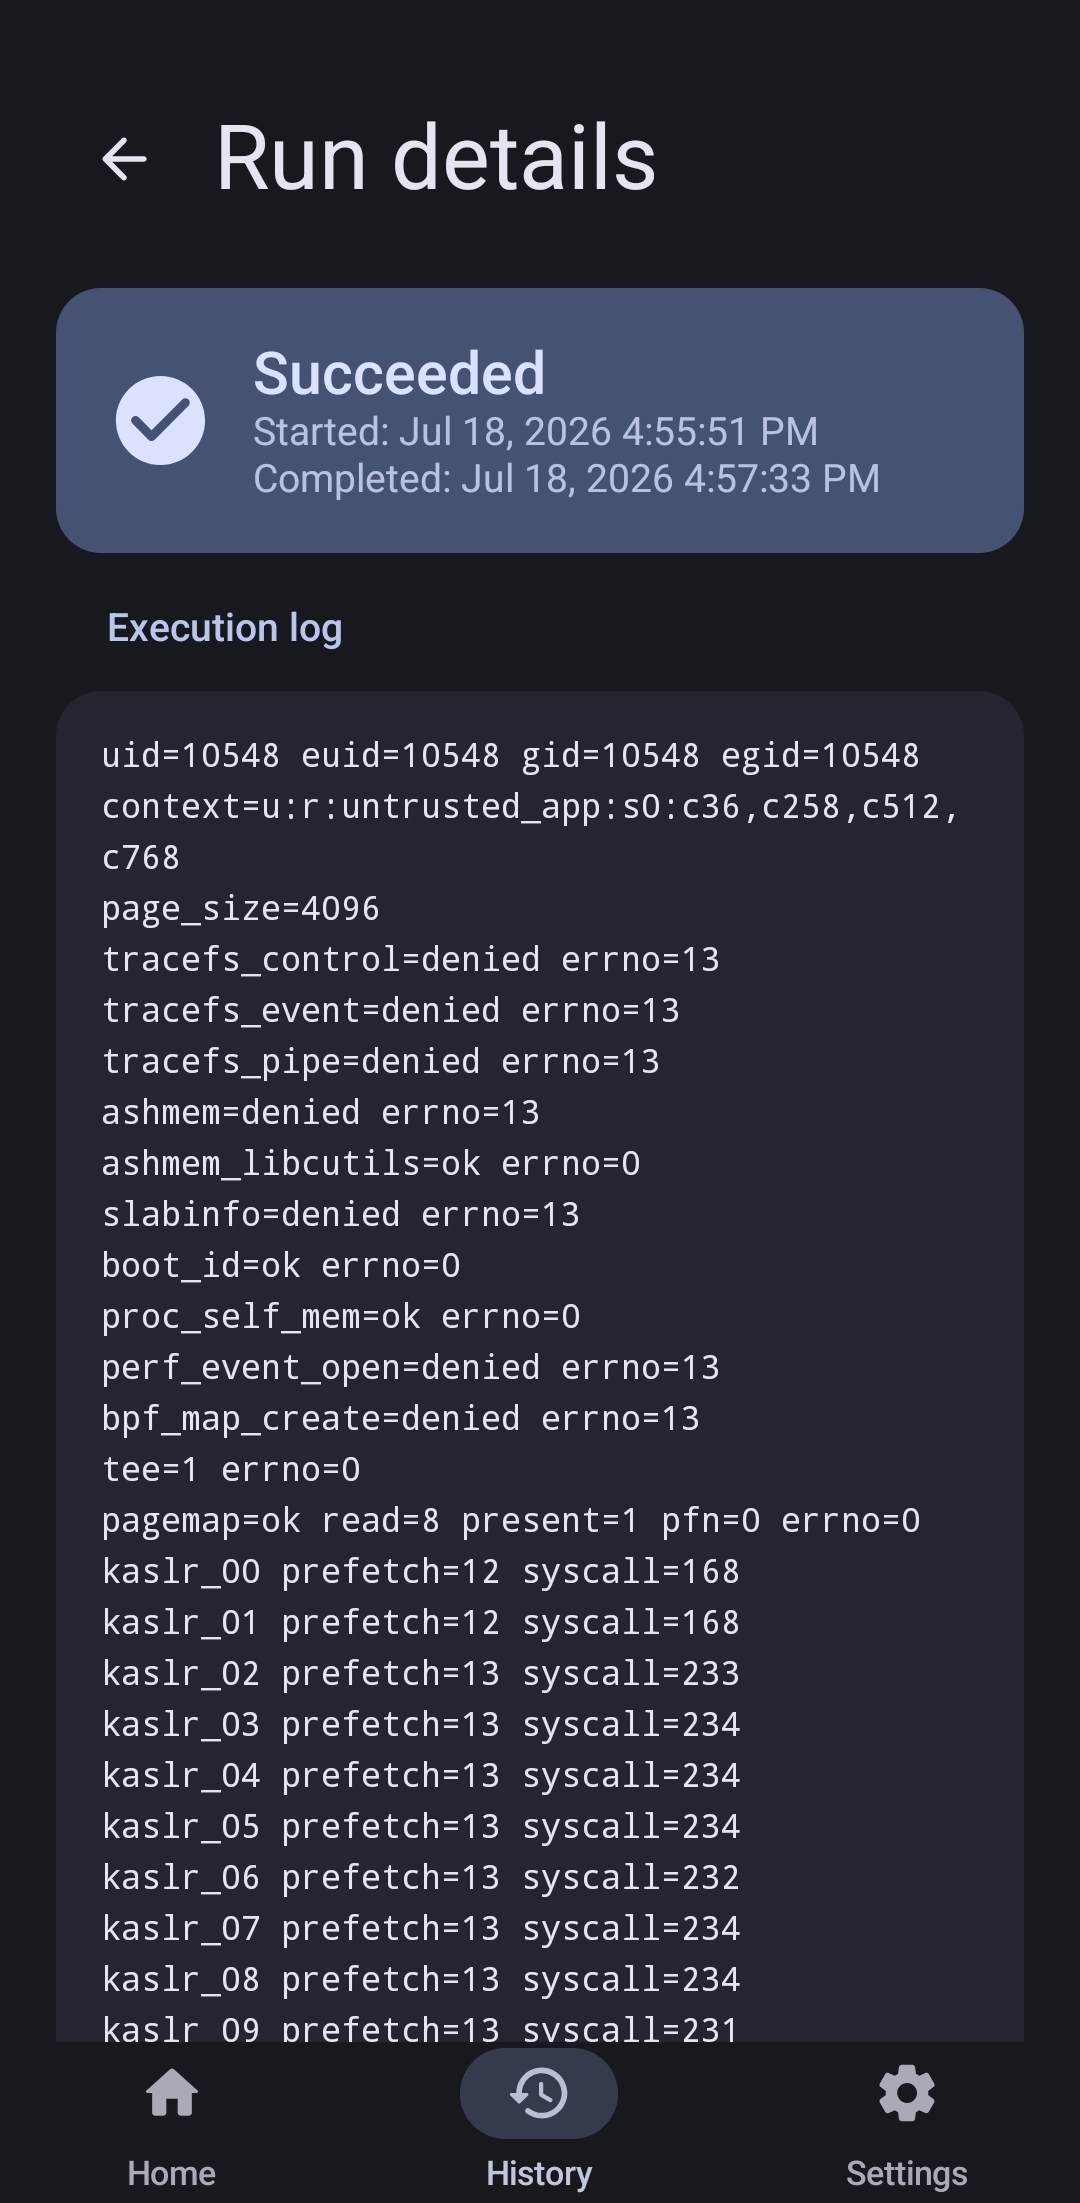
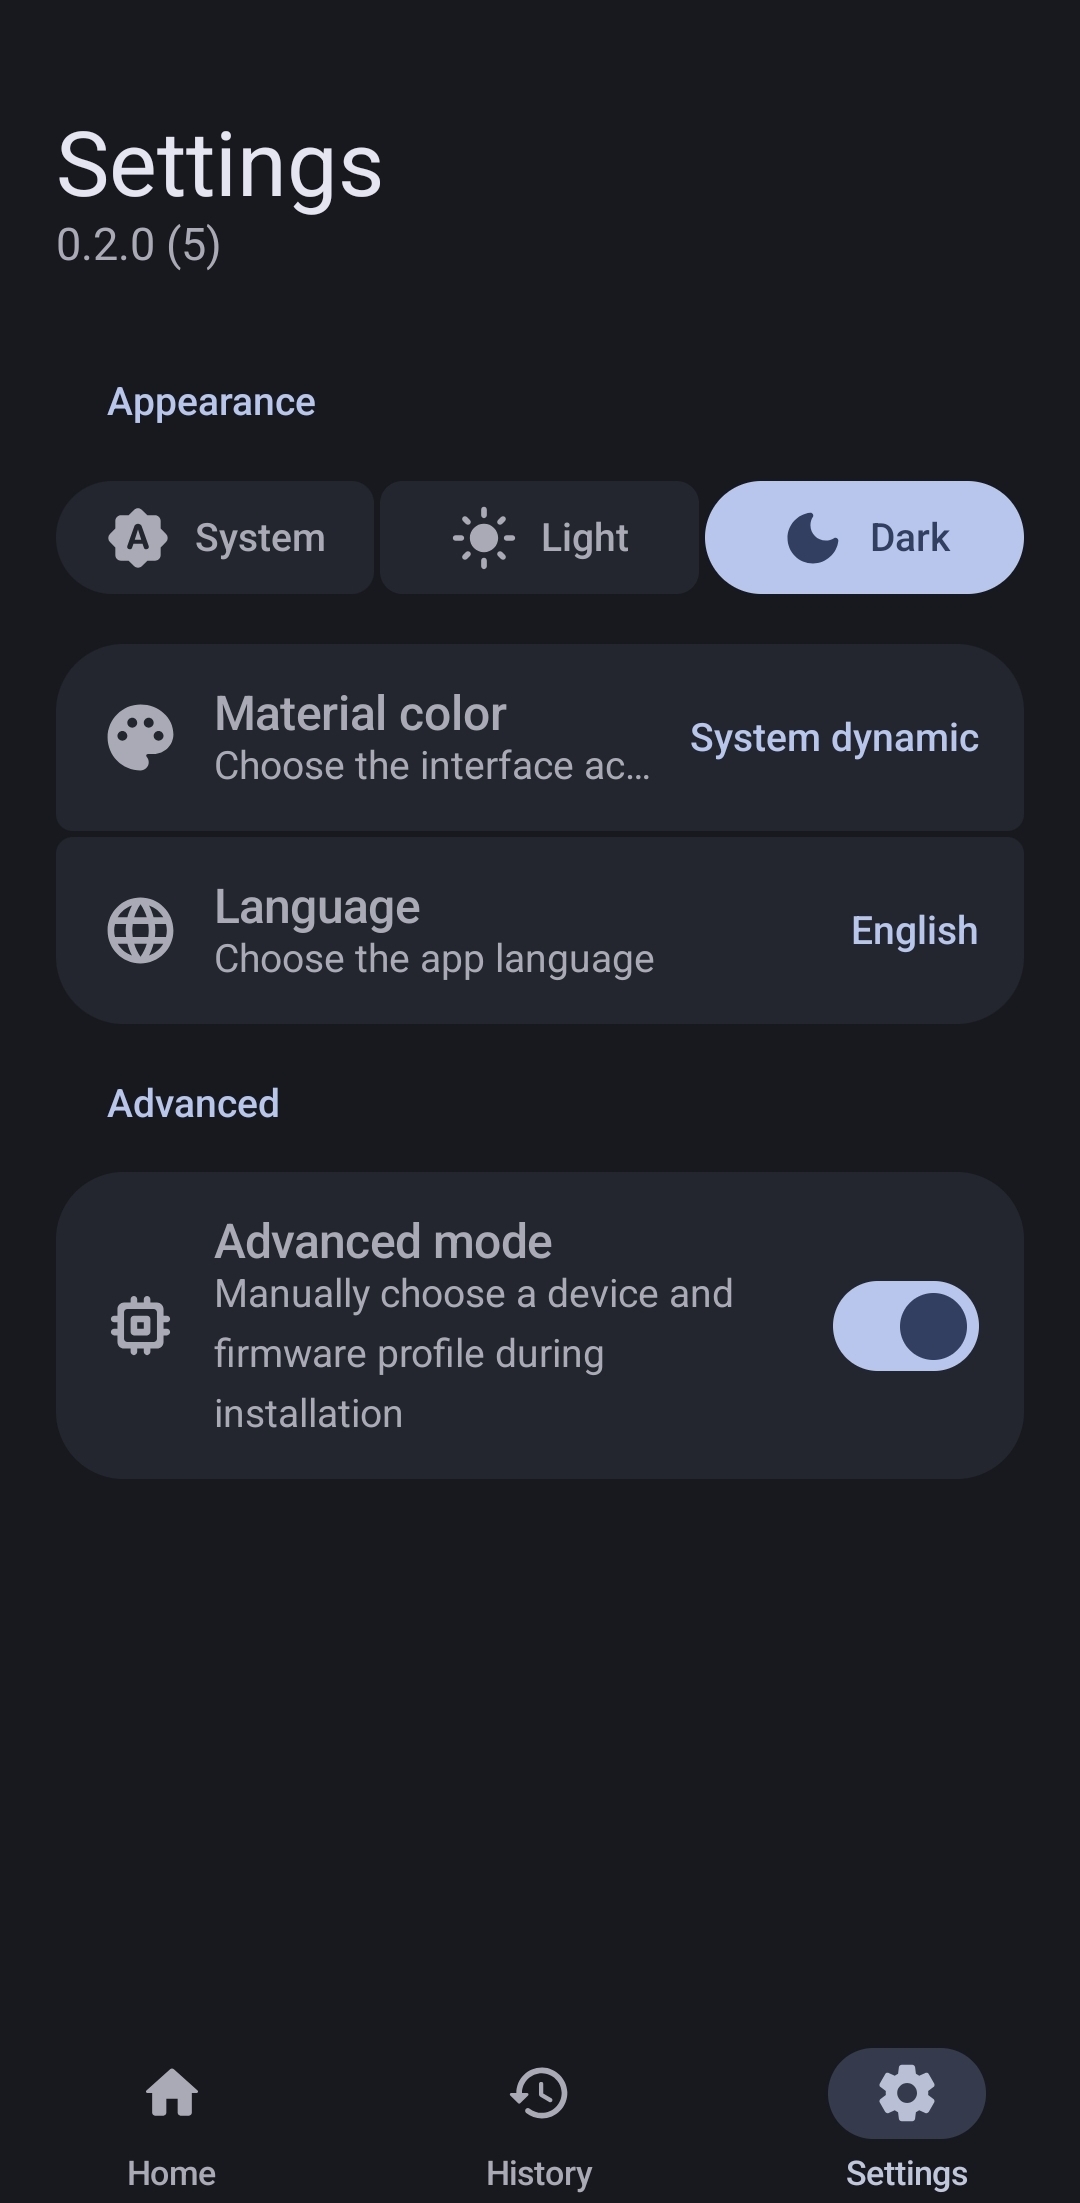
应用会自动选择与内核版本、完整构建显示 ID、SDK、ABI 和页面大小精确匹配的配置。高级模式可以手动选择 配置文件,并分别显示内核版本和构建警告。
在应用自身的路由于该设备上完成之前,配置文件不会进入源,而应用读取的正是该源——因此,本应确定该路由是否可用的那次运行没有任何内容可下载。调试模式正是为此而设: 它是与高级模式分开的开关,默认关闭,会从设备上的文件夹中读取载荷。开启后会显示要指向的文件夹, 该文件夹顶层包含三个文件:
profile.json
cve-2026-43499-app.release.so
ksud
这两个产物是 payload 仓库构建出来的,这些名称就是默认值。如果守护进程以 ksud-<id> 名称携带,而该仓库的发布版本使用的正是这个名称,那么它必须被重命名,或者在 manifest 中命名为 kernelsu.name(对于 payload 则是 exploit.name)。
profile.json 只携带无法从设备获取的内容,并使用 feed 自身的键名:
{
  "profileId": "xig07-jp-OS3.0.7.0.WNEJPKD",
  "kernelsu": { "kmi": "android14-6.1", "managerPackage": "me.weishu.kernelsu" }
}
这三个字段是必填的。feed 用来匹配设备的每一个字段——内核版本、构建显示 ID、SDK、ABI、页面大小——都改为来自此设备,因为本地配置不会与任何内容进行匹配。无论如何,命名 kernelRelease 或 buildDisplay 都是可选的,并且会针对设备进行校验,这正是可以安全地将多个目标的文件夹并排放置的原因。
下载的 payload 所接受的所有检查在这里都不适用,应用也说明了这一点。从文件夹运行的运行会在日志、概览中标记为本地运行,并在其历史记录条目中标记为 local:<folder>,因此任何已完成的运行之后都无法被解读为 feed 运行。
要求:
APK 包含一个并非由本仓库自身源码构建的原生程序,因此请使用子模块进行克隆:
git clone --recurse-submodules https://github.com/Witaqua-tools/Root-My-Device
# or, in an existing checkout
git submodule update --init payloads
$env:JAVA_HOME='C:\Program Files\Android\Android Studio\jbr'
.\gradlew.bat :app:assembleDebug
未提供输入内容。请粘贴需要翻译的 Markdown 文本(第 9/11 块)。
app/build/outputs/apk/debug/app-debug.apk
APK 中的 lib/arm64-v8a/libcve43499root.so 并不是一个库——它是引导辅助程序,一个由应用通过 ProcessBuilder 从 nativeLibraryDir 运行的可执行文件。它负责加载下载的 payload,并在 payload 取得 root 权限后通过套接字提供 su。
它由 app/src/main/cpp/CMakeLists.txt 从源码编译而来,并非以二进制形式提交。不过源码并不在这里:payload 的独立路径会从固定路径执行同一个程序,因此 payload 仓库也必须构建它,而它保持为唯一的一份副本。本仓库通过 payloads 子模块访问它,该子模块固定的提交正是某个 APK 由哪个确切修订版本构建而成的记录。
这意味着同一份源码会有两次构建,这是有意为之。payload 仓库在 API 35 上固定使用 NDK 29,因为其漏洞利用 payload 是一个固定大小的 blob,其工具链是其身份的一部分;而这里 CMake 使用本模块的 ndkVersion 和 minSdk。辅助程序不依赖其中任何一个——无论哪种方式它都是同一个程序,而应用所附带的那份副本就是在这里构建的。
关于它有两件事是关键的,且很容易被意外破坏:它必须是可执行文件(add_executable 加上 -pie,这样它才拥有共享库所没有的 PT_INTERP),并且必须命名为 lib*.so 并配合 jniLibs.useLegacyPackaging = true,因为只有这样它才会被提取到 nativeLibraryDir 中,成为一个带有可执行位的真实文件。这两点在设置处都有注释说明。
仅在你拥有或获得明确授权测试的设备上使用。
本应用是 BuSung-dev 所开发的 Root-My-Galaxy 的分支,保留原始 Apache License 2.0——见 LICENSE。
本应用下载并运行 Root-My-Device-Payloads 所发布的内容——后者本身是 BuSung-dev 所开发的 Root-My-Galaxy-Payloads 的分支。
payload 所应得的致谢不在本仓库中,此处也不重复。KernelSU——成功运行后所加载的内容——各核心的上游、这些核心所源自的源码,以及在那里构建的一切的许可条款,均在 payload 仓库的 README 中致谢,那里才是 payload 侧致谢的归属之处,也是那些产物构建的地方。









