在 Redmi K90 Max(代号
prague,OS4.0.0.14 / OS4.0.5.0)上,从手机端一键开一个临时 root。 不需要电脑,不需要刷机,不需要解锁 Bootloader。重启即失效。
下载:最新 APK · 当前版本 v1.1.0
项目介绍:KSU Root:给 Redmi K90 Max 开一个重启就消失的临时 root——作者博客,把下面这些讲一遍,适合先看这个再看细节。
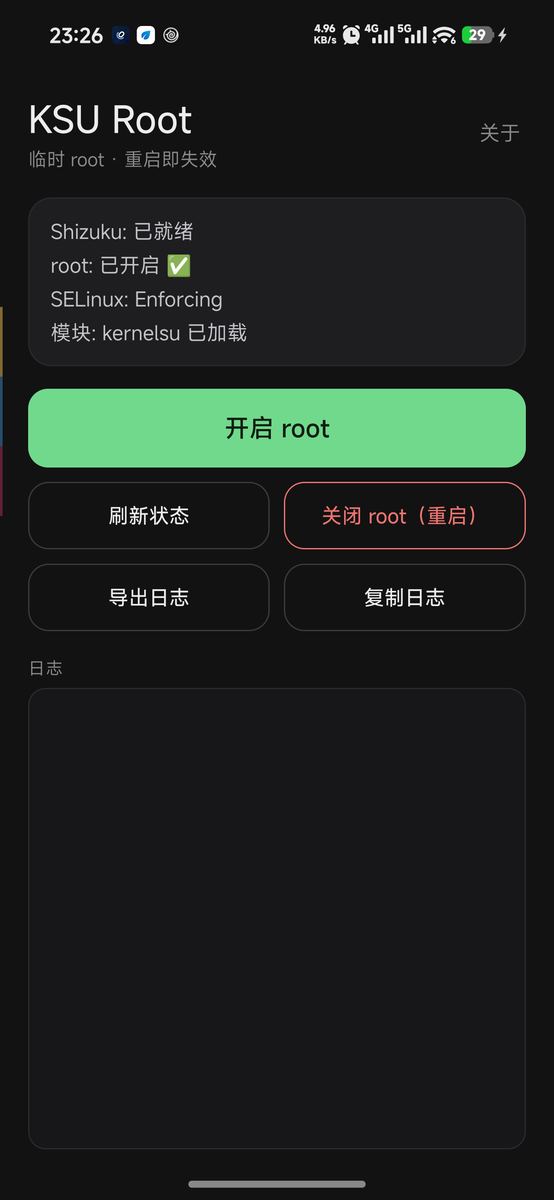
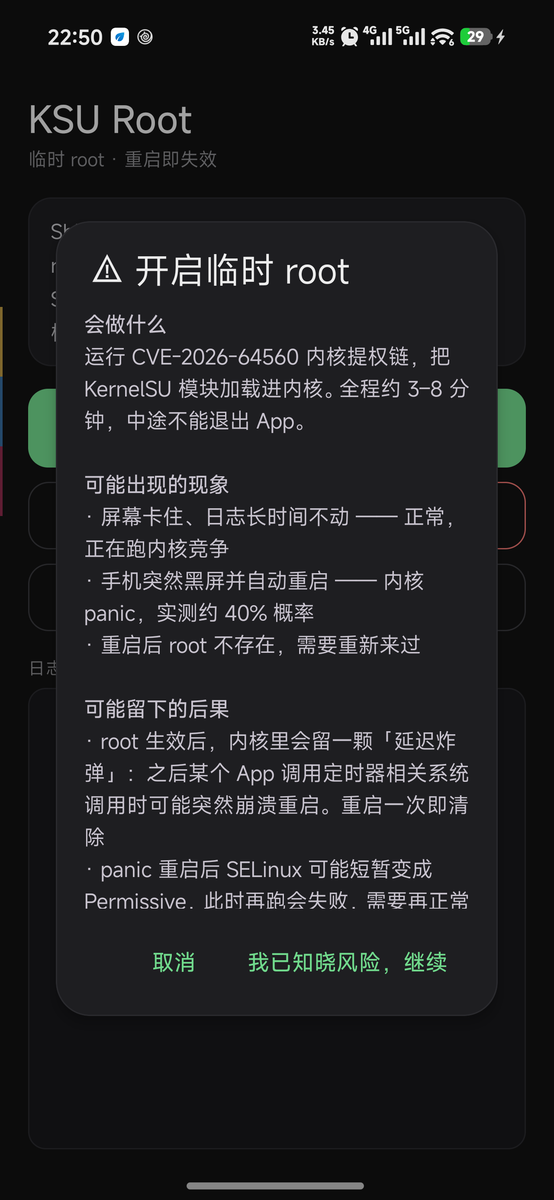
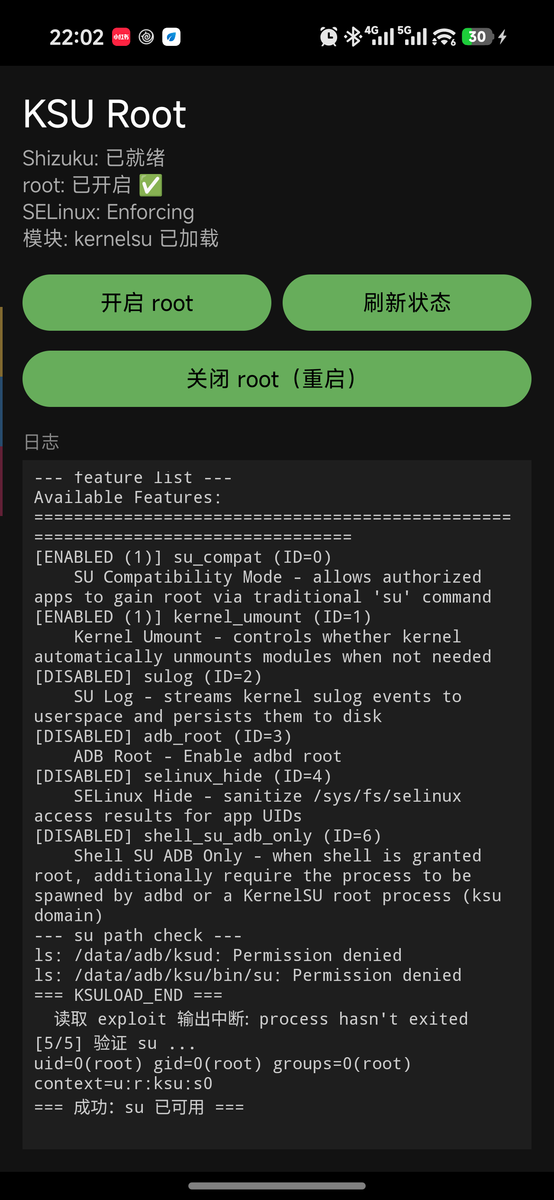
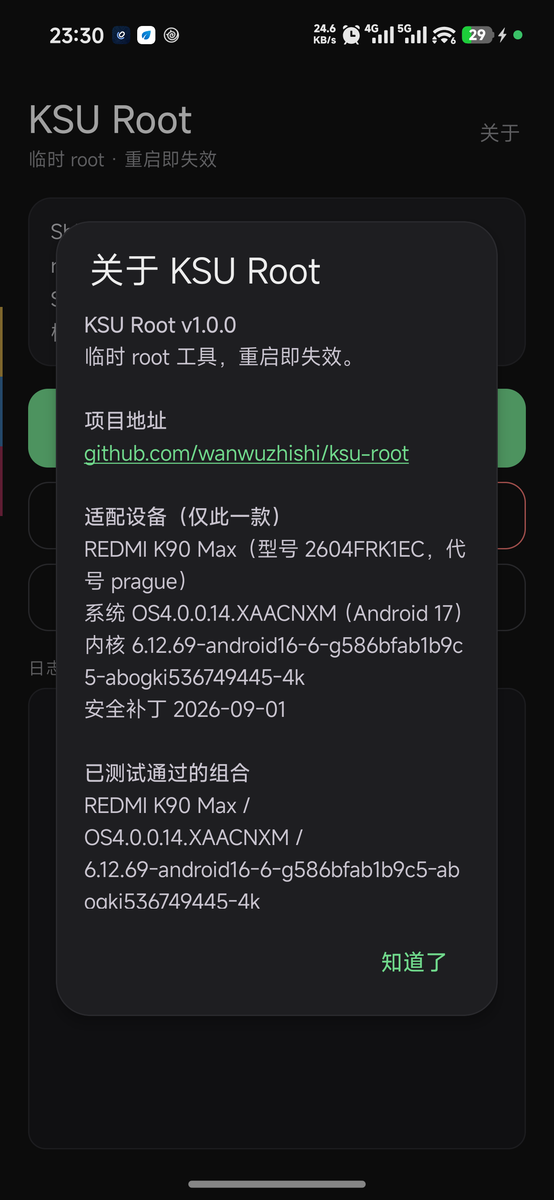
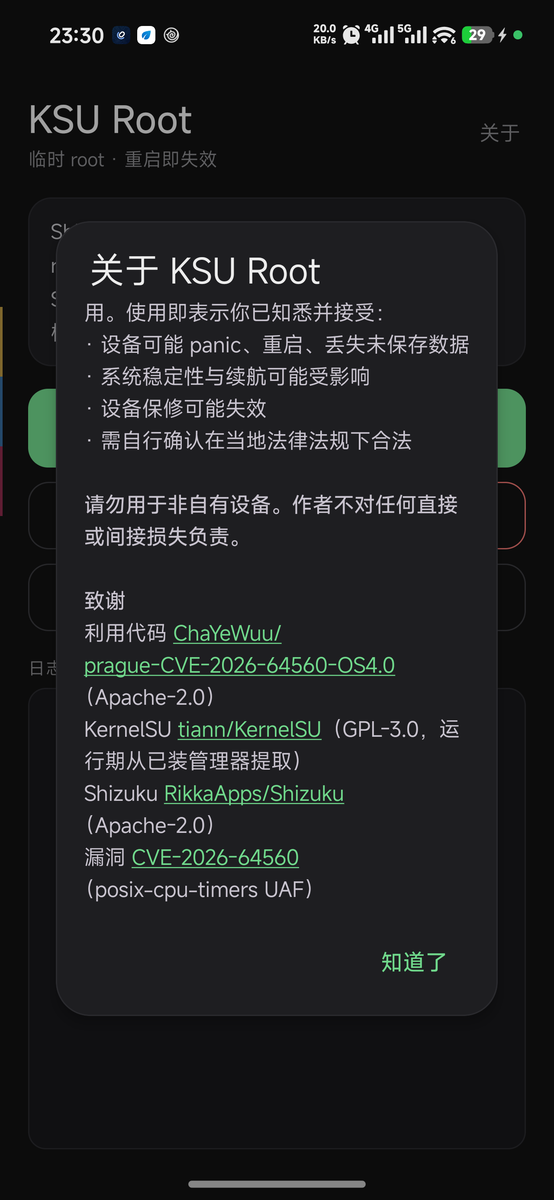
把 prague-CVE-2026-64560-OS4.0 那套电脑 + adb 的提权流程,封装成一个 Android App:
| 电脑上原本要做的 | 现在在手机上点一下 |
|---|---|
插线、adb push 五个载荷 | App 自动部署 |
adb shell sh kp_arm.sh 布防 kprobe | 自动布防并校验 |
adb shell -tt ./pk64560 --run | ptyrun 分配 pty 后运行 |
| 手动往 root shell 里敲 ksud 命令 | 捕获 ROOT_CHILD_HOLD_PASS 后自动注入 |
su -c id 验证 | 自动验证并显示结果 |
它能给你:su -c id 返回 uid=0(root) ... context=u:r:ksu:s0,KernelSU 管理器显示「工作中」。
只有这一台,两个系统版本:
机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01
为什么 4.0.5.0 也能用:那个 OTA 没有重编内核。把 8.96 GB 的 full payload 里 boot 分区解出来、过 LZ4 得到的 Image,版本串、编译时间、ABO build id 与 4.0.0.14 完全一致,CVE-2026-64560 的上游修复(920f893f)不在其中。逐地址反汇编核验过 9 处硬编码偏移全部吻合。2026-11-05 已在真机(OS4.0.5.0.XAACNXM)跑通:第一次 stage0 panic 重启,第二次成功,su -c id 返回 uid=0 context=u:r:ksu:s0。
注意:OTA 的
META-INF/com/android/metadata里post-build写的是预发布串17OS4.0.261020.233332783.MTPECN.S,真机安装后getprop ro.build.fingerprint报的却是OS4.0.5.0.XAACNXM。v1.0.4 只认前者,会在正式版上被 gate 拒绝;v1.0.5 同时认两个串。
判断标准看 uname -r 和 ABO build id,不是看系统版本号。内核一变,全部硬编码偏移作废,失败方式可能是内核 panic 而不是优雅报错。
Shizuku 已安装并运行
内核管理器已安装:SukiSU Ultra 或 KernelSU,二选一
ksudksud 和内核模块必须来自同一个管理器:late-load 加载的就是 ksud 自带的那份 ko。混用会 uapi 不匹配,管理器一直报"需要更新内核"kernelsu 重名而加载失败(File exists)设备上留着这几个文件(如果之前手动跑过)
/data/local/tmp/kernelsu-prague.ko.disabled —— 必须改名,否则 exploit 会加载那个 uapi=2 的旧模块,管理器会报"需要更新内核"Shizuku: 已就绪成功的标志:状态行变 root: 已开启 ✅、模块: kernelsu 已加载,日志出现 === 成功: su 已可用 ===。
adb shell su -c id
# uid=0(root) gid=0(root) groups=0(root) context=u:r:ksu:s0
点 关闭 root(重启)。这是唯一可靠的方式——stage0 改过内核的 random_table,没法热恢复。
Shizuku 是用户态进程,不在 init 服务表里,重启就没了。两种启动方式:
MIUI 坑:如果配对码通知不显示,去「设置 → 通知管理 → 通知显示设置」把通知样式改成「原生样式」。
BASE=$(adb shell pm path moe.shizuku.privileged.api | sed 's/^package://; s|/base.apk$||')
adb shell "setsid $BASE/lib/arm64/libshizuku.so --apk=$BASE/base.apk > /dev/null 2>&1 < /dev/null &"
官方启动器是伪装成
.so的 native 可执行文件,必须带--apk=参数。直接app_process调会立刻退出。
开机自启不可靠:Shizuku 的 BootCompleteReceiver 有 ADB 分支,但实测 3 次重启只有 1 次成功拉起,adbStart() 大多数时候没执行。别指望它。
本 App 通过官方 dev.rikka.shizuku:api 连接 Shizuku 服务,所以能不能用取决于两件事,缺一不可:
"shizuku" 的 binder service,以及 IShizukuService 的 AIDL 全名;moe.shizuku.manager.permission.API_V23 这个权限名 —— 官方 API 库把它硬编码在 checkSelfPermission() 里,fork 改成自己前缀后就请求不到授权。| 实现 | 包名 | 权限名 | 状态 |
|---|---|---|---|
| RikkaApps/Shizuku(官方) | moe.shizuku.privileged.api | moe.shizuku.manager.permission.API_V23 | ✅ 已实测 |
| HmnDev-Tech/shevery | com.hamondev.shevery | 保留 moe.* | ✅ 已实测 |
| yangFenTuoZi/Shizuku | moe.shizuku.privileged.api | 同官方 | ⚪ 同包名同权限,理论可用 |
| rushiranpise/Shizuku-Next | moe.shizuku.privileged.api | moe.shizuku.manager.permission.API_V23 | ⚪ 同上 |
thejaustin/ShizukuPlus 的 dropin 版 | moe.shizuku.privileged.api | af.shizuku.plus.permission.API_V23 | ⚪ 同上 |
thejaustin/ShizukuPlus 的 shizukuplus 独立版 | af.shizuku.plus.api | af.shizuku.plus.permission.API_V23 | ❌ 权限名不同 |
| kerneldroid/Nightzuku | kerneldroid.nightzuku | kerneldroid.nightzuku.permission.API | ❌ 权限名不同 |
「已实测」= 我在真机上跑过整套流程。「理论可用」= 包名和权限名都与官方一致,服务协议没改,但没装机试过。打 ❌ 的两个是权限名换成了自己的前缀,App 能识别出「装了」但授权会失败,状态行会显示 Shizuku: 版本不兼容。
注意:这些 fork 之间签名冲突,只能装一个。装新的之前先卸旧的。
这是预期行为,不是 bug。利用链本身有约 40% 概率在 stage0(slab 竞争)阶段触发内核 panic。
App 会把当前步骤写进 SharedPreferences,重启后通过 elapsedRealtime 变小判断出"被整机重启打断",所以不需要你回忆跑到哪了。
如果连续两次 panic:正常重启一次让 SELinux 恢复 Enforcing 再试。panic 之后那一轮 boot,MTK AEE 可能让 SELinux 停留在 Permissive,此时再跑会在 STAGE8_ENV_GATE 因 enforcing=0 失败。
stage0 靠几个线程的精确竞争时序拿窗口。系统忙的时候调度抖动大,窗口被打偏,rb_erase 就会拿一棵对不上的红黑树去改内存——失败的表现就是 panic,栈长这样:
pc : rb_erase+0xf8/0x2fc
lr : timerqueue_del+0x48/0x74
这台设备(OS4.0.0.14)实测负载常态偏高:刚开机 load average 能到 20–35(8 核,也就是 2.5–4 倍超载),此时失败率明显高于上游说的 40%。
App 会读 /proc/loadavg 和 /proc/uptime,直接显示在状态卡片第 5 行:
| 显示 | 含义 |
|---|---|
系统: 负载 3.2 | 适合开 |
系统: 负载 34.1 · 偏高,建议等系统闲下来再开 | 现在点大概率 panic |
判断标准是 load1 > 8 或开机不到 5 分钟。这只是提示,不拦你点。
降低失败率的做法:









