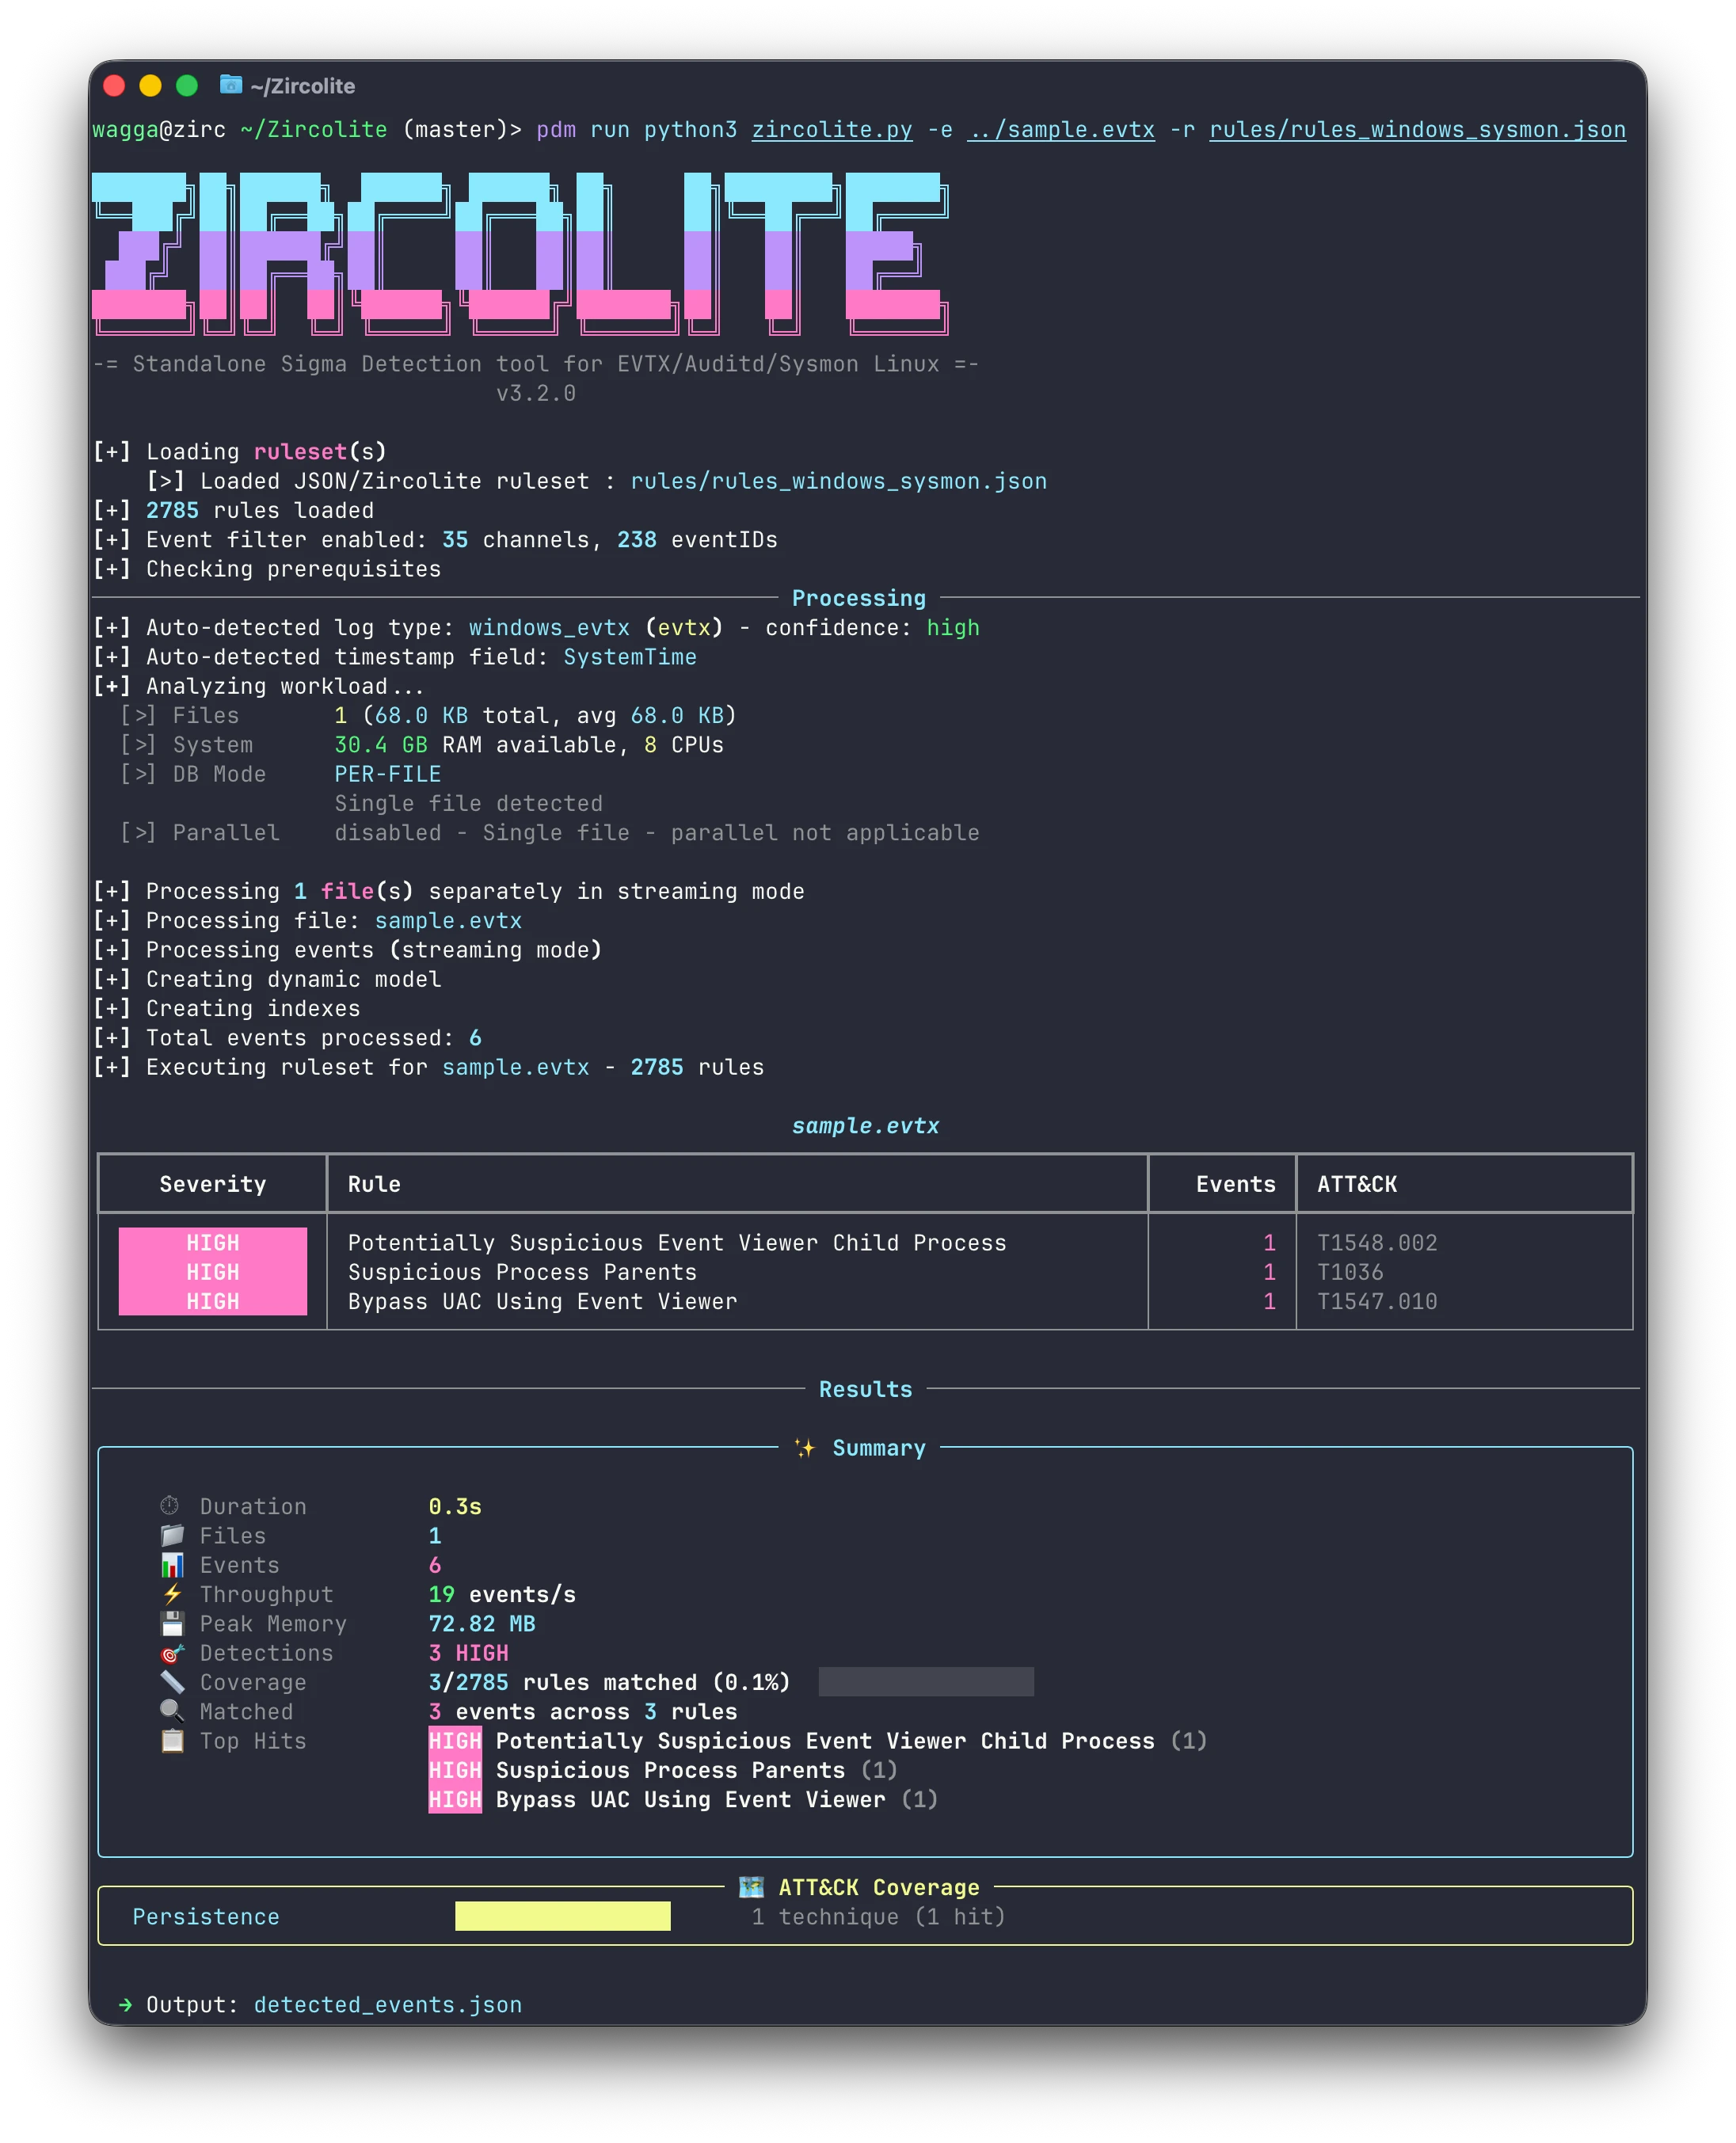
Zircolite 在你的日志上运行 Sigma 规则。它将事件扁平化到 SQLite 中,把每条规则转换为 SQL 查询并报告匹配结果,离线运行,一条命令即可完成。
rules/ 中现成的规则集。包含关联规则。--timeline)。独立二进制文件,无需安装:从发布页面下载适用于你平台的 zip(Linux x64 和 ARM64、macOS Apple silicon、Windows x64 和 ARM64)。
Docker:
docker pull wagga40/zircolite:latest
从源码使用 PDM,Python 3.11 至 3.14:
git clone https://github.com/wagga40/Zircolite.git
cd Zircolite
pdm use -f 3.14
pdm install
pdm use 会让 PDM 避开 Python 3.15 和自由线程构建,这些版本
尚不支持;3.11 到 3.13 中的任意版本也可以。使用
uv:
git clone https://github.com/wagga40/Zircolite.git
cd Zircolite
uv sync --python 3.14+gil
源码安装会编译一个原生展平内核,并需要为其提供 C 编译器;如果没有编译器,则会回退到较慢的 Python 内核。有关编译器软件包、二进制文件详情(macOS 隔离、校验和)以及 Docker 权限,请参阅安装。
# Windows logs, with the default ruleset (rules/rules_windows_merged.json)
python3 zircolite.py --events sysmon.evtx

# Linux logs: the format is detected
python3 zircolite.py --events auditd.log --ruleset rules/rules_linux.json

# Native Sigma rules, through pySigma pipelines
python3 zircolite.py --events logs/ --ruleset ./sigma/rules/windows/process_creation \
    --pipeline sysmon --pipeline windows-logsources

# Every event and detection, for the Zircolite Viewer
python3 zircolite.py --events logs/ --package

# The detections as a timeline, for Timeline Explorer or a spreadsheet
python3 zircolite.py --events logs/ --timeline
使用二进制文件时,运行 ./Zircolite 而不是 python3 zircolite.py。从源码运行时,除非环境已激活,否则在命令前加上 pdm run(或 uv run)。使用 Docker 时,挂载日志并提供绝对路径:
docker run --rm --tty -v $PWD:/case/input:ro -v $PWD:/case/output \
    wagga40/zircolite:latest --events /case/input -o /case/output/detected_events.json
在 Linux 主机上,添加 --user "$(id -u):$(id -g)" 和 -l /case/output/zircolite.log:该镜像以非特权用户运行,无法写入你拥有的目录。
检测结果输出到 detected_events.json。如需用于测试的日志,请参见
EVTX-ATTACK-SAMPLES。
[!IMPORTANT] 默认规则集可能包含噪声大或运行缓慢的规则。 为你的环境选择规则, 并使用
python3 zircolite.py -U更新它们。
Zircolite 将每个事件展平为 SQLite 表中的一行,把每条 Sigma 规则转换为针对该表的 SQL 查询,并报告匹配的行。
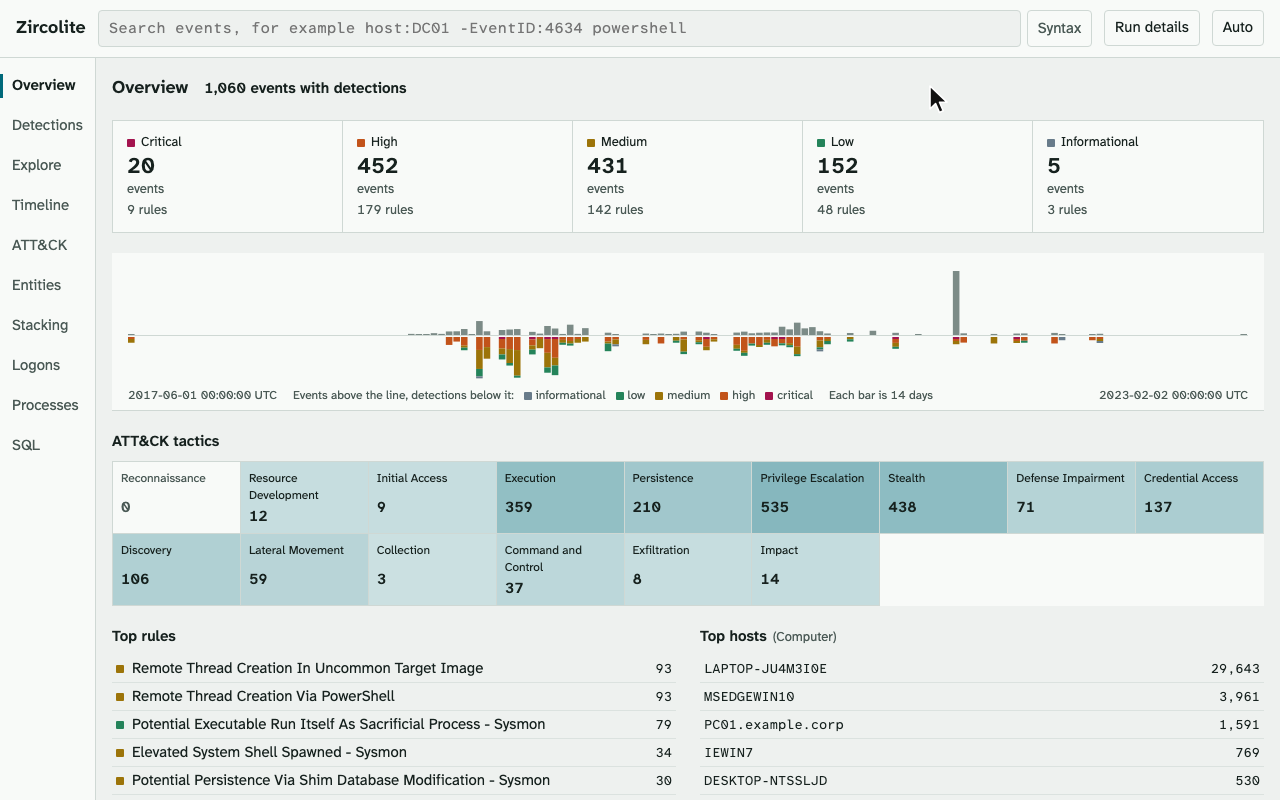
--package 会写出一个 zip 文件,包含本次运行的所有事件,并将检测结果和
关联告警与这些事件关联起来。解压后打开 index.html:查看器可离线运行,
提供概览、检测结果、可按任意列搜索、筛选和排序的事件表、时间线、ATT&CK 矩阵、
实体、最稀有值的堆叠、登录和横向移动、进程树以及 SQL 控制台。分享包时请像对待
其来源日志一样谨慎。参见 Zircolite Viewer。
在 10 核 Apple M1 Max 上的中位实际耗时,每个工具均使用默认设置和各自的规则:
| 工具 | 4 个 Sysmon EVTX,478 MB | 8 个 EVTX,覆盖 11 个通道,13.3 GB |
|---|---|---|
| Zircolite | 7.7 s | 30.2 s |
| Hayabusa 4.2.0 | 23.3 s | 500.3 s |
| Chainsaw 2.17.1 | 48.3 s | 183.0 s |
Zircolite 通过其并行工作进程(--no-parallel 可将其关闭)使用的内存比其他工具更多,
且规则集各不相同,因此检测数量不可直接比较。有关内存、设置以及如何复现,请参见
Benchmark。
教程(为早期版本编写):
参考资料:
Zircolite 也可在 KAPE 和 Velociraptor 中运行。
evtx(pyevtx-rs),采用 MIT 或 Apache-2.0 许可。发布包在 THIRD_PARTY_LICENSES 中列出了每个捆绑库及其许可证。rules/licenses/。rules_windows_all.json 将它们合并,每条规则保留各自的许可证。发布包在 THIRD_PARTY_LICENSES 中为每个规则集注明出处。