Shotlooter 工具旨在通过应用 OCR 和图像处理方法,从上传至 https://prnt.sc/(通过 LightShot 软件)的截图中发现敏感数据。
                                                              +-------------------+
    IMAGE FILE                                                |#!/usr/bin/python  |
+--------------------+                                        |                   +----->SENSITIVE
|prnt.sc/sjgmm5      |                                        |Search for:        |
+--------------------+                                        |                   |
|      _             |      CONVERTS          STRING          |sensitive keywords |
|  .-.-.=\-          |      +-------+     +------------+      |                   |
|  (_)=='(_)         |      |       |     |            |      |high entropy       |
|              .._\  +----->+  OCR  +---->+ TEXTTEXTT  +----->+                   |
|             (o)(o) |      |       |     |            |      |credit card pattern+----->NOT SENSITIVE
|   TEXTTEXTTEX      |      +-------+     +------------+      |                   |
|                    |                                        +-------------------+
+--------------+------+
               |                 +-----------------------+
               v                 |#!/usr/bin/python      |
SMALLER         IMAGES           |                       +------>SENSITIVE
+-------------+ +------------+   |Image processing:      |
|    _        | |    .._\    |   |                       |
| .-.-.=\-    | |   (o)(o)   +-->+ Does it contain:      |
| (_)=='(_)   | |            |   |   ~~O                 |
+-------------+ +------------+   |    /\,                |
                                 |   -|~(*)              +------>NOT SENSITIVE
                                 |  (*)                  |
                                 +-----------------------+
output 文件夹。Shotlooter 需要 Python3 和 pip3 才能运行,已在 macOS 和基于 Debian 的 Linux 系统上测试。
为 macOS 安装依赖: brew install tesseract
为基于 Debian 的 Linux 安装依赖: sudo apt install libsm6 libxext6 libxrender-dev tesseract-ocr -y
克隆仓库:
git clone https://github.com/utkusen/shotlooter.git
进入文件夹
cd shotlooter
安装所需库
pip3 install -r requirements.txt
基本用法: python3 shotlooter.py --code PRNT.SC_ID
它会搜索匹配的关键词(位于 keywords.txt)、高熵字符串和信用卡号。你可以通过上传图片到 https://prnt.sc/ 来获取一个 ID。例如 python3 shotlooter.py --code sjgmm5
它会逐个递增检查 ID:
sjgmm6
sjgmm7
sjgmm8
sjgmm9
sjgmma
sjgmmb
...
图片搜索: python3 shotlooter.py --code sjgmm5 --imagedir IMAGE_FOLDER_PATH
它将搜索基本用法中涵盖的项目,并会在更大的截图中搜索提供的小图像。如果你打算使用此功能,请将你的小图像放入 img 文件夹。
排除搜索: 你可以通过提供相关参数来排除任何搜索类型:--no-cc, --no-entropy, --no-keyword
例如:python3 shotlooter.py --code sjgmm5 --no-entropy。Shotlooter 将跳过高熵字符串检查。
Shotlooter 在高熵字符串和信用卡匹配方面具有较高的误报率。实际上,这些并非真正的误报,但可能不是你正在寻找的项目。它检测高熵字符串以捕获 API 密钥、私钥等。然而,任何非敏感的随机字符串也会具有高熵,Shotlooter 会检测到它们。信用卡也是如此。
如果你不想处理误报,请排除熵和信用卡搜索。
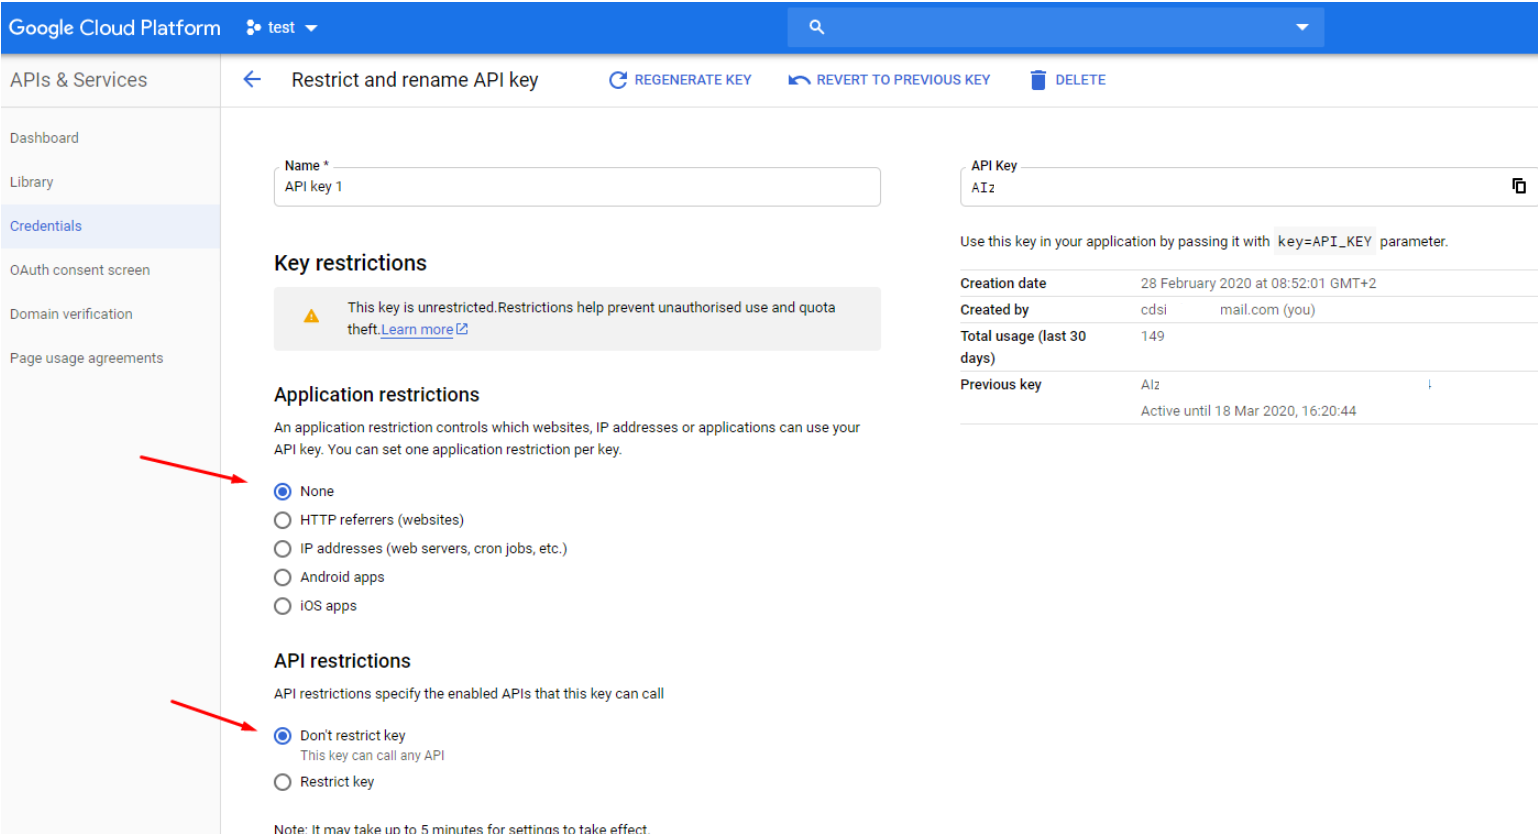
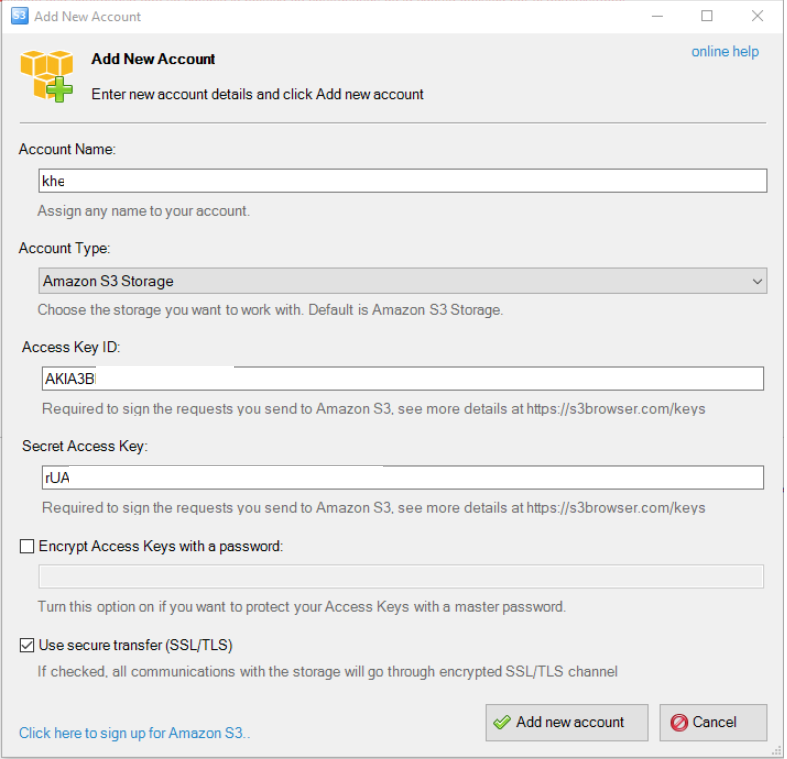
我运行了 Shotlooter 两周,识别出 300 多张包含各种敏感数据的图片。你可以查看我遇到次数较多的发现,如下所示:
包含有用的会话 ID、访问令牌等。

截图来自云控制台或桌面客户端。
我们都知道出于多种原因,通过 GET 请求传递会话 ID 并不好。这就是其中之一。

有些人喜欢使用 Excel 作为密码管理器。

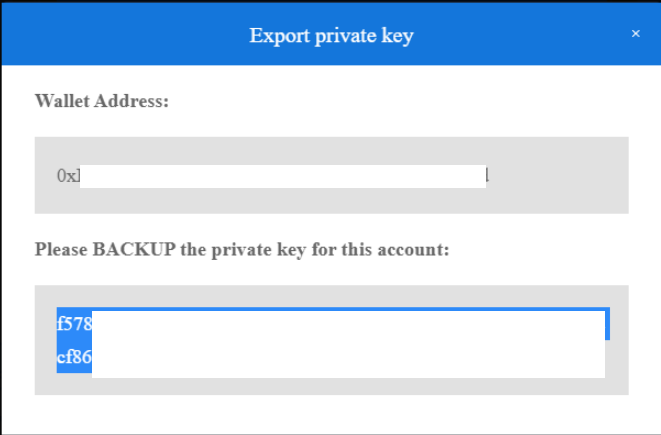
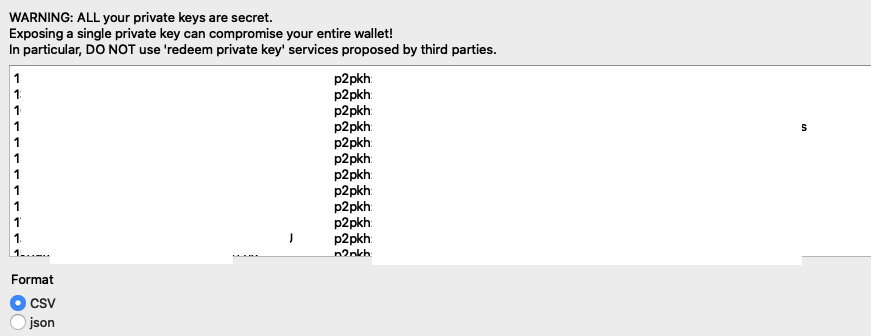
比特币钱包允许你导出私钥以便导入到其他地方。但是,如果你发布私钥的截图,你的整个钱包都可能被破坏。