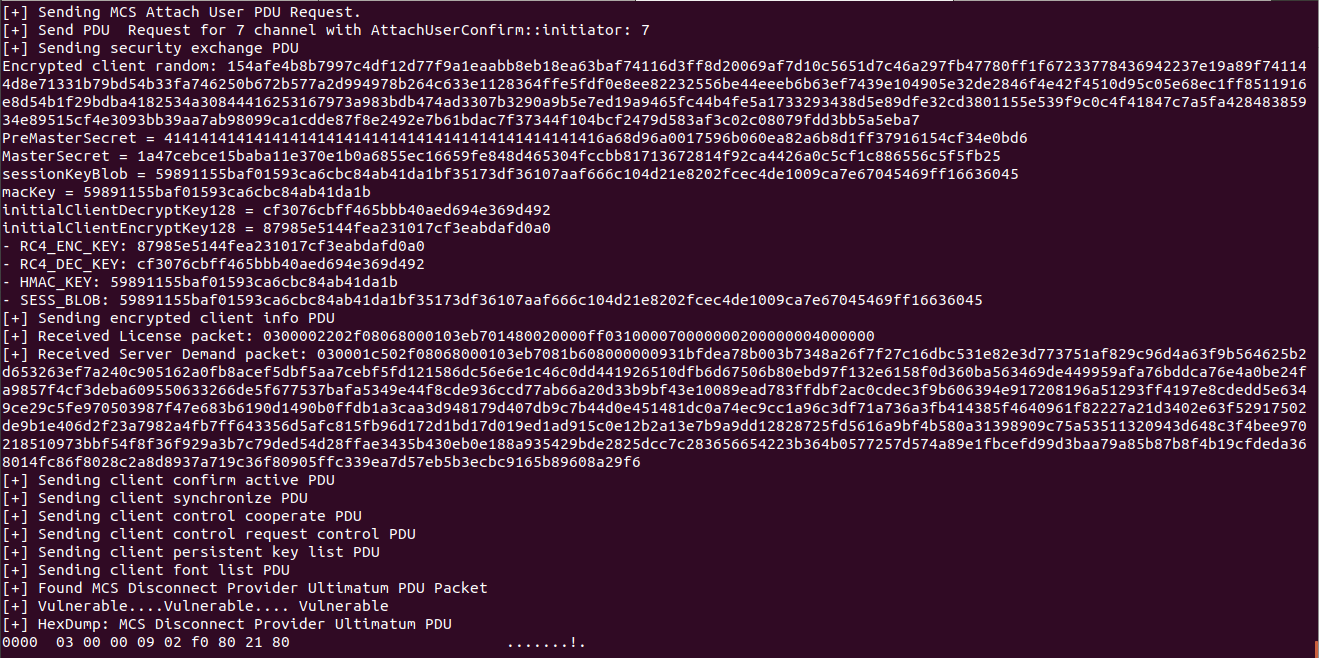
请查看以上两个链接,了解 RDP 连接序列的工作原理以及 Microsoft Windows RDP 内核驱动 termdd.sys (MS_T120) 中存在的漏洞。
Windows 内核调试: https://medium.com/@straightblast426/a-debugging-primer-with-cve-2019-0708-ccfa266682f6
我在内核利用和调试方面是个菜鸟 :)
第一天:
首先查看了未经身份验证的 CVE-2019-0708 "BlueKeep" 扫描器 PoC 脚本 - cve_2019_0708_bluekeep.rb,以了解他们是如何实现 PoC 脚本的。于是我启用了 metasploit 数据存储中的详细模式,并开始分析输出。但这太难理解了。我想,不如用 Python 实现同样的 PoC。
第二天:
我用 Python 编写了未经身份验证的 CVE-2019-0708 "BlueKeep" 扫描器,这极大地帮助我理解了 RDP 连接序列和数据包。然后开始摆弄 RDP 数据包,试图找出崩溃点,花了 2 天时间,我失败了 :(
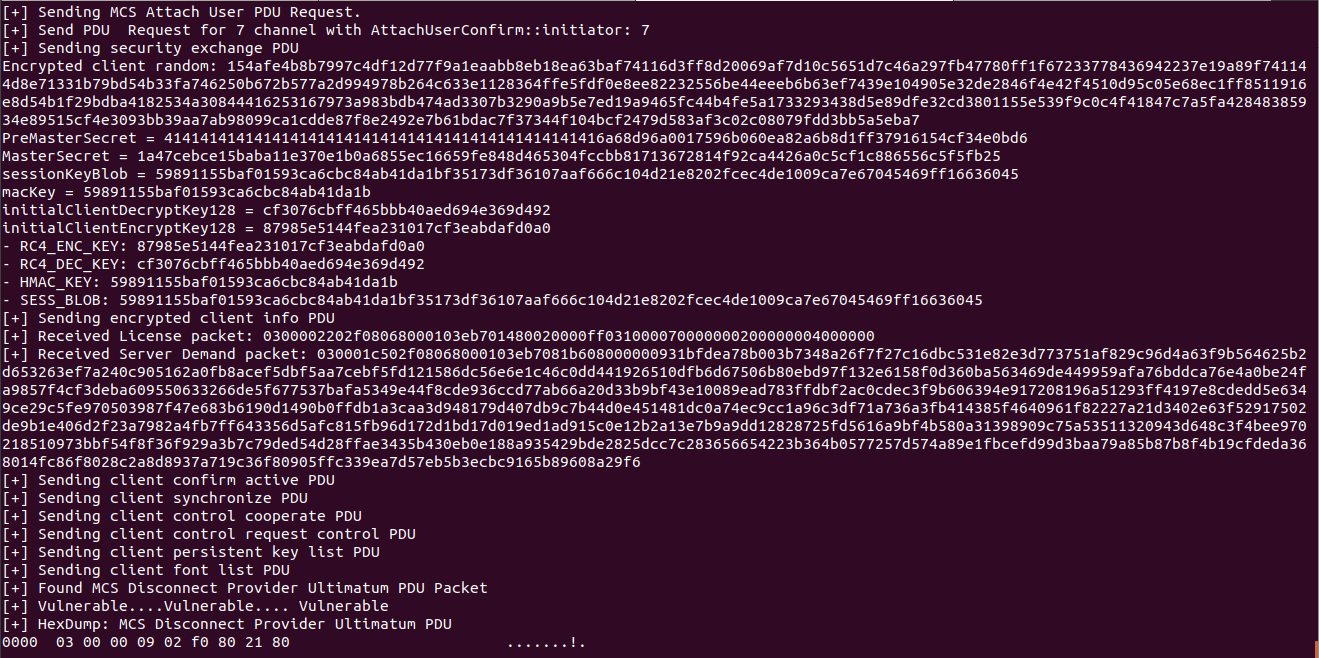
注意: cve_2019_0708_bluekeep.py 是未经身份验证的 CVE-2019-0708 "BlueKeep" 扫描器 PoC,不是实际的利用程序。
第四天:
我意识到自己犯了什么错误 :) 我没有使用现有的 PoC 脚本,而是从头开始编写了一个包含 TLS 的 PoC,以便更轻松地发送 RDP 数据包。
注意:请仔细阅读 MSDN 文档,里面讲得非常清楚。
第五天:
终于我触发了崩溃,请观看演示视频 :)
邮箱地址:[email protected] 或 [email protected]
YouTube:Fools Of Security
网站:Fools Of Security Community