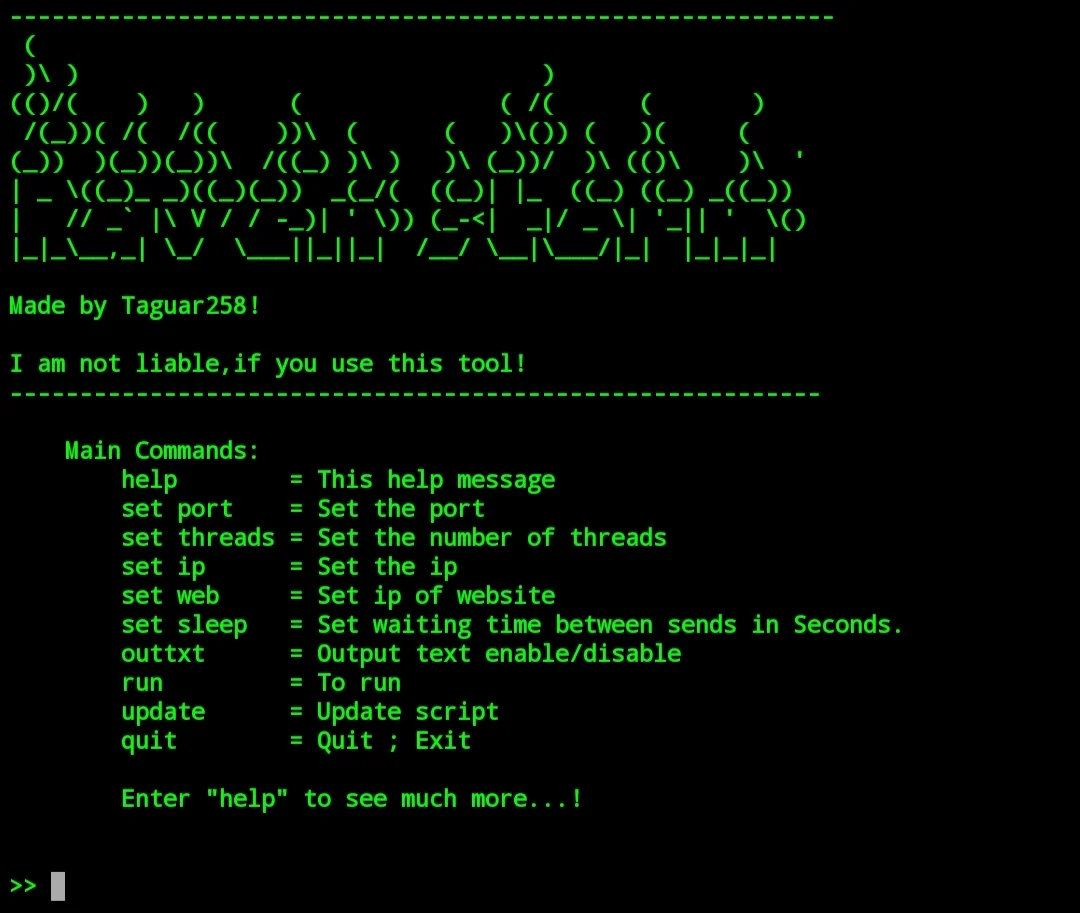
Raven-Storm 是一款用于渗透测试的强大 DDoS 工具包,包含用 python(3.8) 编写的针对多种协议的攻击。
轻松击垮 WiFi 接入点、网络中的设备、服务器、服务以及蓝牙设备。
Raven(缩写)旨在帮助你测试、理解并从压力测试攻击中学习。
Raven 能够应对强大的服务器,并且可以针对非典型目标进行优化。
Raven 能满足你的需求,即使是干扰 WiFi 网络或蓝牙设备。
我归档了这个仓库,因为我目前不想继续开发它。
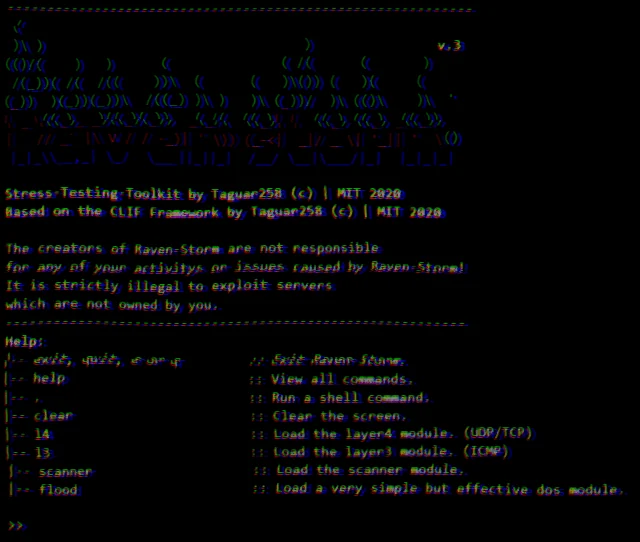
只需输入以下命令即可在 Linux 上安装 Raven-Storm。
curl -s https://raw.githubusercontent.com/Taguar258/Raven-Storm/master/install.sh | sudo bash -s
| 方法 | 模块 |
|---|---|
| ping | l3 |
| udp/tcp 服务 | l4 |
| 网站 | l7 |
| 本地设备 | arp |
| 蓝牙 | bl |
| wifi | wifi |
| 僵尸网络 | server |
如果 L7 失败,请尝试使用 L4 攻击。

你大概已经知道 DoS 和 DDoS 的区别: DoS 攻击由单台机器发起,而 DDoS 攻击由多台机器发起。
但是,我们如何使用 Raven-Storm 发起 DDoS 攻击呢?
要连接多个 Raven-Storm 实例,你需要先开启一个主机。
只需执行 server 命令,并定义一个自定义密码,以防止他人干扰。
运行后,你将获得一个 URL,在执行 ddos 命令时即可连接到该 URL。
RAVEN-STORM 工具包的创建者(Taguar258)对所造成的任何损害不承担任何责任。责任完全由用户自行承担,无论是:滥用 RAVEN-STORM 以达到非法目的,还是 RAVEN-STORM 造成的意外损害。 创建者并非将 RAVEN-STORM 作为非法用途的工具,因此不支持对本工具的任何非法滥用。 使用本软件即表示你必须同意自行对 RAVEN-STORM 以任何方式造成的损害承担全部责任。 如果用户对其中包含的攻击方式没有经验,创建者不希望其使用 RAVEN-STORM。 每一次攻击都会造成暂时性损害,但长期损害绝对是可能的。 RAVEN-STORM 不应暗示人们进行非法活动。
本软件按“原样”提供,不附带任何明示或 暗示的保证,包括但不限于对适销性、 特定用途适用性和非侵权性的保证。在任何情况下, 作者或版权持有人均不对任何索赔、损害或其他 责任承担责任,无论是因合同、侵权或其他行为引起的, 还是与本软件或本软件的使用或其他交易有关的。
MIT Taguar258 2020