 tjt001/cve-2026-125350-poc
Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) crash PoC — affected < 157.0.8103.50

| 属性 | 信息 |
|---|---|
| CVE | CVE-2026-125350 / EUVD-2026-121390 |
| 类型 | Use After Free(CWE-416) |
| 组件 | libxslt pattern.c — xsltTestCompMatchDirect |
| 受影响版本 | Google Chrome < 157.0.8103.50 |
| 修复版本 | 157.0.8103.50 |
| 修复 CL | 61cab3f7 / M157 cherry-pick 049750111b1e |
| Bug | crbug.com/582442907 |
libxslt 的 xsltTestCompMatchDirect 在调用 xmlXPathEval 之前读取 pattern
匹配缓存槽里的 node-set 指针。当 xsl:number 的 count 谓词引用一个惰性求值
的全局变量、且该变量的值又执行 xsl:number 时,求值过程会重入同一缓存槽并
释放/替换缓存对象;外层返回后用求值前读取的陈旧指针再次 free →
double free / use-after-free → 渲染进程内存破坏。
修复仅 9 行:求值结束后重新读取缓存槽指针再释放。
| 内容 | 说明 |
|---|---|
poc.py | Crash PoC:起本地 HTTP 服务并打印触发 URL,由使用者手动在目标浏览器访问 |
repro/ | 官方 regression test(修复 CL 自带,即官方触发文件):测试页 + 9 个 XML/XSLT |
chrome-vulnerable-157.0.8103.39/ | |
crash-renderer-157.0.8103.39.dmp |
# 零依赖,纯 Python 标准库
python poc.py                # 起服务(默认端口 8899)并打印触发 URL
python poc.py --port 9999    # 自定义端口
流程:起本地 HTTP 服务 → 打印触发 URL http://127.0.0.1:8899/ →
由使用者手动在目标浏览器(漏洞版 Chrome)中访问。
document() 需 HTTP 投递,
file:// 直接打开无效)Ctrl+C 停止时统计本次投递触发 XML 的次数判定:
| 现象 | 结论 |
|---|---|
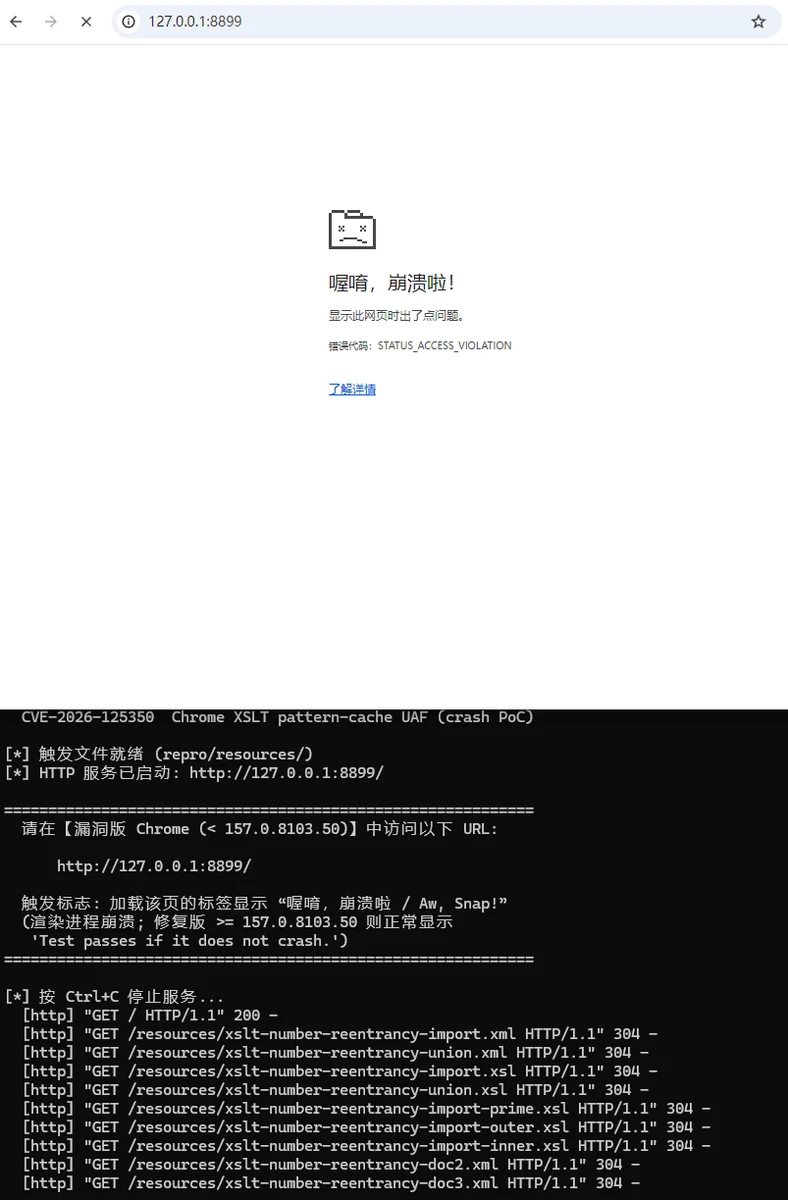
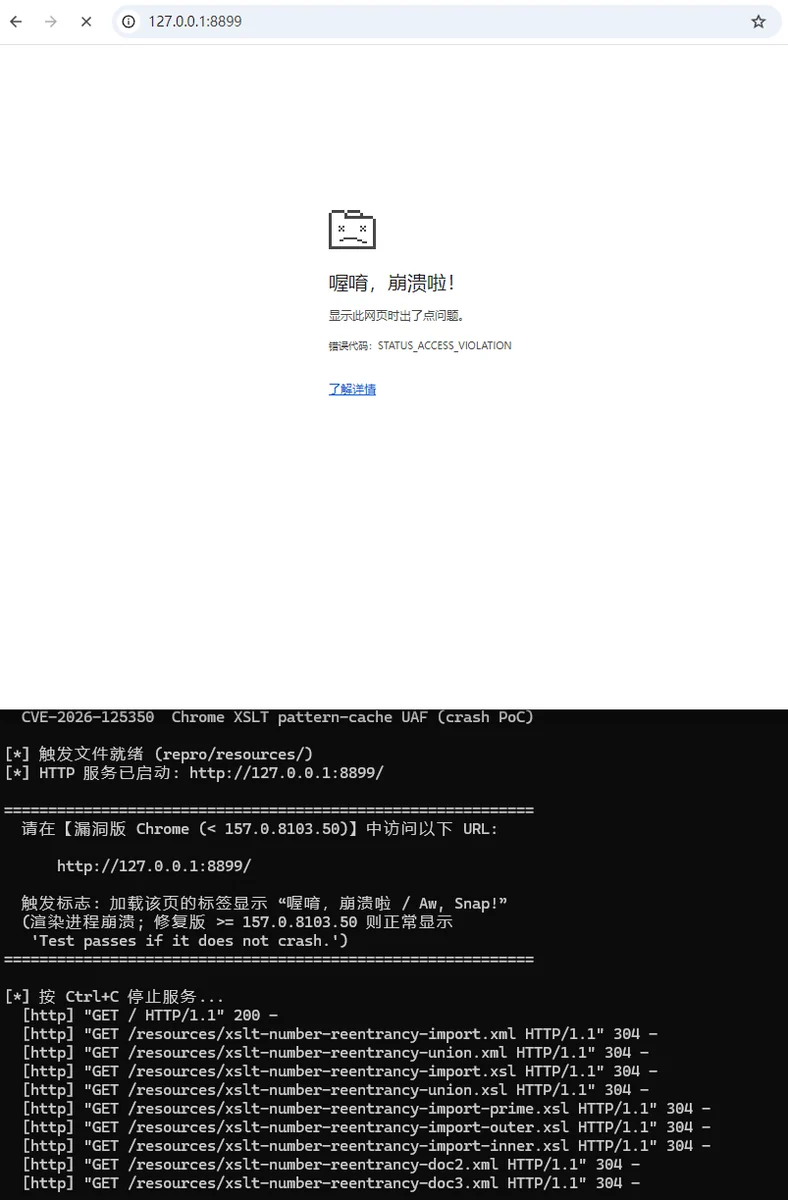
| 标签页显示 “喔唷,崩溃啦 / Aw, Snap!” | 渲染进程崩溃 → 受影响(< 157.0.8103.50) |
| 正常显示 "Test passes if it does not crash." | 已修复(≥ 157.0.8103.50) |
| 版本 | 结果 |
|---|---|
| 157.0.8103.39(漏洞版,手动访问触发 URL) | 标签页崩溃,渲染进程 Crashpad dump 生成(多次复现稳定) |
| 157.0.8103.51(修复版) | 不崩溃,正常显示测试通过 |
仅用于授权安全研究与教育目的。






