 tibbersv6/cve-2026-21440-poc-exp
针对 CVE-2026-21440 的概念验证漏洞利用,可在 Windows Web 服务器上实现文件上传和远程命令执行,并内置敏感路径预设。

CVE-2026-21440 完整漏洞信息
📁 使用 CVE-2026-21440 PoC 脚本的简要步骤
1、依赖安装 python -m pip install --upgrade pip
2、运行测试 python CVE-2026-21440-code.py -h
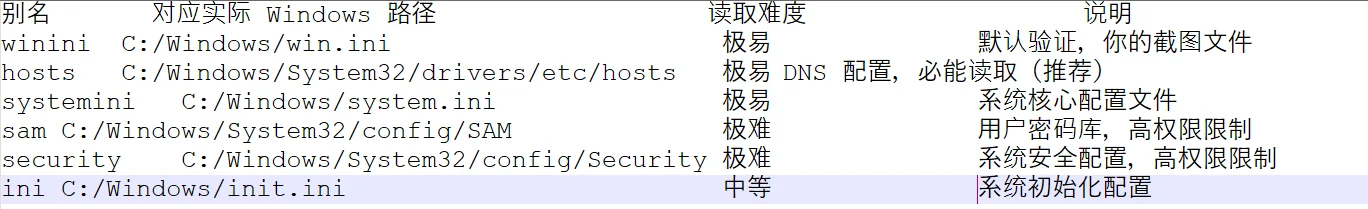
3、内置 6 个预设敏感路径(-s 直接调用,不用写长路径)
4、关键参数速查(表格版,清晰易懂)
| 参数 | 必选 / 可选 | 核心作用 | 你的目标示例 |
|---|---|---|---|
| -u/--url | 必选 | 目标基础 URL(你的截图目标,固定不变) | -u http://172.17.10.12:2324 |
| -s/--select | 可选 | 选择内置敏感路径(6 个预设,直接输别名,无需写完整路径) | -s hosts、-s systemini |
| -f/--file | 可选 | 自定义验证文件路径(优先级高于 - s,需写完整 Windows 路径) | -f C:/Windows/System32/drivers/etc/protocols |
| --exploit | 可选 | 开启漏洞利用模式(上传 Shell + 远程命令执行,提权核心开关) | --exploit |
| --shell | 利用必选 | Shell 写入完整 Windows 路径(必须是 Web 根目录,否则无法访问) | --shell C:/phpstudy/WWW/shell.php |
| --pass | 可选 | Shell 连接密码(自定义,默认:cve2026) | --pass myhack123 |
| --type | 可选 | Shell 类型(适配 Windows Web 环境,默认 php,可选 asp) | --type asp |
| --cmd | 可选 | 测试执行的 Windows 命令(默认 whoami,可选 ipconfig/dir 等) | --cmd ipconfig |
免责声明
提供此 CVE-2026-21440 概念验证脚本 仅供教育、研究及授权安全测试目的。
❌ 你可以在: • 你拥有的系统 • 您明确获得书面许可测试的系统
❌ 你不得将其用于: • 未经授权访问任何系统 • 任何形式的非法活动 • 恶意目的
作者和分发方不承担以下责任: • 该工具的滥用 • 系统损坏 • 未经授权使用的法律后果
未经许可使用该脚本对系统进行攻击 违反大多数国家的法律(例如,美国的CFAA, 英国的《计算机滥用法》)。
使用此工具即表示您同意: • 对自己的行为承担全部责任 • 遵守所有适用法律
保持道德。负责任地检测。 向供应商报告漏洞。






