
Python中的CTI智能体记忆 — STIX知识图谱、威胁行为者别名解析、离线优先的RAG、适用于Claude Code和LangChain智能体的MCP服务器
唯一为网络威胁情报构建的智能体记忆系统。
当一位资深分析师离开时,两到三年的上下文也随之而去——客户环境、既往调查、攻击者 TTP、误报模式,以及每一条来之不易的“等等,我们以前见过这个”。ZettelForge 是一个智能体记忆系统,其构建目的就是让这些上下文留在团队中。
它从分析师笔记和威胁报告中提取 CVE、威胁行为者、IOC 和 ATT&CK 技术,解析别名(APT28 = Fancy Bear = STRONTIUM = Sofacy),构建 STIX 2.1 知识图谱,并以自然语言将每一次过往调查回供给你的分析师——以及通过 MCP 回供给 Claude Code。完全在进程内运行。无需 API 密钥。无需云端。数据不离开主机。


Star · pip install zettelforge · 文档 · ThreatRecall(托管版) · 更新日志
v2.6.2(2026-04-27):配置 Web 编辑器随附可用的下拉菜单,覆盖所有枚举字段(LLM/嵌入提供方、日志级别、PII 操作、合成格式),并带有可用的“应用”按钮。新增
[crewai]附加项,将 ZettelForge 暴露为 CrewAI 工具——pip install zettelforge[crewai]。完整更新日志
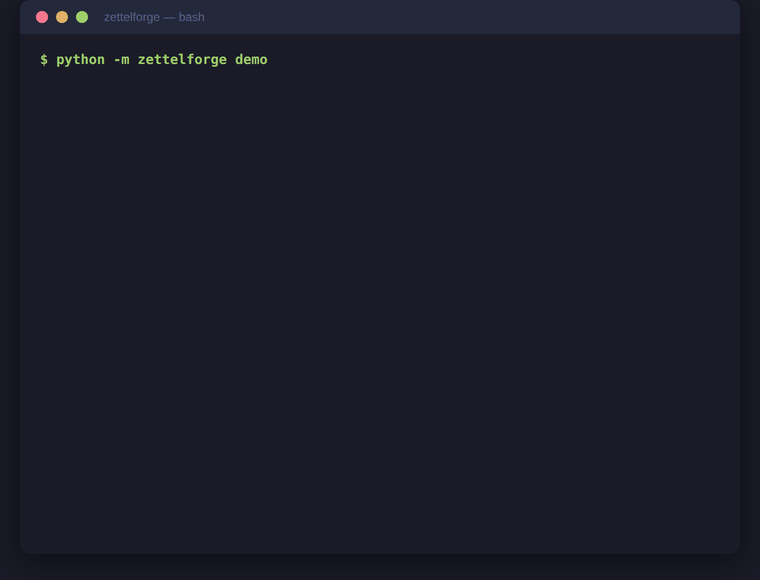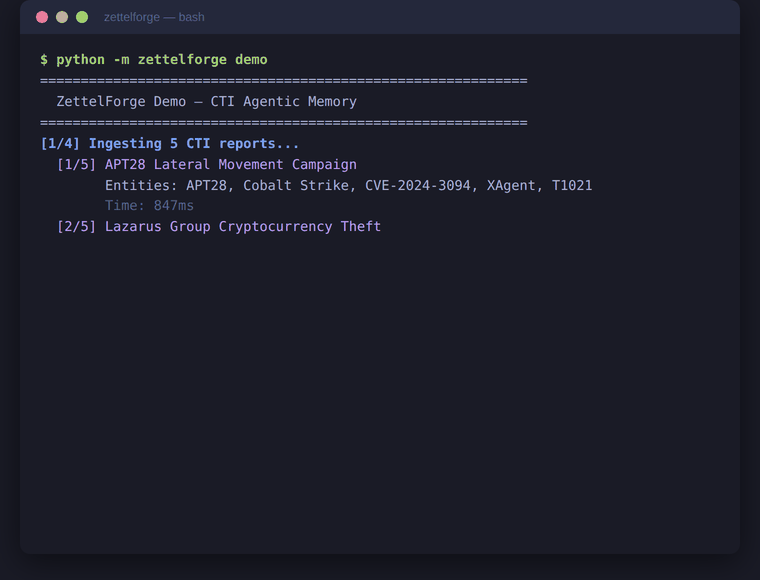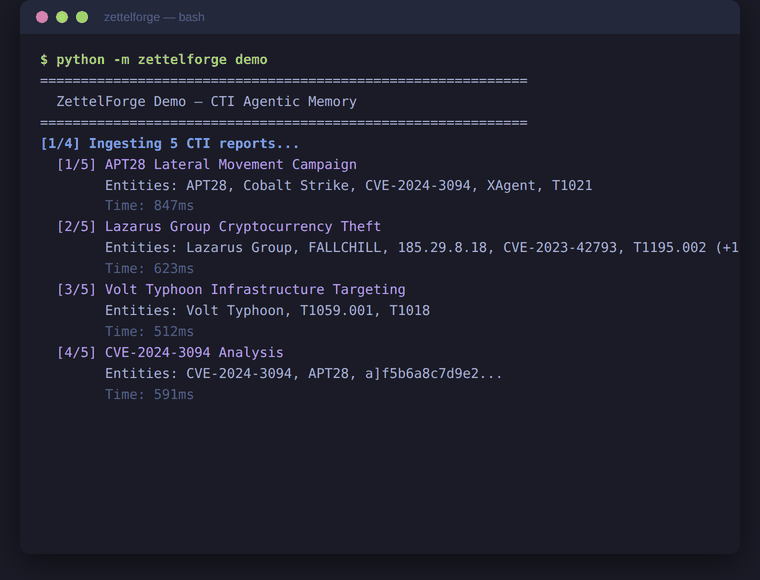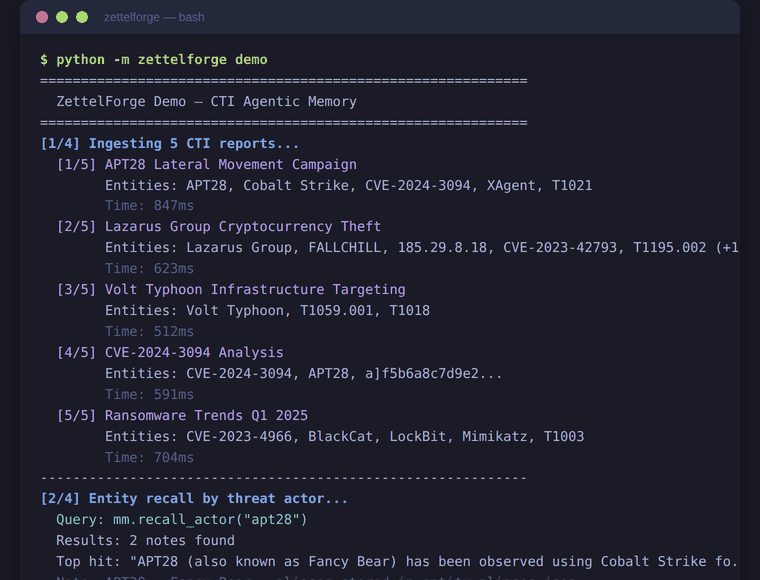
如果 ZettelForge 契合你运行的 CTI 工作流,那么点一个 star 就是表明这一类别值得继续投入的最快信号。
请使用 Python 3.11 或更新版本以及一个全新的虚拟环境。本次安全更新暂时禁用了 Maigret 用户名发现功能,直到上游支持已修补的依赖项;其他 OSINT 收集器仍然可用。参见安全与升级说明。
每个 SOC 都会流失分析师。当他们离开时,调查上下文、攻击者归因以及特定环境的误报模式也随之而去。接替他们的人重新打开同样的工单,重读同样的报告,并从零开始重建同样的心智模型。
通用型 AI 记忆系统无法为安全团队解决这个问题。它们分不清 APT28 和 Fancy Bear,不知道 CVE-2024-3094 是 XZ Utils 后门,无法解析 Sigma 或 YARA,也完全没有 MITRE ATT&CK 技术 ID 的概念。当 CTI 分析师给它们一年的情报报告时,得到的只是对聊天记录的模糊语义搜索。
ZettelForge 是为以威胁图谱方式思考的分析师而构建的。它自动提取 CVE、威胁行为者、IOC 和 ATT&CK 技术,跨命名约定解析别名,构建具有因果关系的知识图谱,并使用意图感知的混合搜索检索记忆——全部在进程内完成,不依赖任何外部 API。
记忆增强可弥补小型模型与大型模型在 CTI 任务上 33% 的差距(CTI-REALM,Microsoft 2026,以 GPT-4 作为大型模型基线)。方法论与对比详见完整基准报告。
| 能力 | ZettelForge | Mem0 | Graphiti | Cognee |
|---|---|---|---|---|
| CTI 实体抽取(CVE、攻击者、IOC) | 是 | 否 | 否 | 否 |
| STIX 2.1 本体 | 是 | 否 | 否 | 否 |
| 威胁行为者别名解析 | 是(APT28 = Fancy Bear) | 否 | 否 | 否 |
| 带因果三元组的知识图谱 | 是 | 否 | 是 | 是 |
| 意图分类检索(5 种类型) | 是 | 否 | 否 | 否 |
| 进程内运行 / 无需外部 API | 是 | 否 | 否 | 否 |
| 采用 OCSF schema 的审计日志 | 是 | 否 | 否 | 否 |
| MCP 服务器(Claude Code) | 是 | 否 | 否 | 否 |

实体抽取——自动识别 CVE、威胁行为者、IOC(IP、域名、哈希、URL、电子邮件)、MITRE ATT&CK 技术、活动、入侵集合、工具、人物、地点和组织。全程采用 STIX 2.1 类型的正则 + LLM NER。
知识图谱——实体成为节点,共现成为边。LLM 推断因果三元组(“APT28 使用 Cobalt Strike”)。时间边和取代关系跟踪情报的演变。
别名解析——APT28、Fancy Bear、Sofacy、STRONTIUM 全部解析到同一个行为者节点。在存储和召回时自动生效。
混合检索——向量相似度(768 维 fastembed,ONNX)+ 图遍历(在知识图谱边上进行 BFS),按意图分类加权。五种意图类型:事实型、时间型、关系型、探索型、因果型。
记忆演化——启用 evolve=True 时,新情报会与现有记忆进行比较。LLM 决定 ADD、UPDATE、DELETE 或 NOOP。过时情报会被取代。矛盾会被解决。重复项会被跳过。
RAG 综合——使用 direct_answer 格式跨所有已存储记忆综合答案。
架构上进程内运行——使用 fastembed(ONNX)进行嵌入,llama-cpp-python 用于可选的本地 LLM 推理,SQLite + LanceDB 用于存储,默认使用 localhost 上的 Ollama。无需外部 API 密钥。首次运行时下载嵌入/LLM 模型可能会产生出站网络访问;模型预加载后,可完全离线运行(包括在气隙主机上)。
采用 OCSF schema 的审计日志——每个操作都会以开放网络安全架构框架格式发出结构化事件。如何处理日志流(SIEM、WORM 存储、或什么都不做)由你决定。
pip install zettelforge
from zettelforge import MemoryManager

mm = MemoryManager()

# Store CTI -- entities (CVEs, actors, ATT&CK IDs, IOCs) extracted via regex
mm.remember("APT28 uses Cobalt Strike for lateral movement via T1021")
mm.remember("APT28 (Fancy Bear) targets NATO defense contractors with spear-phishing")
mm.remember("CVE-2024-3094 is the XZ Utils backdoor (CVSS 10.0) affecting sshd")

# Recall blends vector + graph search; alias resolution kicks in (Fancy Bear -> APT28)
for note in mm.recall("What tools does Fancy Bear use?", k=3):
    print(f"[{note.metadata.tier}] {note.content.raw}")
这段代码在全新 pip install 环境下即可运行,无需外部服务。嵌入通过 fastembed 在进程内运行(首次调用时下载约 80MB 的 ONNX 模型)。MemoryManager() 默认写入 ~/.amem/;可通过 ZETTELFORGE_DATA_DIR 或配置覆盖。可运行副本位于 examples/quickstart.py。
ollama pull qwen3.5:9b && ollama serve
# With Ollama running, synthesize() returns a real summary across stored notes
answer = mm.synthesize("Summarize known APT28 TTPs")
print(answer["synthesis"]["answer"])
# Background LLM NER also enriches stored notes with additional entities
ZettelForge 会自动检测 Ollama。若要使用其他提供方(local 表示 llama-cpp,litellm 支持 100 多种提供方,mock 用于测试),请参阅配置。在没有 LLM 的情况下,synthesize() 仍会返回结构化响应,但 answer 字段是回退占位符——在仅使用 pip 的模式下,只有 remember 和 recall 能产生有用的结果。
# New intel arrives -- evolve=True enables memory evolution:
# LLM extracts facts, compares to existing notes, decides ADD/UPDATE/DELETE/NOOP
mm.remember(
    "APT28 has shifted tactics. They dropped DROPBEAR and now exploit edge devices.",
    domain="cti",
    evolve=True,   # existing APT28 note gets superseded, not duplicated
)
每次调用 remember() 都会触发一条流水线:
每次调用 recall() 都会融合两种检索策略:
pip install zettelforge
在项目根目录(或用于全局访问的 ~/.claude/.claude.json)中创建或编辑 .claude.json:
{
  "mcpServers": {
    "zettelforge": {
      "command": "python3",
      "args": ["-m", "zettelforge.mcp"]
    }
  }
}
如果 ZettelForge 安装在虚拟环境中,请使用该 Python 解释器的完整路径:
{
  "mcpServers": {
    "zettelforge": {
      "command": "/home/user/.venvs/zettelforge/bin/python",
      "args": ["-m", "zettelforge.mcp"]
    }
  }
}
启动 Claude Code 并验证这些工具是否可用:
claude
# Inside the session, ask: "What tools do you have available from zettelforge?"


