


一款面向 Linux 和 macOS 的统一网络工具包——检查、连接、诊断。
NMLinux 是一个单一、统一的图形界面,将 29 个网络模块汇聚于同一窗口:接口监控、Wi-Fi、DNS、SSH 终端、防火墙查看器、拓扑图、traceroute 等。完全使用 Python 和 PySide6(Qt 6)从零构建,支持 8 种界面语言,除标准系统工具外无任何外部依赖。
[!NOTE] NMLinux 与 Linux 系统守护进程
/usr/bin/NetworkManager(由 Red Hat/GNOME 开发的 NetworkManager)无关。 NMLinux 是一个使用 Python 和 PySide6 从零构建的独立项目。
由 Claude Code(Anthropic)及其作者共同构建。
NMLinux 是在 AI 辅助下构建的——具体来说是 Claude Code——这一点在本仓库中没有任何隐藏。如今几乎每一个严肃的软件项目都在其流程的某个环节使用了 AI,无论它是否明说。因此,“是否使用了 AI”并不是有趣的问题。有趣的问题是:当 AI 出错时,有什么能发现它?
如果你更愿意亲自核实而不是听我一面之词,以下是能做到这一点的东西:
pytest tests/ -v。纯逻辑测试加上少量真实的 Qt 控件测试(菜单、表格),没有把关键部分用 mock 掩盖掉。docs/Decisions-Techniques.md——每一项非显而易见的技术决策、被否决的替代方案,以及被发现并修复的 bug(包括 AI 引入的 bug),都附有书面推理。docs/Architecture.md 和 docs/Carte-des-Modules.md——代码的实际结构,与实际发布的版本保持同步。这些都不是因为 AI 不可信才存在的。它们存在,是因为任何东西都不该在没有检验流程的情况下发布——包括手写代码。请评判产出物及其验证方式,而不是评判帮助编写它的工具。
还是发现了 bug?这很有用,并不丢人——提交一个 issue。
GitHub Discussions 已开放——分享反馈、提出想法、提问,或者只是打个招呼。作者拥有 30 多年的基础设施与运维经验,构建这个工具是因为 Linux 上也应该有优秀、免费且简单的软件。
Linux 截图来自 v1.2.7——macOS 截图来自 v1.3.5。该应用现在有 29 个模块和 8 种界面语言(FR/EN/ES/DE/IT/PT/JA/ZH)。
Linux(KDE)
| 仪表盘 | 拓扑 |
|---|---|
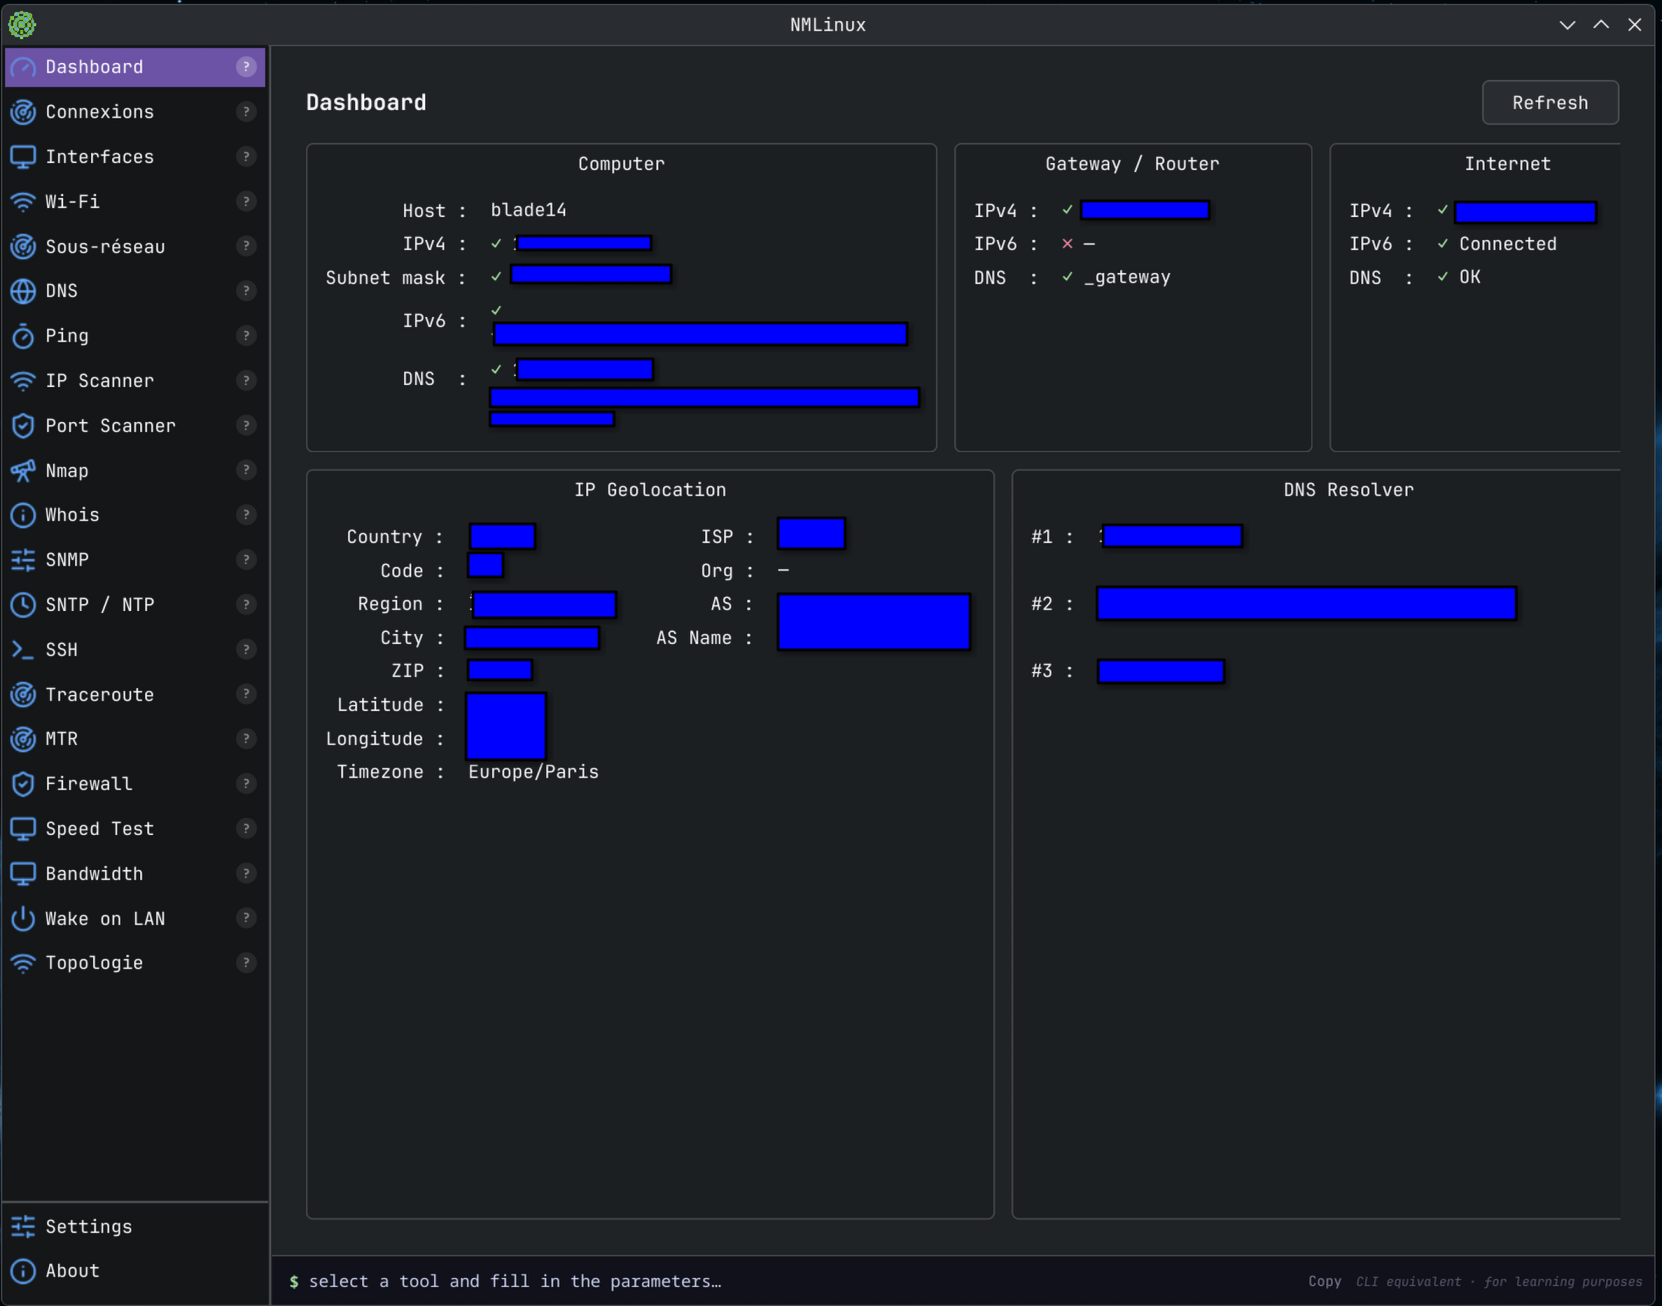 | 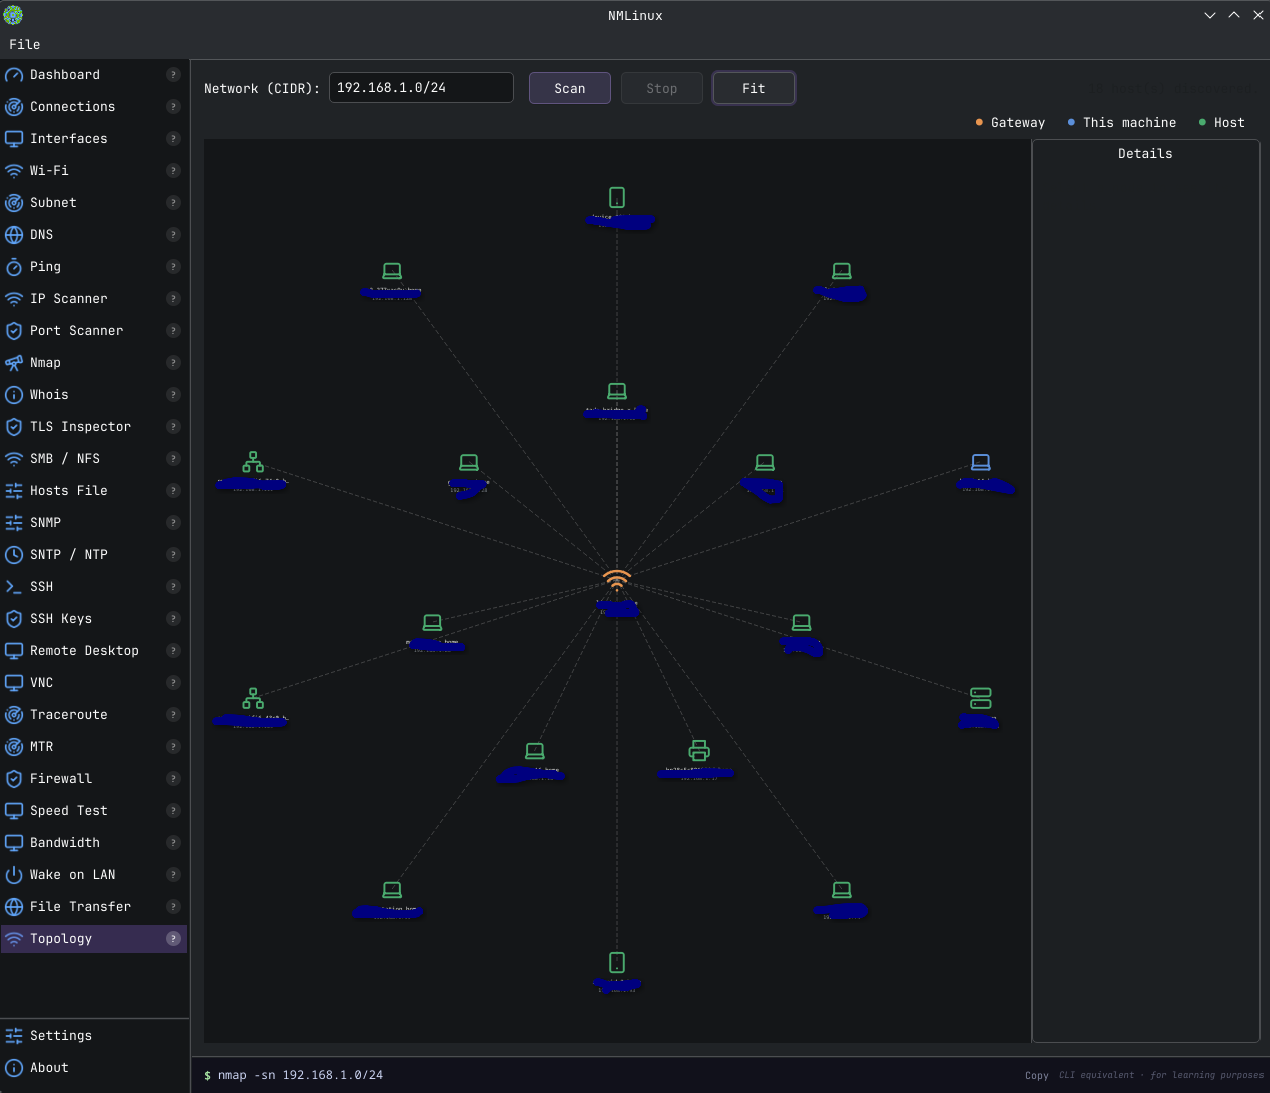 |
| Traceroute | Wi-Fi |
|---|---|
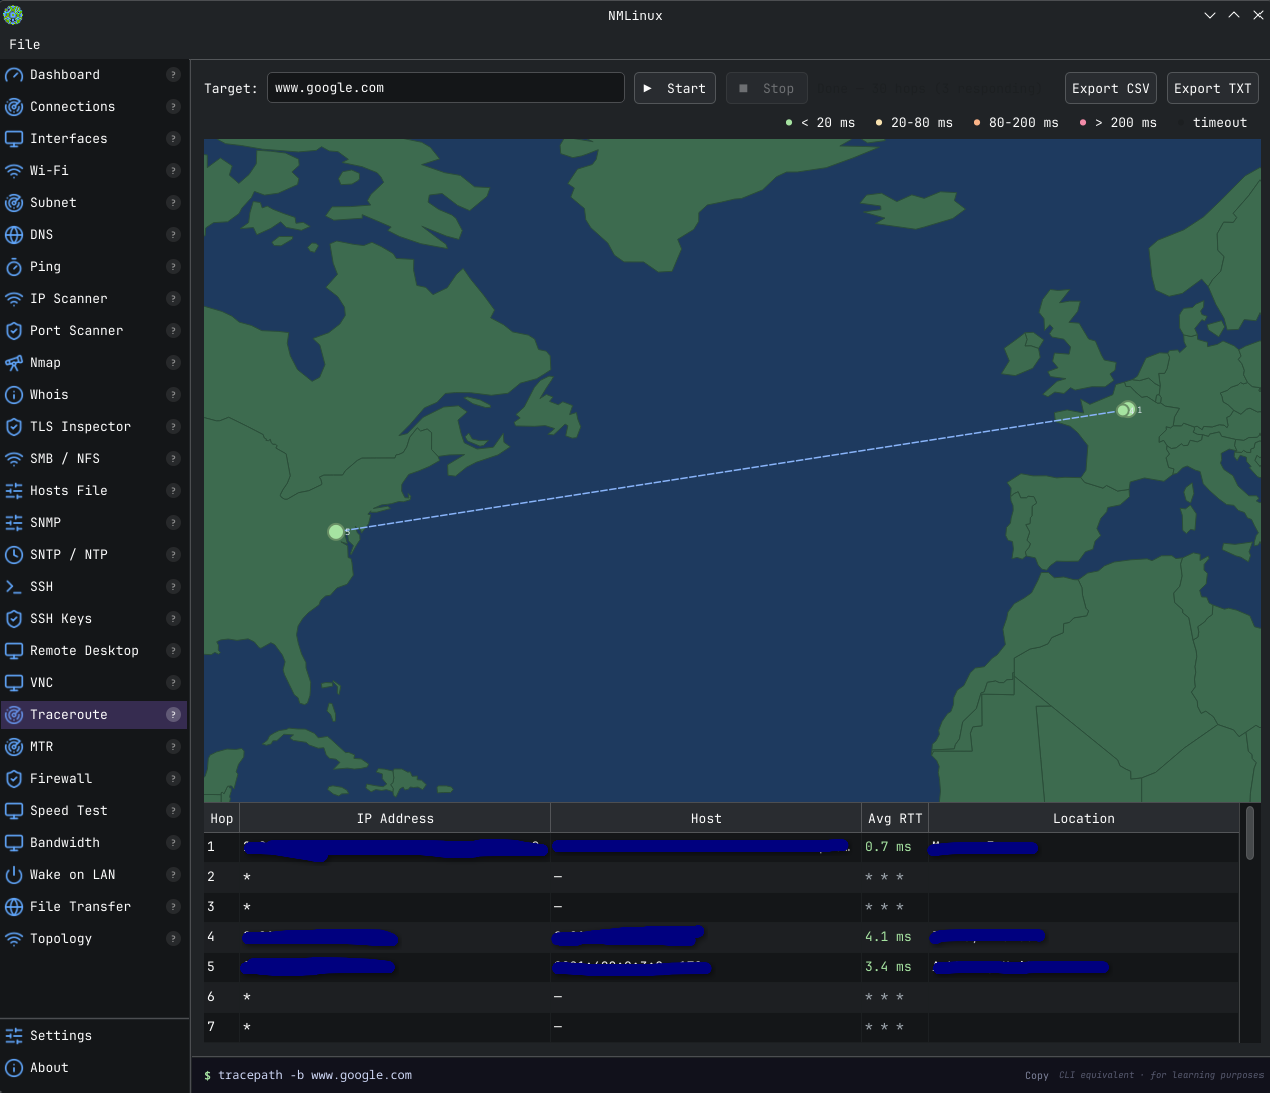 | 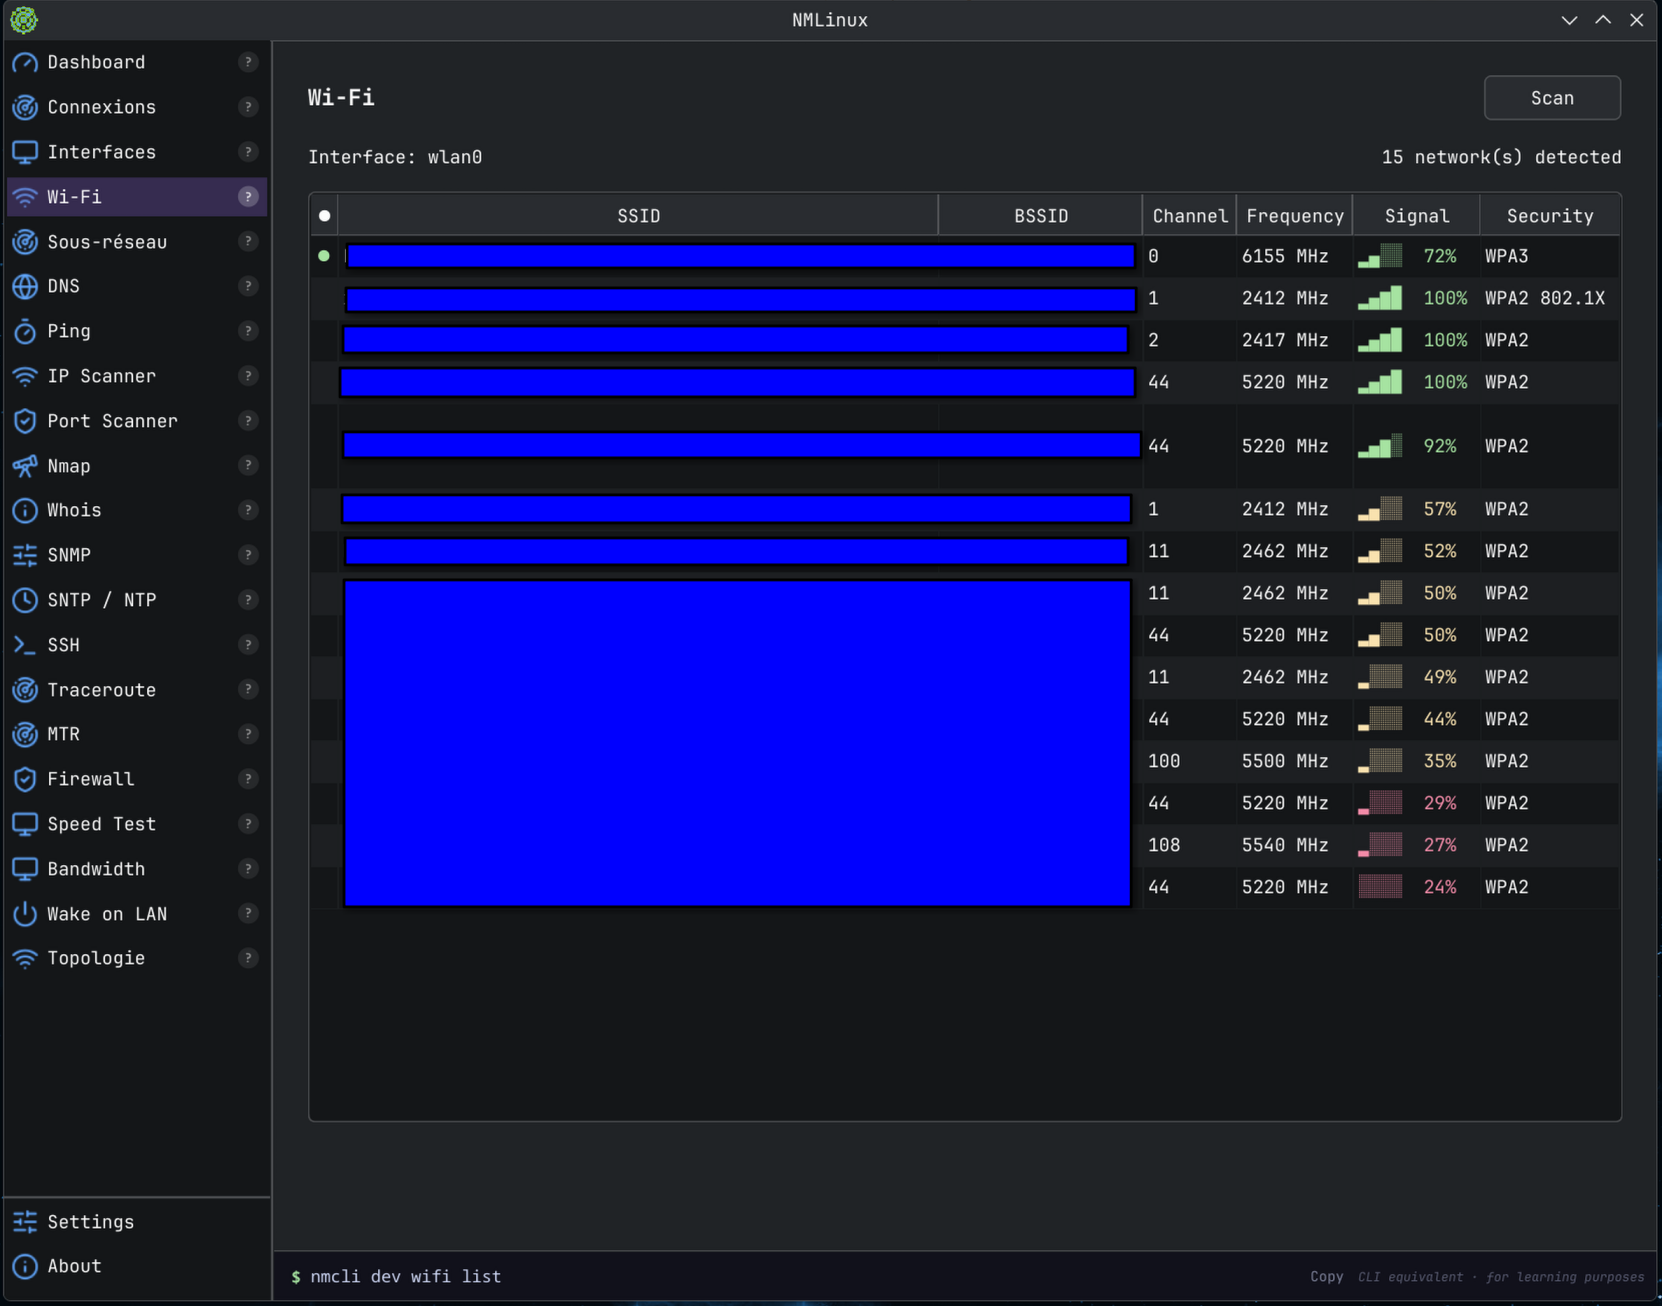 |
macOS
| 仪表盘 | Traceroute |
|---|---|
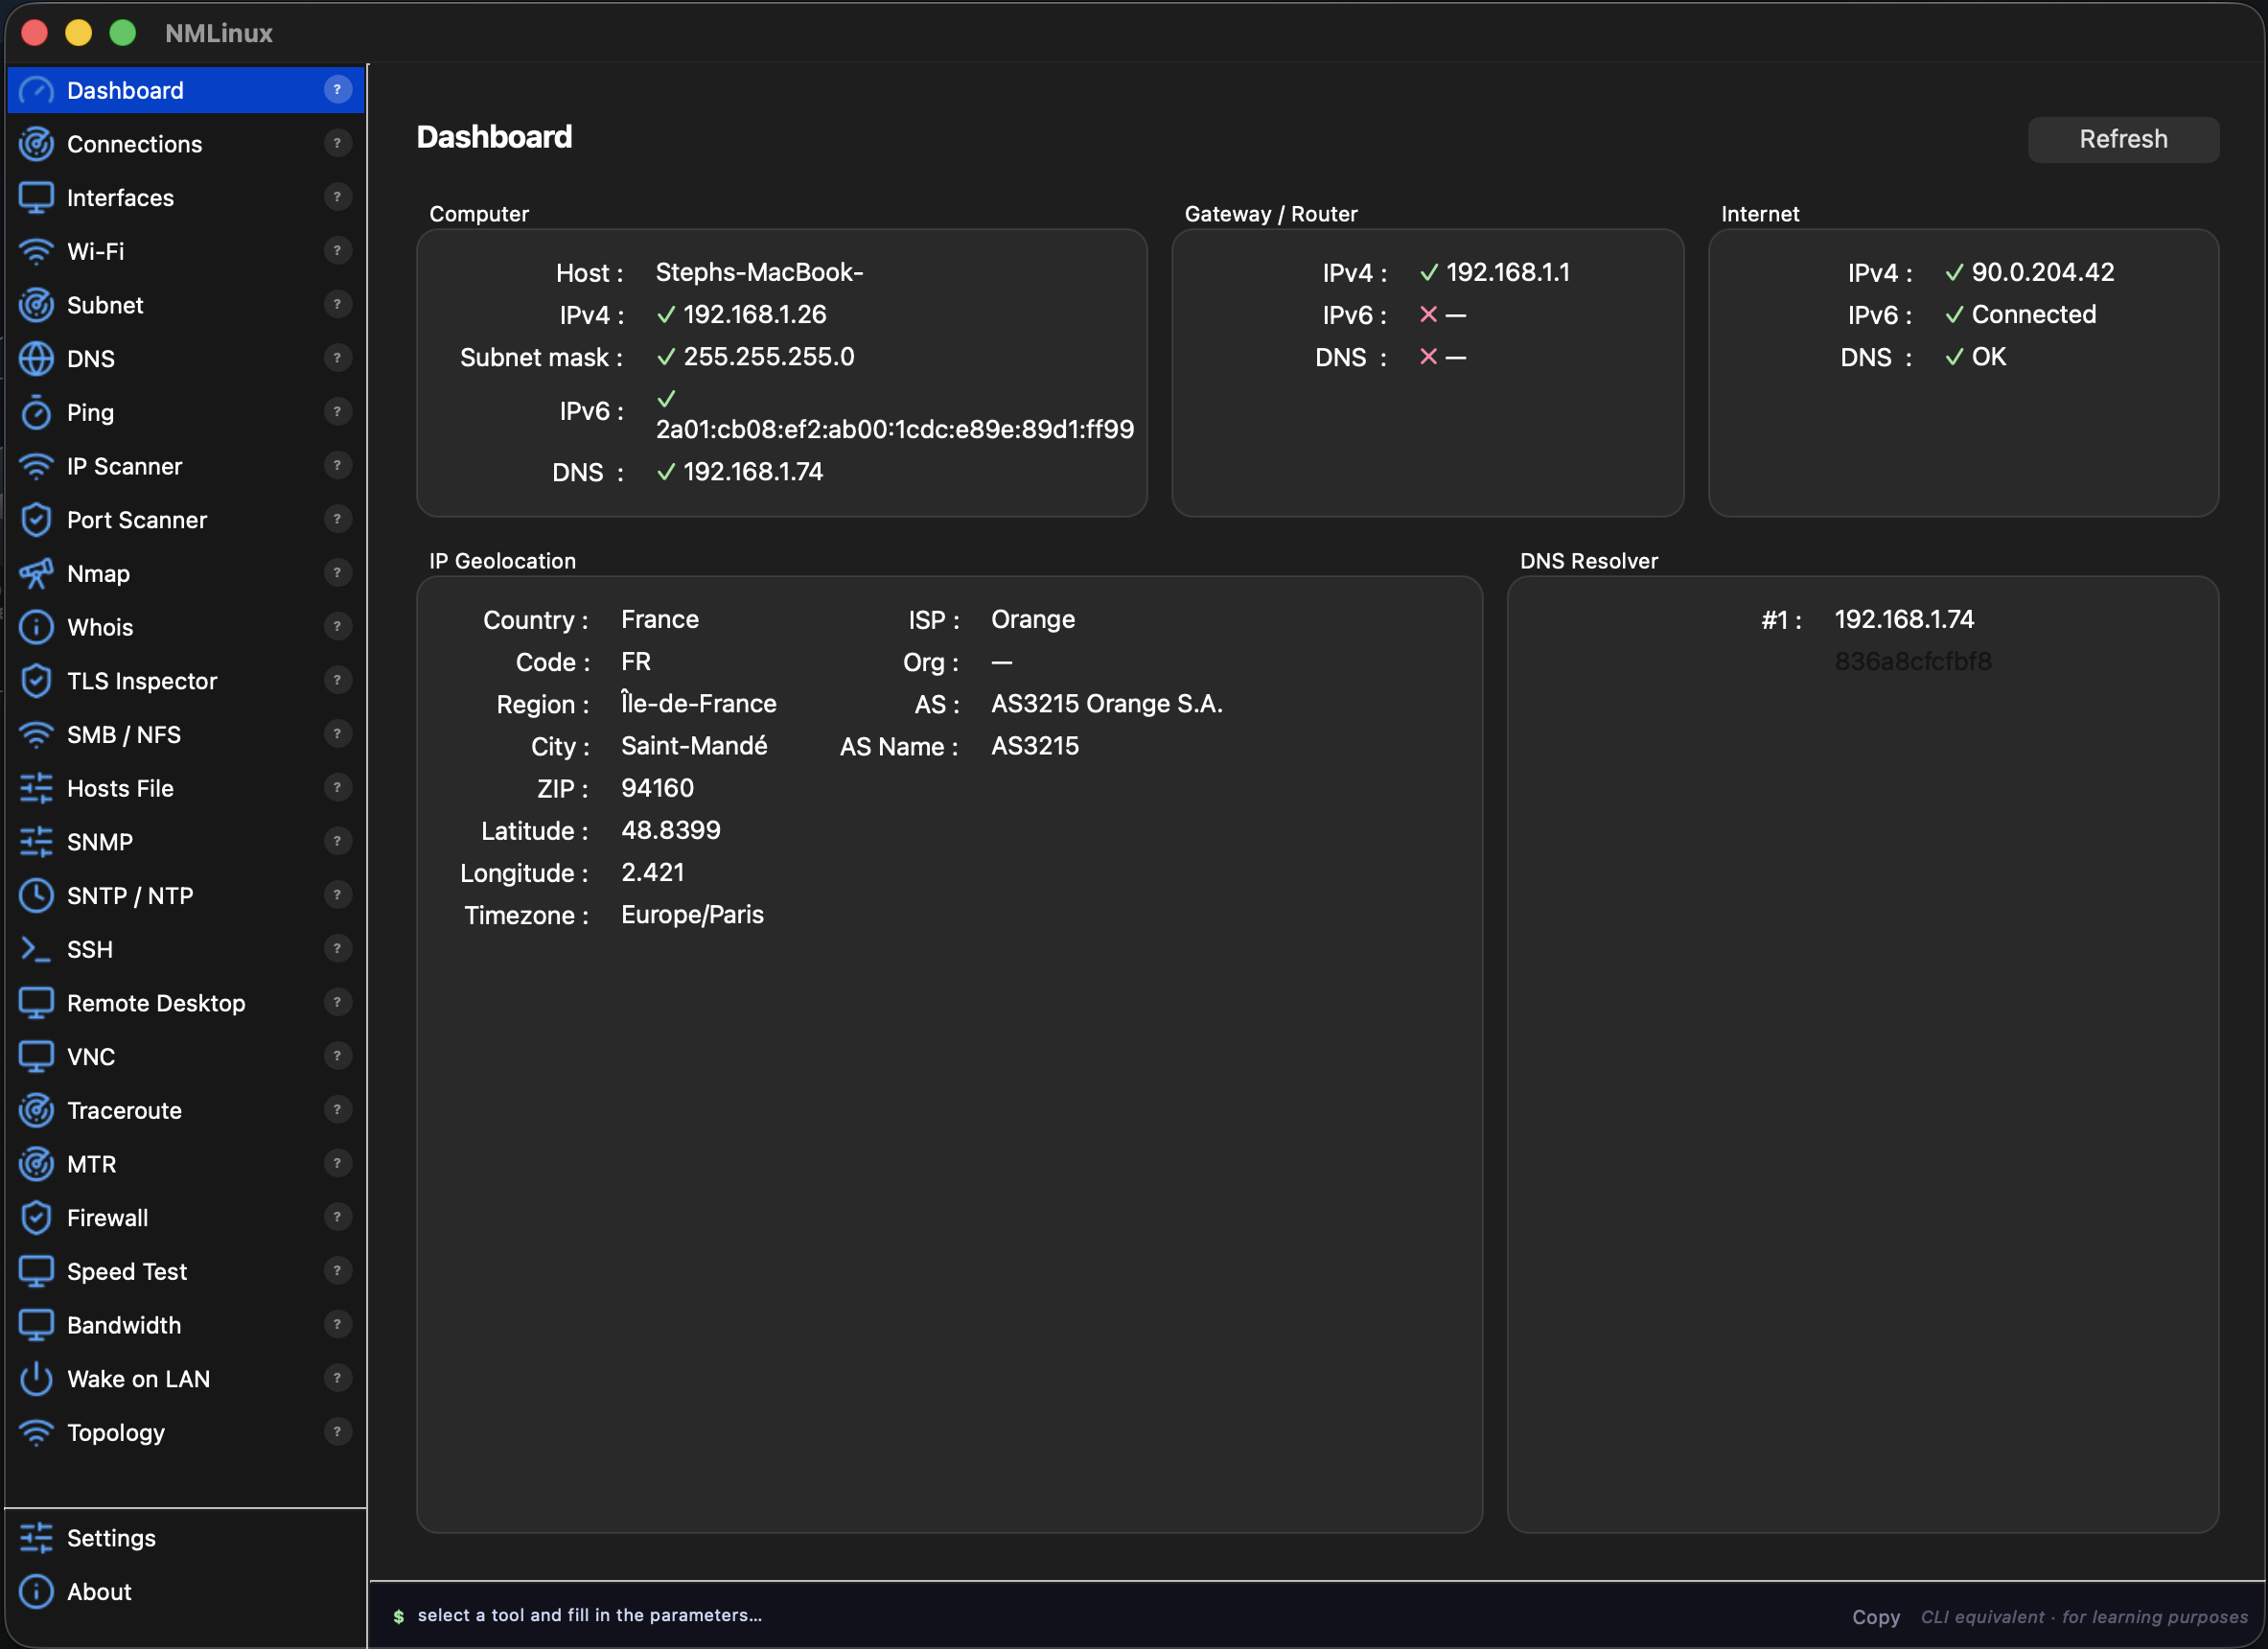 | 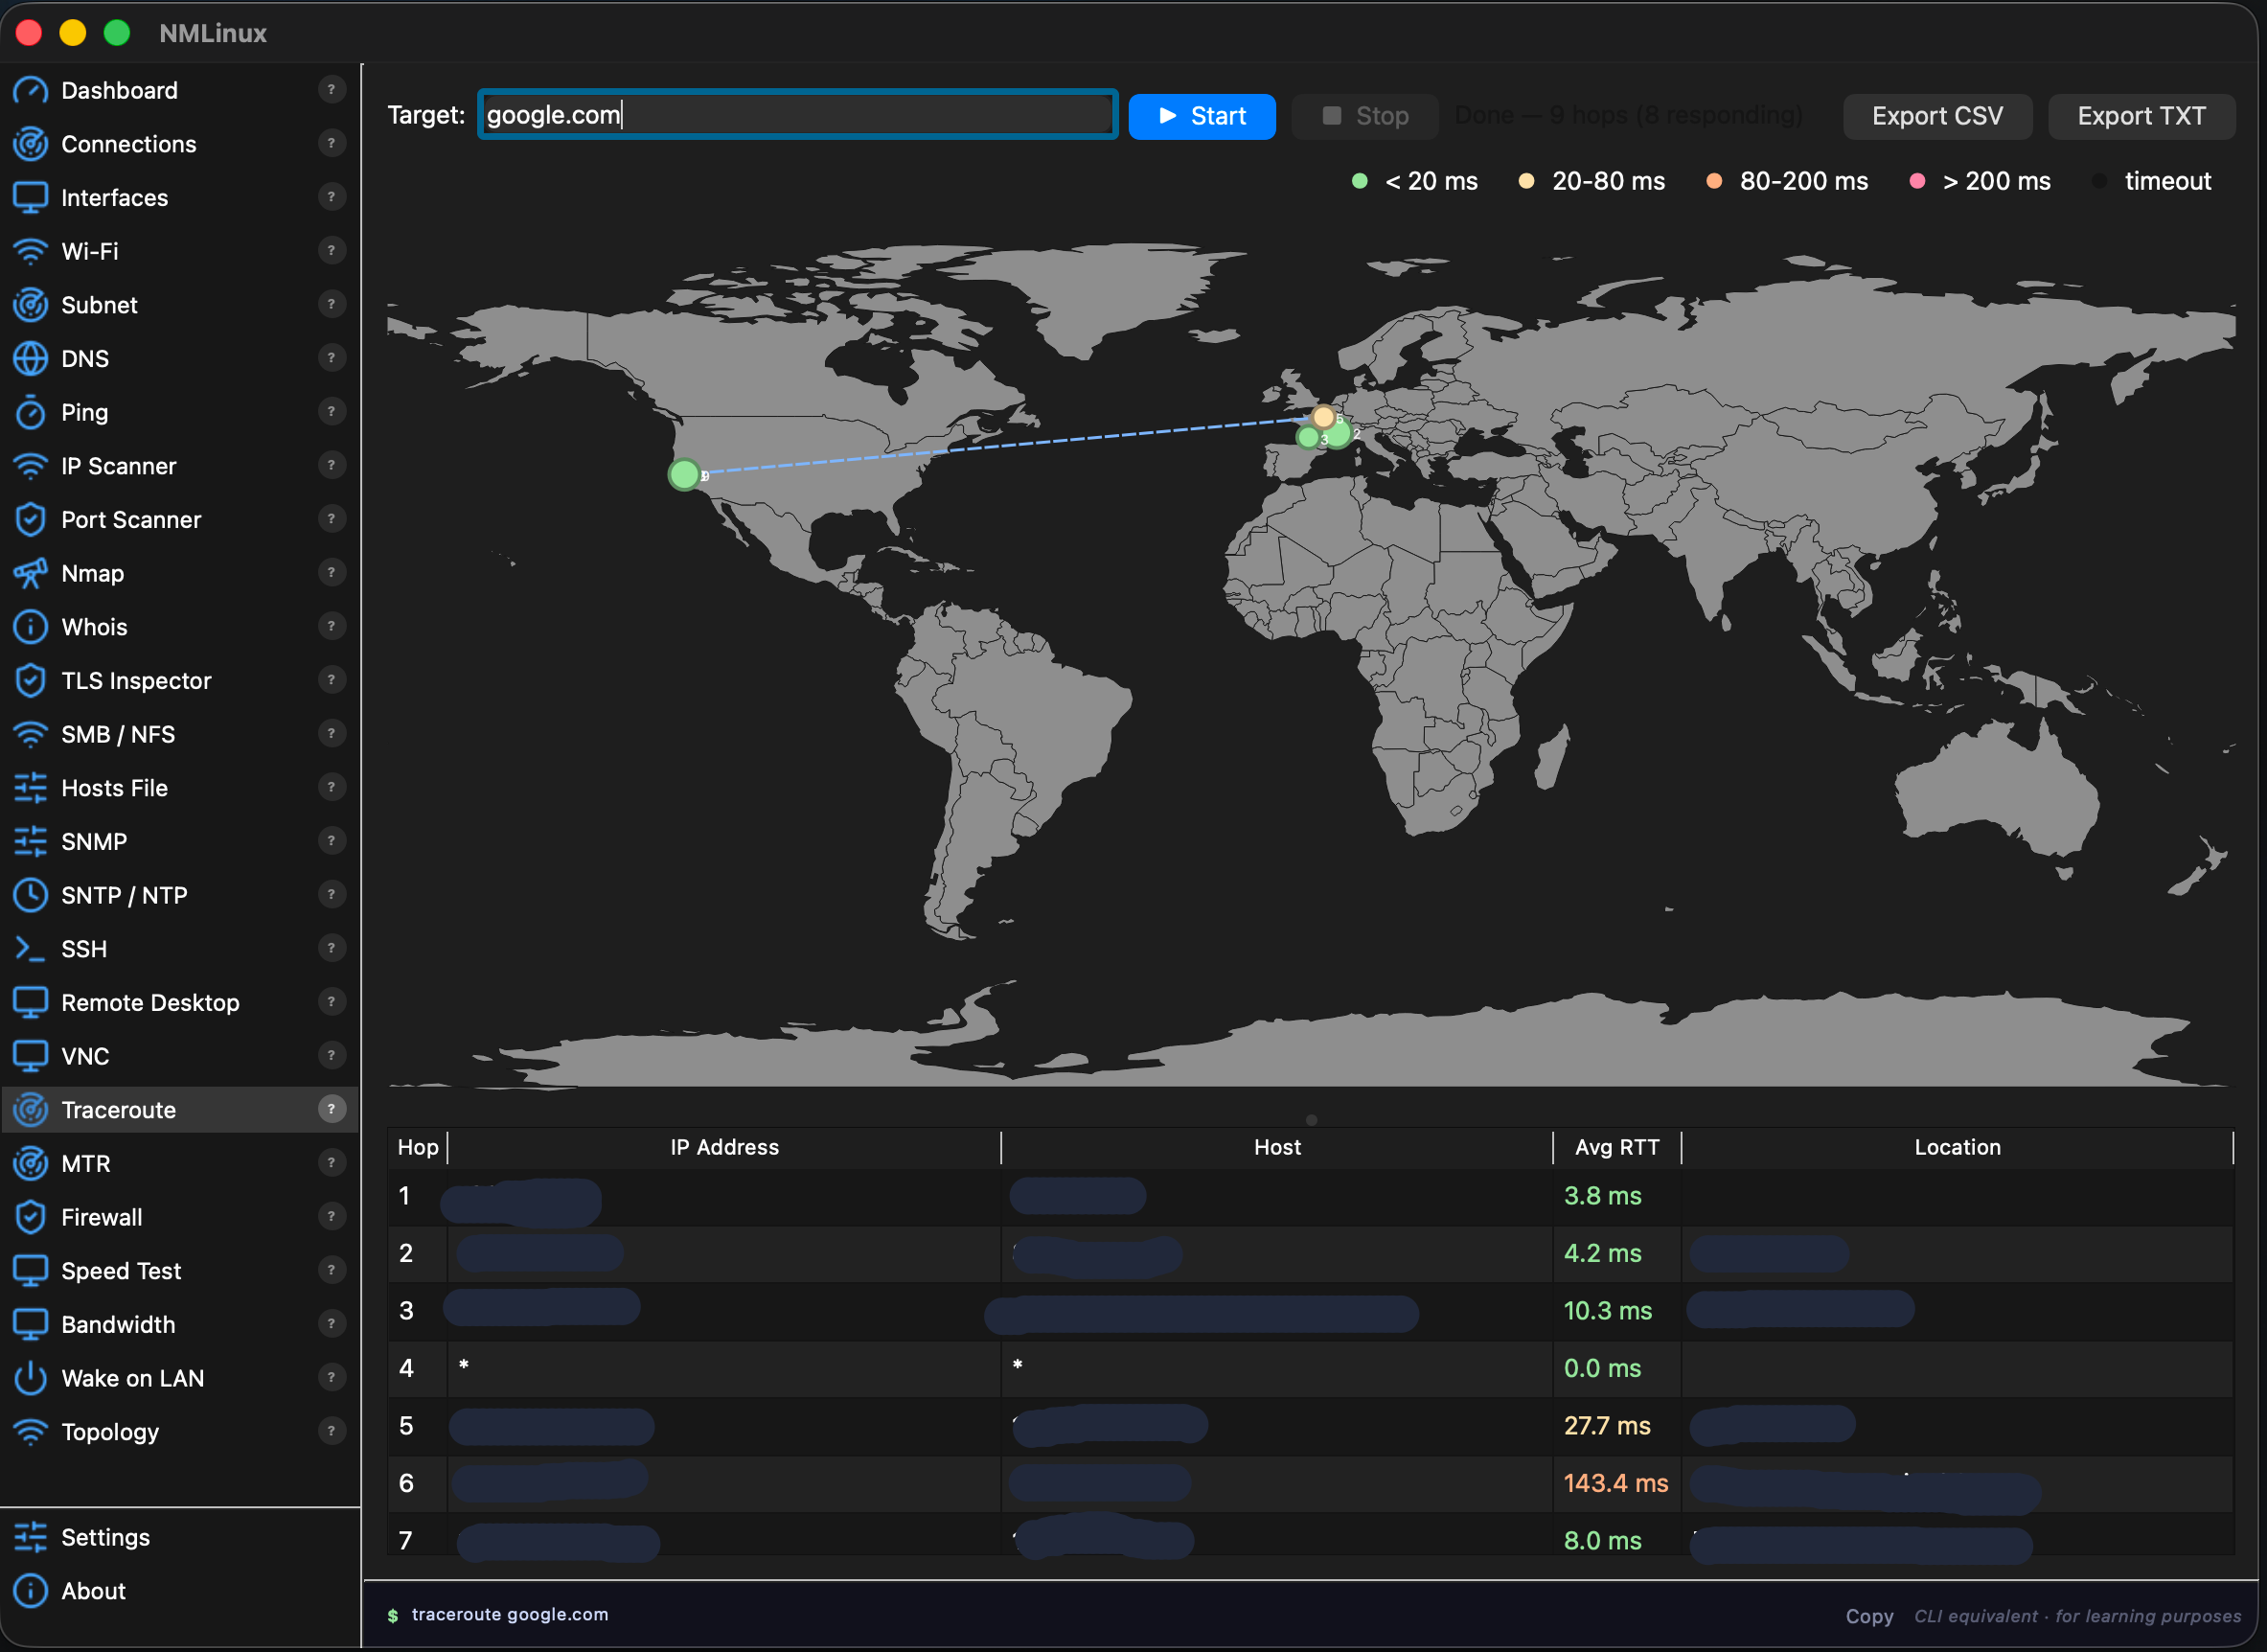 |
gh-releases-zsync|thongor77|nmlinux|latest|NMLinux-*x86_64.AppImage.zsync,并且每个发布版本都会附带匹配的 .zsync 文件,因此 AppImageUpdate 及类似工具可以从最新的 GitHub 发布版本对其进行增量更新(应 AppImageHub 目录检查的要求)。参见 DT-26。对 AUR/wheel 用户无影响。xcb 平台插件无法加载(libxkbcommon-x11.so.0 和 libxcb-cursor0 在打包中缺失,而该打包现在是在一个没有这些库的干净 ubuntu:22.04 容器中构建的)。现在容器会安装它们(以及其他 libxcb-* 辅助库),以便将它们打包进去。该打包还将 PySide6 固定在 6.12 以下,因为其 6.12.0 版本在 Python 3.11 下会在 QPainter.drawPath 中崩溃(参见 DT-25)。已在 Xvfb 下的干净 Ubuntu 22.04 容器中验证。libpython3.14.so.1.0,针对 Arch Linux 开发机的 glibc 2.44 构建)仍然需要比 AppImageHub 目录测试机(Ubuntu 22.04,glibc 2.35)更新的 glibc 符号,因此 AppImage 在启动时仍然持续崩溃。build-appimage.sh 现在改为在 ubuntu:22.04 容器内(通过 podman)构建 PyInstaller 打包,而不是在宿主机上构建,因此每个内嵌二进制文件都链接到 AppImage 需要支持的确切 glibc 版本。build-appimage.sh 直接从 Arch Linux 构建机的非常新的 glibc 中打包了共享库(libz.so.1、libstdc++.so.6、libX11.so.6、libfontconfig.so.1 等)。在较旧的发行版上,AppImage 在启动时立即崩溃(GLIBC_ABI_DT_RELR' not found),被 AppImageHub 目录的自动化测试捕获。现在这些库已从打包中剥离,因此 AppImage 会回退到宿主系统自带的副本,这是 AppImage 的标准做法。traceroute 总是通过宿主 shim 在 PATH 上解析,即使宿主机没有安装真正的 traceroute 二进制文件,因此工作进程从未回退到 tracepath,跟踪会立即完成,没有跳数,也没有显示错误。现在只要 traceroute 完全没有产生可解析的输出,无论为什么失败,它都会回退到 tracepath。DISPLAY/WAYLAND_DISPLAY(任何 GUI 会话)且 ssh 没有干净的 tty 时,它可能会尝试使用 $SSH_ASKPASS 进行密码提示,而不是使用内嵌终端——如果没有安装 askpass 辅助程序,则会静默地认证失败。现在 SSH_ASKPASS_REQUIRE=never 强制密码提示始终通过终端本身进行。flatpak-spawn --host 中继的进程永远无法成为转发 pty 的控制终端所有者(TIOCSCTTY 被拒绝并返回 EPERM——另一个不相关的会话已经拥有它;这是有意的内核安全边界,不是 bug)。唯一可行的变通方法(script,分配一个新的 pty)修复了密码提示,但破坏了该会话的实时终端调整大小传播——这被认为比完全不发布 Flatpak 更糟糕的权衡。今后支持的 Linux 安装途径是 AUR 和 AppImage。packaging/flatpak/ 下的本地构建清单面向 KDE Linux 及其他仅支持 Flatpak 的发行版。宿主 CLI 工具(nmcli、pkexec、mount.cifs、ssh、nmap 等)由 nmlinux 通过 PATH 上的 flatpak-spawn --host 垫片进行桥接调用,而不是逐个沙箱化;PySide6 来自 Flathub 的 io.qt.PySide.BaseApp,而非 PyPI wheel。未发布到 Flathub——而是用 packaging/flatpak/build-bundle.sh 构建单个 .flatpak 包并附加到每个 release,与 AppImage 现有的方式相同。已在 v1.7.12 中停止支持——见上文。Ctrl+Shift+C 或右键菜单复制;用 Ctrl+Shift+V 粘贴(已有功能)。此前无法复制——根本不存在文本选择功能iperf3 测试。支持 TCP/UDP、IPv4/IPv6/自动,以及反向(下载)方向,UDP 测试会显示抖动/丢包。由 issue #6 建议iperf3——安装后即可启用 LAN 标签页;否则该标签页会显示提示横幅并保持禁用








