Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
siras — 安全事件响应自动化模拟 (SIRAS) 是一种内部演练,提供结构化机会,在真实场景中练习事件响应计划和流程。该系统目前可用于 AWS,但将扩展到其他云平台。 | Kitploit
工具/GitHubGitHub/stuxend/siras
渗透测试云安全红队事件响应
GitHubstuxend/siras

siras

安全事件响应自动化模拟 (SIRAS) 是一种内部演练,提供结构化机会,在真实场景中练习事件响应计划和流程。该系统目前可用于 AWS,但将扩展到其他云平台。

查看仓库网站
441年前尚未审核
分享

SIRAS v3.0 是一个现代的安全事件响应自动化模拟框架,旨在以代码形式管理红队演练。您可以执行受控的安全模拟,在真实场景中测试您的事件响应计划。

SIRAS 的主要目标是提供以代码形式进行的红队演练,针对攻击场景生成模拟,并突出显示事件响应计划中可能的失败点。这些测试被称为 Smokers,每个测试执行真实的安防操作,然后在执行结束后清理所创建的资源。

该系统目前支持 AWS 和 General 提供商,采用模块化架构,可轻松扩展到其他云平台。
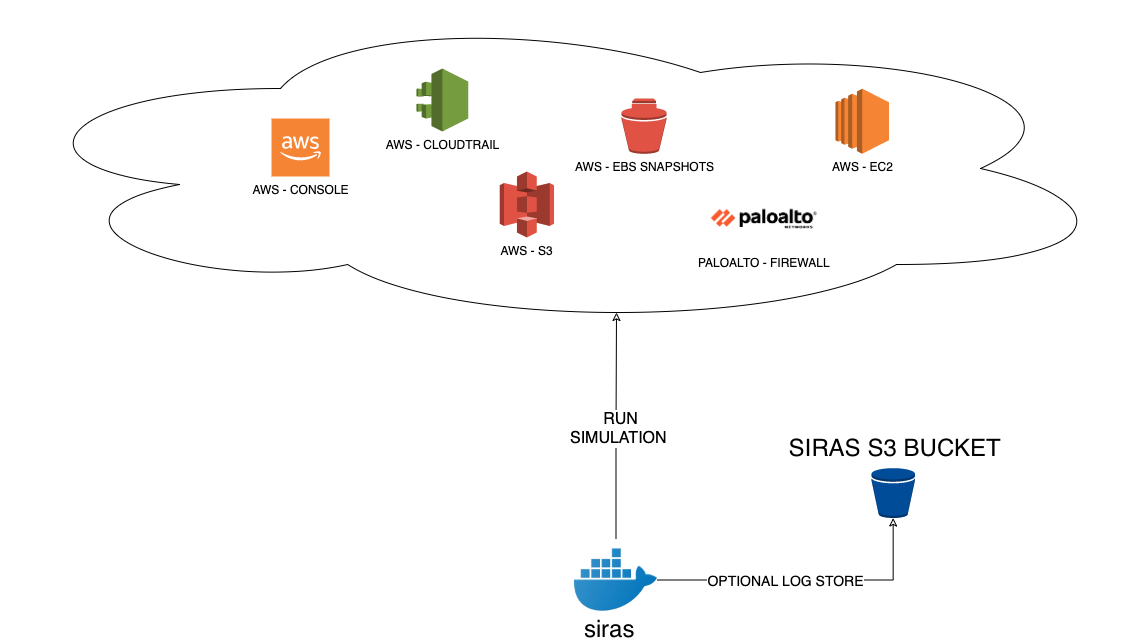
工作原理?

示意图

安装

前提条件

  • Python 3.8+
  • AWS 凭证(用于 AWS smokers)
  • Docker(可选,用于容器化执行)

从源码安装:

git clone https://github.com/stuxend/siras
cd siras
pip install -r requirements.txt

如何运行?

SIRAS v3.0 引入了现代化的 CLI 界面,用户体验更佳:

列出可用的提供商和 Smoker:

# 列出所有提供商
python -m siras list-providers

# 列出特定提供商的 Smoker
python -m siras list-smokers aws
python -m siras list-smokers general

运行特定的 Smoker:

# 运行 AWS Smoker
python -m siras run aws open_security_group

# 带选项运行
python -m siras run aws s3_public --verbose --timeout 600

运行某个提供商的所有 Smoker:

# 顺序运行所有 AWS Smoker
python -m siras run-all aws

# 并行运行所有 AWS Smoker
python -m siras run-all aws --parallel --max-workers 3

使用 Docker:

docker run --rm \
    -e AWS_ACCESS_KEY_ID \
    -e AWS_SECRET_ACCESS_KEY \
    -e AWS_SESSION_TOKEN \
    -e AWS_DEFAULT_REGION=us-east-1 \
    sochub/siras:latest run aws s3_public

可用的 Smoker

AWS 提供商

Smoker描述
open_security_group创建一个具有宽松规则的开放安全组
s3_public创建一个公共 S3 存储桶以测试访问控制
threat_intelligence测试威胁情报检测能力

General 提供商

Smoker描述
test_logger测试日志记录和监控系统

v3.0 新特性

  • 现代化 CLI:富文本、交互式命令行界面,带有进度条
  • 异步支持:异步执行以获得更好的性能
  • 并行执行:同时运行多个 Smoker
  • 提供商系统:支持多个云提供商的模块化架构
  • YAML 配置:每个 Smoker 包含 YAML 配置文件
  • 更好的错误处理:全面的错误报告和调试
  • 超时管理:可配置的 Smoker 执行超时时间

依赖要求

  • Python 3.8+
  • boto3(用于 AWS 操作)
  • typer、rich(用于 CLI 界面)
  • PyYAML(用于配置)
  • 完整依赖项请参见 requirements.txt

即将推出的 Smokers

  • Kubernetes
  • AWS VPC 变更
  • AWS EC2
  • GuardDuty

参与进来

  • 邮件
  • Discord

贡献

我们欢迎所有贡献、建议和反馈,请随时联系我们。

您可以通过以下方式贡献:

  1. 报告潜在漏洞
  2. 请求功能
  3. 加入我们的社区
  4. 为开放问题提交 PR
  5. 修复或改进文档

行为准则

本项目遵守 Linux 基金会 行为准则,该准则可在活动页面获取。参与即表示您同意遵守此准则。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    370
  • 4

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    289

探索所有工具

浏览我们的工具集合

查看所有工具 →







