 starriv/cve-2026-98260-xiaomi-17-pro-max
One-click root for Xiaomi 17 Pro Max (popsicle) via CVE-2026-98260 kernel UAF: staged privilege escalation, uid 0 verification, and KernelSU late-load in a single scripted workflow.

小米 17 Pro Max(popsicle)临时 root · KernelSU 越狱模式
⚠️ 仅限自己持有并授权的设备。root 会降低设备安全性,可能影响保修、 Play Integrity、银行类应用;利用失败有极小概率内核 panic 重启。风险自担。
| 项 | 值 |
|---|---|
| 设备 / 代号 / 型号 | Xiaomi 17 Pro Max / popsicle / 2509FPN0BC |
| 系统 | 澎湃 OS 4,Android 17(已验证 OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM,内核串相同) |
| 内核 | 6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k |
| 页大小 / 架构 | 4 KiB / aarch64 |
| 状态 | 已实机验证(root + KernelSU 越狱模式) |
脚本按 uname -r 逐字校验内核,并对系统构建号做白名单
(OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM);其他机型/内核请勿使用。
KernelSU 管理器在本机显示 工作中 [越狱模式](LKM late-load):
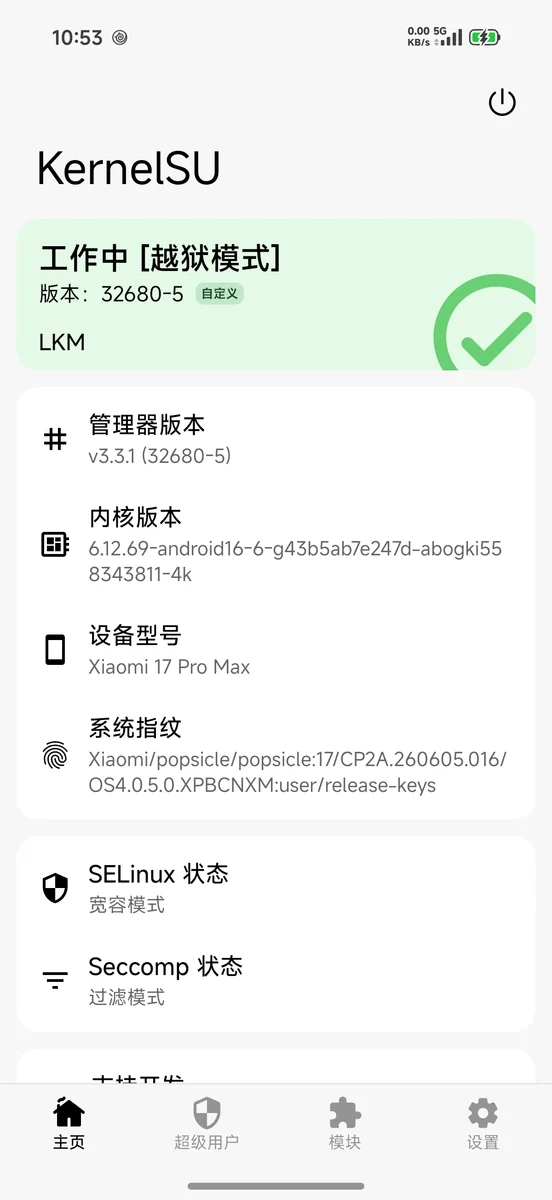
adb(Android platform-tools),手机已授权 USB 调试curl、python3、unzipassets/ksu/两种方式任选其一。大多数人用 方式 A(让 AI 帮你跑)。
adb devices 显示 device(不是 unauthorized)。docs/AI-PORTING.md 里的提示词整段粘贴。uname -r / 是否已 root)。AI 复用的是本仓库已验证的脚本(check.sh / root.sh / load-ksu.sh),
不会重写利用代码;它负责核对目标、按阶段执行、解读失败并记录结果。
./scripts/run.sh
依次执行:环境自检 → 当前 boot 没 root 就跨重启重试 CVE-2026-98260 (默认最多 8 次开机)→ 验证 uid 0 → 安装并加载 KernelSU 越狱模式 → 打印最终状态。
常用参数:
./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定
CVE 利用依赖页回收时序,成功率是概率性的;
run.sh可能会多次重启手机 (每次失败必须完整重启),这是正常现象。
adb devices # 显示 device(不是 unauthorized)
./scripts/check.sh
期望输出包含:OK: target and environment gates look usable。
./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)
成功后:
adb shell /data/local/tmp/pc98260-su -c 'id' # uid=0(root)
./scripts/load-ksu.sh
管理器应显示 工作中 [越狱模式]。
adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true
./scripts/run.sh 即可。PARKED 僵尸,脚本会停止;
不要手动 kill,只能完整重启清理。Permissive;KernelSU 就绪后脚本会切回 Enforcing。./scripts/privacy-clean.sh apply --only ota(卸载 com.android.updater + 关更新开关;
回滚用 restore,或 pm install-existing --user 0 com.android.updater)。.
├── scripts/
│ ├── run.sh 一键入口(自检 → root → KernelSU → 验证)
│ ├── check.sh 只读环境 / 目标自检
│ ├── root.sh 单 boot 三阶段提权 + 验证
│ ├── autoretry.sh 跨重启自动重试
│ ├── load-ksu.sh KernelSU 越狱模式安装 / 加载
│ ├── build.sh 用 NDK 重新编译设备端二进制
│ ├── fetch-binaries.sh 下载 KernelSU LKM / ksud / 管理器 APK
│ ├── privacy-clean.sh 可选:隐私清理 CLI(list/plan/apply/status/verify/restore)
│ ├── staged-batch.sh 分批清理封装(等重启 → root → apply → 重启)
│ ├── post-reboot.sh 开机校正 / `--check` 体检(幂等)
│ ├── freeze-risk-audit.sh 冻结前风险体检(位置 Provider / 系统框架 / DeviceAdmin)
│ ├── clean-device-temp.sh 只清临时日志/缓存(保留管理器与 /data/adb)
│ ├── unbrick-restore.sh 卡开机时定点回滚(triage/check/restore)
│ ├── bootloop-capture.sh 卡重启时抓每次开机窗口的 crash 栈
│ ├── lib/
│ │ ├── privacy-clean.manifest.sh 清单常量(分组/包/组件/设置 + 说明)
│ │ └── privacy-clean.common.sh 日志 / adb / 状态查询 / 备份
│ └── device/
│ └── load-ksu-device.sh 设备端 patch + finit + ksud 安装
├── device/
│ ├── bin/ 预编译设备端二进制(含 SHA256SUMS)
│ ├── src/ 设备端源码(已按本机调参)
│ ├── ko-names.txt kernelsu.ko 需要的 226 个符号名
│ └── ksu.lock KernelSU 版本 / KMI
├── assets/ksu/ 下载的 KernelSU 组件(不入库)
├── docs/ 原理、KernelSU、调参、排障、AI 移植、清理与运维
│ ├── RUNBOOK.md 运维入口:状态模型 / 日常体检 / 故障处置 / 坑
│ ├── DEBLOAT.md 系统应用/组件/Provider 审计 + 分级清理清单(155 条)
│ └── DEBLOAT-EXECUTED.md 本机执行记录(历史;2026-11-16 清数据后已复位)
├── tests/
│ └── privacy-clean/ 隐私清理冒烟测试(mock adb,不接触真机)
└── evidence/ 实机验证记录
execve() 失败路径上 POSIX CPU timer 清理顺序错误,
k_itimer 已释放但 timerqueue 节点仍在,回收时形成 UAF;rb_erase()
被用作受控 8 字节写。cred 的 uid/gid 清零,
最后伪造完整 capabilities 并启动本地 root 服务;全程不写分区。finit_module 加载 kernelsu.ko(late-load),
管理器通过 setresuid 钩子拿到 driver fd,显示为“越狱模式”。细节见 docs/HOW-IT-WORKS.md、
docs/KERNELSU.md、docs/TUNING.md。
见 docs/RUNBOOK.md 第 4 节「故障处置」。高频问题:
scripts/load-ksu.sh 已固化顺序。PARKED / 提权失败:正常,完整重启后重跑 ./scripts/run.sh。adb devices 显示 unauthorized:在手机上确认 USB 调试授权。本项目绑定的是一个精确的内核构建,不是整个小米 17 系列。换机型/换内核时, 需要重新推导符号地址、结构偏移和调用点。这部分工作可以导入 DeepSeek Harness(DSH) 按固定流程完成: 把仓库作为工作区打开,粘贴一份提示词,让 AI 先只读侦察、再分阶段改代码与验证。
git clone <本仓库> && cd <仓库>
# 用 DeepSeek Harness 打开该目录,新建会话,粘贴 docs/AI-PORTING.md 里的提示词
提示词已把这次适配的完整流程固化为:只读侦察 → 判断能否复用公开移植 →
重推常量/符号 → 改设备 profile → 分阶段验证 → 记录结果。详细说明与可复制提示词
见 docs/AI-PORTING.md。
AI 只能减少样板工作,不能替代真机验证;不写分区、不清数据、失败即停的原则不变。
evidence/SUCCESS.md:root 实机验证(uid 0 + 完整 caps + Permissive)evidence/root-run-success.log:一次完整成功运行的日志evidence/root-proof-*.txt:独立 shell 的 root 证据工作中 [越狱模式],
ksud debug info → late_load: true与 root 流程相互独立,可选。仅用于你本人持有的设备。
小米 17 Pro Max(HyperOS 4 / Android 17)不允许普通 adb shell 卸载或禁用系统应用:
pm uninstall 会报 only root can delete system app,pm disable-user 会报
Cannot disable system packages。因此本脚本需要先取得本仓库的临时 root。
本机已实际执行并验证过的清理项:







