描述: GDidees v.3.0 存在跨站脚本漏洞,允许本地攻击者通过在页面标题中插入恶意脚本来执行任意代码。
攻击向量: 对页面标题输入进行消毒处理时存在漏洞,允许注入 JavaScript 代码,当用户访问该网页时,代码将被执行。
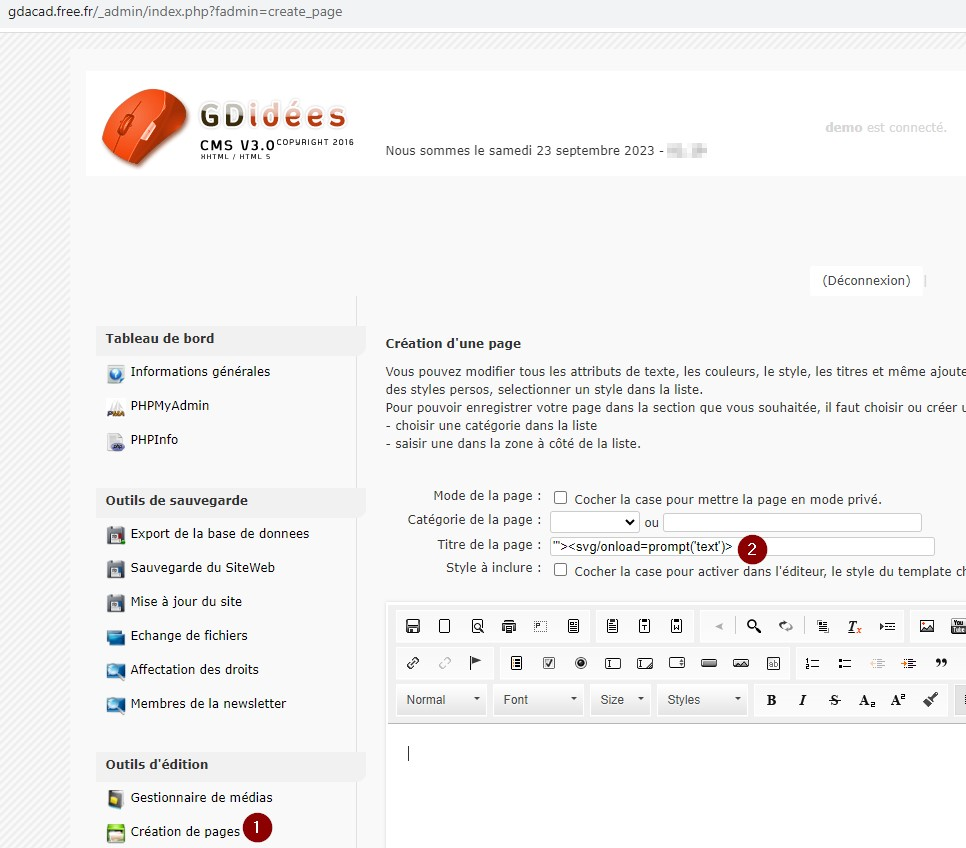
我们编辑“Outils d'édition”,发现可以在“Titre de la page”中注入任意 JavaScript 代码。
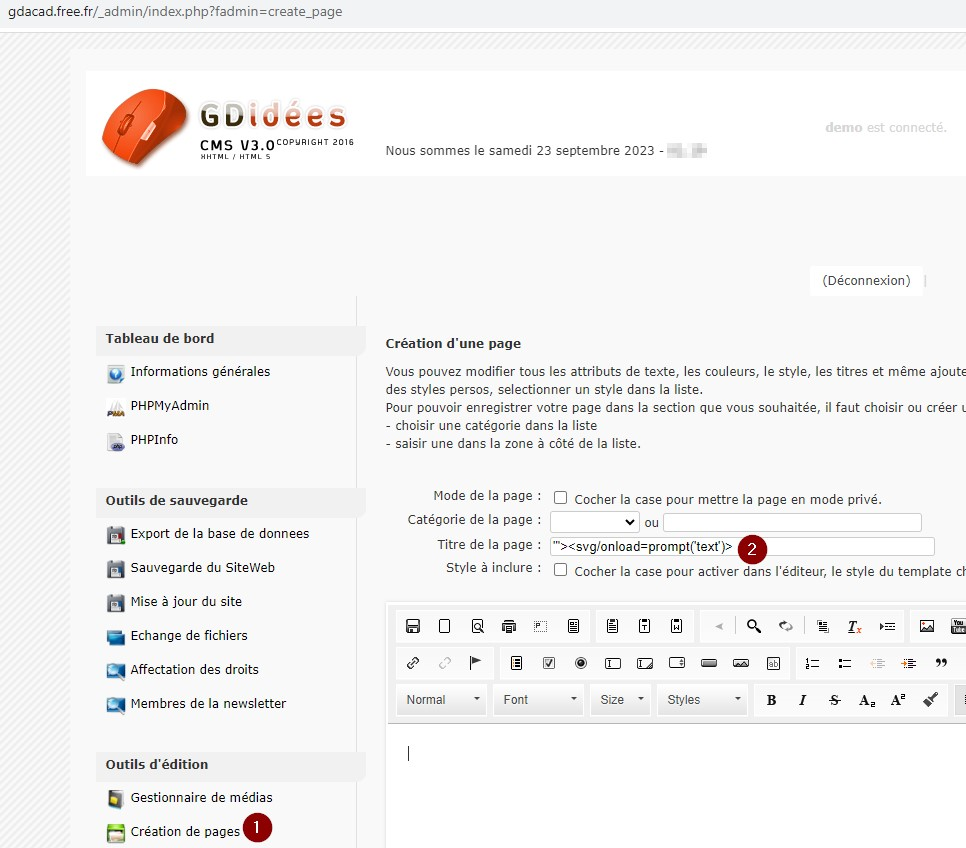
'"><svg/onload=prompt('text')>
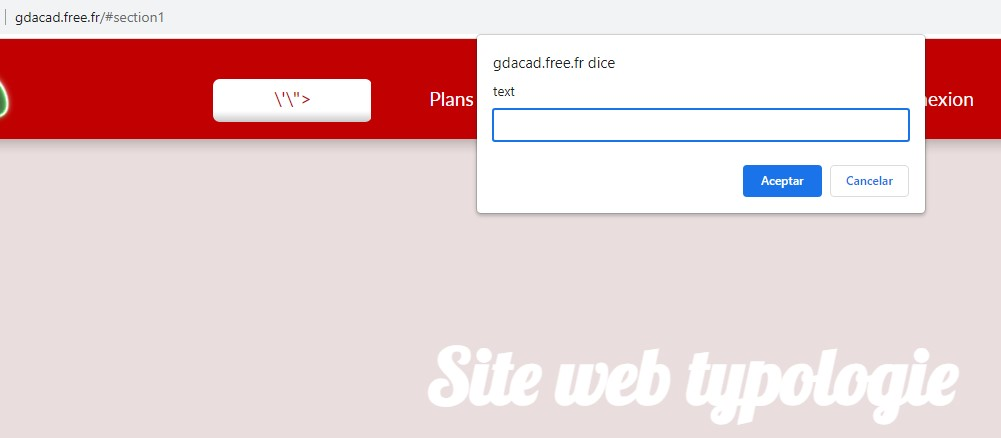
下图展示了嵌入的代码在主网页中执行 payload 的情况。