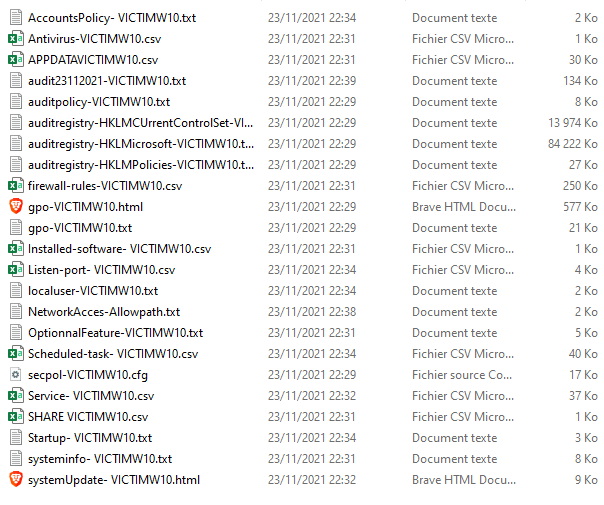
只是一个用于审计Windows环境安全最佳实践的powershell脚本 您只需运行脚本,它将创建一个名为:AUDIT_CONF_%MACHINENAME_%DATE% 的目录
实际上,脚本包括:
-WynisWIN2016DC-CISv1.0:使用CIS审计DC 2016
-Wynis-AD:使用STIG和其他安全最佳实践审计域安全(正在进行中)
-WynisO365-CIS:使用CIS最佳实践审计O365(进行中)
-WynisWIN10-CIS:使用CIS最佳实践审计Win 10
-WynisWIN11-CIS:使用CIS最佳实践审计Win 11
-WynisWIN2016-CIS:使用CIS最佳实践审计Win 2016
在运行脚本之前,您需要:
- 在您的powerhell控制台中运行脚本之前,执行 'Set-ExecutionPolicy -ExecutionPolicy Bypass -Scope CurrentUser'

- 使用您的PKi签名Wynis https://devblogs.microsoft.com/scripting/hey-scripting-guy-how-can-i-sign-windows-powershell-scripts-with-an-enterprise-windows-pki-part-2-of-2/
输出目录将包含以下文件:
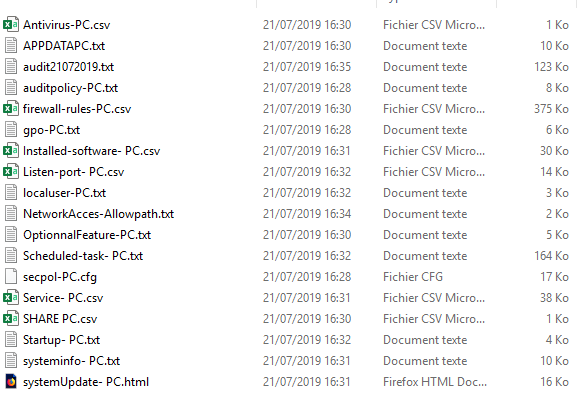
-Antivirus-%COMPUTERNAME%:列出已安装的防病毒软件

-APPDATA%COMPUTERNAME%:列出APPDATA目录中的所有可执行文件
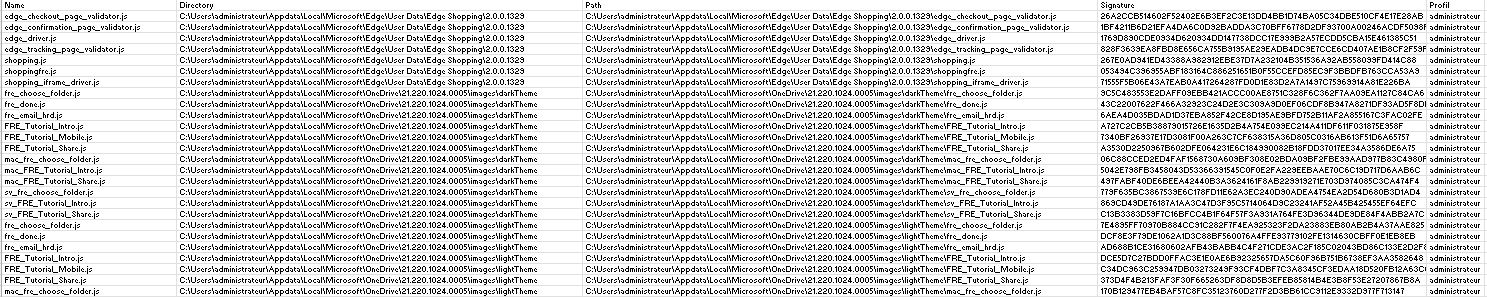
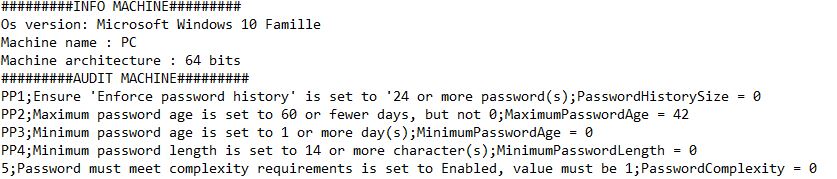
-Audit%DATE%:列出所有CIS测试的结果
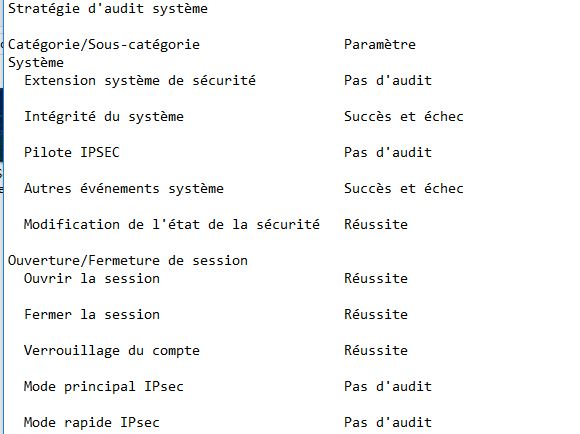
-auditpolicy-%COMPUTERNAME%:已配置的审计策略
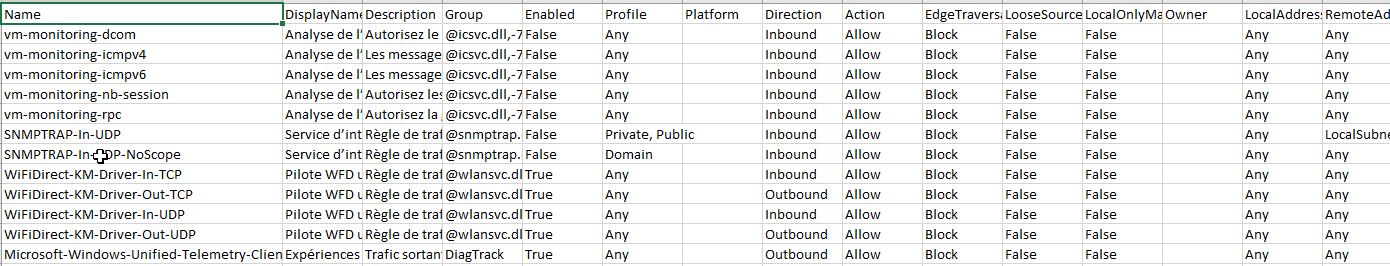
-firewall-rules-%COMPUTERNAME%:列出所有本地Windows防火墙规则
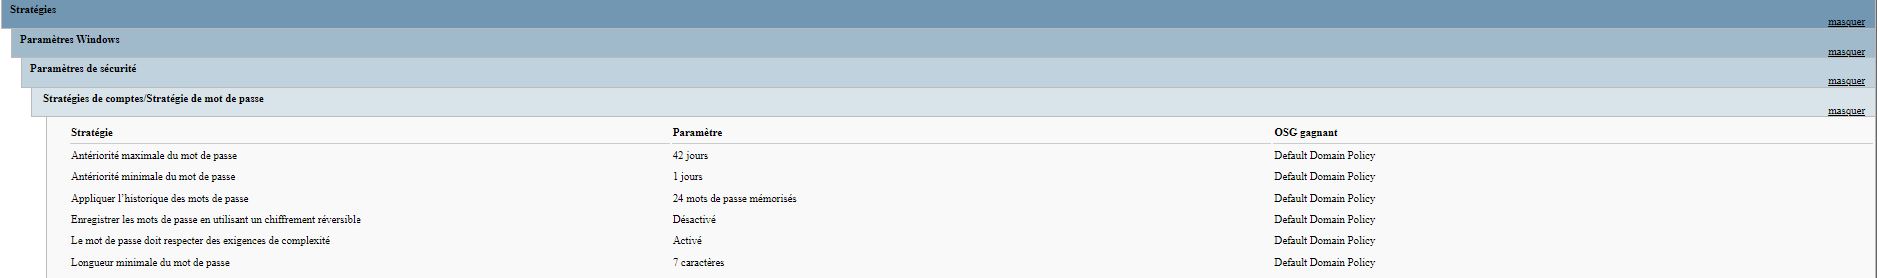
-gpo-%COMPUTERNAME%:已应用GPO的Gpresult
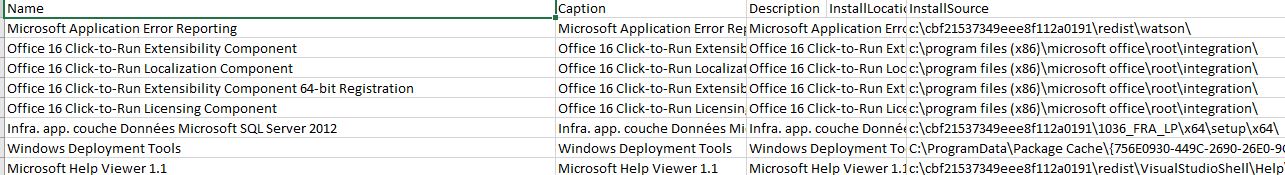
-Installed-Software-%COMPUTERNAME%:列出已安装的软件
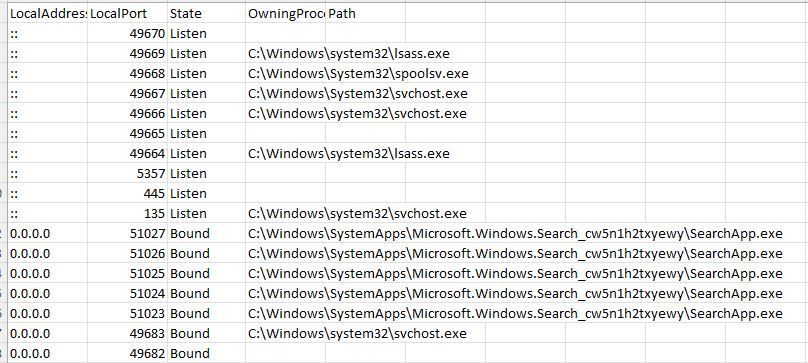
-Listen-port-%COMPUTERNAME%:netstat及关联的可执行文件
-localuser-%COMPUTERNAME%:列出所有本地用户
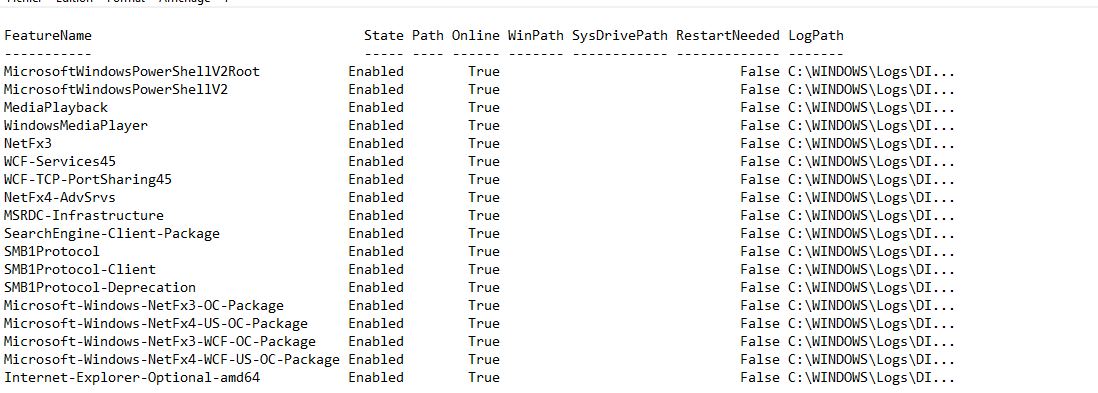
-OptionnalFeature-%COMPUTERNAME%:列出所有已启用的可选功能
-Scheduled-task-%COMPUTERNAME%:列出所有计划任务

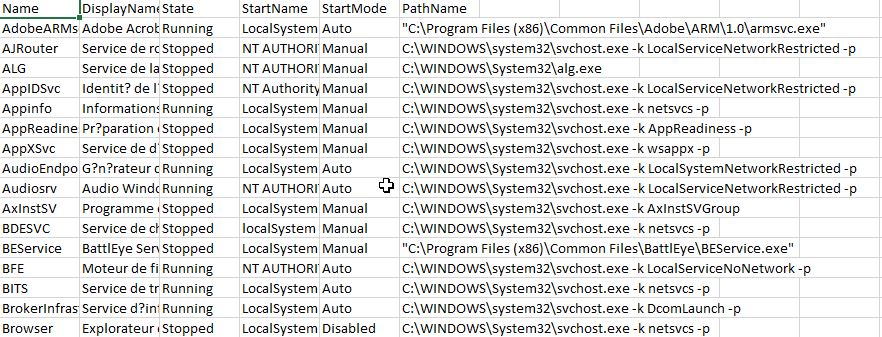
-Service-%COMPUTERNAME%:列出所有服务
-Share-%COMPUTERNAME%:列出所有共享
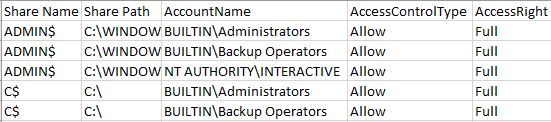
-StartUp-%COMPUTERNAME%:检查注册表以识别启动可执行文件
-System-%COMPUTERNAME% :系统信息 (systeminfo)
-SystemUpdate:检查WMI Quickfix以识别已安装的更新