SILENTCHAIN AI™ - 社区版
注意: 这是社区版。包含高级功能的商业版和专业版需单独获取。
🌟 概述
SILENTCHAIN AI™ - 社区版 是一款 Burp Suite 扩展,将人工智能的强大能力引入 Web 应用程序安全测试。SILENTCHAIN 利用先进的 AI 模型,对 HTTP 流量执行智能被动分析,以识别 OWASP Top 10 漏洞、安全配置错误和潜在攻击向量。
为什么选择 SILENTCHAIN?
传统安全扫描器依赖预定义的签名和模式。SILENTCHAIN AI™ 则更进一步:
- 🧠 AI 驱动分析:利用最先进的语言模型(Burp AI、Ollama、OpenAI、Claude、Gemini、Azure)进行智能漏洞检测
- 🎯 上下文感知检测:理解应用逻辑和业务上下文,而非仅仅进行模式匹配
- ⚡ 实时扫描:分析流经 Burp 代理的流量
- 📊 专业报告:生成包含 CWE、OWASP 映射和修复建议的详细发现
- 🔄 零误报:AI 验证减少噪音,聚焦真实漏洞
- 🆓 社区版:免费的被动分析能力
✨ 功能特性
核心能力
🔍 被动 AI 分析
- 通过 Burp 代理进行实时流量分析
- OWASP Top 10 漏洞检测
- 映射 CWE 的安全发现
- 智能置信度评分
🎨 专业 UI
- 现代化、直观的仪表盘
- 带严重级别颜色编码的实时发现面板
- 任务跟踪与管理
- 集成控制台日志
🤖 多 AI 支持
- Burp AI(默认;进程内、零配置;需 Burp Suite Professional)
- Ollama(本地、免费、注重隐私)
- OpenAI(GPT-4 / GPT-4o)
- Claude(Anthropic)
- Gemini(Google)
- Azure OpenAI / Foundry
📋 智能报告
- 详细的漏洞描述
- 受影响参数识别
- CWE 和 OWASP 映射
- 修复建议
- 安全资源的直接链接
🛡️ 数据隐私(DataSanitizer)
- 默认启用 — 在敏感数据离开您的机器之前自动加以保护
- 双向脱敏:敏感值在发送至云 AI 提供商前被替换为
[REDACTED_*] 占位符,随后在响应中恢复
- 检测并脱敏以下内容:
- API 密钥 — OpenAI(
sk-)、GitHub(ghp_)、AWS(AKIA)、GitLab(glpat-)、Slack(xoxb-)
- 授权头 — Bearer 令牌、Basic 认证
- 凭据 — password/secret/token 字段、
user:pass@host URI
- 会话 Cookie — 会话 ID、CSRF 令牌、JWT、认证令牌
- 电子邮件地址
- IP 地址和主机名 — 目标基础设施详情
- 对于 Ollama 完全跳过(仅本地,数据不会离开您的机器)
- 高级用户可在设置中关闭
漏洞检测
SILENTCHAIN AI™ 可检测广泛的安全问题,包括:
| 类别 | 漏洞 |
|---|
| 注入 | SQL 注入、NoSQL 注入、命令注入、LDAP 注入、XPath 注入 |
| 跨站脚本 | 反射型 XSS、存储型 XSS、基于 DOM 的 XSS |
| 身份验证 | 失效的身份验证、会话管理问题、凭据泄露 |
| 访问控制 | IDOR、失效的授权、权限提升 |
| 加密 | 弱加密、不安全的 SSL/TLS、敏感数据暴露 |
| 配置 | 安全配置错误、默认凭据、调试模式已启用 |
| XXE | XML 外部实体攻击 |
| 反序列化 | 不安全的反序列化 |
| 组件 | 易受攻击的依赖项、过时的库 |
🚀 快速入门
前提条件
- Burp Suite Professional 2025.2+(推荐 — 默认 Burp AI 提供商必需)或 Burp Suite Community(可与 Ollama 等外部提供商配合使用)
- Java 21 运行时(随当前 Burp 版本捆绑提供)
- 一个 AI 提供商(以下之一):
- Burp AI(默认;零配置;需要 Burp Suite Professional 和有效的 Burp AI 订阅)
- Ollama(免费、本地、注重隐私)
- OpenAI API 密钥
- Claude(Anthropic)API 密钥
- Gemini(Google)API 密钥
- Azure OpenAI / Foundry
安装
-
下载扩展
-
在 Burp Suite 中加载
- 转到 Extensions → Installed → Add
- 将扩展类型设置为:Java
- 选择下载的
.jar 文件并点击 Next
-
配置您的 AI 提供商
- 打开 SILENTCHAIN Community 选项卡 → ⚙ Settings
- 选择提供商 — Burp AI 无需任何配置即可使用。对于外部提供商,请设置 API URL / 密钥 / 模型,点击 Test Connection,然后 Save。
-
开始扫描
- 在 Burp 中设置目标范围(Target → Scope)
- 在 SILENTCHAIN Community 选项卡中启用被动分析(默认关闭),然后通过 Burp 代理浏览目标 — 或右键点击任意请求 → Analyze (SILENTCHAIN) 进行按需分析
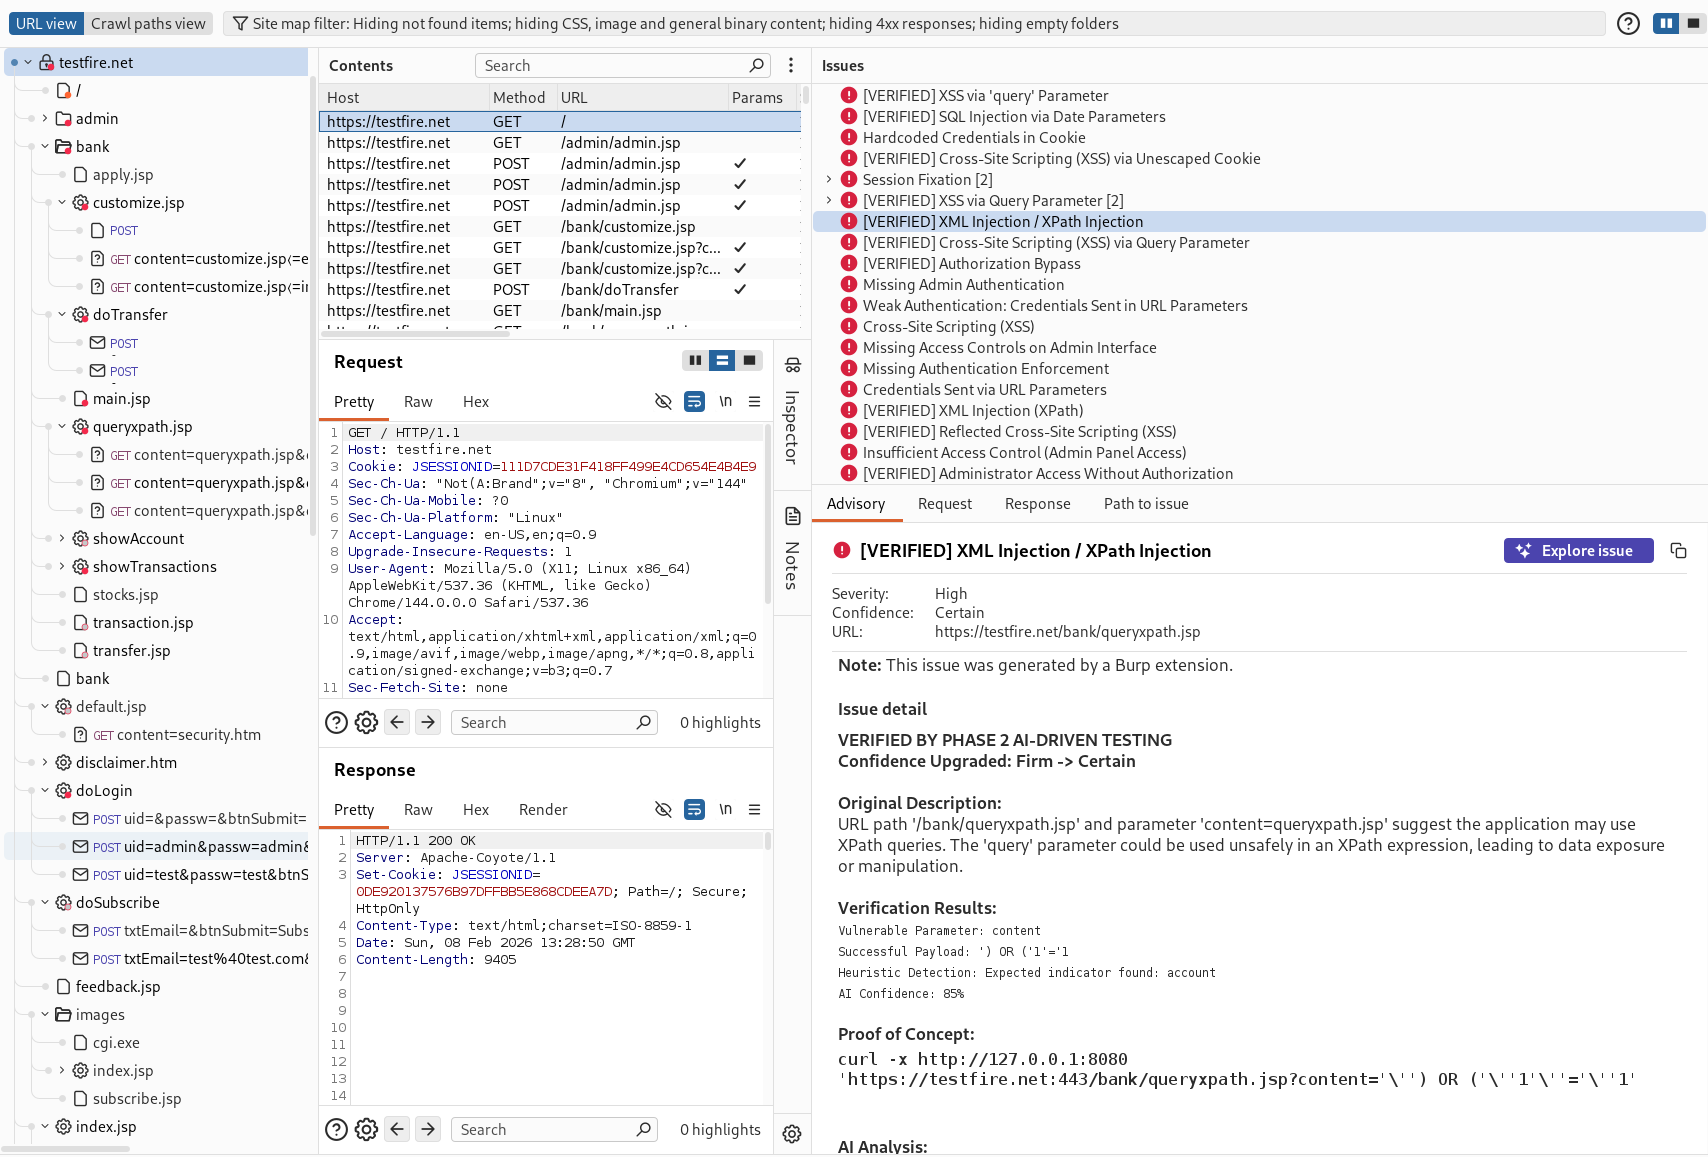
- 发现结果会显示在 SILENTCHAIN Community 选项卡中,并以原生 Burp Scanner 问题的形式呈现
系统要求
- 跨平台:Windows、macOS、Linux
- Burp Suite Community 或 Professional(使用 Burp AI 提供商需要 Professional + AI 订阅)
- Java 21(随当前 Burp 版本捆绑提供)
🔧 配置
AI 提供商设置
选项 1:Burp AI(默认 — 零配置)
需要 Burp Suite Professional 和有效的 Burp AI 订阅。 无需 API URL 或密钥 — 分析通过 PortSwigger 的 Burp AI 服务在进程内运行,并消耗您账户中的 Burp AI 积分。
- 提供商:
Burp AI
- API URL / 密钥 / 模型:(不需要)
选项 2:Ollama(推荐用于本地 / 私人使用)
免费、本地、无需 API 密钥
-
安装 Ollama:
# macOS/Linux
curl -fsSL https://ollama.ai/install.sh | sh

# Windows
# Download from https://ollama.ai/download
-
拉取模型:
ollama pull deepseek-r1
# or
ollama pull llama3
-
配置 SILENTCHAIN:
- 提供商:
Ollama
- API URL:
http://localhost:11434
- 模型:
deepseek-r1:latest
选项 3:OpenAI
-
从 platform.openai.com 获取 API 密钥
-
配置 SILENTCHAIN:
- 提供商:
OpenAI
- API URL:
https://api.openai.com/v1
- API 密钥:
sk-...
- 模型:
gpt-4 或 gpt-3.5-turbo
选项 4:Claude(Anthropic)
-
从 console.anthropic.com 获取 API 密钥
-
配置 SILENTCHAIN:
- 提供商:
Claude
- API URL:
https://api.anthropic.com/v1
- API 密钥:您的 Anthropic API 密钥
- 模型:
claude-3-5-sonnet-20241022
选项 5:Google Gemini
-
从 makersuite.google.com 获取 API 密钥
-
配置 SILENTCHAIN:
- 提供商:
Gemini
- API URL:
https://generativelanguage.googleapis.com/v1
- API 密钥:您的 Google API 密钥
- 模型:
gemini-1.5-pro
设置参考
| 设置项 | 描述 | 默认值 |
|---|
| AI 提供商 | 要使用的 AI 服务 | Burp AI |
| 被动分析 | 自动分析范围内的代理流量 | Off(选择启用) |
| API URL | 提供商端点(外部提供商) | (提供商默认) |
| API 密钥 | 认证密钥(外部提供商) | (空) |
| 模型 | AI 模型名称(外部提供商) | (提供商默认) |
| 最大令牌数 | 响应长度限制 | 2048 |
| 脱敏器 | 发送前对机密/PII 进行脱敏 | On |
| 详细日志 | 启用详细日志记录 | On |
📖 文档
工作原理
- 流量拦截:SILENTCHAIN 通过 Burp 代理监控 HTTP 请求/响应
- 范围过滤:仅分析范围内的目标(在 Burp 的 Target Scope 中配置)
- AI 分析:将请求/响应数据发送给 AI 进行安全分析
- 漏洞检测:AI 基于 OWASP Top 10 模式识别安全问题
- 发现生成:创建包含严重级别、置信度和修复建议的详细报告
- 去重:防止同一 URL/参数组合产生重复发现
发现置信度级别
| 级别 | AI 置信度 | 含义 |
|---|
| 确定 | 90-100% | 高置信度,已证实的漏洞模式 |
| 可靠 | 75-89% | 强烈迹象,很可能存在漏洞 |
| 初步 | 50-74% | 潜在问题,需要人工验证 |
UI 组件
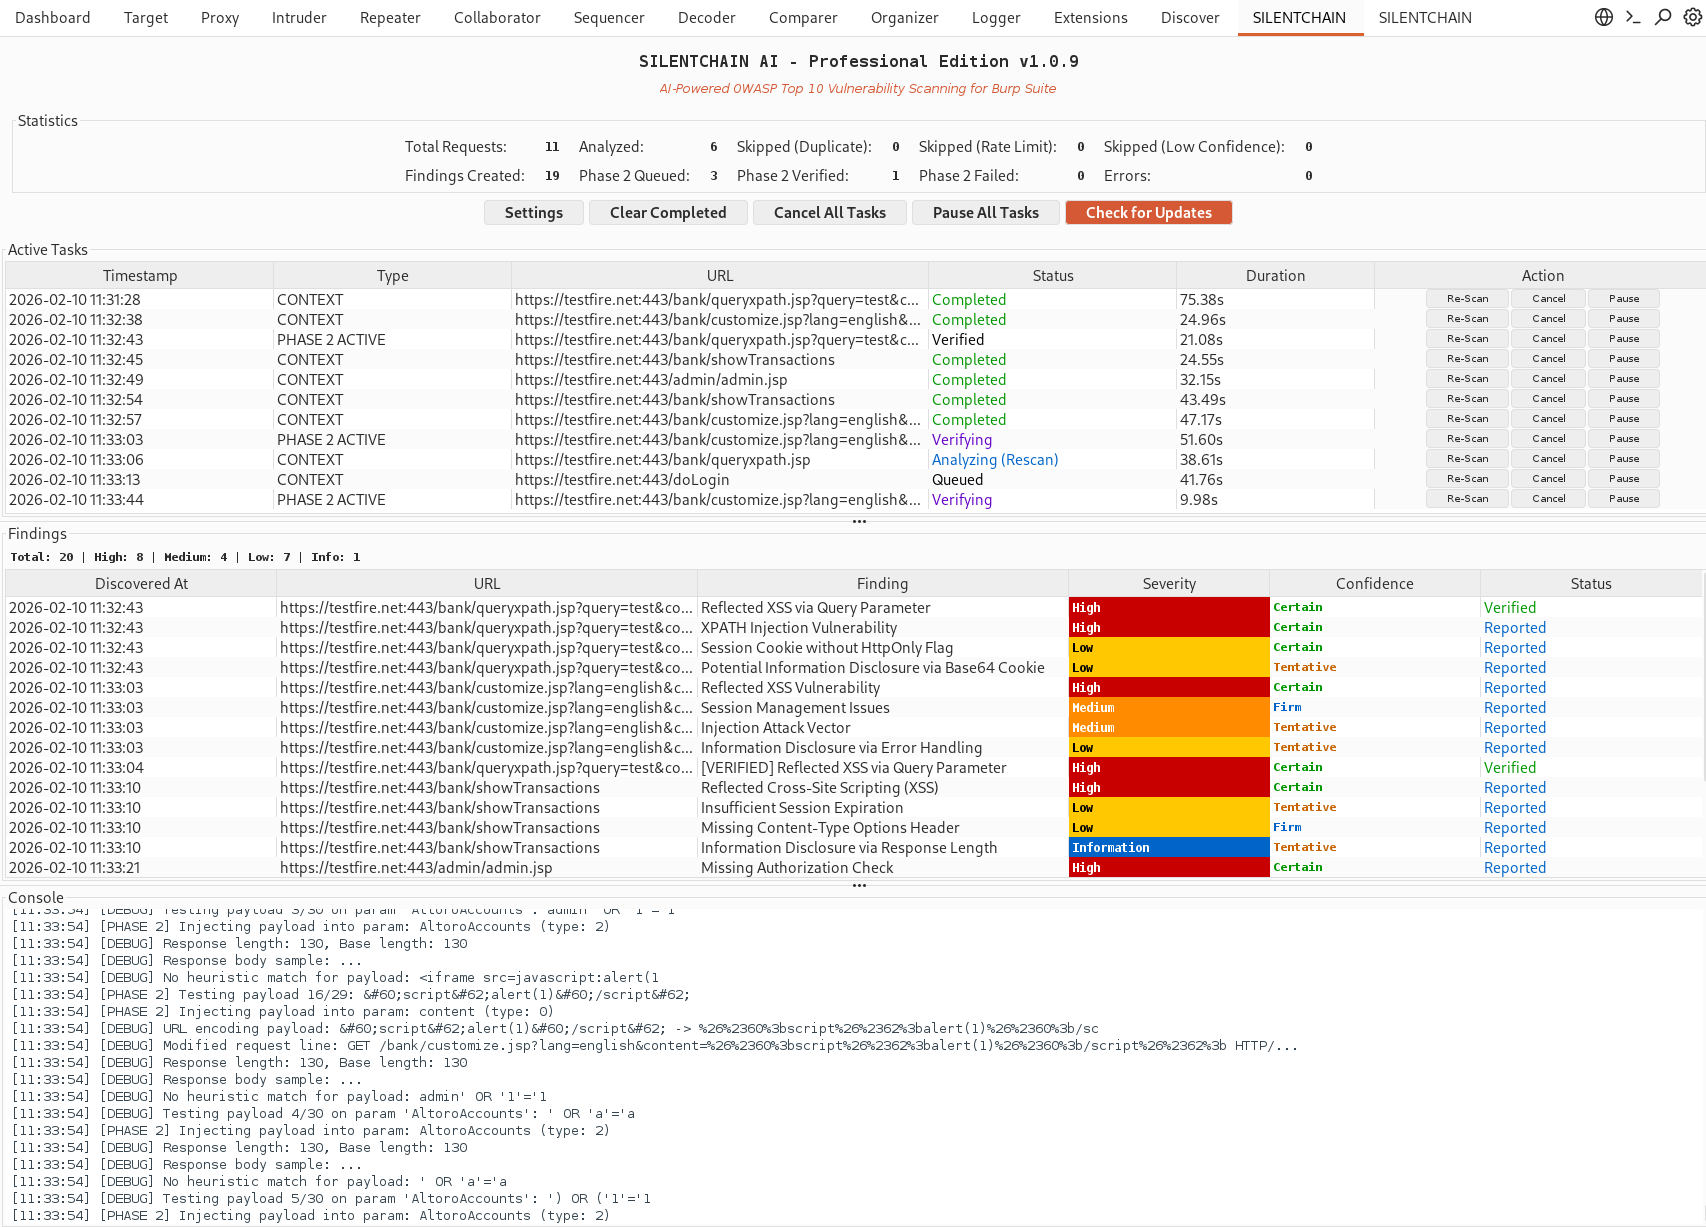
📊 统计面板
- 总请求数:已分析的 HTTP 请求
- 已分析:成功处理的数量
- 已跳过(重复):防止了冗余分析
- 已创建发现:发现的漏洞总数
- 错误:分析失败次数
📋 活动任务
- 显示当前正在处理的请求
- 状态跟踪(排队中、分析中、已完成)
- 耗时计时
🔍 发现面板
- 所有检测到的漏洞
- 基于严重级别的颜色编码:
- 🔴 高 - 严重漏洞
- 🟠 中 - 重要的安全问题
- 🟡 低 - 次要漏洞
- 🔵 信息 - 安全说明
- 置信度级别
- 发现时间戳
🖥️ 控制台
🎯 使用示例
基本工作流程
-
设置目标范围
Burp → Target → Scope → Add
Example: https://example.com/*
-
浏览应用程序
- 将浏览器代理配置为 Burp(127.0.0.1:8080)
- 浏览目标应用程序
- SILENTCHAIN 在后台进行分析
-
查看发现
- 查看
SILENTCHAIN → Findings 面板
- 或
Target → Issue Activity(与 Burp 集成)
上下文菜单分析
右键点击以下位置的任意请求:
- Proxy History
- Site Map
- Repeater
选择:SILENTCHAIN - Analyze Request
即使该 URL 之前已被扫描,此操作也会强制执行分析。
手动验证
- 在发现面板中选择一条发现
- 查看详细描述
- 检查受影响的参数
- 点击 CWE/OWASP 链接以获取更多信息
- 使用 Burp Repeater/Intruder 进行手动测试
🆚 社区版与专业版对比