Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
apache__dolphinscheduler_CVE-2023-51770_3-2-00 — 针对 Apache DolphinScheduler 的 CVE-2023-51770 利用工具,通过在数据源配置中构造 SQL 注入实现远程代码执行。 | Kitploit
工具/GitHubGitHub/shoucheng3/apache__dolphinscheduler_cve-2023-51770_3-2-00
容器安全漏洞分析漏洞利用渗透测试云安全DevSecOps
GitHubshoucheng3/apache__dolphinscheduler_cve-2023-51770_3-2-00

apache__dolphinscheduler_CVE-2023-51770_3-2-00

针对 Apache DolphinScheduler 的 CVE-2023-51770 利用工具,通过在数据源配置中构造 SQL 注入实现远程代码执行。

分享
查看仓库
391年前尚未审核

Apache Dolphinscheduler

License codecov Quality Gate Status Twitter Follow Slack Status EN doc

关于

一个分布式易扩展的可视化 DAG 工作流任务调度系统。致力于解决数据处理流程中错综复杂的依赖关系,使调度系统在数据处理流程中开箱即用。

DolphinScheduler 的主要特性如下:

  • 易于部署,提供四种部署方式,包括Standalone、Cluster、Docker和Kubernetes
  • 易于使用,可以通过四种方式创建和管理工作流,包括Web UI、Python SDK和Open API
  • 高可靠高可用,多主多从的去中心化架构,原生支持横向扩展
  • 高性能,性能比其他编排平台快N倍,每天可支持千万级任务
  • Cloud Native,DolphinScheduler支持编排多云/数据中心工作流,支持自定义任务类型
  • 对工作流和工作流实例(包括任务)进行版本控制
  • 工作流和任务的多种状态控制,支持随时暂停/停止/恢复它们
  • 多租户支持
  • 其他如补数支持(Web UI 原生),包括项目和数据源的权限控制

快速开始

  • 如果想要体验
    • standalone 启动
    • Docker 启动
  • 想 Kubernetes 部署
    • Kubernetes 部署

系统部分截图

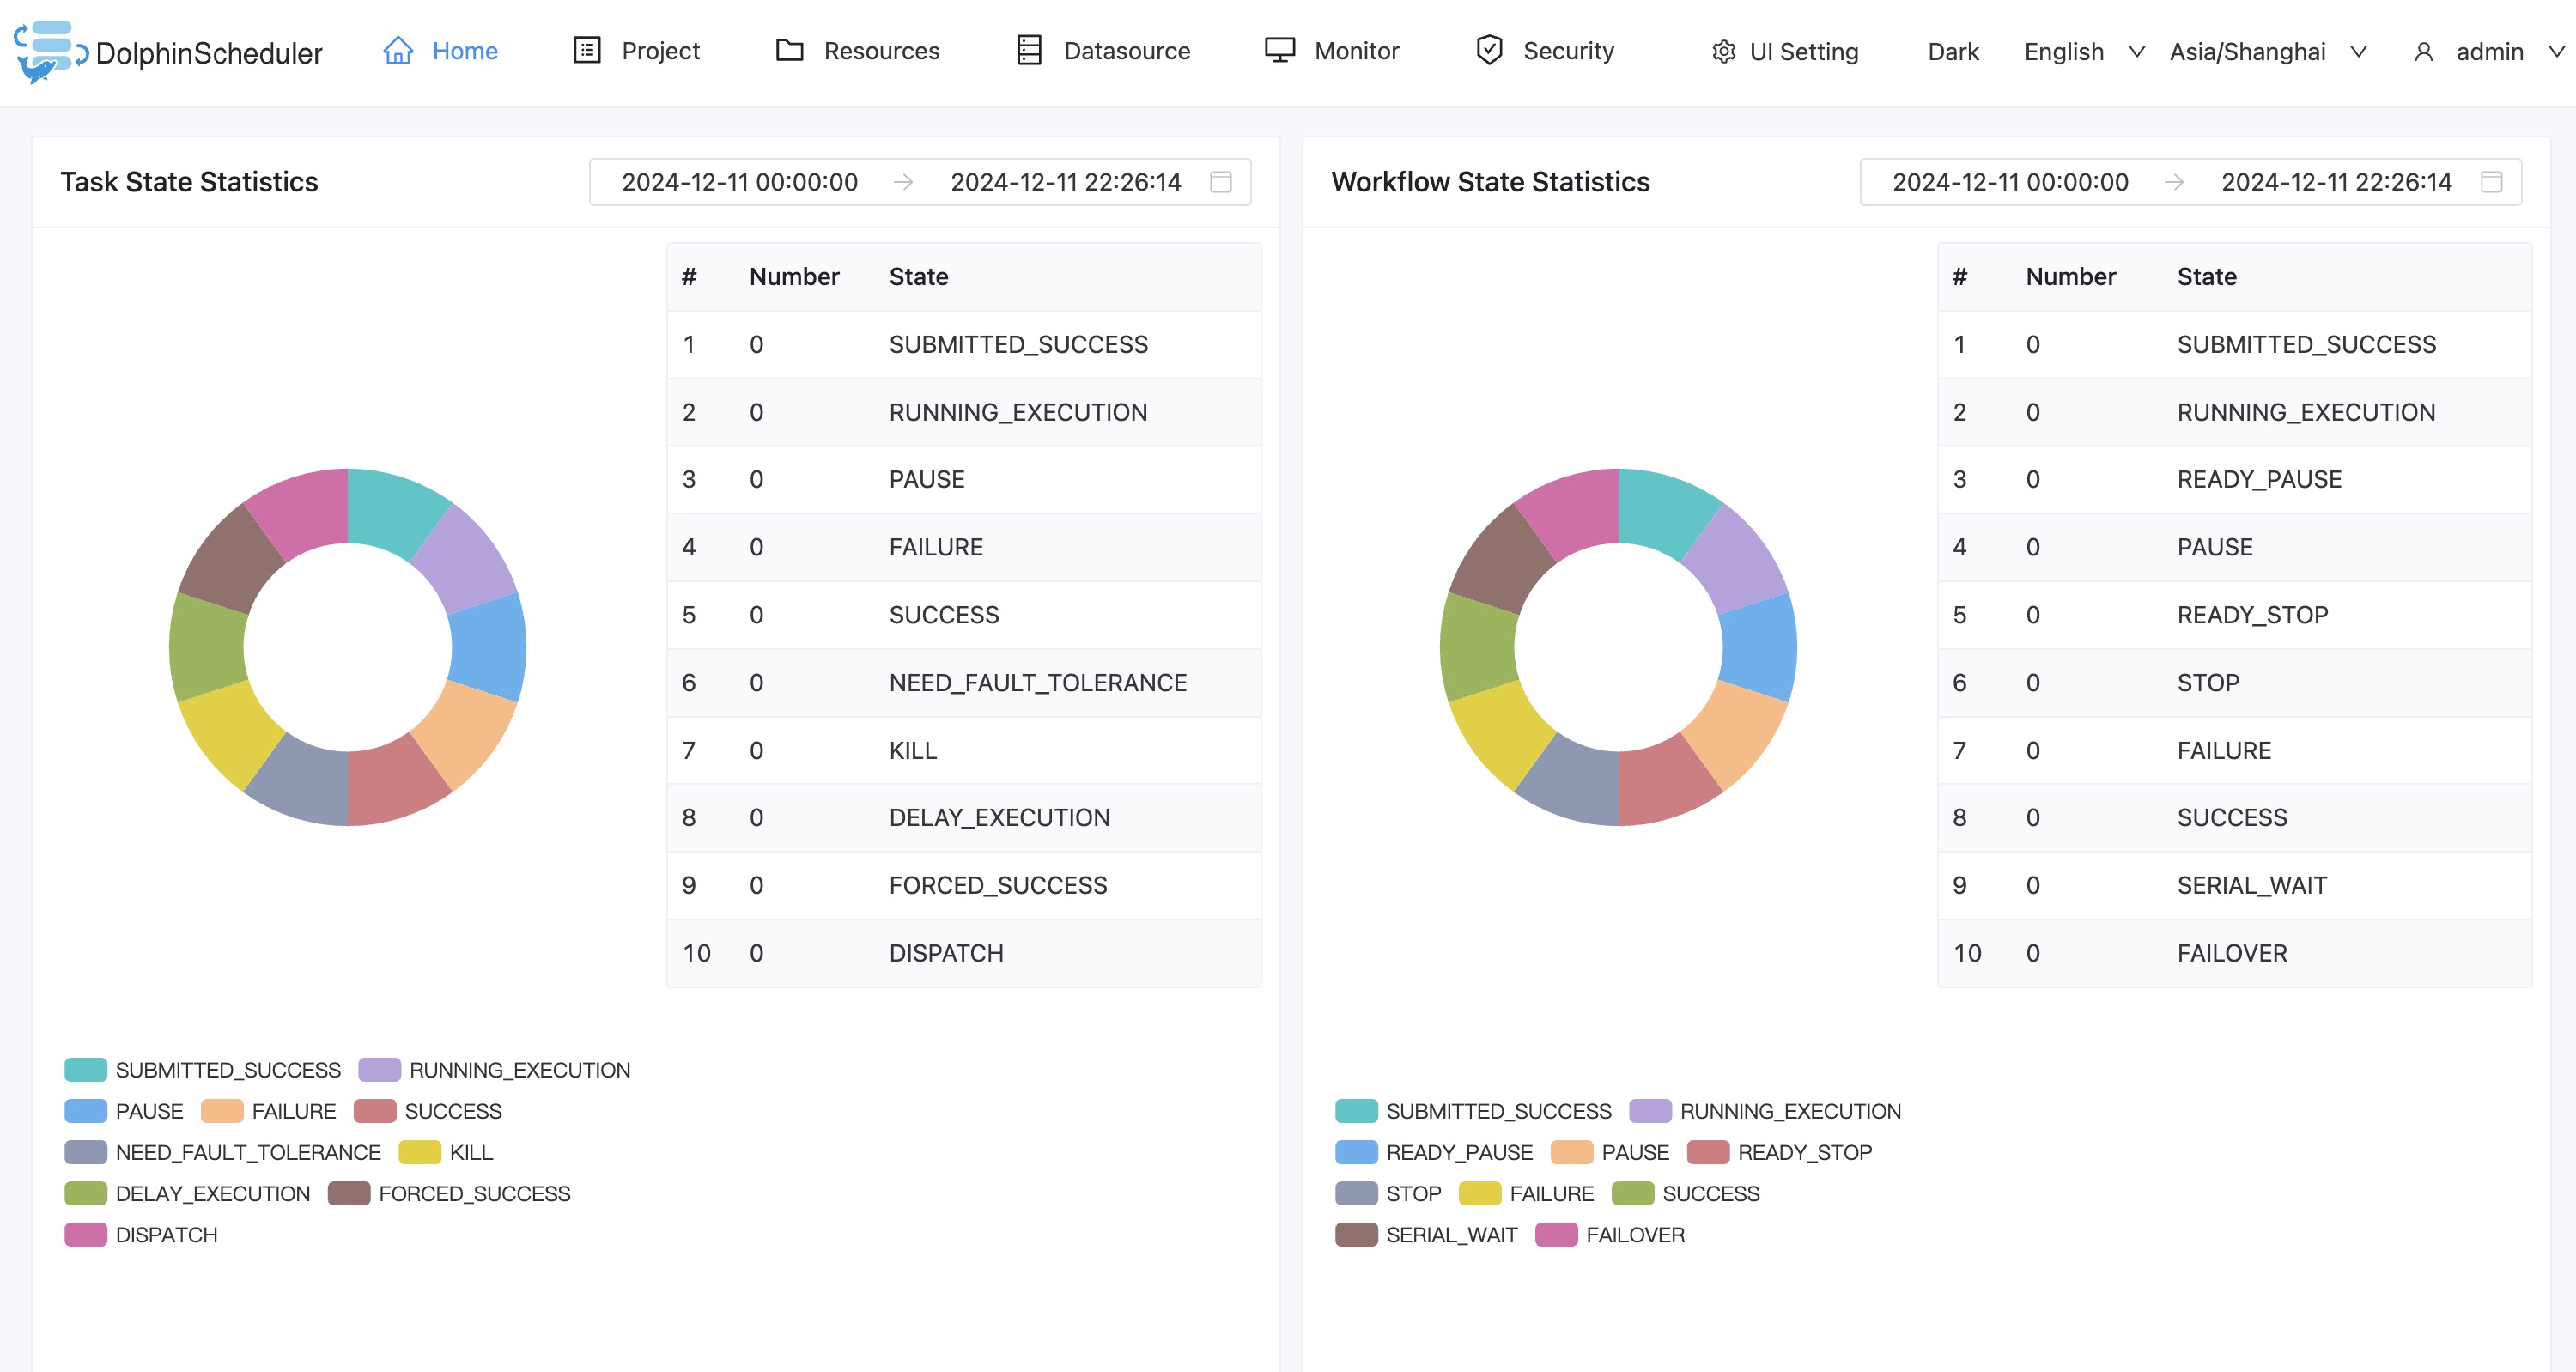
  • 主页:项目和工作流概览,包括最新的工作流实例和任务实例状态统计。 home

  • 工作流定义: 通过拖拉拽创建和管理工作流,轻松构建和维护复杂的工作流,内置支持多种任务类型,开箱即用。 workflow-definition
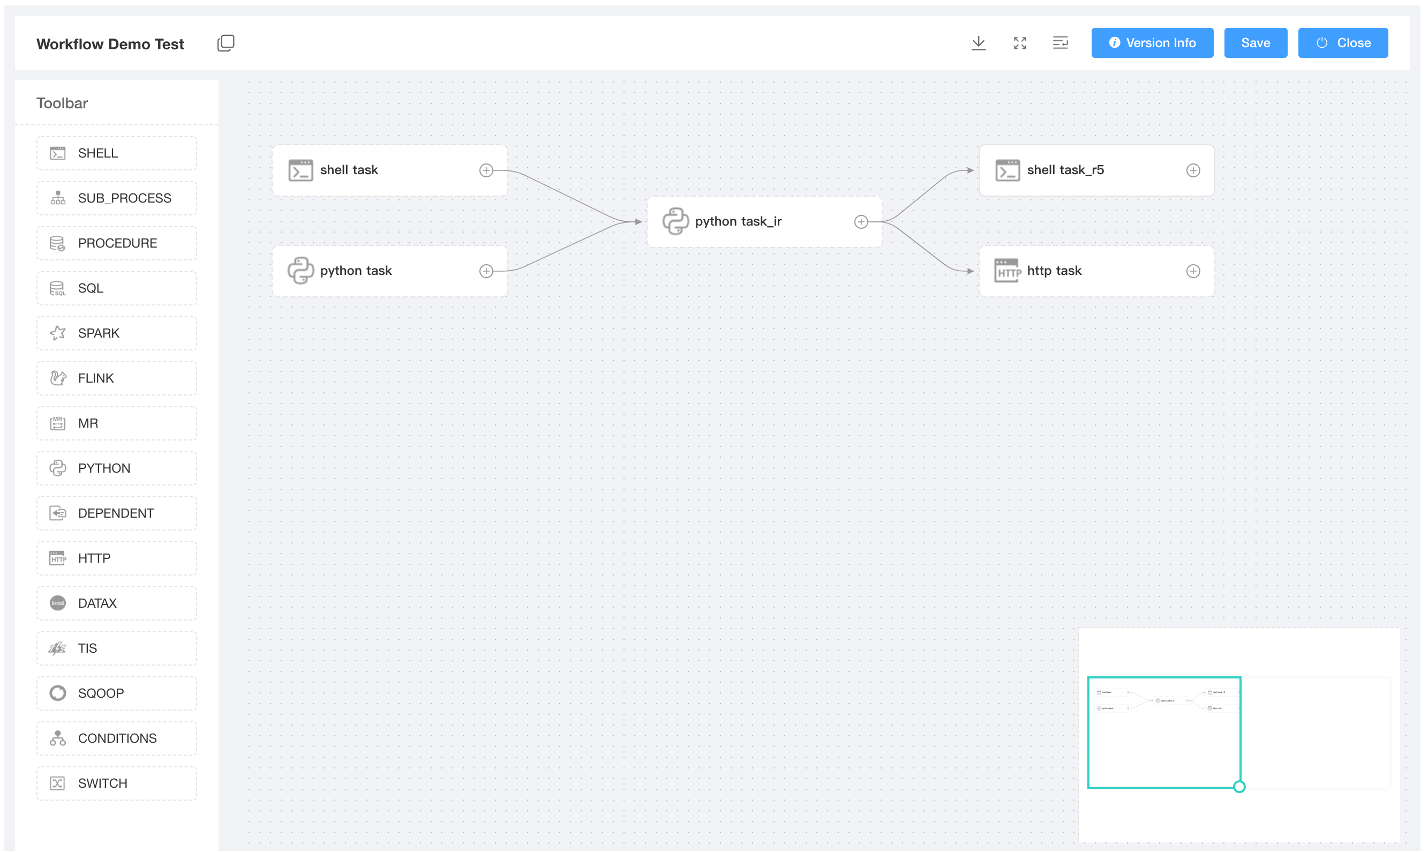
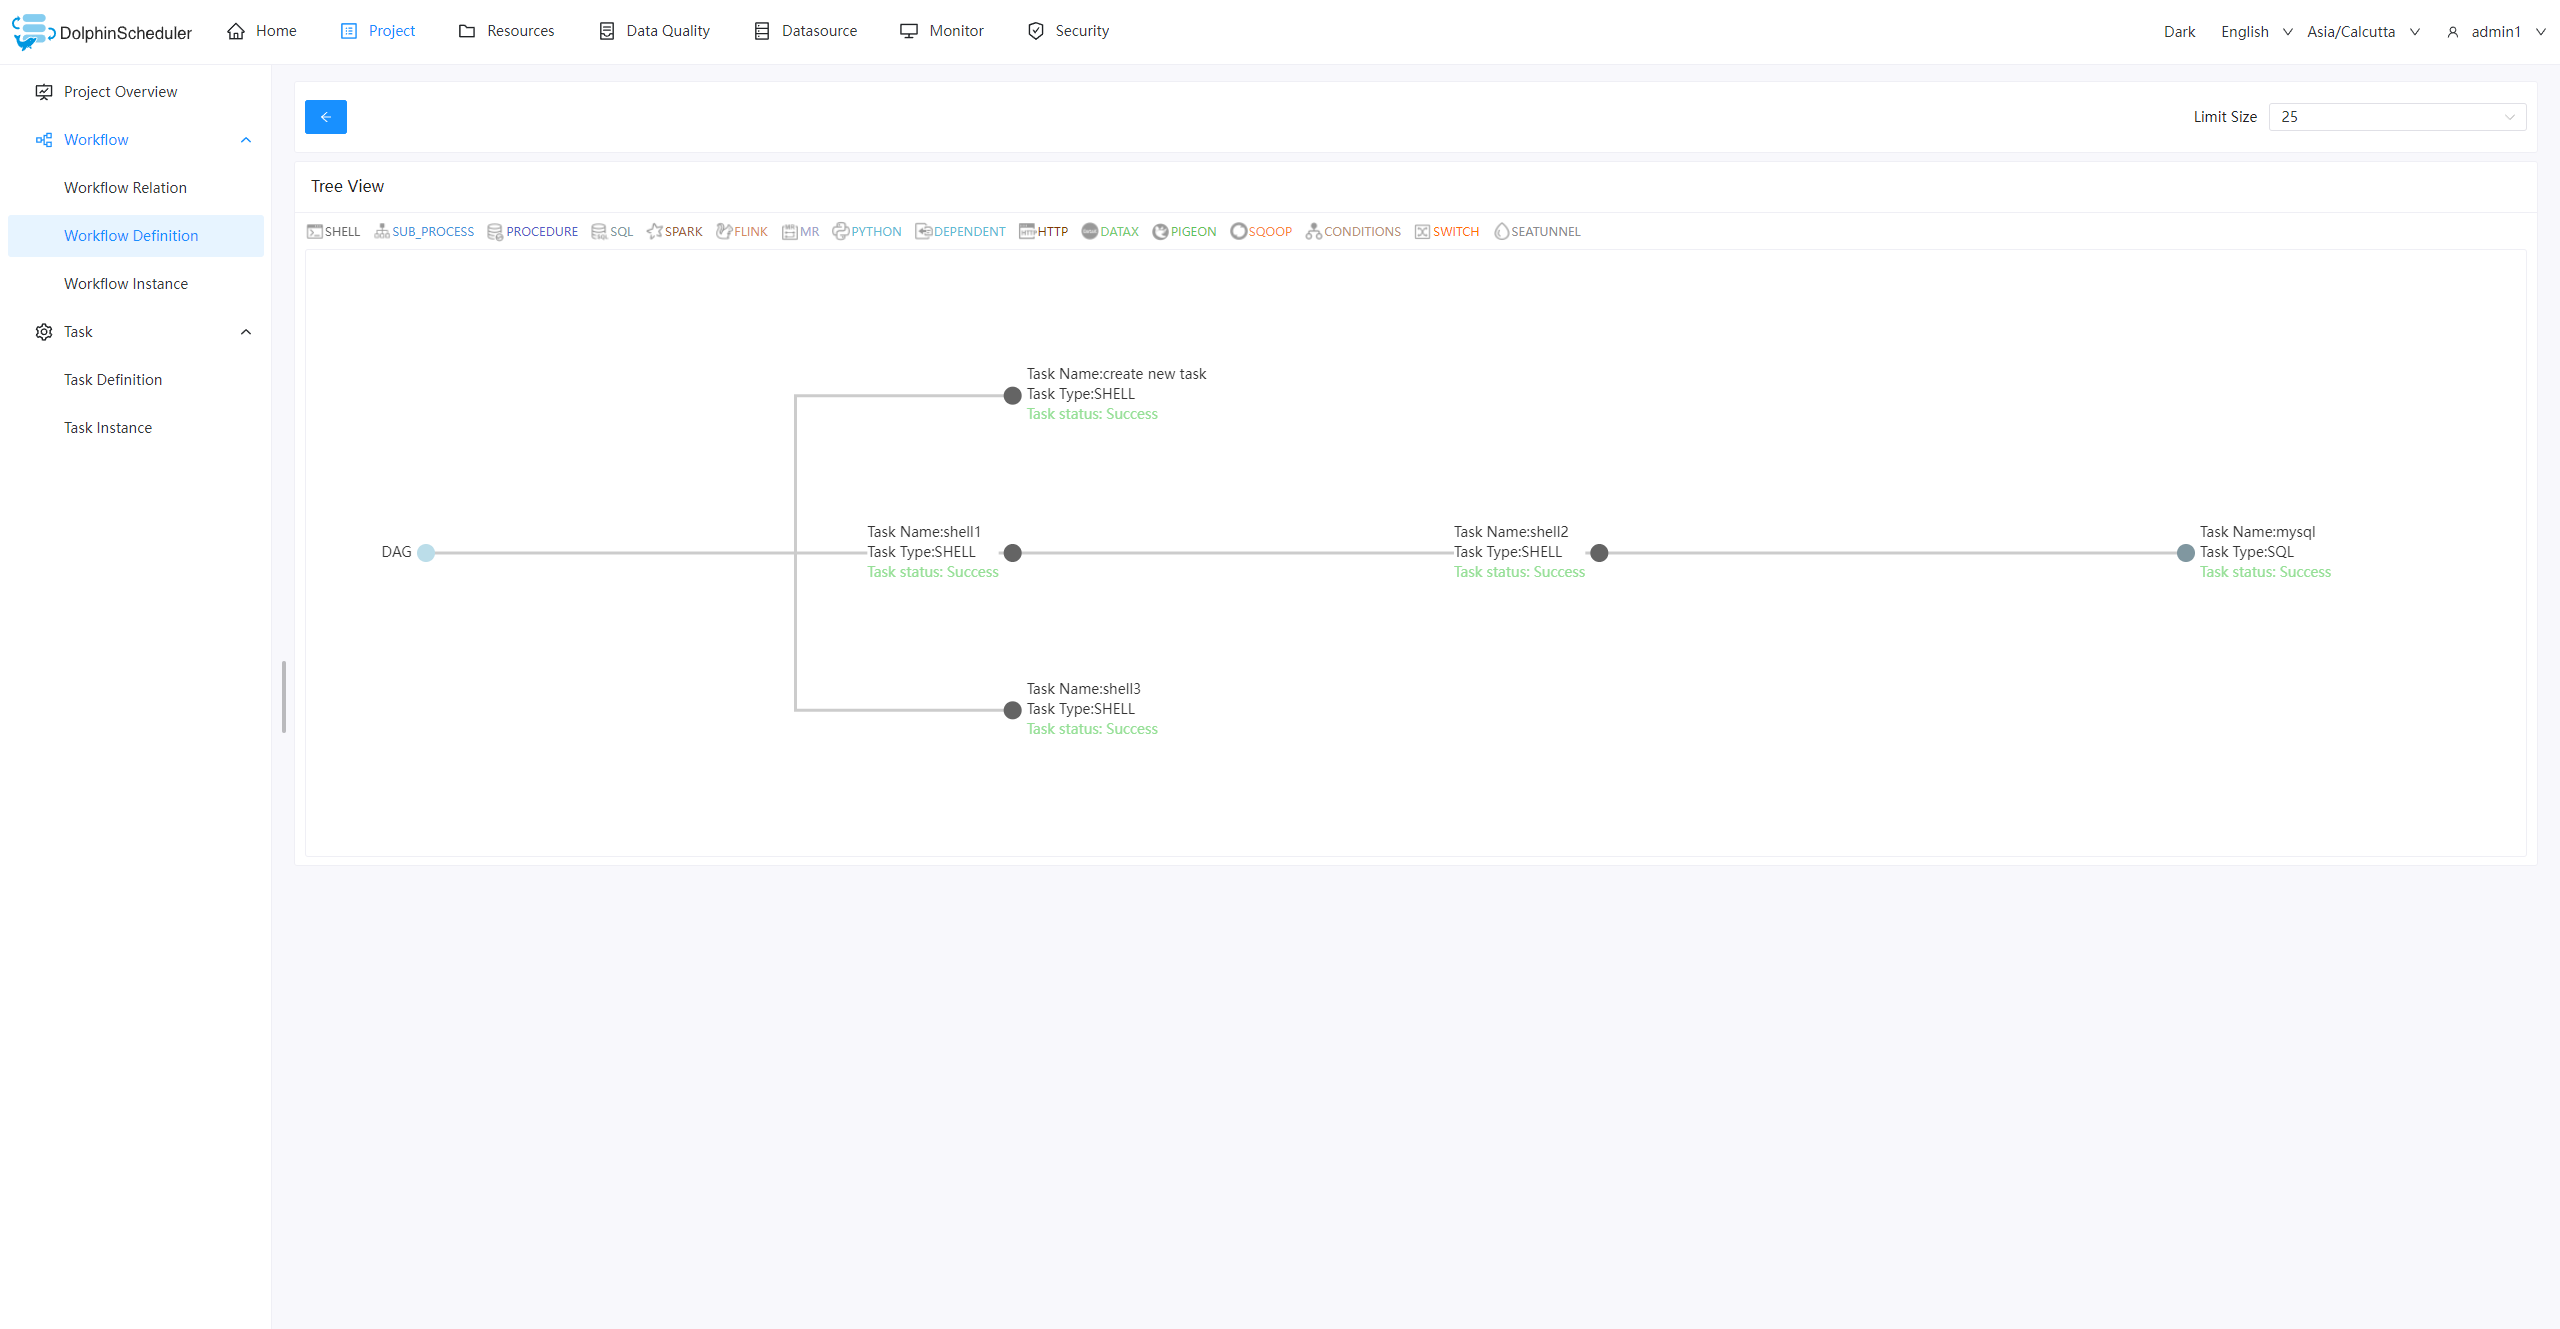
  • 工作流树状图: 抽象的树形结构可以更清晰地理解任务之间的关系。 workflow-tree

  • 数据源: 支持管理多种外部数据源,为MySQL、PostgreSQL、Hive、Trino等,并提供统一的数据访问能力。 data-source

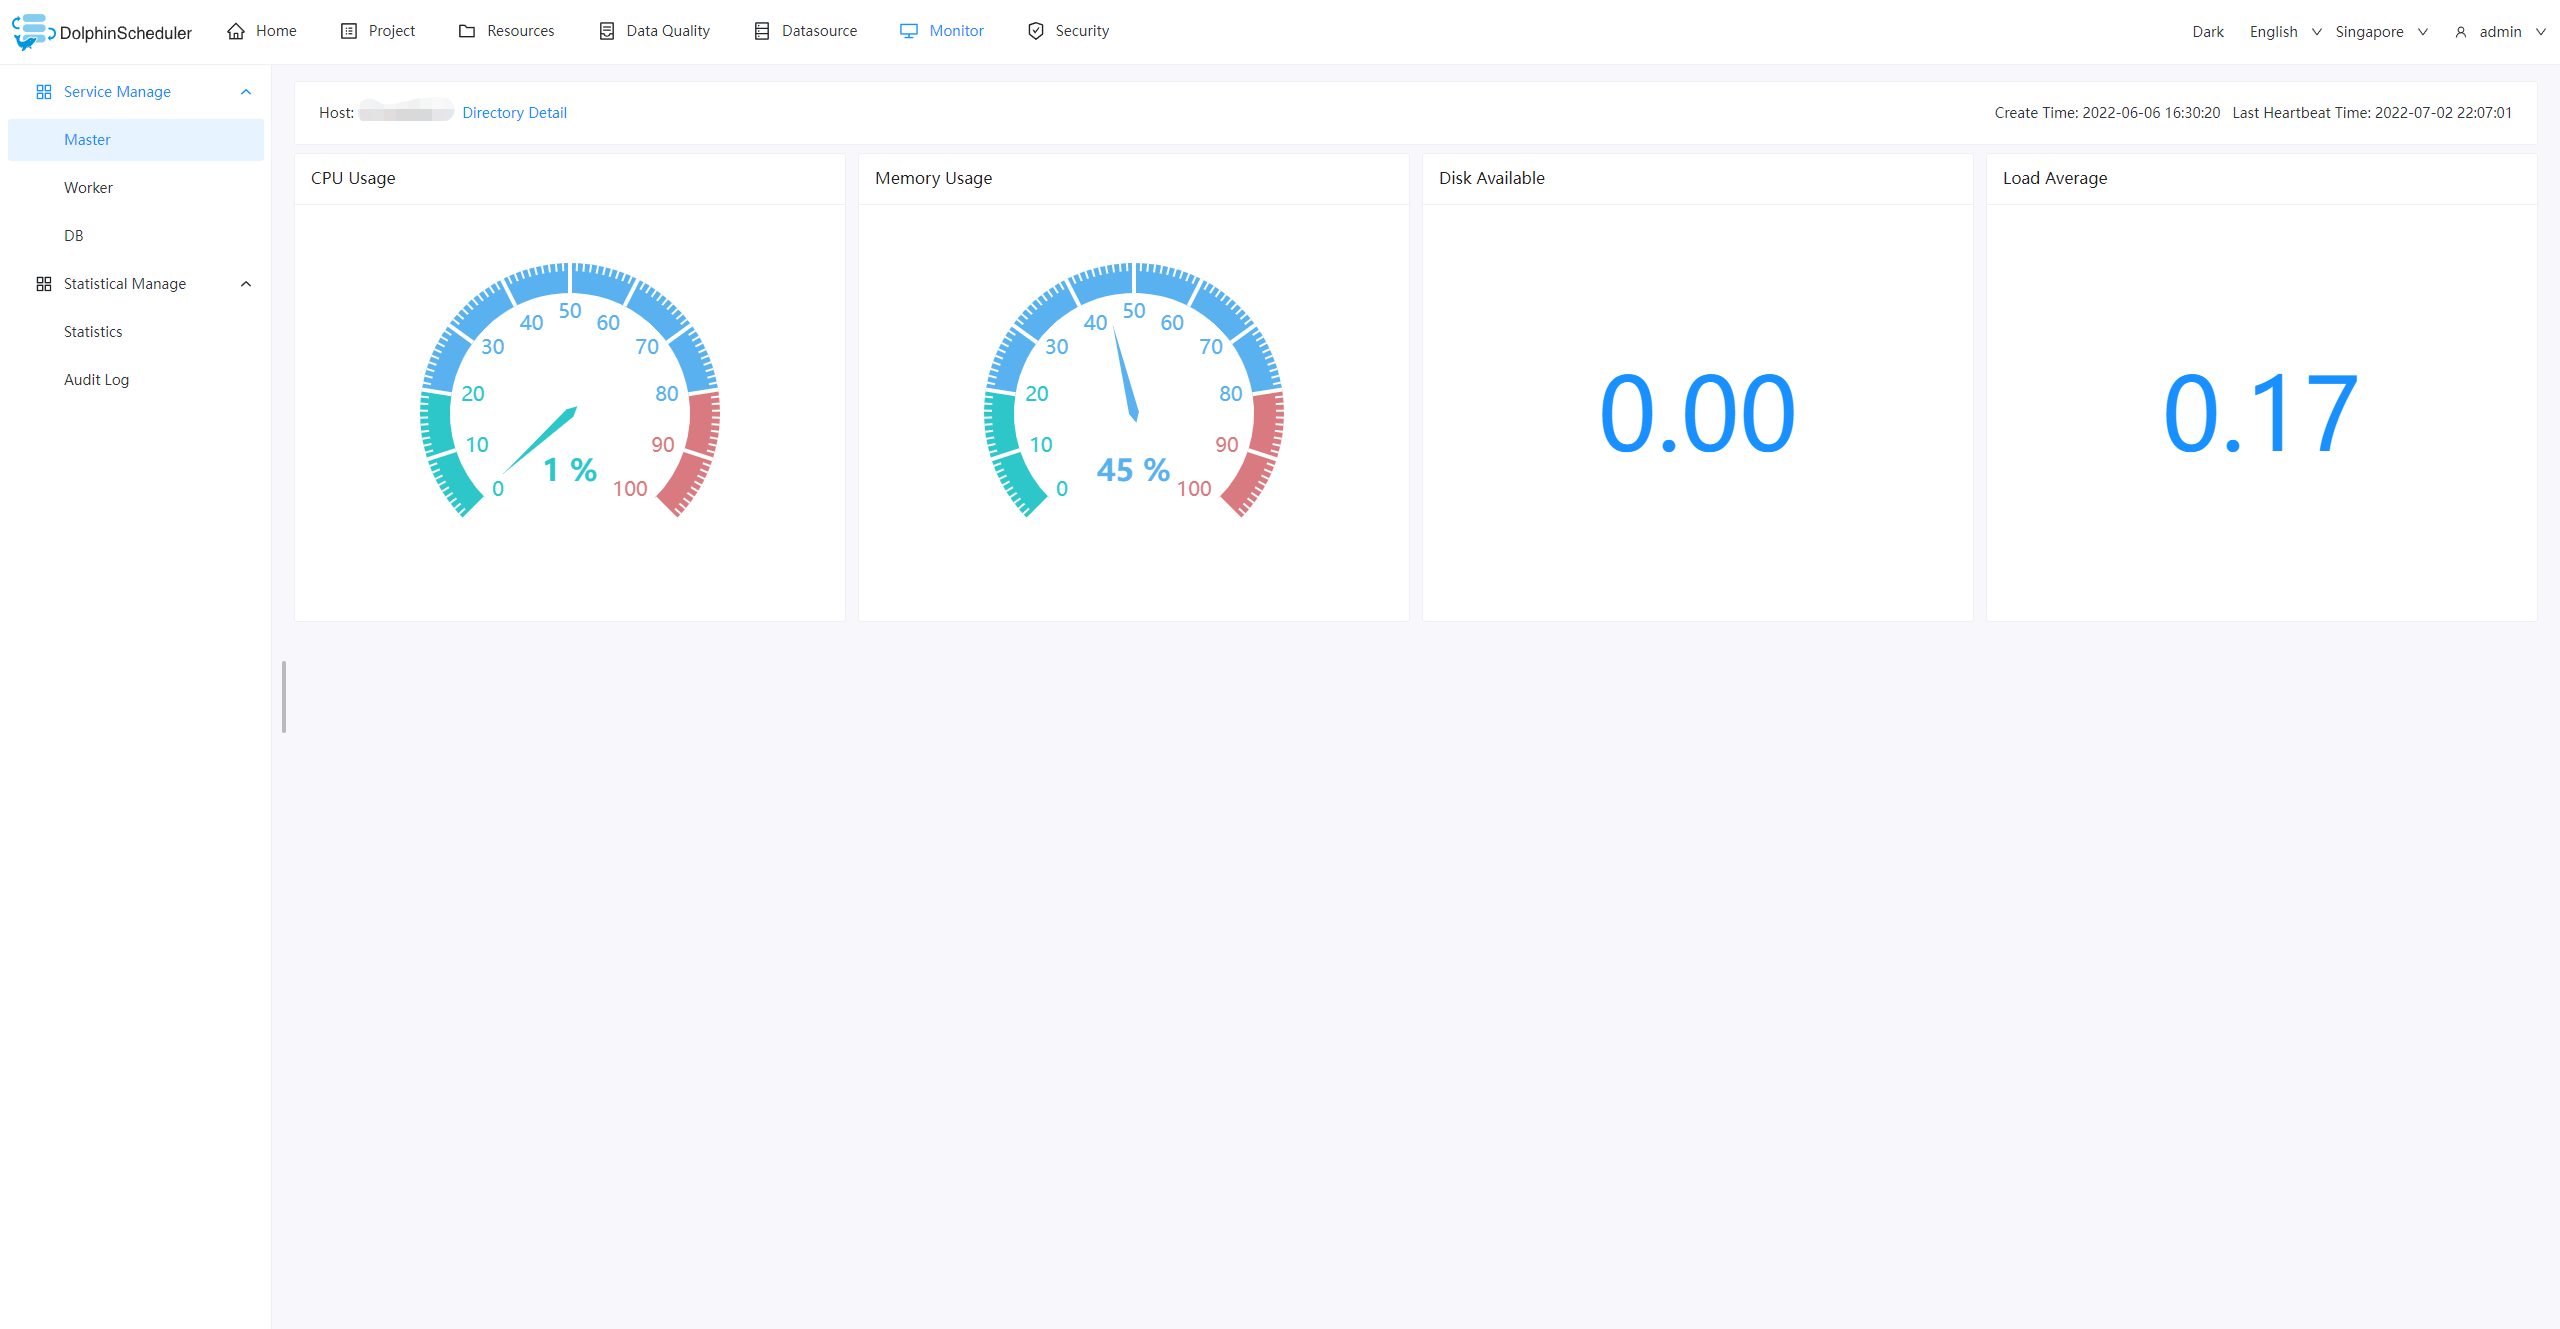
  • 监控:实时查看master、worker和数据库的状态,包括服务器资源使用情况和负载情况,无需登录服务器即可快速进行健康检查。 monitor
建议和报告 bugs

根据 这个步骤 来报告你的 bug 或者提交建议。

参与贡献

社区欢迎大家贡献,请参考此页面了解更多:如何贡献,如果你是首次贡献 DolphinScheduler,在这里可以找到good first issue

社区

欢迎通过以方式加入社区:

  • 加入 DolphinScheduler Slack
  • 关注 DolphinScheduler Twitter 来获取最新消息
  • 订阅 DolphinScheduler 邮件列表, 用户订阅 [email protected] 开发者请订阅 [email protected]

Landscapes


cncf-landscape  cncf-logo

DolphinScheduler enriches the CNCF CLOUD NATIVE Landscape.

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    383
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    327
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →