

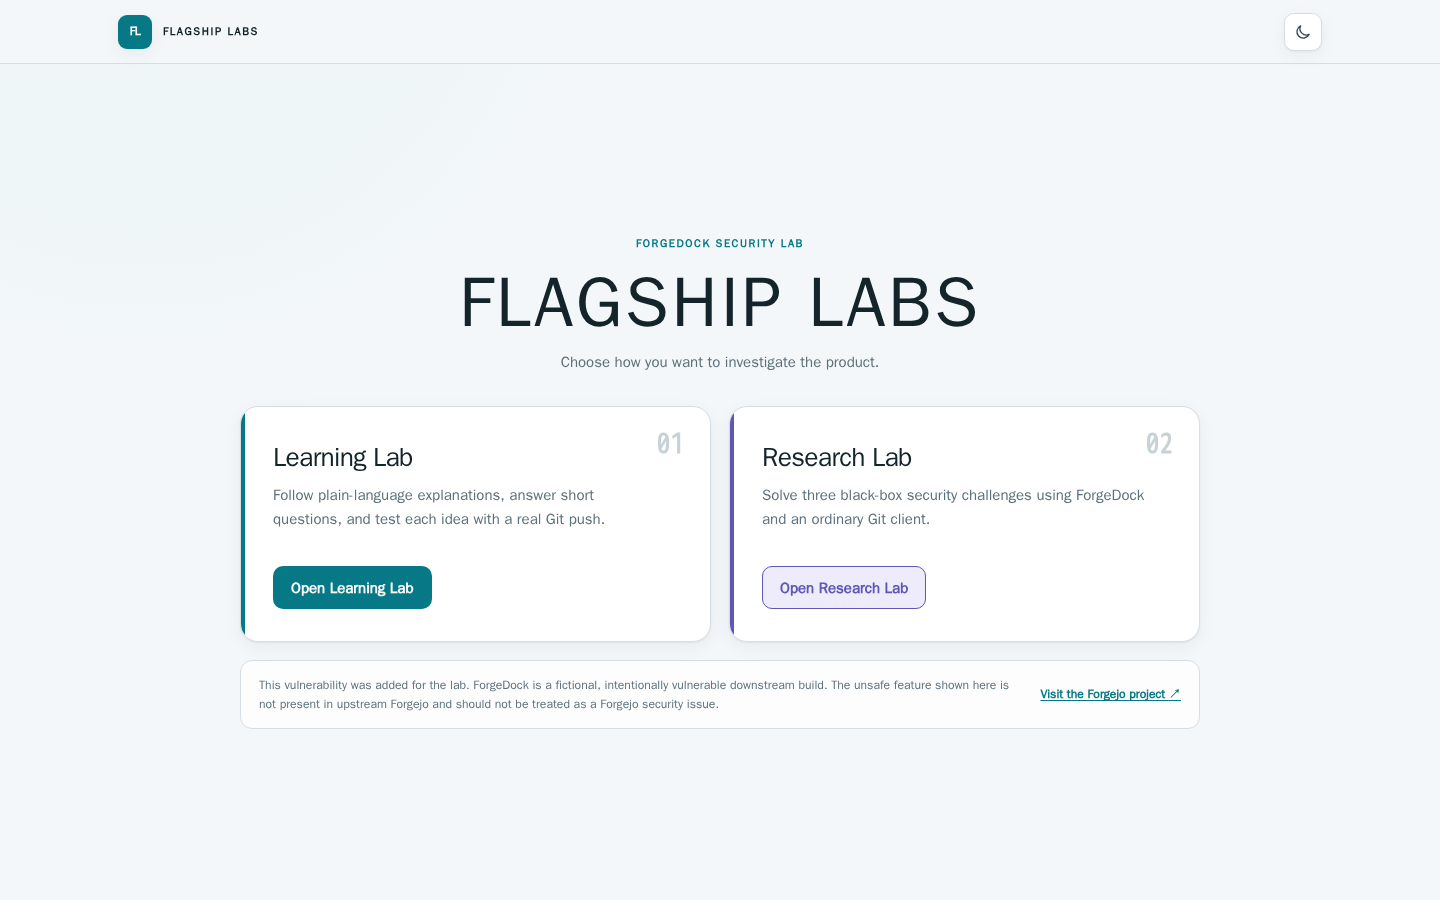
一个本地学习实验室(Learning Lab)和研究实验室(Research Lab),灵感来自 CVE-2026-3854 背后公开记录的漏洞概念。两种体验都使用真实的、经过身份验证的 Git push 操作,针对 ForgeDock——一个虚构的 Git 服务器;研究实验室。
[!CAUTION] 本项目故意存在漏洞。仅在本地运行。不要将其端口暴露到公共或共享网络。切勿将其用于生产环境。
[!NOTE] 本仓库作为只读教育参考发布。它不接受公开 issue、pull request、功能请求或支持请求。请按照 SECURITY.md 中所述,私下报告非预期的安全边界失效问题。
一个引导式工作坊,教授 push options、不安全序列化、重复键解析、配置覆盖以及受限执行链。课程将简短讲解与针对运行中实验室的安全实验相结合。
一种 CTF 风格的体验,包含三张顺序挑战卡、可选提示以及后端生成的 flag。常规 UI 不会暴露源代码、跟踪信息、序列化器输出、执行门输出或引导式演练。
git clone https://github.com/royaleybovich/CVE-2026-3854-lab.git
cd CVE-2026-3854-lab
docker compose up -d --build
无需设置任何 flag 或凭据。一次性初始化程序会在首次启动时,在私有 Docker 卷中创建独立、紧凑且人类可读的 proof 值以及随机服务凭据。make up 是等效的便捷命令。可选的 .env 仅用于覆盖默认值或将显式值保留在 Docker 之外。
| 服务 | 本地 URL |
|---|---|
| Flagship | http://localhost:8080 |
| ForgeDock | http://localhost:3000 |
| Web Terminal | http://localhost:7681 |
一次性实验账户为:
Username: devuser
Password: devpass
这些公开凭据仅存在于本地的一次性实验环境中。请勿在其他地方重复使用。
docker compose)发布就绪检查已在 Apple Silicon(arm64)上验证通过。其他操作系统和 CPU 架构在记录其干净克隆检查结果之前,不声明为已验证。
make up                 # build and start; private lab state is generated automatically
make logs               # follow service logs
make reset              # delete lab repositories/progress and rebuild
make down               # stop the lab without deleting Docker volumes
make test               # run unit and live integration tests
make reset 会删除 Docker 卷,包括实验仓库、运行时进度、证明值和内部凭据。下次启动时会自动生成新的私有值。
已发布的端口绑定到 127.0.0.1。Redis、钩子执行器和内部处理服务不会发布。执行器没有 Docker socket 或主机文件系统挂载,会丢弃 Linux 能力,使用只读文件系统,不接受任何 shell 命令或调用方控制的环境,并且只能调用实验自有的精确证明可执行文件。这些控制措施约束了演练范围;但它们并不能使其可以安全地公开暴露。
Browser / Git client
        ↓
Flagship portal / ForgeDock
        ↓
Internal processing network
        ↓
Constrained executor
请参阅系统概览、push-option 处理、威胁模型和本地部署指南。
ForgeDock 是对 CVE-2026-3854 背后公开记录的漏洞概念进行的有意简化且安全受限的重构。它并不复现 GitHub 的专有实现。字段名称、服务边界和执行行为均与实际的 GitHub 和 GitHub Enterprise Server 实现不同。
有意引入的易受攻击行为是为本实验在下游添加的,并非上游 Forgejo 的漏洞。ForgeDock 不是 GitHub,本项目与 GitHub、Forgejo、Wiz 或所引用的研究人员无关联,也未获其认可。
这些致谢仅说明来源和依赖关系;并不暗示合作、批准或认可。
Flagship 创建的软件和课程内容依据 GPL-3.0-or-later 许可,除非某文件声明了其他兼容许可证。请参阅 LICENSE、NOTICE.md、Forgejo 来源和 TRADEMARKS.md。现有的第三方许可证和声明仍然有效。









