

基于道德的 WordPress 漏洞扫描器——实时 CVE 关联、OWASP 映射、AI 驱动分析,以及基于同意的测试。
快速开始 · 文档 · Docker · AI 功能 · 在 GitHub 上点赞
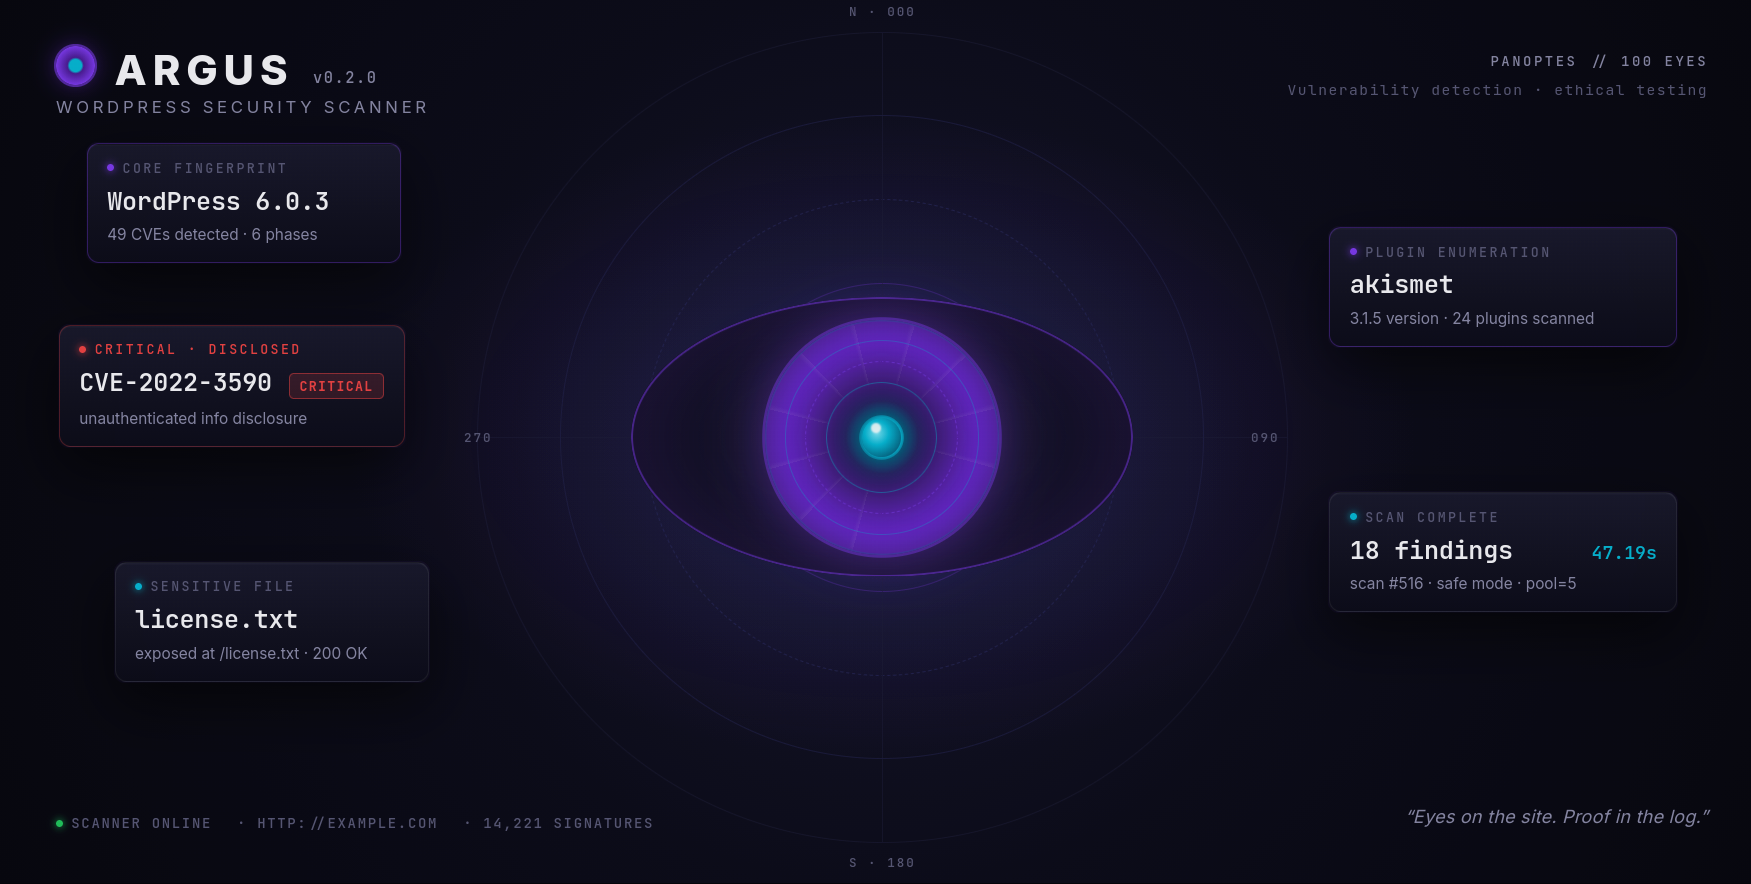
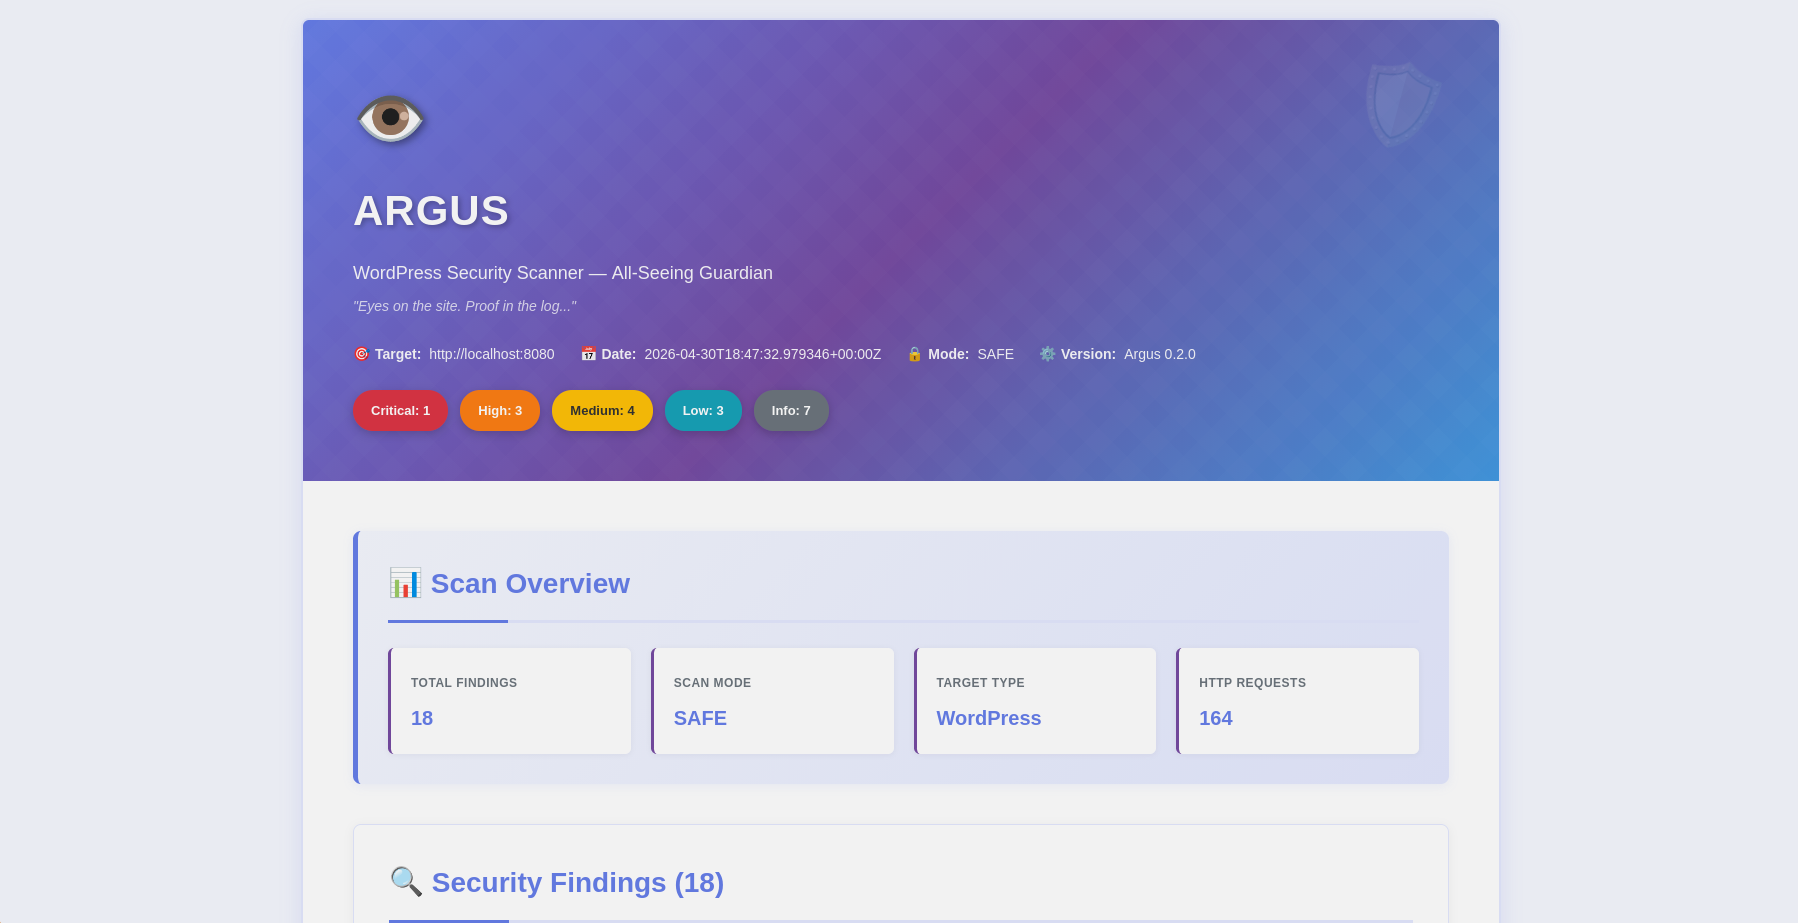
扫描概览 · 严重等级分布 |
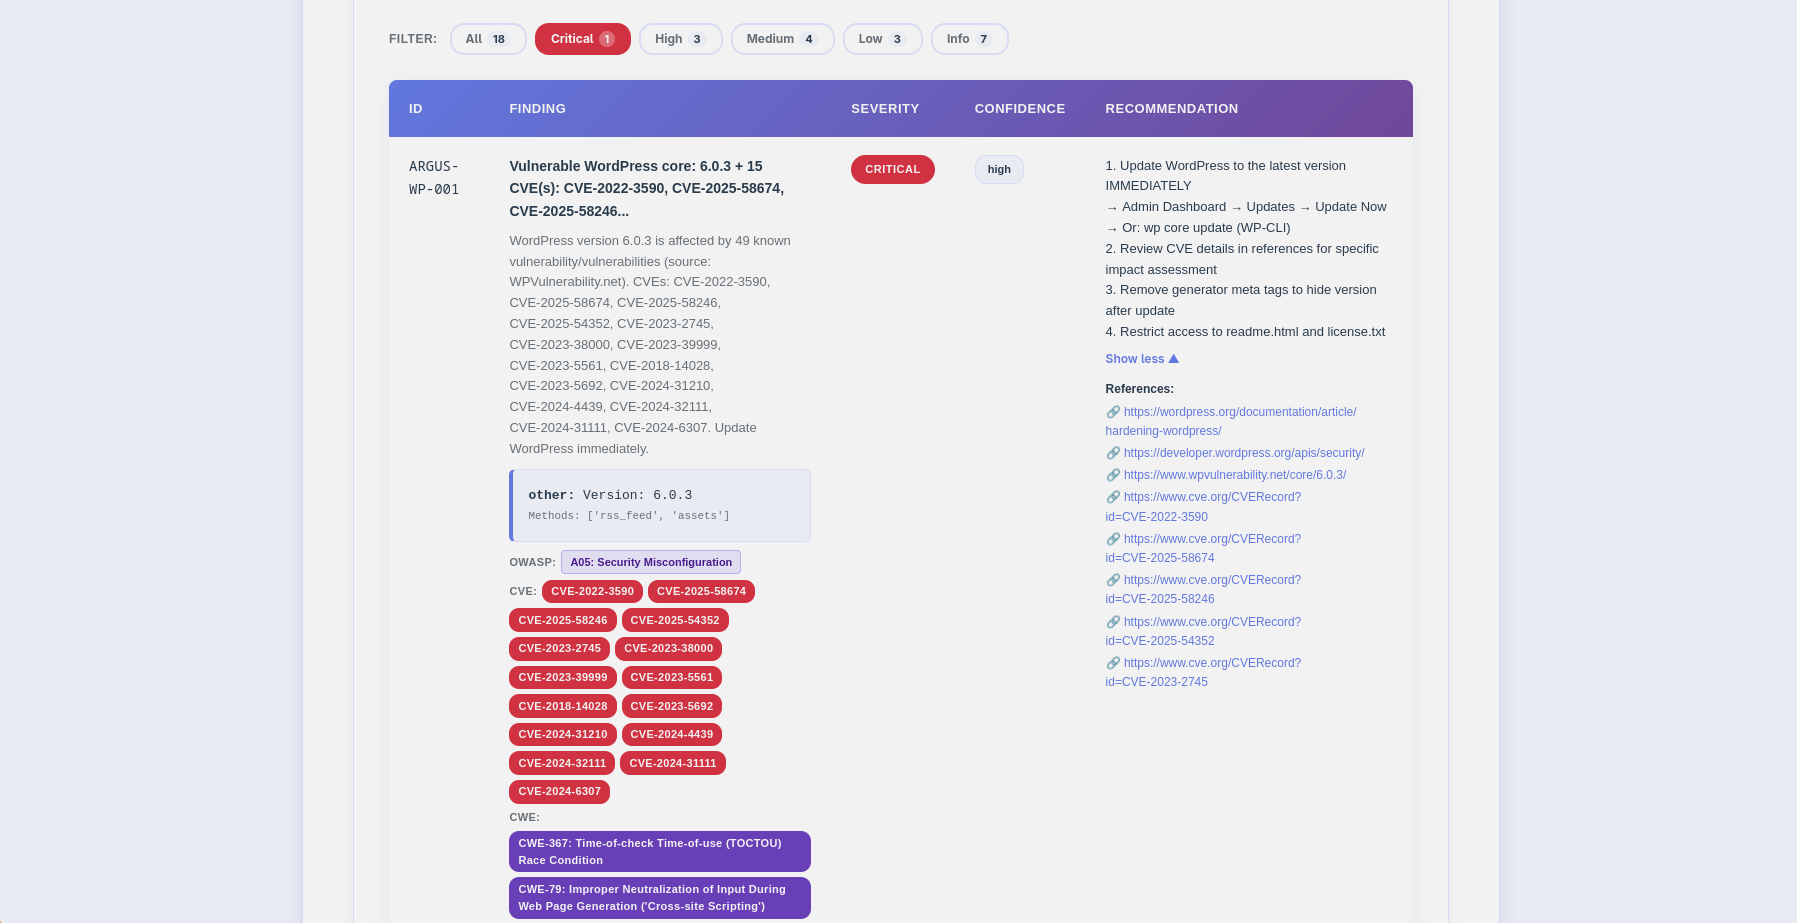
发现项 · CVE/OWASP 徽章 · 过滤栏 |
Argus 是一款可直接上线的 WordPress 安全扫描器,以道德为首。专为渗透测试人员、安全研究员和 WordPress 管理员设计,它将传统漏洞扫描与尖端 AI 分析相结合,提供可操作的洞见。
--diff last 比较前后扫描,追踪修复进度| 检查类别 | 安全模式 | 激进模式 | 详细信息 |
|---|---|---|---|
| WordPress 检测 | ✅ | ✅ | 通过 meta 标签、readme、RSS、资产进行版本指纹识别 |
| 插件与主题 | 100 个插件 | 447 个插件 | 版本检测(4 种方法)+ 实时 CVE/CVSS 关联 |
| 敏感文件 | 74 个路径 | 437 个路径 | wp-config 备份、.env、SQL 导出文件、.git、调试日志、PHP 工具 |
| 用户枚举 | 3 种方法 | 6 种方法 | 作者 IDOR、REST API、HTML 解析 + oEmbed、登录错误、XML-RPC |
| 安全头信息 | ✅ | ✅ | HSTS、CSP、X-Frame-Options、Referrer-Policy、Permissions-Policy |
| 错误配置 | ✅ | ✅ | XML-RPC、调试模式、目录列表、文件编辑器 |
| 登录安全 | ❌ | ✅ | 双因素认证、CAPTCHA、暴力破解保护、开放注册、密码策略 |
| 网页爬取 | ❌ | ✅ | robots.txt、sitemap.xml、HTML 注释、链接发现(深度 1) |
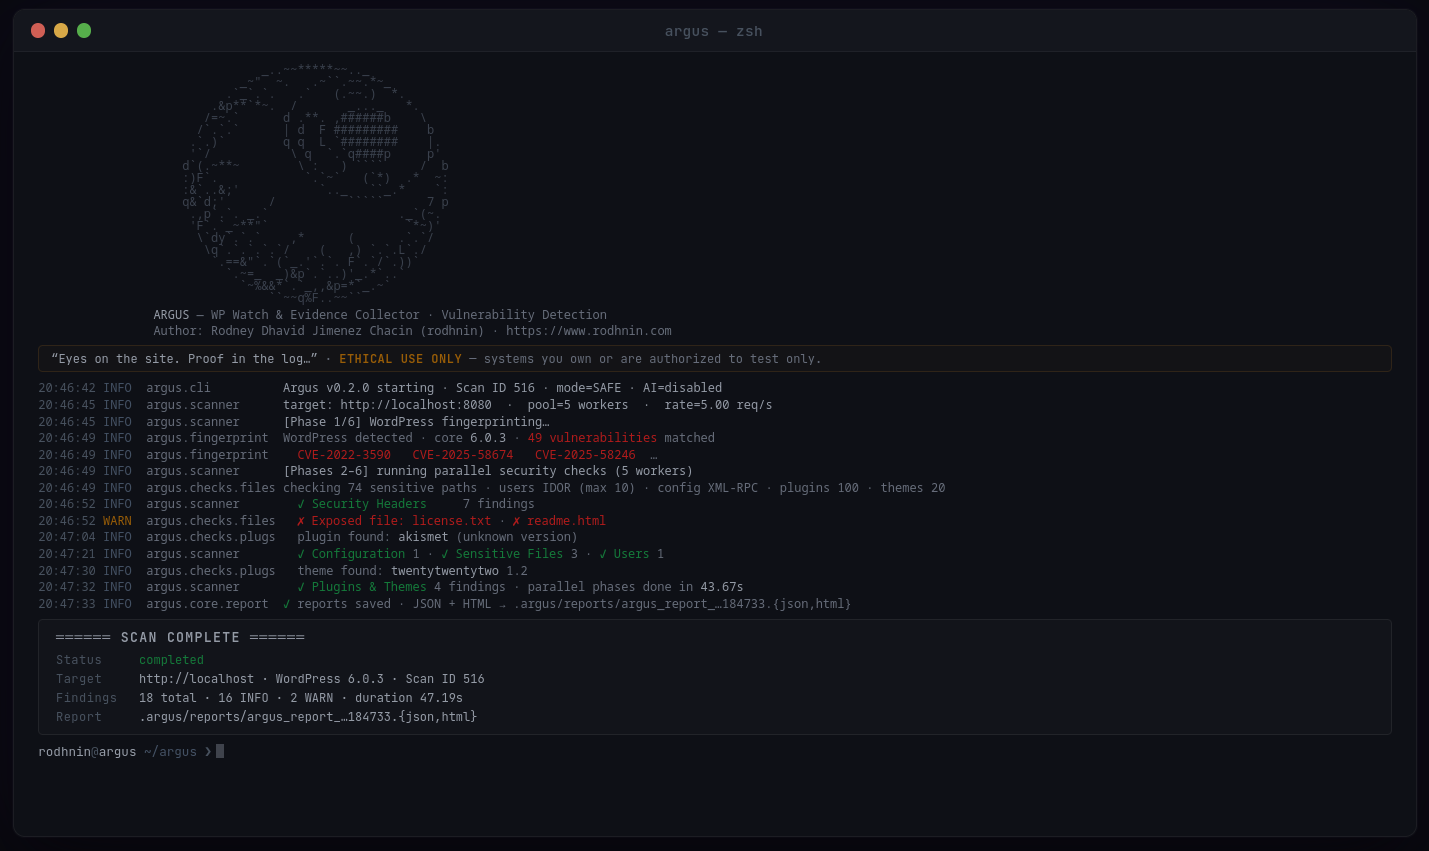
python -m argus --target https://example.com --html
- **多方法指纹识别**:零误报检测 WordPress 4.x-6.x
- **实时 CVE 关联**:将每个检测到的插件、主题和核心版本与 WPVulnerability.net 进行比对(免费,无需 API 密钥)
- **CVSS 评分**:从 NVD 获取每个 CVE 的评分(严重 ≥9.0,高危 ≥7.0,中危 ≥4.0)
- **最新版本检测**:WordPress.org API 显示当前稳定版本,同时显示检测到的版本
- **OWASP Top 10 2021**:每个发现映射到对应的 OWASP 类别(A01–A10)
- **并发扫描**:线程池 + 速率限制,实现快速且礼貌的扫描
- **智能检测**:非 WordPress 站点提前中止(拒绝速度提升 99%)
- **证据收集**:保留 HTTP 响应、标头和文件内容

### 📈 扫描差异报告(v0.2.0)

跟踪扫描之间的修复进度:```bash
# Compare this scan against the previous one
python -m argus --target https://example.com --html --diff last

# Or reference a specific scan ID
python -m argus --target https://example.com --html --diff 42
d i f f 部分显示:
根据您的需求选择 AI 提供商:
| 提供商 | 最佳用途 | 速度 | 每次扫描成本 | 隐私 |
|---|---|---|---|---|
| OpenAI gpt-4o-mini (默认) | 最佳性价比 | ⚡ ~40秒 | 💰 ~0.006美元 | 🔒 标准 |
| OpenAI gpt-4o | 生产级质量 | ⚡ ~40秒 | 💰 ~0.05美元 | 🔒 标准 |
| Anthropic claude-3-5-haiku | 注重隐私 | ⚡ ~55秒 | 💰 ~0.02美元 | 🔒 增强 |
| Ollama (本地) | 完全隐私 | 🐢 ~28分钟 | 💰 免费 | 🔐 100% 离线 |
分析模式:
--ai-agent):结合 NVD CVE 实时数据与 WPVulnerability.net 查询(免费 API)--ai-compare):来自多个提供商的并行并列分析--ai-stream):AI 生成时的实时令牌输出--ai-budget):带有可配置中止阈值的成本上限执行JSON 报告(机器可读)```json { "tool": "argus", "version": "0.2.0", "target": "https://example.com", "summary": {"critical": 3, "high": 5, "medium": 8, "low": 6, "info": 5}, "findings": [ { "id": "ARGUS-WP-012", "title": "Vulnerable plugin: elementor v3.5.0 (31 CVEs)", "severity": "critical", "owasp": {"id": "A06", "name": "Vulnerable and Outdated Components"}, "latest_version": "3.28.1", "cve": ["CVE-2022-1329", "CVE-2022-29455"], "vulnerabilities": [ {"title": "Elementor < 3.4.8 — Authenticated RCE", "cvss": 8.8, "cve_id": "CVE-2022-1329"} ] } ], "diff": {"ref_scan_id": 41, "new": [...], "fixed": [...], "persisting": [...]} }
**HTML 报告**(用户友好版,v0.2.0)

- 🎨 响应式设计,内联 CSS(无外部依赖)
- 🏷️ 颜色编码的严重性徽章 + 交互式筛选条
- 🔴 链接到 NVD 的 CVE 徽章,紫色 CWE 徽章(去重)
- 🟣 每项发现附 OWASP Top 10 2021 徽章
- 🟢 易受攻击组件的最新稳定版本徽章
- 📊 每个 CVE 的颜色编码 CVSS 评分徽章(红/橙/黄/绿)
- 📝 可展开的 CVE 详情面板,可展开的建议
- 🔧 安全标头配置片段(Apache / Nginx / WordPress)
- 📈 差异部分(新增/修复/持续存在),带模式不匹配警告
- 🤖 AI 分析,包含标签页(高管 / 技术 / 代理)
- 📱 移动端友好

### 🔐 同意令牌系统

Argus 通过技术强制执行道德黑客行为。主动扫描和 AI 分析需要**所有权证明**:```bash
# 1. Generate token
python -m argus --gen-consent example.com

# 2. Place token on your server
echo "verify-abc123..." > .well-known/verify-abc123.txt

# 3. Verify ownership
python -m argus --verify-consent http --domain example.com --token verify-abc123

# 4. Now you can use aggressive mode
python -m argus --target https://example.com --aggressive --use-ai
SQLite 数据库跟踪所有内容:
finding_code 索引ai_costs 表 (v0.2.0+)--diff 比较```bashsqlite3 ~/.argos/argos.db "SELECT * FROM v_recent_scans LIMIT 10"
sqlite3 ~/.argos/argos.db "SELECT * FROM v_critical_findings"
---

## 🚀 快速开始

### 前提条件

- **Python 3.11+** (推荐 3.12)
- **pip** (Python 包管理器)
- **Docker** (可选,用于容器化扫描)

### 安装