该工具仅用于安全研究。禁止使用该工具发起非法攻击,使用者应对后果负责
工具仅用于安全研究以及内部自查,禁止使用工具发起非法攻击,造成的后果使用者负责
Apache Tomcat DoS (CVE-2022-29885) 漏洞利用
EncryptInterceptor(Tomcat 集群)中的拒绝服务
目标机器需要启动 Cluster Nio Receiver,发送特制的 TCP 数据包会导致目标拒绝服务。无论是否使用 EncryptInterceptor,都存在拒绝服务漏洞的可能性
条件:启用 Tomcat 集群功能,并使用 NioReceiver 进行通信
任何版本的 Tomcat 都会受到影响。唯一的解决办法是使用受信任的网络
不安全配置:不使用 EncryptInterceptor
server.xml
<Cluster className="org.apache.catalina.ha.tcp.SimpleTcpCluster">
  <Channel className="org.apache.catalina.tribes.group.GroupChannel">
    <Receiver className="org.apache.catalina.tribes.transport.nio.NioReceiver"
      address="0.0.0.0"
      port="5000"
      selectorTimeout="100"
      maxThreads="6"/>
  </Channel>
</Cluster>
利用:./dos -h target_ip -p target_nio_port
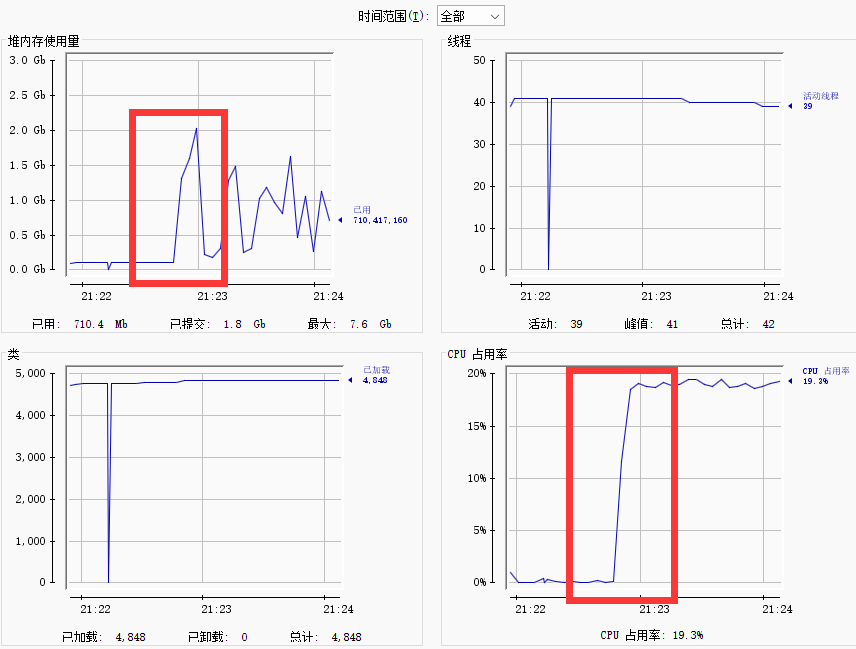
在不安全配置下,也可以使用 Safe-Config-Exploit
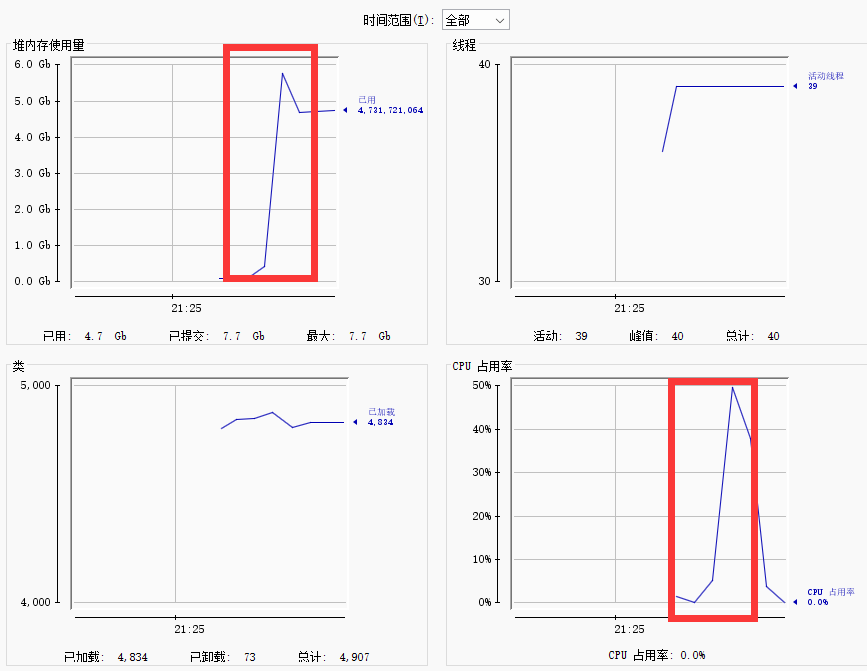
但在安全配置下,只能使用 Safe-Config-Exploit
安全配置:使用 EncryptInterceptor
server.xml
<Cluster className="org.apache.catalina.ha.tcp.SimpleTcpCluster">
  <Channel className="org.apache.catalina.tribes.group.GroupChannel">
    <Receiver className="org.apache.catalina.tribes.transport.nio.NioReceiver"
      address="0.0.0.0"
      port="5000"
      selectorTimeout="100"
      maxThreads="6"/>
    <Interceptor className="org.apache.catalina.tribes.group.interceptors.EncryptInterceptor"
       encryptionAlgorithm="AES/CBC/PKCS5Padding"
       encryptionKey="ANY_KEY(LENGTH:32)"/>
  </Channel>
</Cluster>
利用:./dos -h target_ip -p target_nio_port -s
https://lists.apache.org/thread/2b4qmhbcyqvc7dyfpjyx54c03x65vhcv









