English · Türkçe
我们构建了一个随机数生成器,它采集 RF 噪声,将其送入专有的神经调理阶段,再用 SHA-3 / SHAKE-256 对结果进行后处理。我们声称其输出与理想随机源不可区分——任何统计或学习型区分器都无法在其上胜过随机猜测。
我们公开输出和验证报告。我们不公开生成器。
我们的请求只有一句话:证明我们错了。
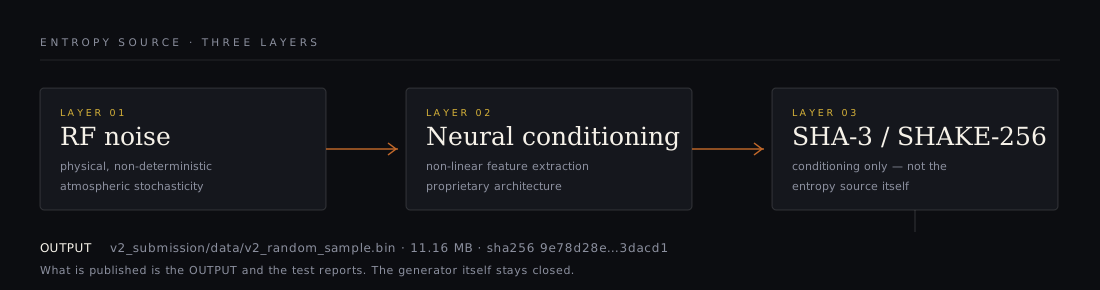
| 层 | 组件 | 作用 | 已公开 |
|---|---|---|---|
| 01 | RF 噪声 | 物理的、非确定性的源(大气随机性) | ✗ |
| 02 | 神经调理 | 从原始 RF 信号中提取非线性特征 | ✗ |
| 03 | SHA-3 / SHAKE-256 | 密码学调理与白化(SP 800-90B 风格) | ✗ |
| → | 样本文件 | 11.16 MB 输出,与认证运行逐比特一致 | ✓ |
此处的 SHA-3 严格用作调理组件,绝不作为熵源。调理只能减少熵;它无法制造熵。
| 项目 | 值 |
|---|---|
| 样本 | v2_submission/data/v2_random_sample.bin |
| 大小 | 11,702,528 字节 · 93,620,224 比特 |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| 认证 | TEST_REPORT.md — SP 800-22、SP 800-90B、Dieharder、AIS 31 |
| 流水线 | .github/workflows/nist-tests.yml |
| 指标 | 值 | 解读 |
|---|---|---|
| NIST SP 800-22(官方 C STS) | 180 / 188 个子测试通过 | 95.7 %;失败率在每项测试约 1 % 的预期范围内 |
| SP 800-90B,IID 评估 | H = 7.9675 比特/字节 | IID 假设得到确认 |
| SP 800-90B,非 IID(保守) | 最小熵 7.5739 比特/字节 → 0.9467 比特/比特 | 我们将为之辩护的数字 |
| 马尔可夫预测攻击 | 最佳 50.06 % | 与抛硬币不可区分 |
| 机器学习区分器(GBM、RF) | 最佳 51.25 %,p = 0.36 | 无显著优势 |
| 自相关,滞后 1–1000 | 2 个显著滞后(预期约 2.7) | 无周期性 |
请阅读保守数字。 0.9996 比特/比特是 IID MCV 估计值; 0.9467 比特/比特是由 t-tuple 估计器驱动的非 IID 下界。经过调理的 数据流理应在 IID 测试中看起来完美——这证明不了什么。 我们愿意为之担保的下界是 0.9467 比特/比特。
不是一句声明,而是一条命令:
python tools/verify_sample.py
| 检查项 | 观测值 | 门槛 |
|---|---|---|
| SHA-256 / 大小 | 与认证报告一致 | 精确匹配 |
| 比特平衡 | 49.999 % 为 1,单比特检验 p = 0.847 | p > 0.01 |
| 字节均匀性 | χ² = 248.39(df 255),p = 0.605 | p > 0.01 |
| 字节均值 / 标准差 | 127.49 / 73.906 | 127.5 / 73.90 |
| 序列相关性,滞后 1–8 | 最大 |ρ| = 0.00031 | < 0.000877(3σ) |
| 最长相同连续段 | 28 比特 | ≈ log₂(93.6 M) ≈ 26.5 |
| 重复的 16 字节块 | 731,408 个中 0 个 | 0 |
| 压缩界限 | 8.0024 比特/字节 | > 7.99 |
全部八项门槛均通过,且只要有任何一项不再通过,脚本就会以非零状态退出。 这刻意是最廉价的测试集:它的目的是易于运行,而不是取代认证。
三个级别,按成功所能证明的内容递增排列。
| 级别 | 问题 | 验收标准 | 认可 |
|---|---|---|---|
| 🥇 L1 · 预测器 | 你能预测第 N+1 个比特吗? | 在 N = 100,000 个留出比特上:准确率 ≥ 50.52 %(双侧 p < 0.001)。允许更高的 N;阈值由二项检验得出。 | 名人堂 + 证书 |
| 🥈 L2 · 区分器 | 你能将我们与 os.urandom 区分开吗? | 每类 ≥ 100,000 个样本,优势 > 0.01,p < 0.001,在你从未见过的数据流上评估。 | 名人堂,点名提及 |
| 🥉 L3 · 模式发现者 | 所有标准测试是否都漏掉了某些东西? | 一种偏差或周期,能在 p < 1e-6 下通过多重比较校正,并在第二个样本上复现。 | 名人堂,公开致谢 |
os.urandom。tools/referee.py 会用你冻结的方法对留出数据流运行,并写出 results.json。没有该文件的发现不算发现。| 日期 | 研究者 | 级别 | 结果 | 证据 |
|---|---|---|---|---|
| — | 你的名字 | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/

# 4. attack suite: Markov prediction, ML distinguisher, autocorrelation, leakage
python tests/security_tests.py --file v2_submission/data/v2_random_sample.bin
本仓库不能证明的内容,简短列出如下。隐瞒这些内容会成为严肃审阅者首先注意到的问题,因此在此列出。
submissions/<handle>/ 的 pull request。[email protected](请勿公开提交 issue)。样本认证于 2026-04 · 文档 CC BY 4.0 · 代码 MIT · QuevaTech Research









