

功能特性 • 安装 • 使用方法 • 配置 • 运行 cloudlist • 支持的云服务商 • 库 • 加入 Discord
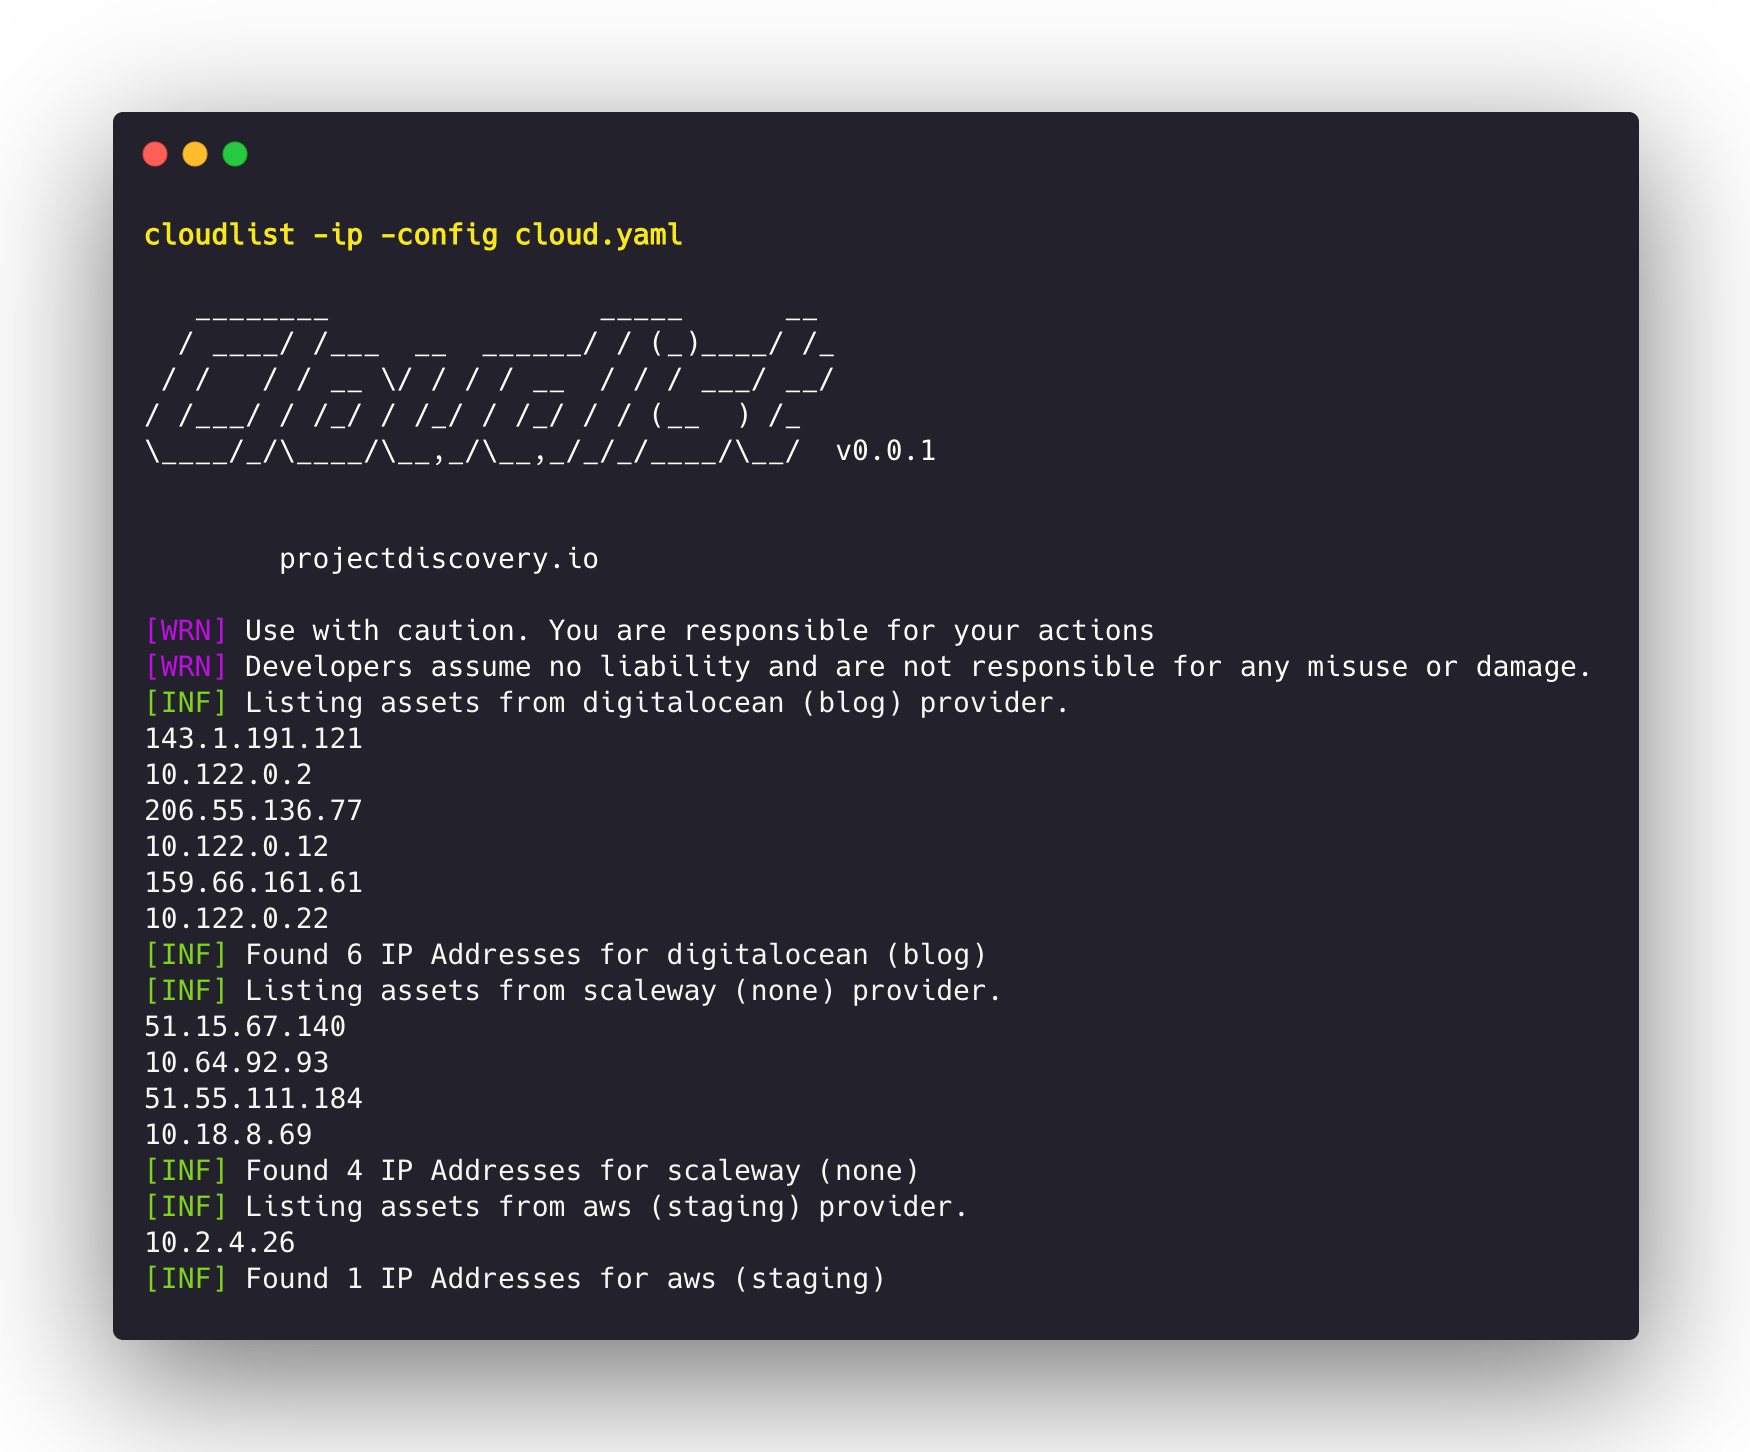
Cloudlist 是一款多云工具,用于从云服务商获取资产。它旨在供蓝队使用,通过以极少的配置工作维护跨多个云的集中式资产列表,来增强攻击面管理(Attack Surface Management)工作。

cloudlist -h
这将显示该工具的帮助信息。以下是它支持的所有开关。
Cloudlist is a tool for listing Assets from multiple cloud providers.

Usage:
  ./cloudlist [flags]

Flags:
CONFIGURATION:
   -config string                cloudlist flag config file (default "$HOME/.config/cloudlist/config.yaml")
   -pc, -provider-config string  provider config file (default "$HOME/.config/cloudlist/provider-config.yaml")
   -ad, -auto-discovery          discover providers from environment credentials (aws, gcp, azure, kubernetes) instead of the provider config

FILTERS:
   -p, -provider value          display results for given providers (comma-separated) (default linode,fastly,heroku,terraform,digitalocean,consul,cloudflare,hetzner,nomad,do,scw,openstack,alibaba,aws,gcp,namecheap,kubernetes,azure, custom)
   -id string[]                 display results for given ids (comma-separated)
   -host                        display only hostnames in results
   -ip                          display only ips in results
   -s, -service value           query and display results from given service (comma-separated) (default cloudfront,gke,domain,compute,ec2,instance,cloud-function,app,eks,custom,consul,droplet,vm,ecs,fastly,alb,s3,lambda,elb,cloud-run,route53,publicip,dns,service,nomad,lightsail,ingress,apigateway)
   -es, -exclude-service value  services to skip for a provider (comma-separated)
   -ep, -exclude-private        exclude private ips in cli output

UPDATE:
   -up, -update                 update cloudlist to latest version
   -duc, -disable-update-check  disable automatic cloudlist update check

OUTPUT:
   -o, -output string  output file to write results
   -json               write output in json format
   -version            display version of cloudlist
   -v                  display verbose output
   -silent             display only results in output
Cloudlist 支持两种 GCP 资产发现方式:
有关详细的设置说明、所需权限、服务账号配置和使用示例,请参阅:
请查看 PROVIDERS.md 和 DESIGN.md,以在 Cloudlist 中纳入对新云服务商的支持。
git checkout -b new-provider)git commit -am 'Added new cloud provider')git push origin new-provider)感谢以下项目带来的灵感
cloudlist 由 projectdiscovery 团队用 🖤 打造,基于 MIT 许可证授权